【已复现】JDBC URL 可控导致RCE——IBM Db2 JDBC/SQLJ 代码执行漏洞(CVE-2026-9762)
长亭应急响应 2026-08-26 18:57 北京
IBM Db2 Data Server Driver for JDBC and SQLJ(JCC)用于 Java 应用连接IBM Db2 数据库,广泛应用于企业 Java 服务与数据库访问场景。
2026 年 8 月,长亭安全应急响应中心监测到 IBM Db2 JDBC/SQLJ 驱动存在 JDBC URL 受用户控制时导致远程代码执行的风险。攻击者在能够控制应用所使用的 JDBC URL 时,可能诱导驱动连接至恶意数据库服务并在受害 Java 进程中执行任意代码;经验证利用链路无需应用执行 SQL,仅调用 DriverManager.getConnection 即可触发。截至通告发布,IBM 已公布受影响版本及修复路径,未提供专门的临时缓解方案。建议相关用户尽快核查驱动版本、数据源配置和 JDBC URL 来源,并完成升级。
漏洞描述 Description
01漏洞成因
IBM Db2 驱动在 JDBC URL 由攻击者控制时存在代码注入风险,由于驱动在连接过程中会处理来自恶意数据库服务的攻击者可控数据,最终使 Java 进程执行任意代码。
漏洞影响
攻击者可在运行 IBM Db2 JDBC/SQLJ 驱动的 Java 进程中执行任意代码,进而控制应用进程、读取敏感数据或影响业务系统。该风险的关键前提是应用接受并使用攻击者可控的 JDBC URL
处置优先级:高
漏洞类型: 远程代码执行
漏洞危害等级: 高
触发方式: 本地触发
权限认证要求: 需要普通用户权限
系统配置要求: 需要特定配置
用户交互要求: 无需用户交互
利用成熟度: POC 未公开
修复复杂度: 低,官方已提供修复方案
影响版本 Affects
02根据 IBM 官方公告,以下 IBM Db2 Client 版本受影响,所有平台均受影响:
11.5.0–11.5.9
12.1.0–12.1.4
解决方案 Solution
03升级修复方案
建议参考 IBM 官方修复方案:
V12.1:升级至 12.1.5 或更高版本;对于 V12.1.4,可使用 Special Build #87349 或更高版本。
V11.5:在 V11.5.9 基础上应用 Special Build #87098 或更高版本;该特别构建可用于相应发行分支的受影响版本。
相关下载页面:
https://www.ibm.com/support/pages/node/7087189
https://www.ibm.com/support/pages/node/7267513
升级前应在测试环境验证应用连接和版本兼容性。
临时缓解方案
IBM 官方公告列明 Workarounds and Mitigations 为 None,未提供专门的临时缓解方案。在升级完成前,建议确保 JDBC URL 不接受不可信输入,并限制应用仅连接可信数据库服务;这些措施不能替代官方修复。
漏洞复现 Reproduction
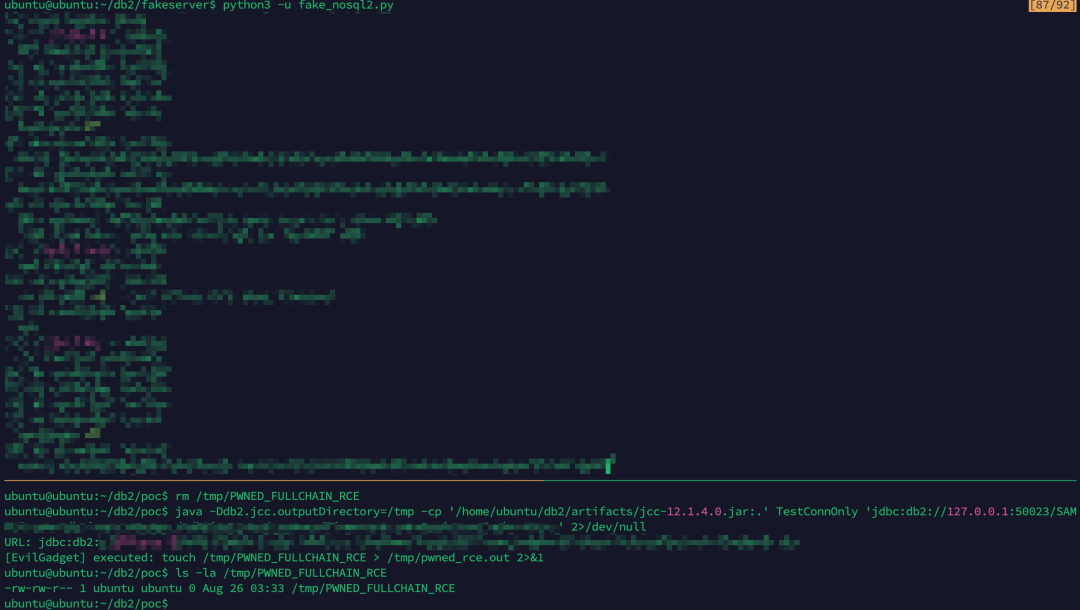
04长亭安全应急响应中心已完成复现验证。在 JCC 12.1.4.0 验证环境中,将 JDBC URL 指向伪造数据库服务后,受害应用仅调用 DriverManager.getConnection 即观察到 Java 进程执行任意代码。
产品支持 Support
05云图: 已支持该漏洞的PoC检测
洞鉴: 预计2026年8月26日发布自定义PoC
无锋:预计2026年8月26日支持PoC检测
雷池: 默认支持检测,需开启jdbc协议调用检测规则
时间线 Timeline
062026 年 8 月 26 日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com