第一个高危漏洞
陌笙 2026-07-01 11:45 江苏
以下文章来源于:陌笙不太懂安全
陌笙不太懂安全web安全知识分享,渗透测试,SRC,CTF,等优质内容分享学习!
免责声明
由于传播、利用本公众号所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号陌笙不太懂安全及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉,谢谢!
前言
刚挖掘edusrc的时候,因为复现过很多nday漏洞,所以基本都是找nday来打,这个是挖掘edusrc的第一个高危,没那么好的综合案例分享了,以后每天分享一点简单漏洞啥的,混混活跃度。
信息收集
当初收集资产用的是360quake
语法用的这个,可以记一下,挖掘edu还是挺好用的
isp: "中国教育网"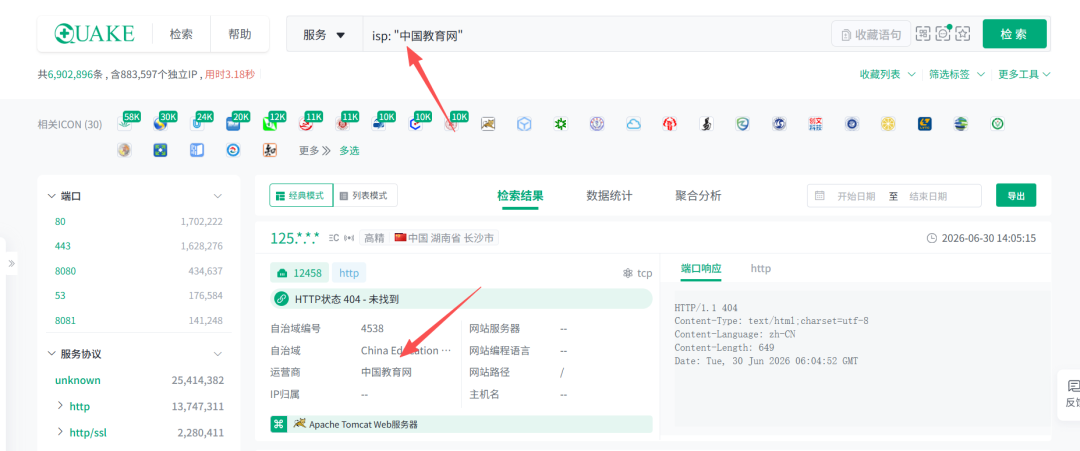
然后配合tomcat的指纹进行测试
isp: "中国教育网" AND (favicon: "4644f2d45601037b8423d45e13194c93")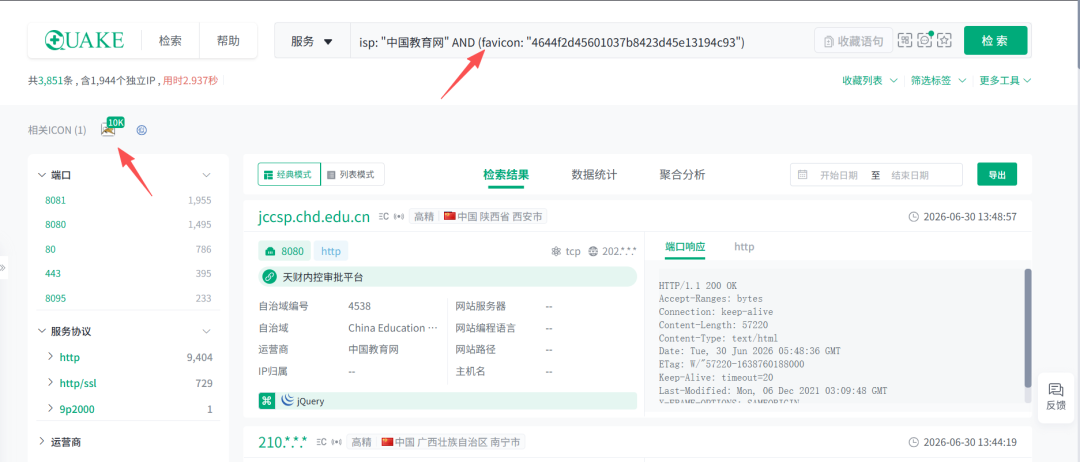
拿到资产后,试了几个,真就发现弱口令了,后续直接构造war包getshell
漏洞挖掘
信息收集定位到这个资产,点击看到tomcat的默认页面
点击manageApp进行登录
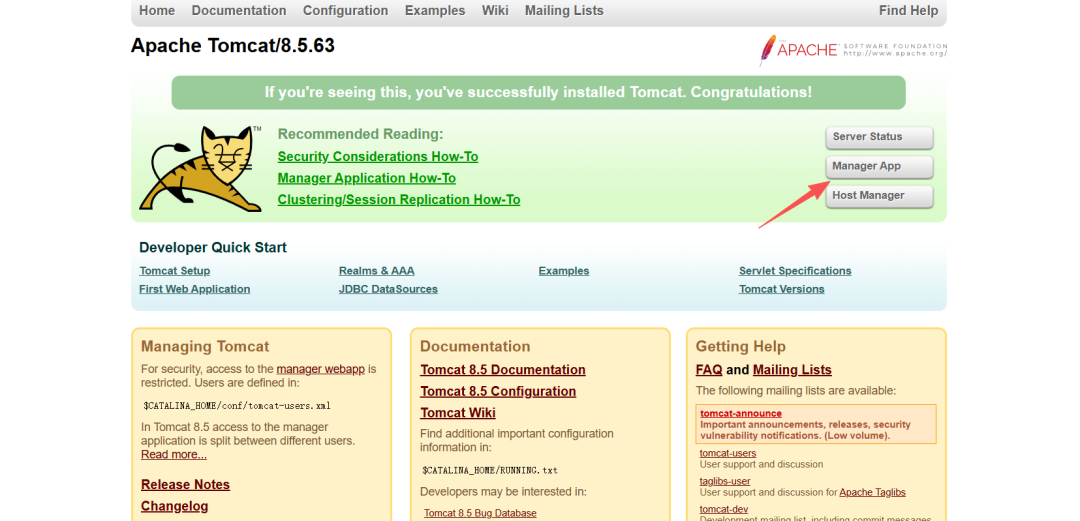
手工尝试几个弱口令tomcat/tomcat直接进入后台
当然这里现在来看的话直接把所有资产导出批量用漏洞扫描器更高效。
进入后台之后来到war包上传这里
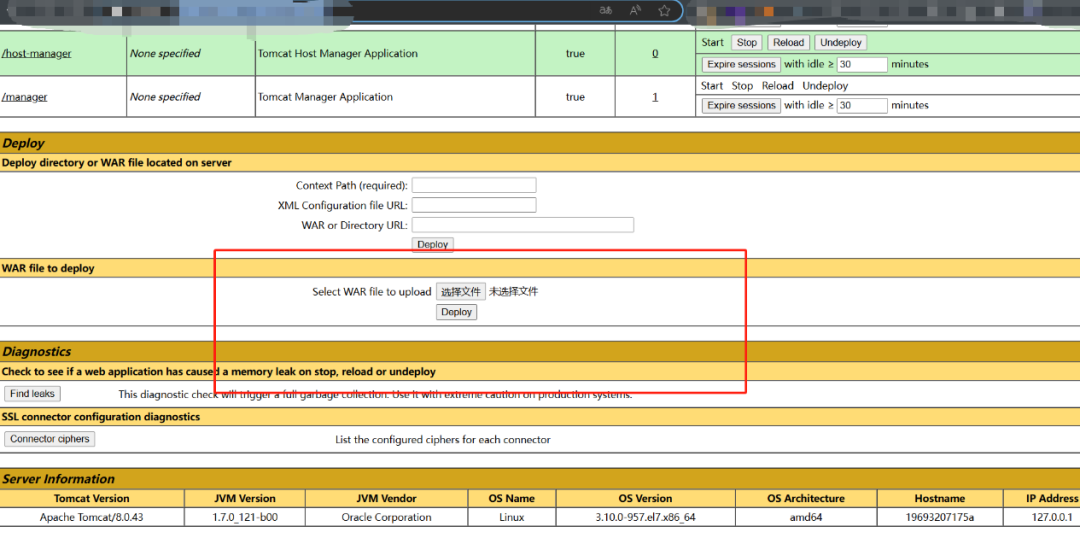
先不要上传任何内容,制作war包
使用哥斯拉生成一个木马
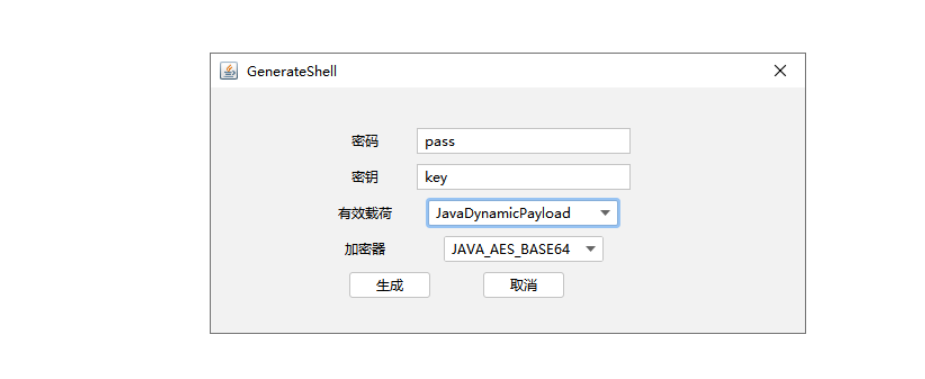
生成之后保存为test.jsp之后压缩成压缩包test.zip然后给压缩包重命名为test.war找到刚才那个上传点进行上传
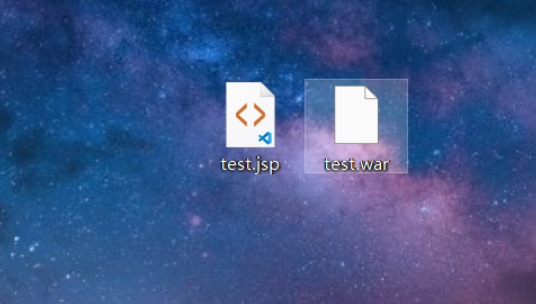
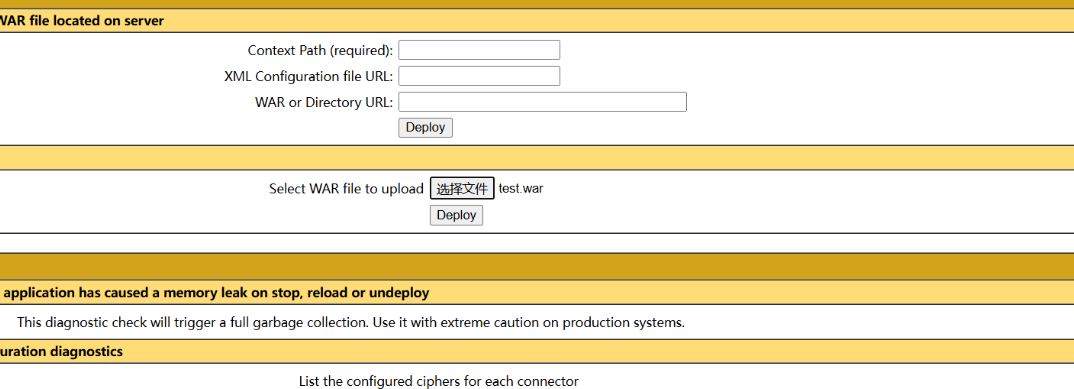
点击上传上传之后访问地址 http://xxxx/test/test.jsp 可以看到空白,之后使用哥斯拉连接
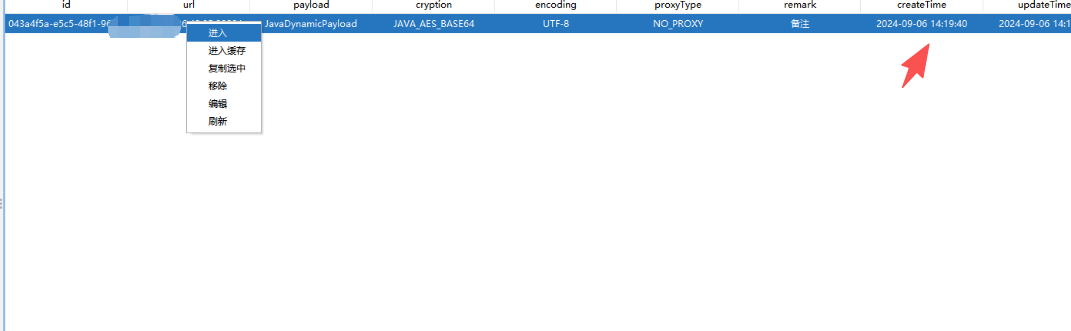
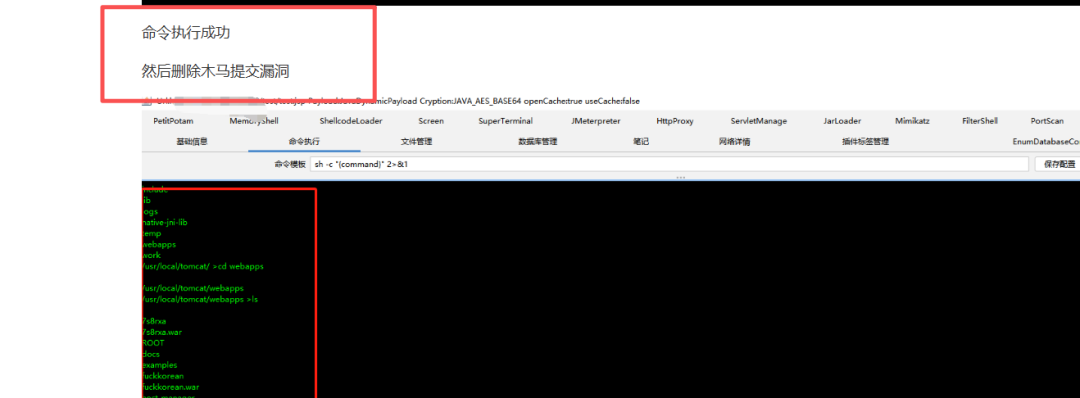
24年这块,连接成功后,直接进入
执行命令成功回显
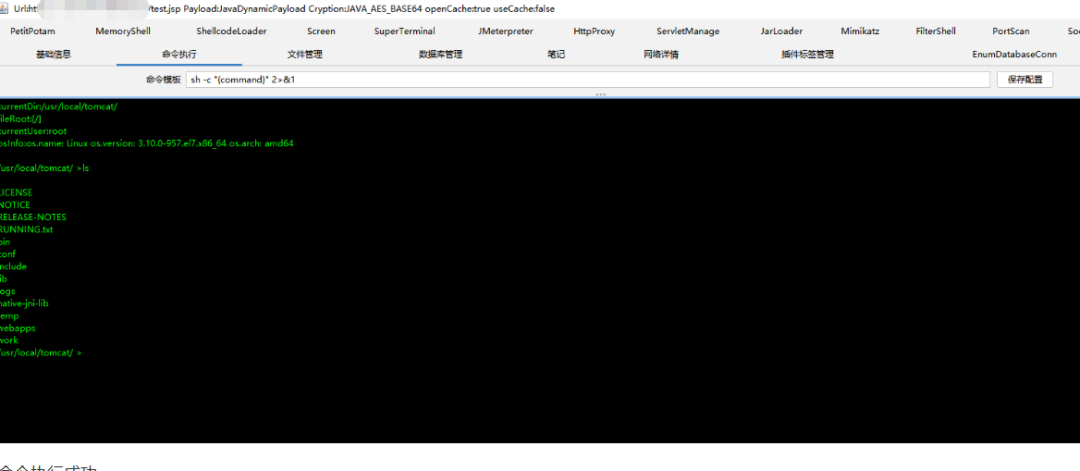
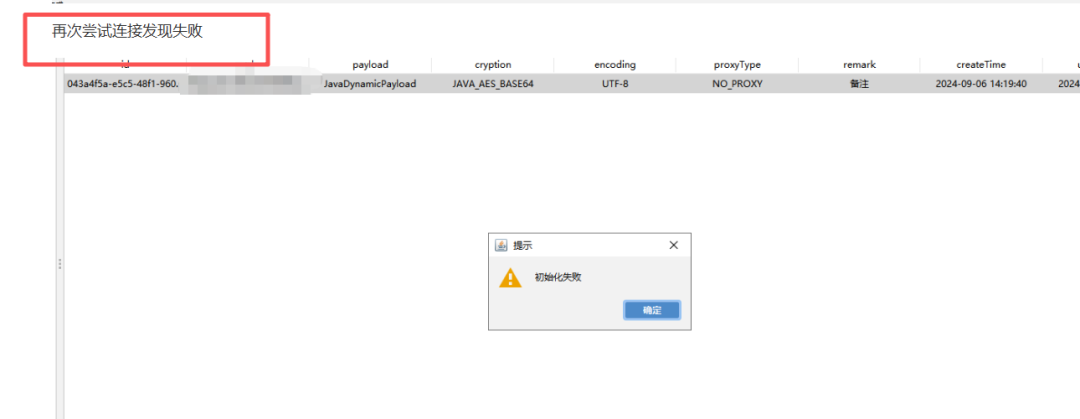
也是非常的遵纪守法
总结
现在nday可能没那么多了,但是大力出奇迹,漏洞之鱼肯定还是有的,我这里扫描器,就出了一些,过几天可以水一篇。
tomcat常见漏洞可以看这个文章
如果你是一个长期主义者,欢迎加入我的知识星球,本星球日日更新,包含号主大量一线实战,全网独一无二,微信识别二维码付费即可加入,如不满意,72 小时内可在 App 内无条件自助退款
往期回顾