安全运营中的挖矿行为分析
原创 花十一一 2025-10-09 08:41 北京
经典加密货币挖矿与Web3 DePIN挖代币
在Web3快速发展的今天,一种更隐蔽、更“合法化”的资源滥用行为正在企业基础设施中悄然蔓延。它们不再只是传统意义上的“挖矿木马”,而是分化为两类截然不同但同样危险的模式:
- 一类是经典加密货币挖矿(如门罗币 XMR),通过连接矿池疯狂占用 CPU 和内存,直接拖垮业务系统;
- 另一类则披着“去中心化”外衣,以 Web3 DePIN(去中心化物理基础设施网络)项目的名义,静默调用你的带宽、存储甚至 GPU 算力,用于训练 AI 模型或提供分布式服务。
1、主流矿池挖矿(XMR/ETH)
1.1 协议特征:Stratum V1(明文 or TLS)
目前绝大多数门罗币、以太坊矿池仍使用 Stratum V1协议,基于JSON-RPC over TCP,典型交互如下:
--> {"id":1,"method":"mining.subscribe","params":["XMRig/6.18.1"]}<-- {"id":1,"result":[[["mining.notify","b4c6..."],["mining.set_difficulty","b4c6..."]],"b4c6...",4],"error":null}--> {"id":2,"method":"mining.authorize","params":["4Axxx...xxx.worker","x"]}识别特征:
(1)交互中使用的核心方法如下:
mining.subscribe:矿工注册
mining.authorize:认证用户名/密码mining.notify:下发新挖矿任务(job)
mining.submit:提交 share
mining.set_difficulty:动态调整难度
(2)钱包地址:params[0]中包含 Monero 钱包地址(以4或8开头,95位字符);
(3)典型的通信端口:明文:3333、4444、5555(ETH)。TLS 加密:3334、5556、7778等,即使启用 TLS(ssl://pool.example.com:5555),仍可通过 JA3 指纹、SNI 域名、证书主题识别。
1.2 如何发现矿池节点
利用空间测绘发现全球矿池节点:
-- Censys 查询 TLS 矿池
services.port: 5555 AND services.tls.server_name: "*.pool.*"
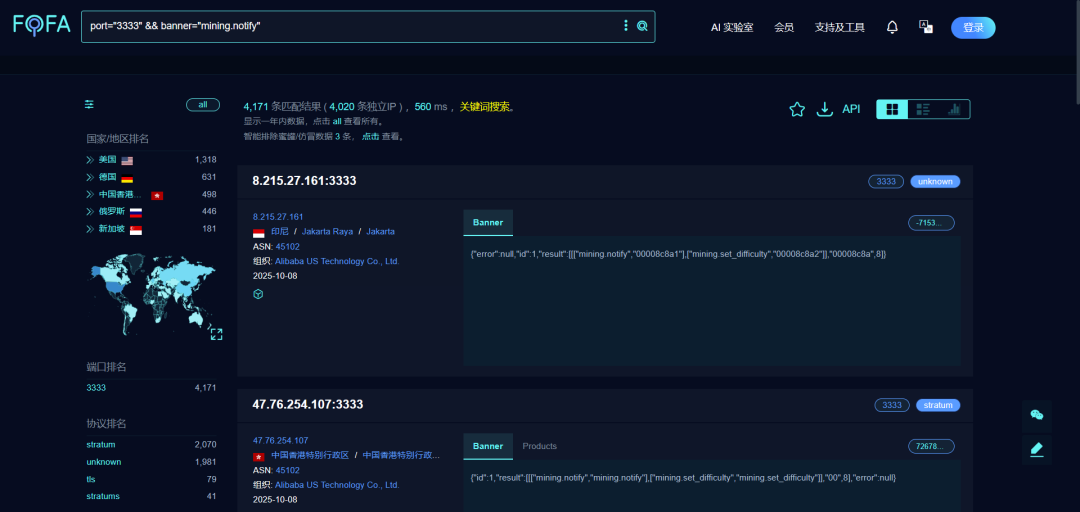
-- FOFA 查询明文矿池port="3333" && banner="mining.notify"
对返回ip:port结果进行主动验证(发送 Stratum 订阅包),即可确认是否为真实矿池。
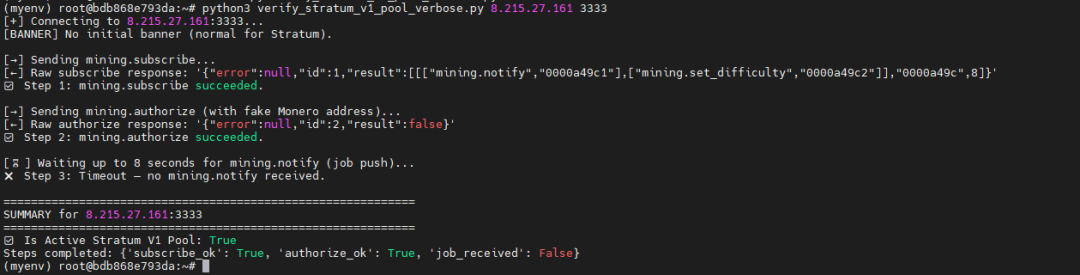
脚本验证逻辑就是通过模拟一个 Stratum V1 挖矿客户端的初始握手流程,主动探测目标服务是否为一个真实、合规的加密货币矿池(如 Monero 矿池),并能有效识别和排除常见的非矿池服务(如 SSH、HTTP、TLS、回显蜜罐等)。
2、Stratum V2:下一代矿池协议,更隐蔽、更难防
为解决 Stratum V1 的中心化与安全缺陷,Stratum V2 正在被 Braiins、Foundry 等头部矿池采用。Stratum V2 采用三层设计:
层级 | 协议 | 特点 |
Transport | Noise Protocol (KK) | 端到端加密,前向保密 |
Framing | Binary Length + ID | 无 JSON,全二进制 |
Application | Job Negotiation | 加密 payload,无法解析 |
关键特征:
首包固定32 字节(Curve25519 公钥)
响应包96–128 字节
常用端口:
3333、8443(伪装 HTTPS)、8080- 无 TLS、无 SNI、无证书、无 Banner
2.1 如何验证 Stratum V2 矿池
向目标发送32 字节 Noise 客户端公钥;
若返回96–128 字节二进制数据→ 高度疑似 Stratum V2 矿池;
进一步用合法客户端(如
bminer)验证是否可接收挖矿任务。
3、Web3 DePIN项目—带宽与算力的“隐形收割者”
随着 Web3 发展,一类新型项目正在兴起:DePIN(Decentralized Physical Infrastructure Networks),如:
- Akash:去中心化 GPU 算力市场
- Filecoin / Storj:分布式存储
- Bittensor / Gensyn:利用用户设备训练 AI 模型
- Helium / DIMO:共享网络带宽或传感器数据
这些项目不挖矿,但要求用户运行客户端程序,持续上传数据、执行计算任务,大量消耗带宽、磁盘 I/O 甚至 GPU 资源。
可以在https://cn.rootdata.com/Projects?st=1&sn=DePIN&snc=DePIN&sd=310 查询DePIN项目。
3.1 与传统挖矿的区别
维度 | 传统矿池(XMR) | DePIN 项目 |
目的 | 赚取加密货币 | 赚取项目代币(如 AKT、TAO) |
资源消耗 | CPU / 内存 | 带宽 / 存储 / GPU |
协议 | Stratum (V1/V2) | gRPC / libp2p / 自定义 P2P |
是否加密 | 可能 TLS / Noise | 通常 TLS + P2P 加密 |
web3项目在推广阶段需用一定的用户数量,因此攻击者可能将 DePIN 客户端在入侵后静默部署,用户毫不知情。
3.2 如何识别 DePIN 行为?
进程行为:发现akash,bittensor,snarkos等特定名称进程;进程名字可以在对应项目的官方文档中获取
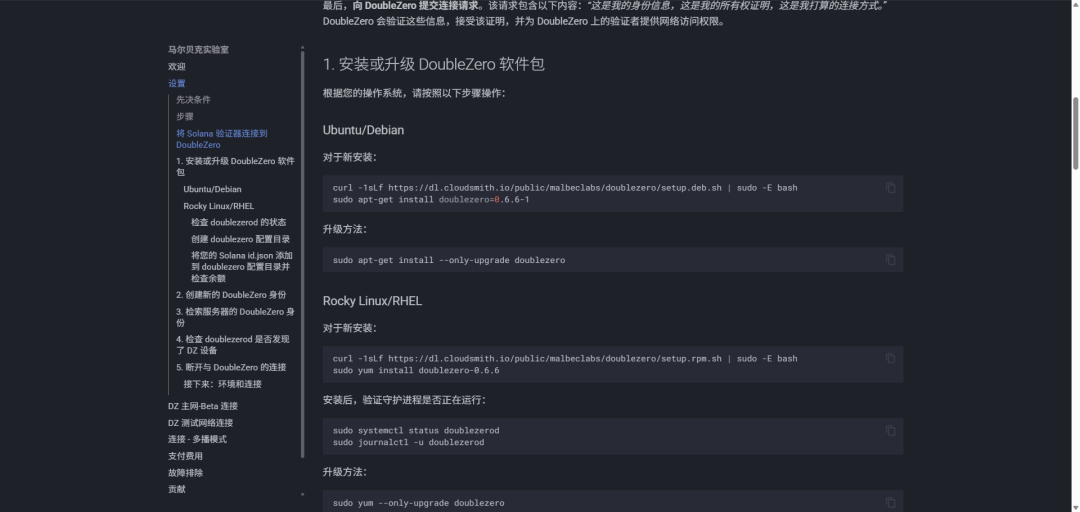
域名行为:主机外联*.akash.network、*.bittensor.ai等项目的域名,这一步可以通过rootdata.com自动化抓取,大部分程序的链接地址是官网根域名的子域名,当然也有例外哈。