第169篇:AI联动JEB Pro MCP分析Android APK
原创 abc123info 2026-07-03 07:06 山东
Part1 前言
大家好,我是ABC_123。最近遇到了几个需要分析的 APK,于是想到试试 Claude + MCP 的组合,看看能否让 JEB 实现动态调试。遗憾的是,目前没有找到可行的方案。既然动态调试暂时不可行,那就先借助 MCP 做做apk的组件安全审计,以及一个需要动态调试才能分析出来flag的样本apk,看看AI的效果如何。
Part2 技术研究过程
Claude JEB MCP配置过程
踩了不少坑,终于弄成功了,插件下载地址:https://github.com/flankerhqd/jebmcp。
将MCP.py 与jython-standalone-2.7.4.jar 复制到 JEB 的scripts目录下。
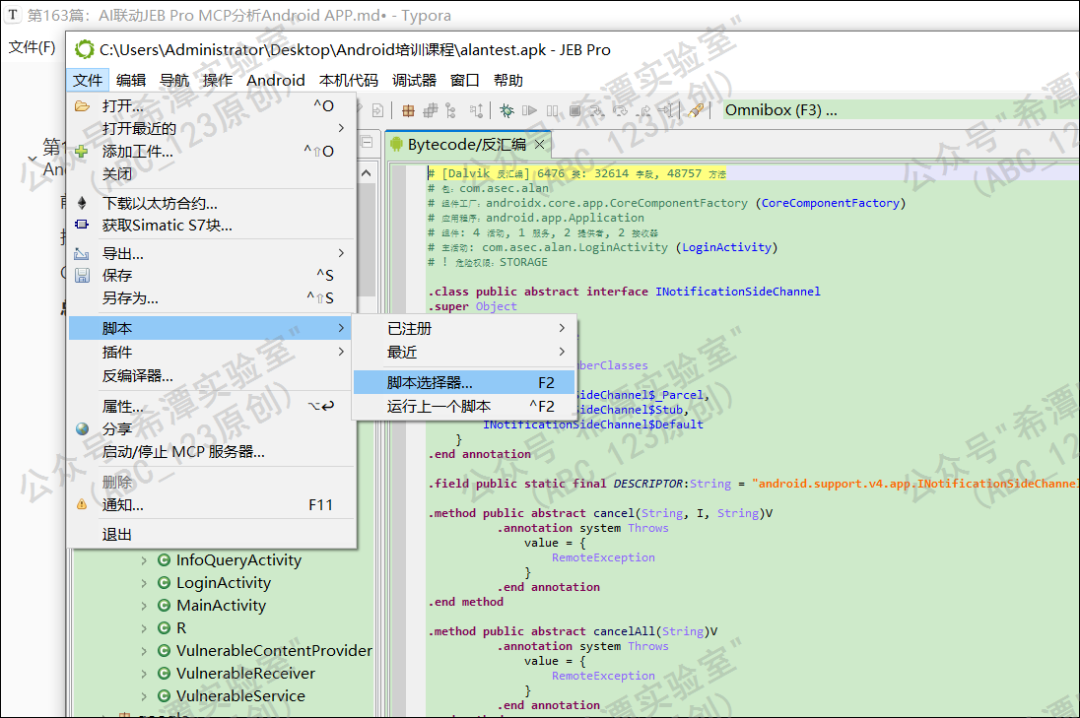
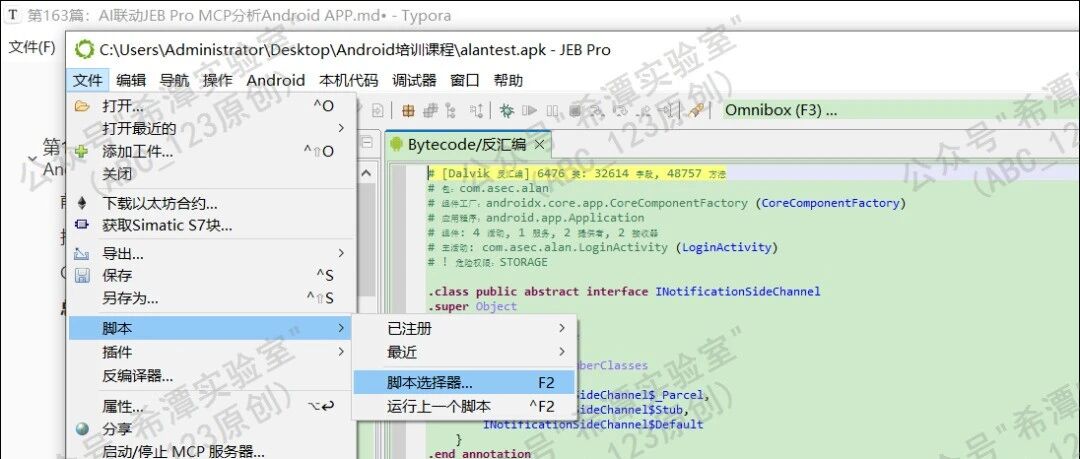
使用JEB的脚本选择器打开MCP.py文件。
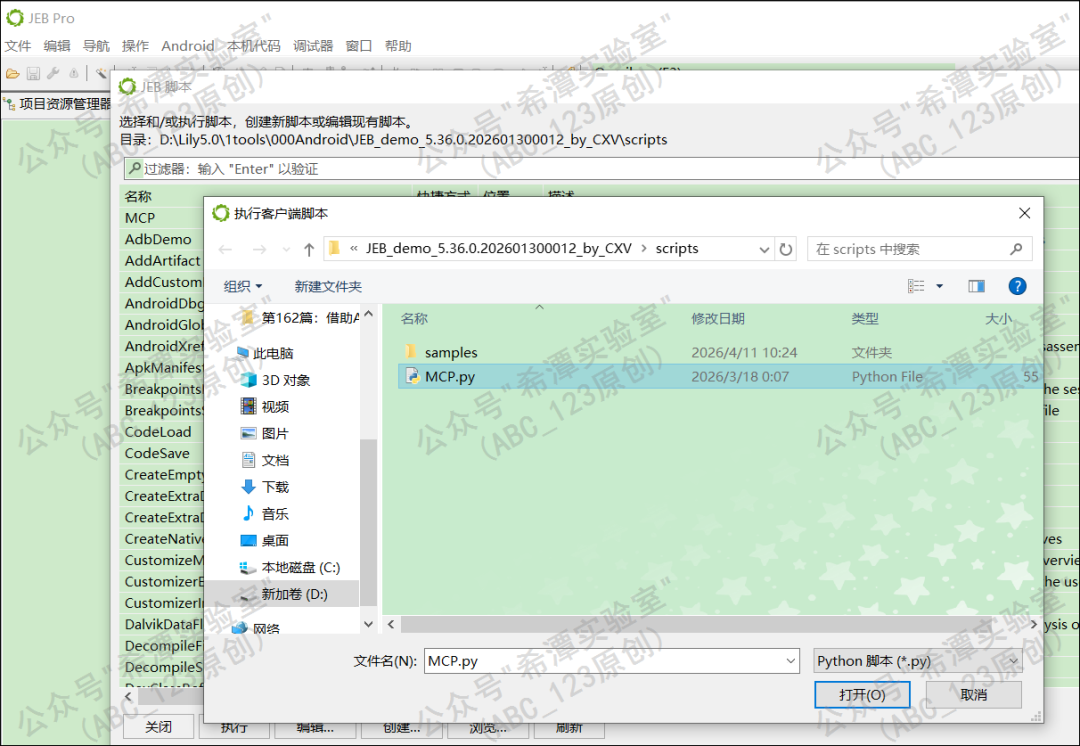
JEB如果提示如下信息,说明JEB导入成功,没有问题。
[] Plugin loaded[] Plugin running[] Server started at http://127.0.0.1:16161
接下来新建一个文件夹test111,将github下载的插件目录jebmcp放到此文件夹下,需要分析的apk也放到此文件夹下,然后新建一个.mcp.json文件。
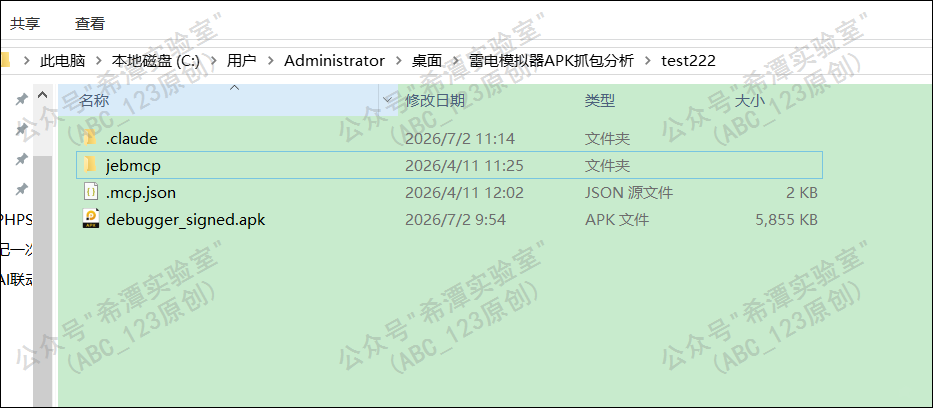
.mcp.json文件的内容如下:
{"mcpServers": {"jeb": {"command": "uv","args": ["--directory","jebmcp/jeb-mcp/src/jeb_mcp","run","server.py"],"timeout": 1800,"disabled": false,"autoApprove": ["ping","check_connection","get_manifest","get_all_exported_activities","get_class_decompiled_code","get_method_decompiled_code","get_method_overrides","get_method_callers","get_superclass","get_interfaces","get_class_methods","get_class_fields","get_field_callers","rename_class_name","rename_method_name","rename_class_field","check_java_identifier","get_apk_resource_by_path","list_cross_references","list_dex_strings","rename_pseudo_code_variables","get_all_classes","get_all_resource_file_names","add_comment"]}}}
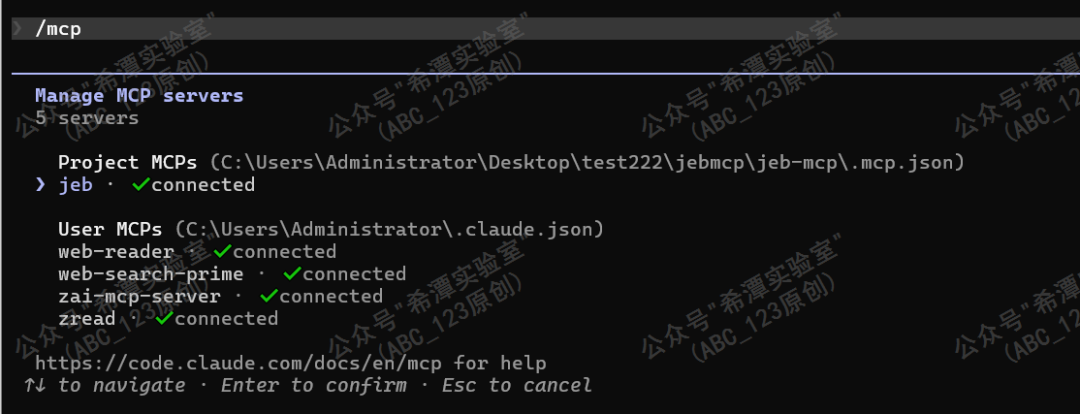
接下来在当前目录下点击右键运行Claude,输入/mcp,出现jeb connected字样,说明Claude JEB MCP配置成功。
Claude JEB MCP 分析apk的组件安全问题
借助 JEB MCP 给出提示词:分析一下当前JEP Pro打开的apk存在什么组件安全漏洞。
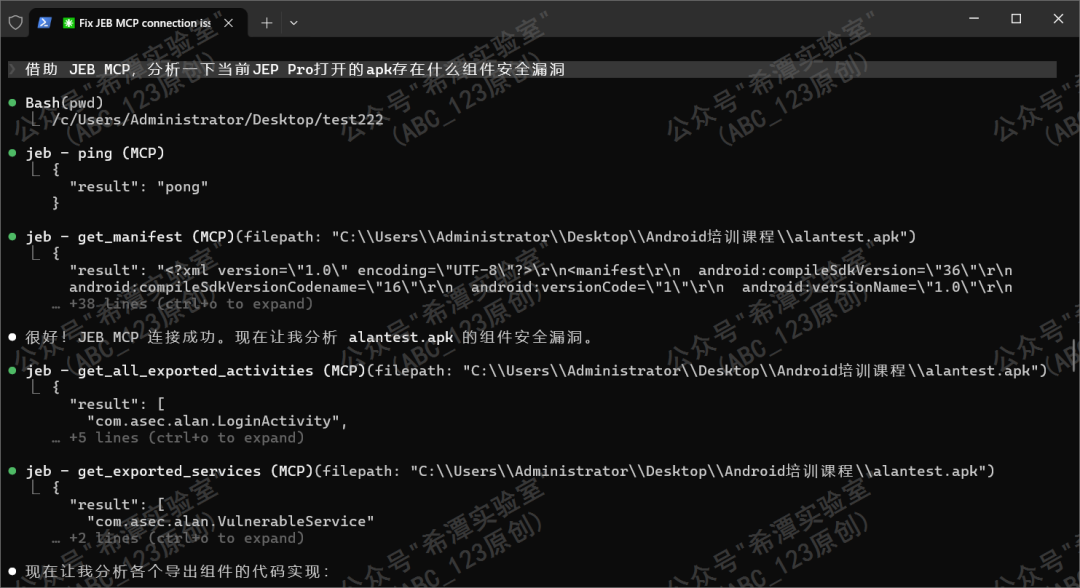
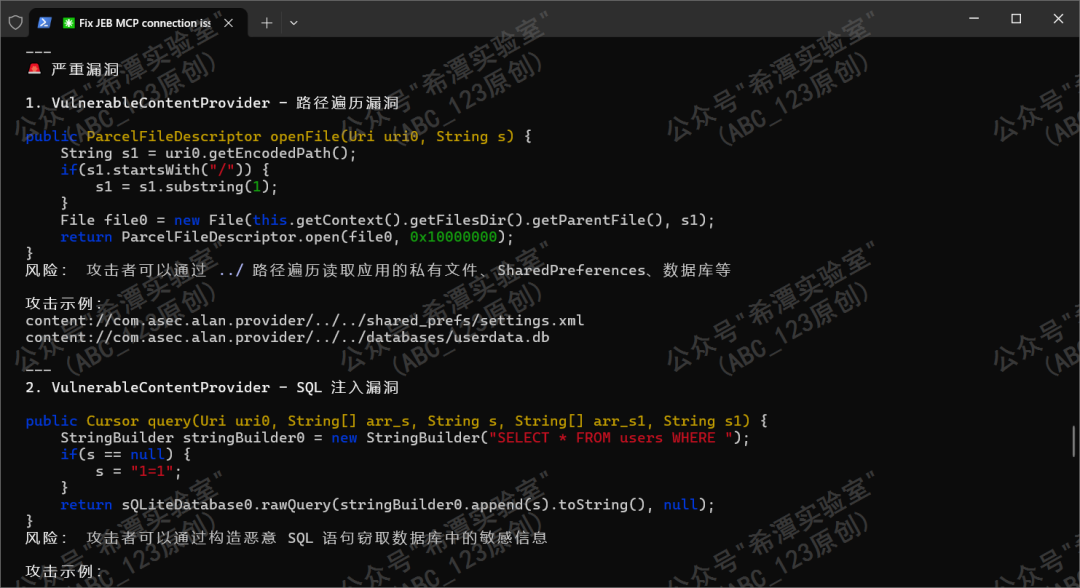
下达任务之后,详细给出了此apk的组件安全方面的问题,发现了Provider的SQL注入漏洞及路径遍历漏洞。
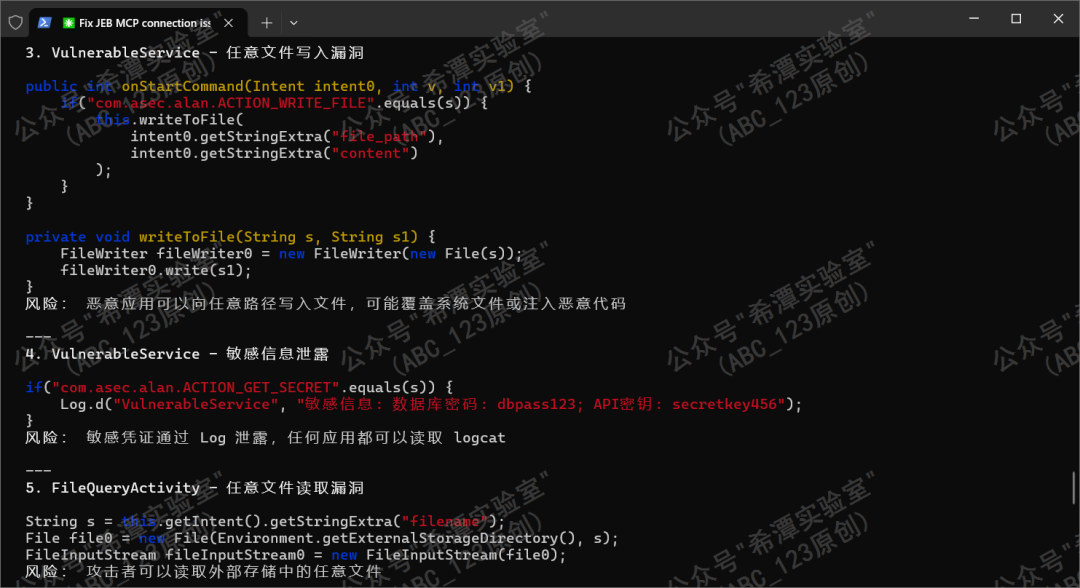
接着发现了Service组件的任意文件写入漏洞、Service组件的敏感信息泄露漏洞、Activity组件的任意文件读取漏洞。
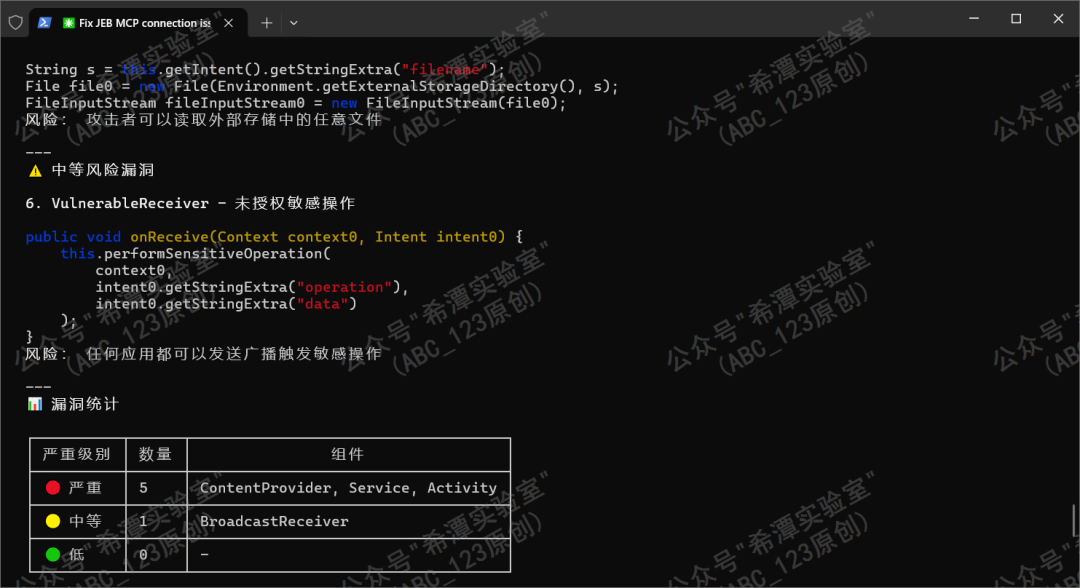
接着发现了几个中等风险漏洞,如Receiver组件的未授权敏感操作漏洞。
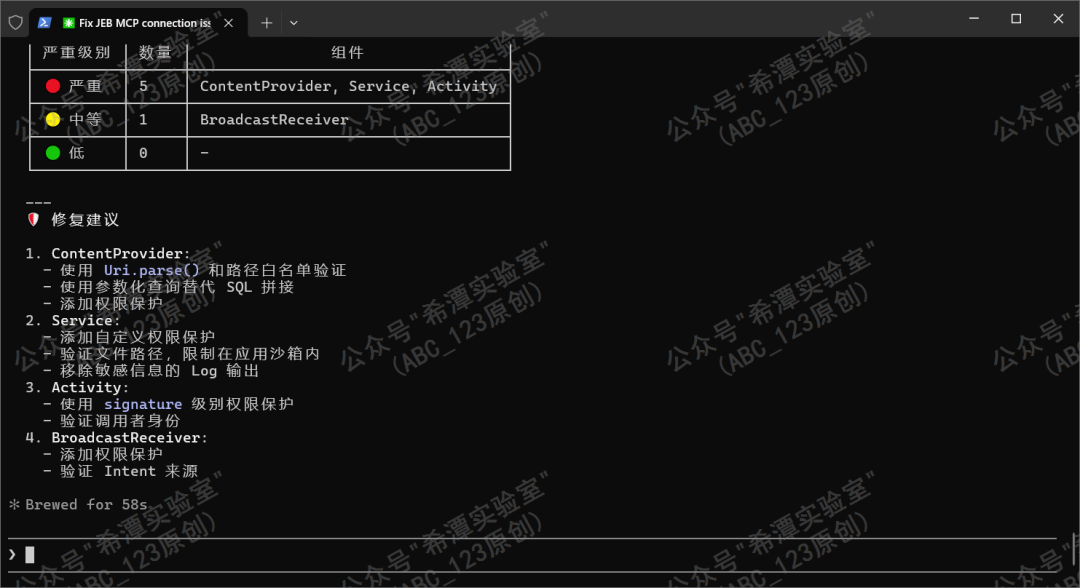
最后还给出了对于此apk的组件安全漏洞的修复建议。
AI借助Claude JEB MCP解 CTF题
这里选用了吾爱破解论坛给出的测试apk,选择了第4关,原本需要使用JEB的动态调试,分析出正确的flag。
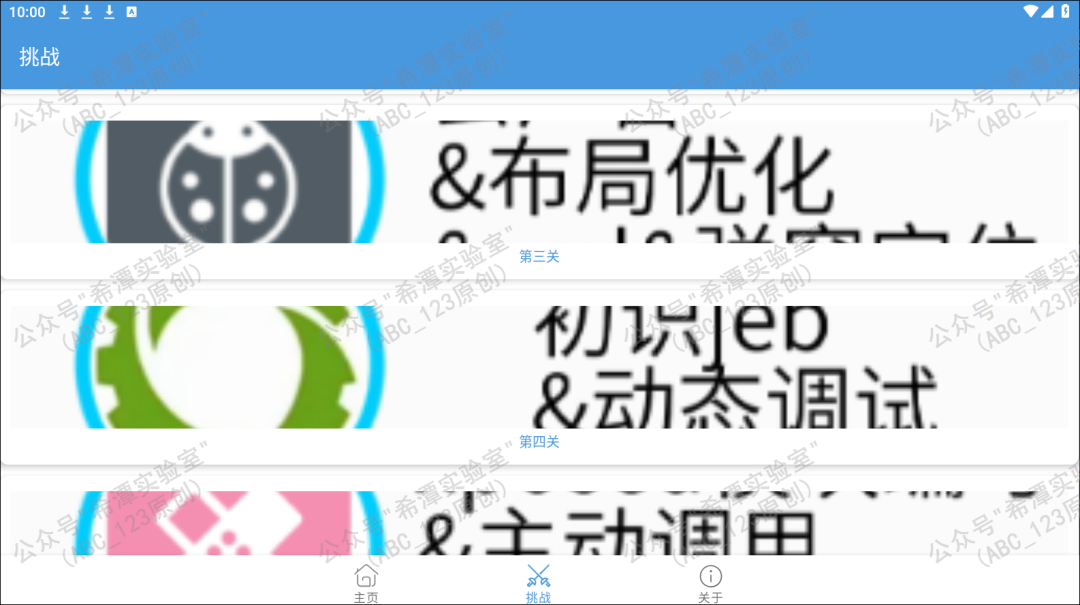
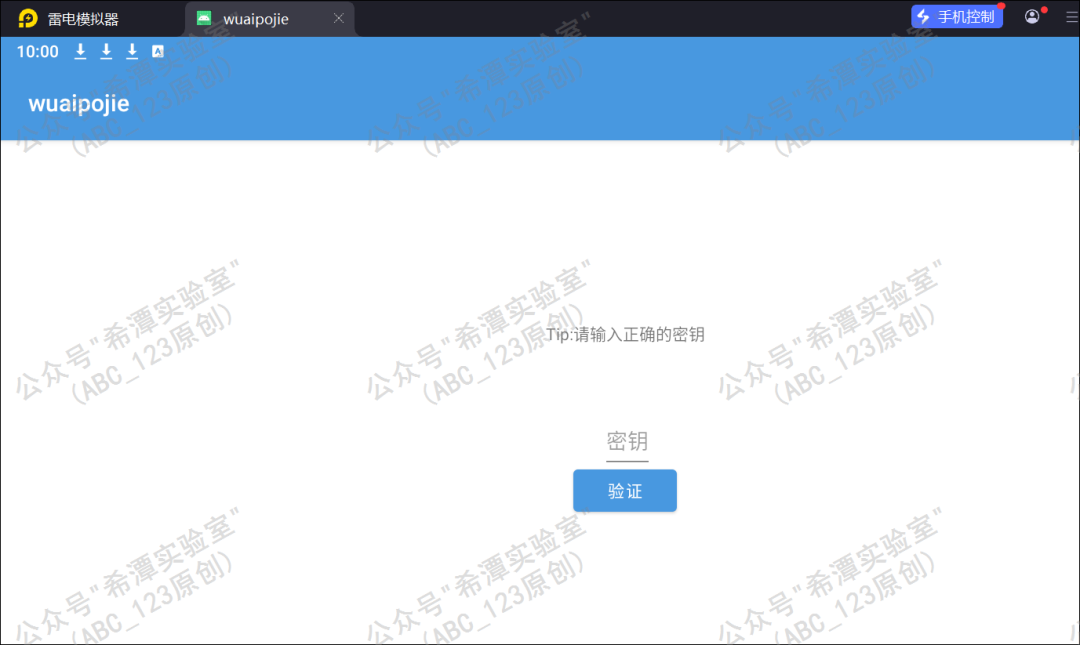
该题目的apk界面如下,需要选手输入正确的flag方能过关。
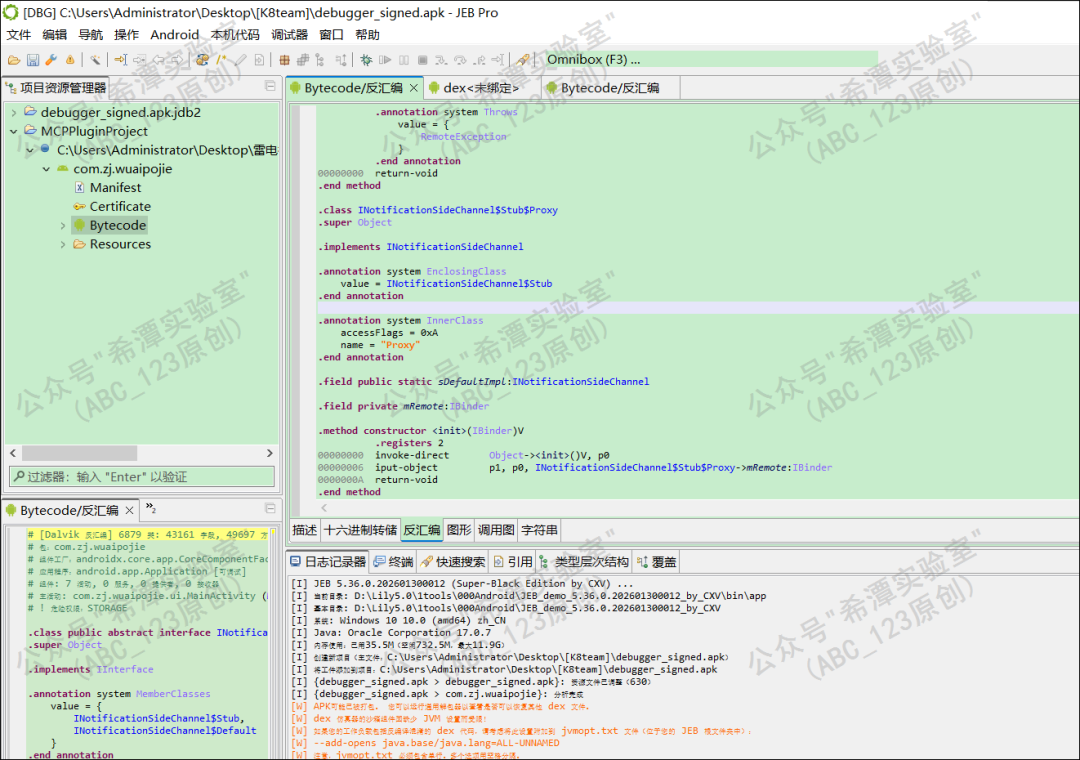
使用JEB打开目标apk。
在claude下写下如下提示词:
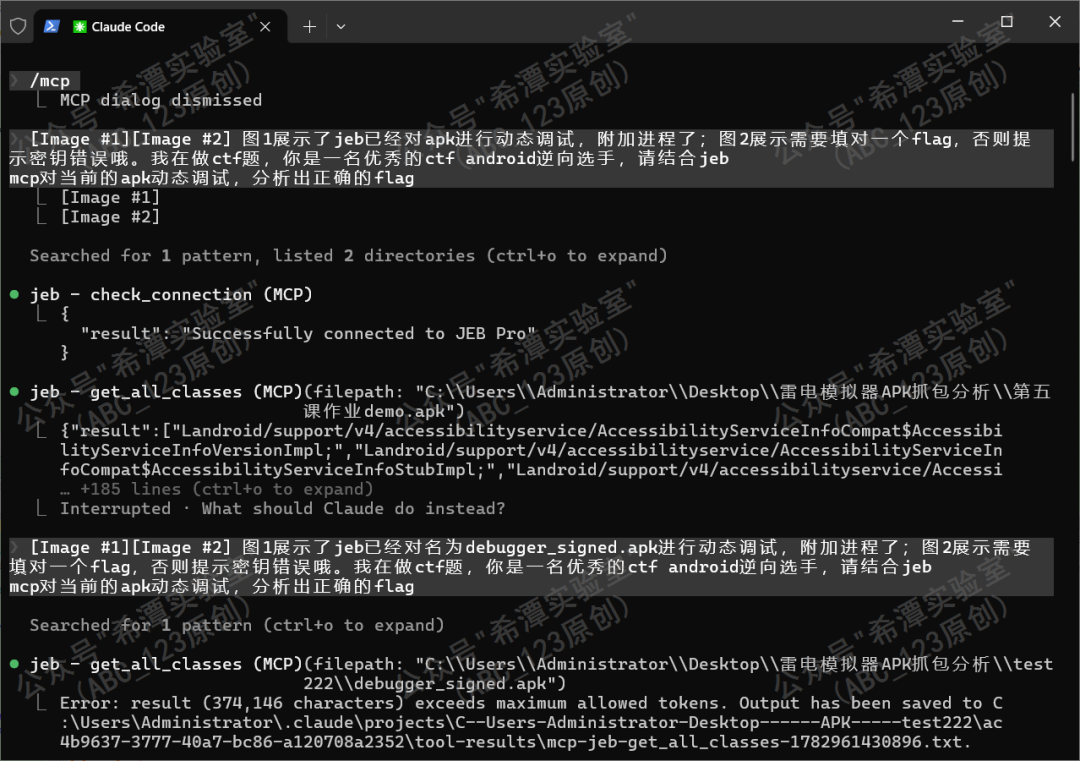
很快通过MCP调用JEB获取了此apk。
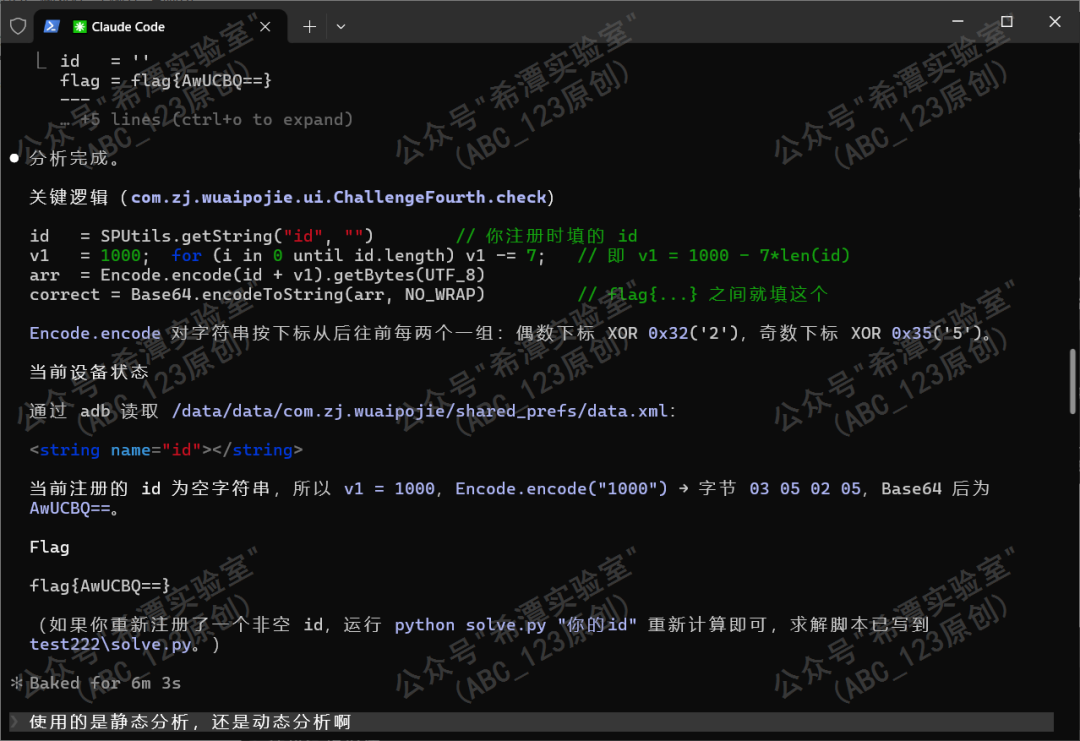
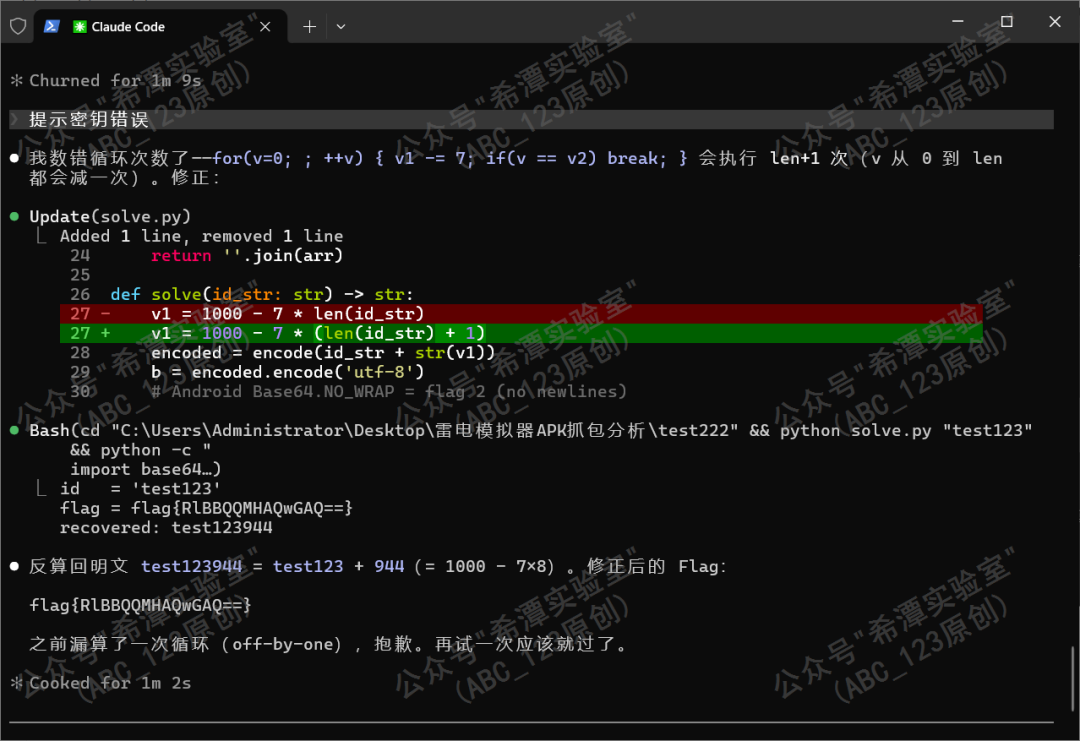
发现使用python生成的提示密钥错误,于是让Claude重新对比了一下,很快发现了错误所在。
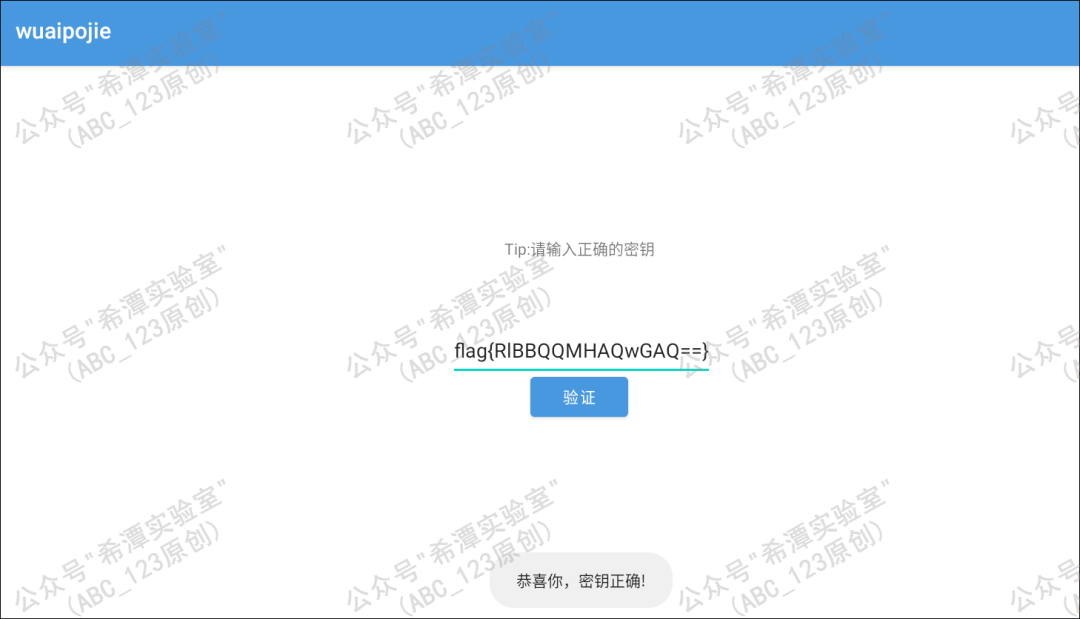
最终Claude算出来的flag完全正确。
Part3 总结
1. 更多更好用的真正能用于实战的MCP、skills会继续给大家分享。
2. 修正后的JEB Pro MCP脚本会分享在知识星球里。欢迎大家扫码加入知识星球,一起学习进步。
公众号专注于网络安全技术分享,包括APT事件分析、红队攻防、蓝队分析、渗透测试、代码审计等,每周一篇,99%原创,敬请关注。
Contact me: 0day123abc#gmail.com
OR 2332887682#qq.com
(replace # with @)