朝鲜APT组织Lazarus发起“Operation Dream Job”攻击,利用0day漏洞渗透全球国防工业
原创 BaizeSec 2026-08-14 09:00 北京
一、事件概述
近日,网络安全研究人员持续追踪到代号为“Operation Dream Job”的大规模定向攻击活动。该活动由朝鲜关联的Lazarus黑客组织发起,自2026年初以来持续活跃。攻击重点针对全球国防工业,特别是航空航天、无人机、监控传感器及机器人等军事科技领域,波及欧洲、南亚及南美多地。
本轮攻击中,Lazarus组织的战术与技术能力显著升级。攻击者以虚假招聘为诱饵,通过LinkedIn等社交平台或即时通讯工具冒充知名国防企业HR,诱导目标下载恶意文件。在技术层面,该组织首次利用篡改版PDF阅读器“SecurityPDF”分发新型后门“Troy”;同时,利用Windows内核驱动AFD.sys的0day漏洞(CVE-2026-68820),部署新版FudModule内核级Rootkit,实现SYSTEM权限提升并规避EDR检测。此外,攻击者还利用存在CVE-2025-49113漏洞的Roundcube邮件服务器,植入自研PHP Webshell“RelayShell”搭建多层中转链路,以规避网络审计。部分西欧失陷企业甚至被二次利用,以官方名义群发钓鱼邮件,进一步提升了社工欺诈的成功率。整体攻击链涵盖社工投递、终端驻留、内核提权、远控及隐蔽通信,对全球国防产业链数据安全构成重大威胁。
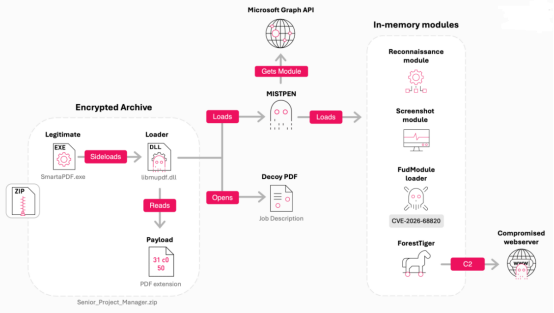
图 1 DLL侧载感染链
二、攻击过程技术分析
本次攻击构建了从社工诱骗、初始投递、内存级提权到持久化后门的完整攻击链。其C2基础设施采用“被入侵合法Web服务器中继”手法,呈现出高隐蔽性、强对抗性与模块化特征。
(1)初始投递:双链路并行的社工攻击
攻击初期,Lazarus组织利用仿冒网站与SEO技术分发木马化应用,使恶意软件在搜索结果中排名靠前,以规避钓鱼检测。研究人员识别出两条并行感染链路:
链路一:DLL侧加载。受害者下载加密ZIP包(含合法签名的PDF查看器、恶意DLL libmupdf.dll 及伪装为PDF的加密载荷)。启动查看器时,恶意DLL被自动加载,在后台解密并直接在内存中执行恶意载荷,同时在前台展示诱饵PDF文档。
链路二:木马化PDF查看器。2026年7月首次被观测到。攻击者冒充Enveil公司发送虚假邀约,诱导受害者下载包含“SecurityPDF”(基于开源MuPDF修改)和特制恶意PDF的ZIP包。SecurityPDF篡改了文件打开与拖放处理逻辑:当打开含特定标记的PDF时,程序自动提取载荷,使用单字节XOR密钥(0x39)解密后写入临时目录并执行,最终反射加载包含Troy后门的DLL。攻击者将查看器分发与恶意文档投递分离,并注册多个仿冒Enveil网站,以降低检测率。
(2)内存级载荷投递与模块化执行:MISTPEN下载器
两条链路最终均指向轻量级内存下载器MISTPEN(最早由Mandiant于2024年披露)。该下载器利用Microsoft Graph API访问攻击者控制的OneDrive账户进行C2通信,交互文件均采用AES加密(上下行使用独立密钥)。其核心能力是将PE DLL反射加载至内存执行,全程不落盘,有效规避文件级检测。
在投递最终后门之前,MISTPEN会依次部署多个模块执行侦察任务:GetInfoPlugin收集主机基础信息;PvPlugin枚举进程详情;OneScreenCapture捕获多显示器桌面截图并Base64编码回传。这些模块均无独立网络通信能力,由MISTPEN统一上传至C2。
(3)0day漏洞利用与内核级提权:CVE-2026-68820与FudModule v3.1
确认目标价值后,MISTPEN加载本地提权(LPE)模块。该模块通过RPC与MISTPEN通信,数据在AES加密外叠加GOST-CBC加密(使用随机16字节会话密钥)。运作分四阶段:采集主机指纹、向C2请求公钥、使用Kyber/ML-KEM后量子算法生成会话密钥、请求并解密执行LPE载荷。
该载荷为Lazarus组织的内核提权工具FudModule v3.1(编译时间戳为2026年7月7日),明确针对Windows 11 24H2及25H2版本。其利用AFD.sys驱动中的竞态条件漏洞:当套接字被多线程并发访问时,驱动内部状态信息在缺乏同步保护下被同时操作,触发释放后使用(UAF),攻击者借此获取内核读写原语,实现SYSTEM提权。
FudModule v3.1保留了完整的安全监测清除能力,可卸载系统回调、终止内核日志、屏蔽蓝屏转储、查杀94款ETW安全日志采集组件,并针对卡巴斯基等部署流量阻断逻辑。该版本新增篡改Smart App Control代码完整性校验策略的能力,同时移除了针对Defender等特定杀软的专属屏蔽模块,统一采用通用压制逻辑以精简体积。提权完成后,FudModule注入SYSTEM权限的msiexec进程以启动高权限MISTPEN,彻底绕过EDR检测。
(4)新型后门Troy:模块化远控能力
第二条链路最终部署的是新型模块化远控木马Troy(名称源自样本PDB路径)。该后门以64位DLL交付,支持配置三个C2服务器,启动时按序尝试连接,通过验证“CONNECTED”响应及质询-响应握手完成注册。
Troy支持17种命令,覆盖后渗透全阶段:包括驱动/目录/进程枚举、文件增删、压缩外传、交互式命令行(支持目录切换持久化与10秒看门狗)、内存DLL注入、进程终止、休眠控制及配置读写等。任务指令经Base64编码下发,结果以JSON格式回传,超大响应自动分片。
(5)C2基础设施:基于被入侵Web服务器的中继网络
Lazarus组织大量利用存在CVE-2025-49113漏洞的Roundcube邮件服务器及部分PrestaShop电商网站作为C2基础设施。攻击者可能利用暗网泄露凭证完成认证后,部署自研PHP Webshell“RelayShell”。
与传统Webshell不同,RelayShell充当威胁者与受感染终端间的通信中继。通过HTTP POST请求中的密码区分两种模式:“受害者模式”下,Webshell创建PHP会话,解密外部隐藏配置并向骨干URL注册新会话;“操作员模式”下,提供会话管理、连通性检查及文件操作等命令。
双方建立会话后,通过基于文件的通道交换数据:消息以临时文件形式存储于受损服务器,发送方写入、接收方读取,从而将Web服务器转化为纯中继节点。研究人员已识别出17个唯一标识符,证实至少有17台服务器被用作中继。此外,攻击者还使用ExpressVPN等共享VPN隐匿操作来源。
三、攻击目标与组织归因研判
综合攻击手法、技术特征及基础设施分布分析,本次行动高度聚焦全球防务与航空航天领域,特别是涉及监视传感器、无人机及机器人技术的机构。攻击范围覆盖巴西、法国、德国及印度等地。一家法国机构失陷后被用作跳板发起鱼叉式钓鱼,印证了该组织“以信任机构为跳板”的战术意图。
基于恶意软件组件、基础设施指纹及历史活动模式,研究人员以高置信度将本次攻击归因于朝鲜Lazarus组织。依据包括:MISTPEN下载器已于2024年被披露并关联该组织;FudModule Rootkit自2021年起即为Lazarus标志性提权工具,v3.1版本在代码结构与行为特征上与历史样本高度一致;Troy后门的PDB路径亦与Lazarus历史样本吻合。此外,本次行动在诱饵主题、攻击手法与目标选择上,与该组织历史上的“Operation Dream Job”行动高度延续。该组织已具备定制化恶意软件开发、0day挖掘及复杂基础设施部署的全链条产业化运营能力。
四、攻击事件总结
本次“Operation Dream Job”攻击表明,Lazarus组织已构建起涵盖社工诱骗、多链路投递、内存级模块化执行、0day提权、内核安全致盲及隐蔽C2通信的完整攻击体系。其突出技术特征体现在三个维度:
0day漏洞实战化运用:CVE-2026-68820是该组织继CVE-2024-38193后,在AFD.sys驱动中挖掘的又一0day漏洞,且明确针对最新Windows 11版本,反映出其持续获取高价值内核漏洞的能力。
投递手法精细化升级:攻击者将木马化软件托管与恶意文档投递分离,结合SEO优化、合法数字签名及开源框架伪装,大幅提升了初始投递的隐蔽性与成功率。
C2架构去中心化设计:通过入侵合法Web服务器部署RelayShell中继,将恶意通信混入正常Web流量,有效规避了严格的网络监控与流量审计。
参考链接:
往期推荐
LockBit勒索组织发布声明并重建泄露网站——每周威胁情报动态第166期(2.23-2.29)
GoldFactory组织开发针对iOS系统的GoldPickaxe木马病毒——每周威胁情报动态第165期(2.9-2.22)
新APT组织APT-LY-1009针对亚美尼亚政府投递VenomRAT——每周威胁情报动态第164期(02.02-02.07)