这封钓鱼邮件通过了所有安全认证:Amazon SES 被武器化,你收到的 Docusign 通知可能是陷阱
原创 大兵说安全 2026-06-24 09:20 河南
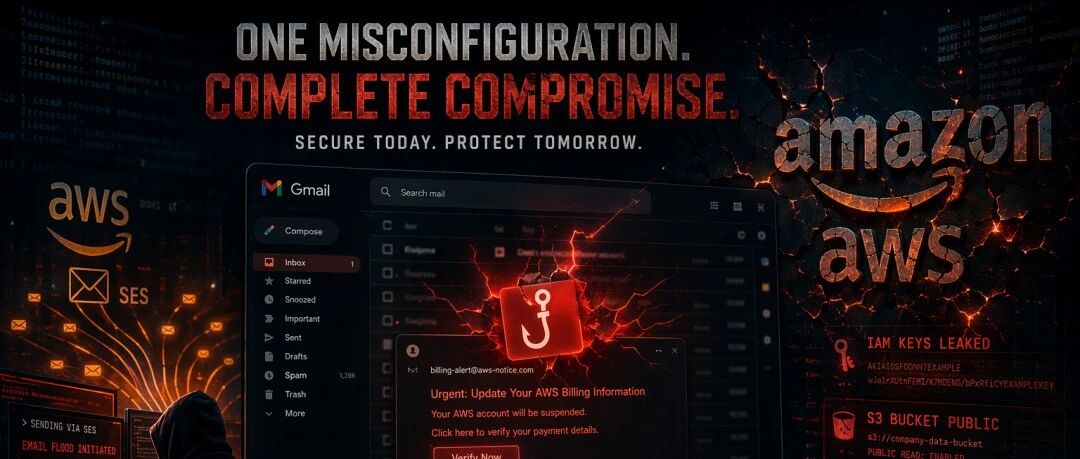
这封钓鱼邮件通过了所有安全认证:Amazon SES 被武器化,你收到的 Docusign 通知可能是陷阱。
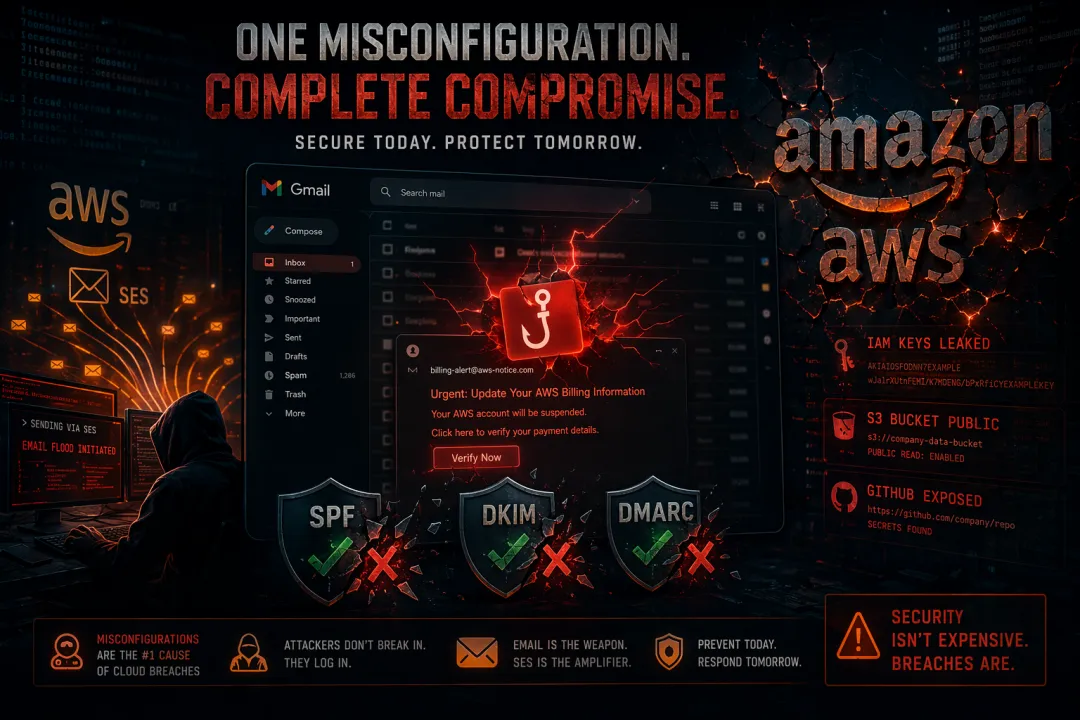
最危险的钓鱼邮件,长着一张"合法"的脸。卡巴斯基专家发现,攻击者正在大规模滥用亚马逊云邮件服务 Amazon SES 发送钓鱼邮件——这些邮件通过 SPF、DKIM、DMARC 三重认证,技术上无可挑剔。
发生了什么?
2026年1月起,卡巴斯基监测到利用 Amazon Simple Email Service(SES) 实施钓鱼攻击的活动大幅增加,并在整个Q1持续活跃。与传统的"山寨域名发件"不同,这些攻击的狡猾之处在于:
攻击者使用的是亚马逊自己的合法邮件基础设施。
这意味着:
邮件通过 SPF、DKIM、DMARC 认证——所有标准安全检查都是绿灯
Message-ID 头中包含
.amazonses.com——服务器认可这是来自 AWS 的"自己人"发件 IP 不会被列入信誉黑名单 —— 因为那是亚马逊的 IP
链接域名看起来是
amazonaws.com—— 用户毫无戒心
一句话总结:你邮箱的每一道防线都告诉你这封邮件是安全的,但它实际上是钓鱼邮件。
攻击者如何获得 Amazon SES 权限?
答案令人警醒:IAM 访问密钥泄露。
开发者在以下位置无意中暴露了 AWS 密钥:
- GitHub 公开仓库
—— 最经典的泄露源
- ENV 环境变量文件
——
.env文件被误提交 - Docker 镜像
—— 密钥被打包进容器
- 配置备份
—— 备份文件未加密
- S3 存储桶
—— 公开访问权限的桶里存着密钥
攻击者使用 TruffleHog 等开源工具自动扫描这些泄露源,获取 IAM 密钥后验证权限和发送配额,随后开始大规模群发钓鱼邮件。
真实攻击案例
案例一:伪造 Docusign 电子签章通知
受害者收到一封看似来自 Docusign 的邮件,要求"审阅并签署文件"
邮件标题、排版、品牌元素都高度逼真
点击链接后跳转到
amazonaws.com域名下的表单页面- 任何输入的信息直接落入攻击者手中
案例二:BEC 商业邮件诈骗 —— 伪造内部对话
这是一起更高级的攻击:
财务部门收到一封"来自同事"的邮件,内容包含一段与供应商关于未付发票的完整邮件对话记录
附件 PDF 没有恶意链接或二维码,只有付款信息和证明文件
整段对话是完全伪造的 —— 攻击者手工编排了逼真的往来邮件
目标:诱导财务人员向攻击者账户转账
这种手法利用了"内部转发对话"的心理信任——人们天然认为转发邮件比直接邮件更可信。
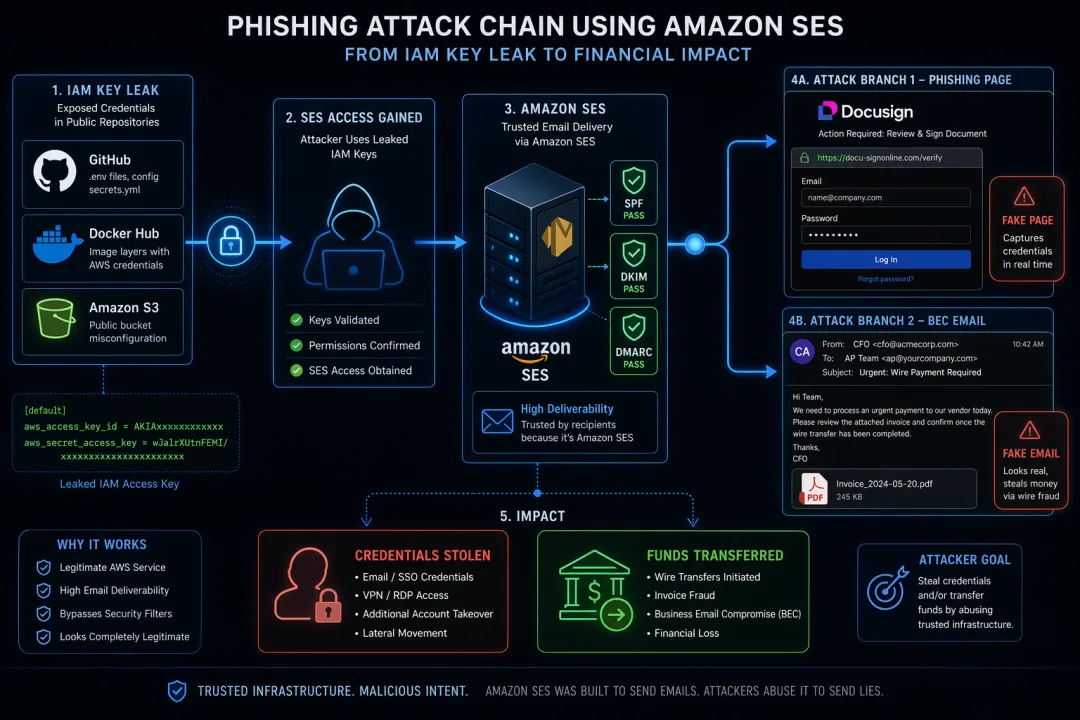
Amazon SES 钓鱼攻击链:密钥泄露 → 权限获取 → 大规模群发 → 钓鱼/ BEC 诈骗
防护建议
企业侧:守住 IAM 密钥
- 最小权限原则
—— 根据实际需要分配权限,不过度授权
- 用 IAM Role 替代 Access Key
—— Role 可分配给多用户,更安全
- 强制 MFA 多因素认证
—— 老生常谈但永远有效
- IP 白名单访问限制
—— 限定可调用 SES 的 IP 范围
- 自动密钥轮换 + 定期安全审计
—— 不让旧密钥"长命百岁"
- 使用 AWS KMS 加密管理密钥
—— 集中加密管控
用户侧:看邮件不能只看发件人
- 不要仅凭"发件人"字段判断邮件真伪
—— 来自合法 SES 的钓鱼邮件发件人完全正常
- 收到意外文件?换个渠道确认。
—— 比如微信、电话,不是回复同一封邮件
- 仔细检查链接实际指向
——
amazonaws.com后面可能藏着钓鱼页面 - 部署企业邮件安全方案
—— 多一层专业防护
小编说
这次 Amazon SES 滥用攻击揭示了一个令人不安的趋势:攻击者正在系统性地"寄生"在合法云基础设施上。这不仅是技术对抗,更是对安全认知的挑战——当每一封钓鱼邮件都披着合法的外衣,我们还能相信什么?
答案是:不要相信任何单一信号。 发件人、域名、认证协议都可以被武器化。唯一的防线,是多渠道验证 + 安全意识 + 技术防护 的组合拳。
你最近收到过可疑的电子签章通知吗?收到"内部转发"的付款请求时会先核实吗?
欢迎在评论区聊聊你的经历。如果你觉得这篇文章有价值,点个「在看」,让更多同事和朋友提高警惕。
原文来源:Securelist(卡巴斯基威胁研究博客)
原文链接:https://securelist.com/amazon-ses-phishing-and-bec-attacks/119623/
原作者:Roman Dedenok(卡巴斯基 Spam & Phishing 团队)
发布日期:2026年5月4日