轻装上阵 · 智能进化:PacketScope协议栈分析V2上线
CFC4N 2026-06-15 08:08 上海
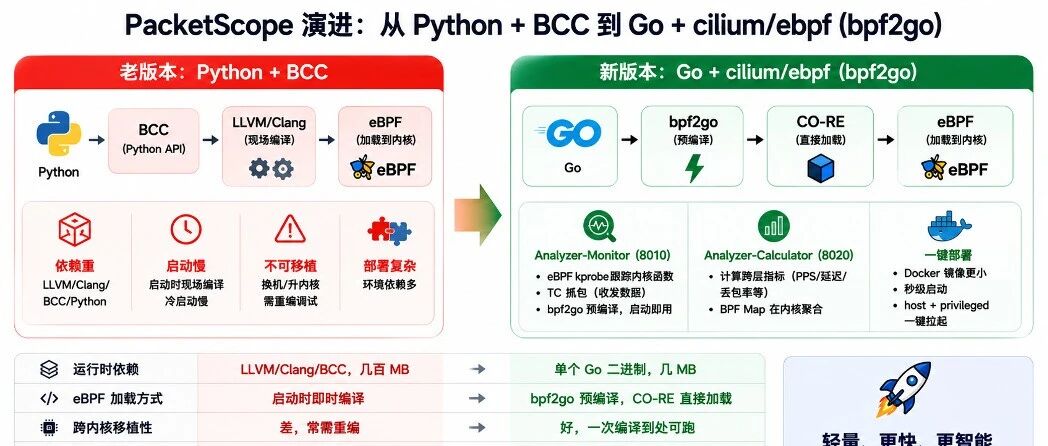
PacketScope 新版升级:一是底层从 Python+BCC 切换到 Go+bpf2go,不装LLVM、BCC,Docker秒级拉起全套 eBPF 协议栈观测能力;二是AI化支持Skills接入智能体,用中文就能驱动数据包追踪、路由分析、安全规则下发,实现"自然语言→协议栈操作"的完整闭环。
PacketScope是基于eBPF的端侧通用防御框架,通过在TCP/IP协议栈处理路径上动态观测、实时感知每一个分组单元在系统内的处理轨迹,绘制协议交互全景图,再辅助以大模型分析,实现了协议栈内核级别的分组可视化、安全性分析与可编程防御。
项目网站:🔗https://packetscope.net/
项目地址:🔗https://github.com/Internet-Architecture-and-Security/PacketScope
大家好啊!最近PacketScope搞了一次大动作——不是那种"加个按钮、改个皮肤"的小修小补,而是从骨架到皮肉都换了一遍。
这次升级就干了两件事,但每件都值得单独拿出来说:
1. 轻装上阵——底层eBPF执行环境从Python + BCC全面切换到Go + bpf2go。翻译成人话就是:以前装这套系统像搬家,现在像拆快递。
2. 智能进化——所有功能模块以Skills的形式开放给Claude Code等主流Agent。翻译成人话就是:以前你得自己写curl命令跟系统对话,现在你用中文跟AI说一句话,活儿就干完了。
聪明的同学应该已经看出来了——这两件事合在一起,指向的是同一个目标:让你用最少的力气,摸到最深的协议栈。
告别"重装备":装完即用,不再折腾环境
先说说老版本的痛。
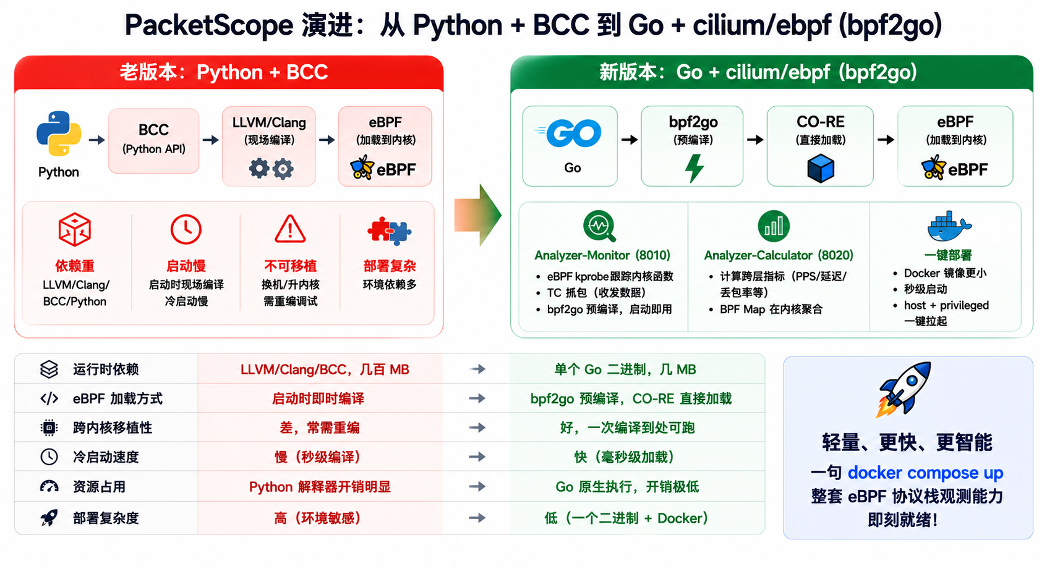
用过早期PacketScope的同学大概都有体会:想跑起来,得先在机器上装一大堆依赖——LLVM、Clang、BCC库、Python环境……装完了还不一定能跑,因为BCC这东西每次启动都要现场编译eBPF字节码,换个内核版本分分钟翻车。
说白了,老版本的体验像什么呢?像你想钉一颗钉子,结果得先把整个五金工厂搬到家里来。
新版本把这些全砍了。
底层用Go重写,eBPF字节码通过bpf2go在编译期就打包进了二进制文件,采用CO-RE(Compile Once, Run Everywhere)方案——编译一次,到哪儿都能跑。对使用者来说,最直观的变化就是:
不用装BCC
不用装Python
不用装LLVM
不用现场编译任何东西
一句 docker compose up,整套协议栈观测能力就跑起来了。Docker镜像体积大幅缩水,启动时间从几十秒压缩到秒级。以前是开着大卡车去工地,现在是骑山地车——同样的路,轻快了不止一点半点。
跑起来之后,你会看到几个核心服务:
服务 | 访问地址 | 干什么的 |
|---|---|---|
| Web UI | http://localhost:4173[1] | 可视化前端,看图说话 |
| Guarder API | http://localhost:8080[2] | 安全过滤、AI分析、规则下发 |
| Tracer API | http://localhost:8000[3] | 路由追踪、路径分析 |
| Monitor API | http://localhost:8010[4] | 数据包捕获、内核函数调用追踪 |
底层的技术细节感兴趣的同学可以了解一下:Monitor模块用eBPF kprobe跟踪内核网络函数调用、用TC程序捕获收发数据包;Calculator模块通过BPF Map在内核里直接聚合跨层指标(PPS、延迟、TCP丢包率),用户态只做汇总搬运。但说实话,作为使用者你不需要关心这些——反正拉起来就能用,这才是重点。
丝滑对接:用中文跟AI说一句话,协议栈的活儿就干完了
第二个大升级,才是这次最让人兴奋的部分。
当前大模型和智能体在安全领域的应用,坦白讲,大多还停留在"喂日志→让模型读→输出分析报告"这个层面。模型再聪明,它看的也是二手资料,跟真实流量、真实协议栈状态隔着十万八千里。
我们一直在想一个问题:能不能让AI不再"看说明书",而是直接"动手操作"协议栈?
这次的答案是:能。
通过MCP(Model Context Protocol)协议,PacketScope把三大核心能力包装成了三个Skills包,直接塞进Claude Code的工具箱:
Skills包 | 能力 | 你可以让AI帮你干什么 |
|---|---|---|
🔍 monitor | 数据包查询、内核函数调用追踪 | "帮我看看这条流经过了哪些内核函数" |
🌐 tracer | 路由追踪、GeoIP/ASN解析、历史路径对比 | "追踪到1.1.1.1的路由,跟上次比有没有变化" |
🛡️ guarder | 连接监控、过滤规则增删、AI安全分析 | "分析当前有没有DDoS迹象,有的话直接封" |
接入之后,体验是什么样的?
过去你要查一条数据包的内核轨迹,得先翻API文档、写curl命令、解析JSON、拼接参数……现在?在Claude Code里打一句中文就行:
"帮我看看192.168.1.100到10.0.0.1的最近20个数据包"
"查一下443端口最近的发送函数调用"
"封禁恶意IP 45.142.193.164"
"分析一下当前网络是不是有DDoS迹象,并自动生成防护规则"
AI会替你把从查询到分析到下发规则的整个闭环全干完。不用写一行代码,不用记一个API endpoint。
这种"自然语言→协议栈操作"的丝滑链路,才是这次升级真正想交付给大家的东西。
五分钟上手:从0到跑起来
PacketScope已在Ubuntu 24.04完成全模块测试。整个安装流程现在极其简单,五分钟搞定。
环境要求
一台支持eBPF的Linux机器(内核5.10+),装好Docker就行:
# 检查版本
docker --version         # 需要 ≥ 20.10
docker compose version   # 需要 ≥ 2.0
一键拉起
# 克隆仓库
git clone https://github.com/Internet-Architecture-and-Security/PacketScope.git
cd PacketScope
# 一键启动
sudo bash starter.sh
starter.sh 会自动完成环境检查→拉取镜像→按依赖顺序启动→服务健康检查。
就这么多。没有手工编译eBPF字节码的步骤,没有安装BCC的步骤,没有配Python虚拟环境的步骤——这就是底层换骨之后最直观的红利。
实战:让Claude Code接管你的协议栈
下面演示怎么把PacketScope接入Claude Code,让它变成一个能直接操作协议栈的网络运维智能体。
第一步:注册Skills
PacketScope提供三个Skills:/monitor、/tracer、/guarder。两种安装方式任选其一:
方式一:Commands(简单快捷)
cp -r commands/ .claude/commands/安装后目录结构:
.claude/
└── commands/
    ├── monitor.md   # /monitor — 数据包分析、函数调用追踪
    ├── tracer.md    # /tracer  — 路由追踪、风险分析
    └── guarder.md   # /guarder — 连接监控、过滤规则、AI安全分析
方式二:Skills标准包(推荐,能力更完整)
cp -r Skills/monitor   .claude/Skills/
cp -r Skills/tracer    .claude/Skills/
cp -r Skills/guarder   .claude/Skills/
安装后目录结构:
.claude/
└── Skills/
    ├── monitor/
    ├── tracer/
    └── guarder/
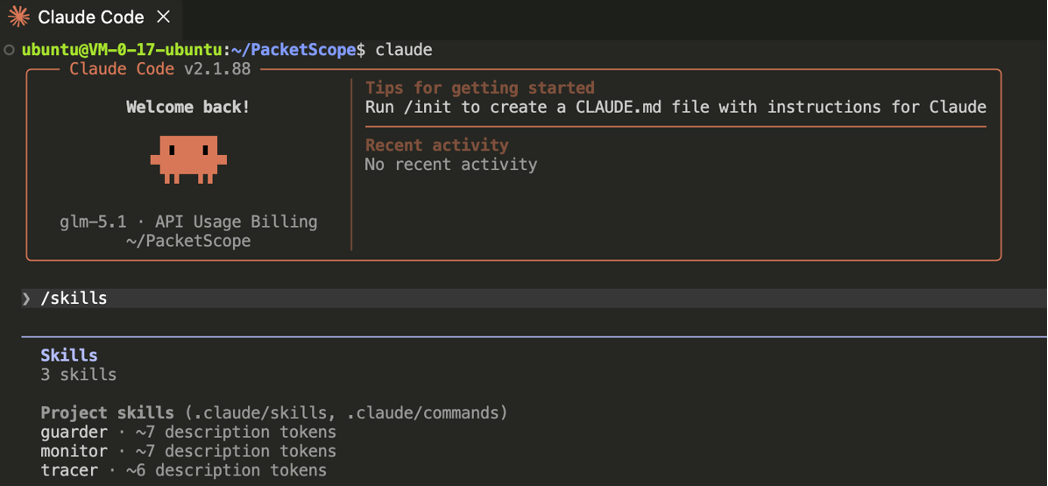
两种方式装完后,重启Claude Code,输入 /skill,自动补全列表里能看到三个Skills就说明注册成功了。
⚠️ 注意:确保PacketScope各模块API已启动(Monitor: 8010, Tracer: 8000, Guarder: 8080),Skills才能正常工作。
第二步:开口说话,让AI干活
接下来就是见证奇迹的时刻了——在Claude Code对话框里,不写一行curl,用中文驱动协议栈。
场景一:一句话做安全态势分析
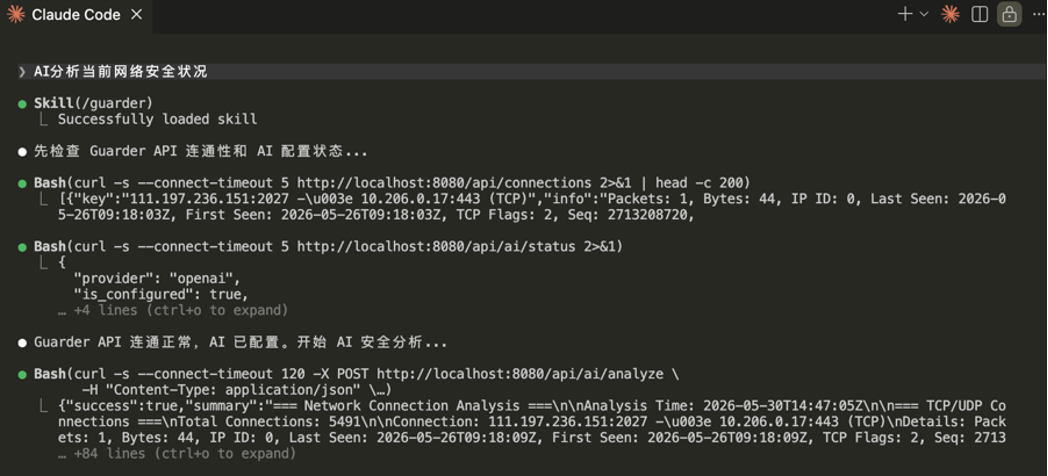
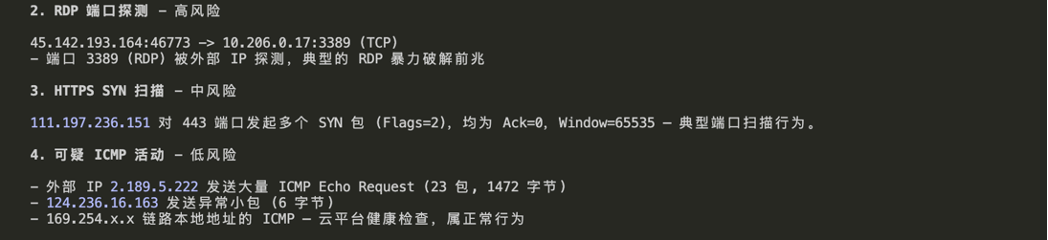
对Claude Code说:"AI分析当前网络安全状况"
它会自动调用guarder Skills:先让LLM研判当前连接状态,再生成对应的eBPF过滤规则,最后通过XDP钩子下发到内核协议栈最前端。整个"识别→决策→阻断"的闭环,全程零人工介入。
场景二:一句话做路由风险分析
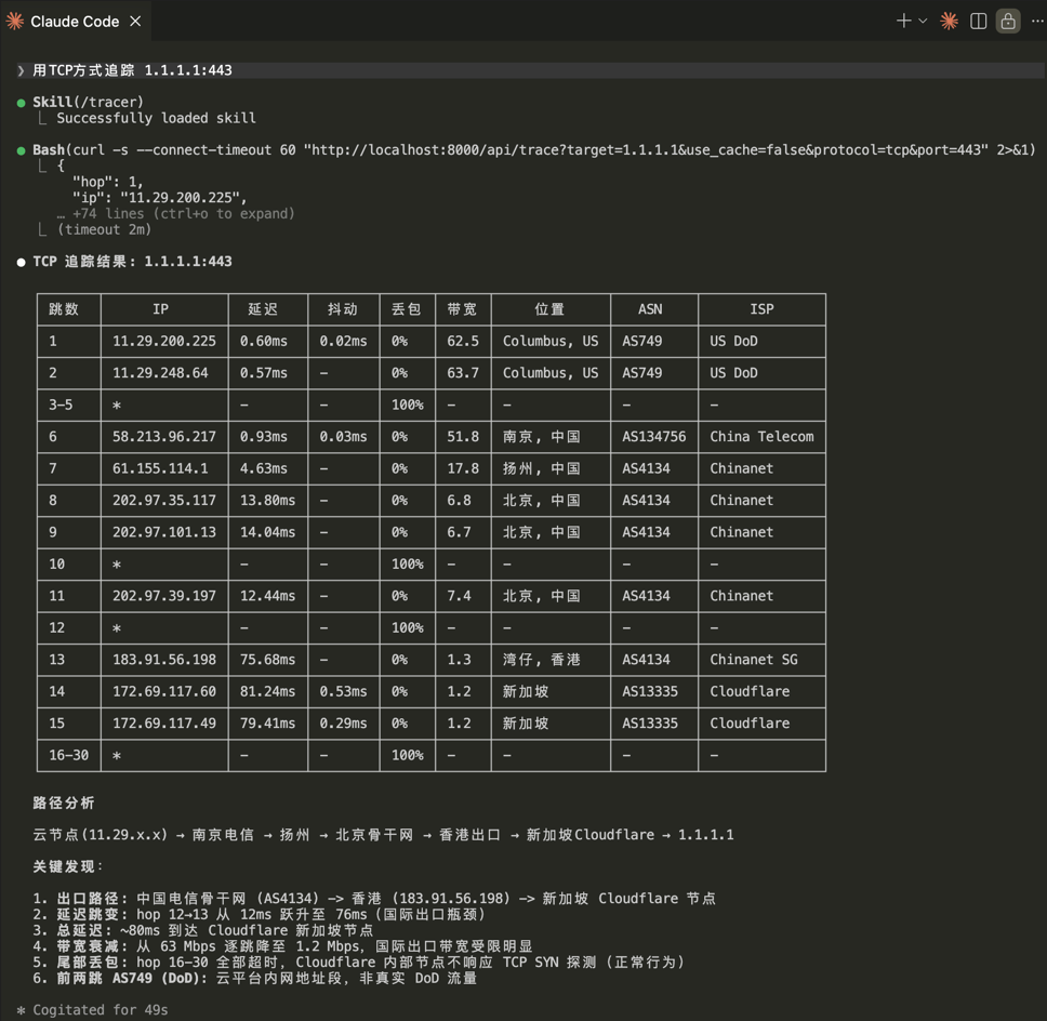
对Claude Code说:"用TCP方式追踪1.1.1.1:443"
它会调用tracer Skills:发起实时traceroute → 拉取GeoIP/ASN → 与历史路径比对 → 基于Spamhaus DROP/EDROP数据集打分,一气呵成。
场景三:一句话看内核交互路径
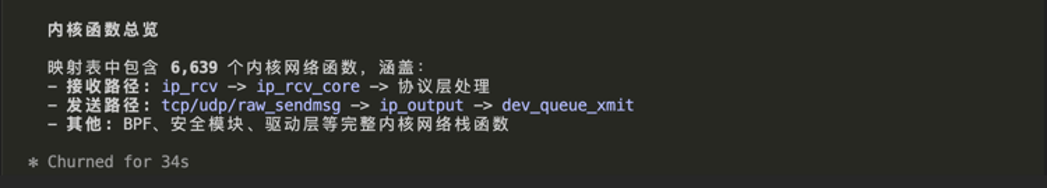
想看某条流在协议栈里到底经过了哪些函数、走了什么路径?直接问就行,Claude Code会调用Monitor模块把内核级的函数调用轨迹拉出来给你看。
把这几个场景串起来看,你会发现一件事:大模型透过PacketScope的Skills,是真的伸手摸到了内核协议栈。它能看到每个数据包的轨迹、能追溯每次函数调用、能在毫秒级生成并下发防御规则——这种"协议栈级的智能化",才是这次升级的核心交付。
未来展望
这一版更像是铺好了一条高速公路,后面的故事还长:
🌍 跨主机协同:把单机追踪扩展到管理域内多主机协同分析,绘制数据中心级的全局协议交互图。
🧩 应用层延伸:在L4之上继续向HTTP/2、gRPC、QUIC等应用层协议延伸,做真正端到端的协议追踪。
🛠 开放可编程接口:让安全工程师按需自定义"看哪里、看什么",不被框架限制。
🤖 多Agent协作:让多个智能体在协议栈上分工——有的负责观测、有的负责研判、有的负责处置,形成网络智能基座。
我们期待与安全社区和互联网研究者一起携手交流,欢迎参与PacketScope研发讨论,共同构建端侧防御的安全基石。
P.S. 安装或使用过程中遇到任何问题,欢迎在GitHub Issues里提问留言,也可以扫码加好友,由作者邀请入群。