原创 我需要的是坚持 2023-07-20 12:53 四川
今天看见了 CobaltStrike 博客最新一篇文章,于是有了一些闲言碎语。
0x00 历史闲话
这一系列的收购真的很牛逼,在渗透测试很流行的时候有 Core Impact ,随着红队评估慢慢的流行,收购了 CobaltStrike ,现在红队评估中对抗的不断升级,收购了Outflank。目前就形成了 Cobaltstrike 专注于c2框架的灵活性和稳定性,Outflank专注于对抗。0x01 技术碎语
虽然这篇 CobaltStrike 博客还是一如既往的画饼文章,主要是面向 CobaltStrike 团队的领导和客户,但是还是能从中看出不少有意思的东西。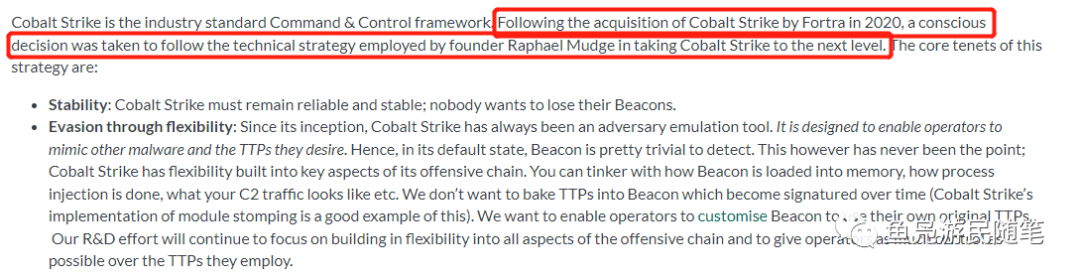
怎么说呢,嘴上说的听 Raphael Mudge 的话,把开发重点放在 Stability(稳定性)和 Flexibility(灵活性),实际上从4.5到4.8,灵活性上虽有增强,例如:在sleepmask和UDRL上都有改造和完善,把反射DLL的1M大小限制也增加了,但稳定性明显下降,在4.6中写bug,在4.7中修bug,4.8还搞些非必要功能(就是可以通过扩展实现的功能,非要集成到框架中),例如:增加系统调用。看看别人 mdsec 的 nighthawk ,积极解决 fork&run 问题和提升 bof 等 beacon 内扩展执行的稳定性,最后还增加了实战性超强的 HVNC 功能。
以上略带个人情绪,虽然我一个盗版用户,也没吐槽资格。不过 CobaltStrike 依然是我最喜欢的 C2,官方不行,只能我自己上手改造了。反观 Outflank 的 OST,暂且不说它在对抗技术上有多少创新,但是工作流上是牛逼的。关于对抗我个人分为2个角度,一个是空间上的,也就是我们常说的终端对抗、流量对抗等等具体到某个地点;另外一个是时间上的,也就是工作流,以最快的时间生成针对目标的植入体或投递物。文章中所展示的是 OST 自动化了 UDRL的编译和 yara 的扫描,和国内的自动免杀平台有点像,在前公司我也让小伙伴做过类似的东西,但大部分是做类似artifact kit的loader方案,做 UDRL 和SleepMask 以及 Resource Kit 的比较少。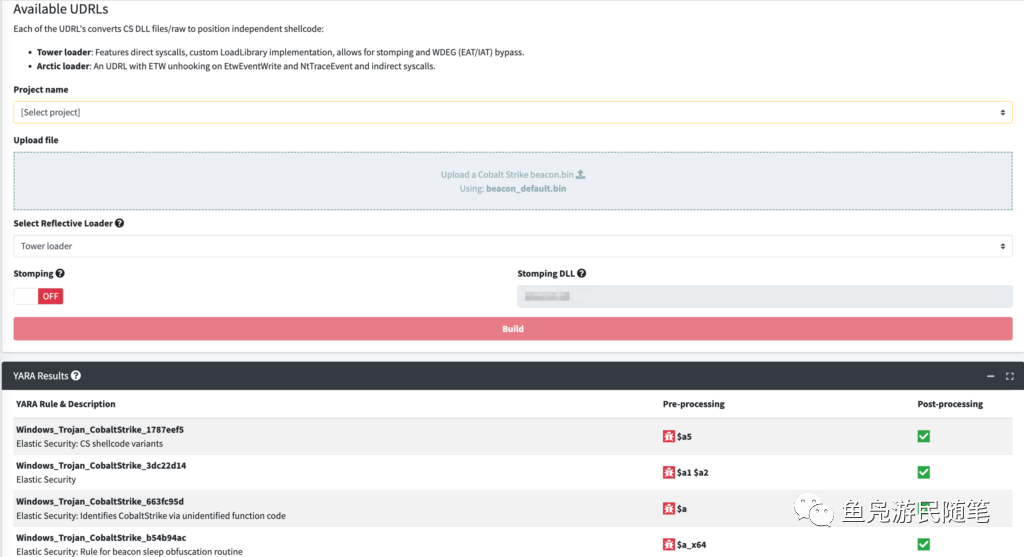
当然这2个 UDRL 用到的技术,都是公开的技术: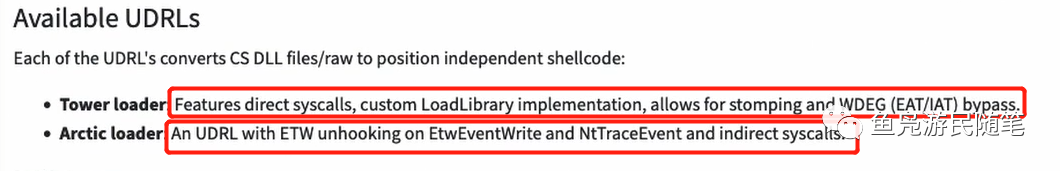
后面的投递物的定制自动化生成,真的是看见自己一直想实现的东西,被工程化的这么好,略有遗憾的心情中还是很激动的:
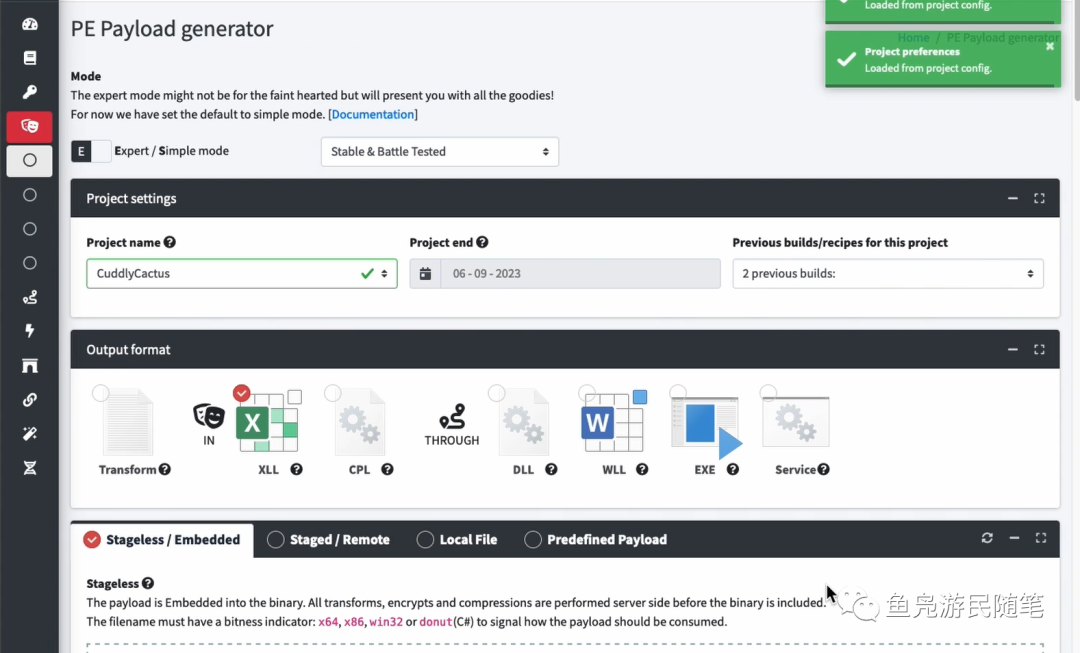
后面的信息视频中就打码了。稍微瞟到部分东西,感觉是一些对抗技术细节。总的来说 Outflank 的东西做的很实战,我很喜欢。
0x02 干啥啥不行,防”盗“第一名
OST平台是saas的,从 Outflank 角度来说有很多好处,方便更新,也一定程度防止了被“二开”。但是给 CobaltStrike 做了一个“不好”的示范,激起了 CobaltStrike 团队继续深入防盗版的想法:
这个竟然加入到了”The Road Ahead“中,我只能说:CobaltStrike v4.5 是最后的C2。(ps:有没有哪天出个国产替代,哈哈哈!)
0x03 总结
CobaltStrike 毕竟是后渗透阶段集大成的工具,深入学习每个细节以及各种插件,应该是每个红队操作手的必备课程。在这儿我不得不说有个知识星球叫:公鸡队之家。学挖掘机到蓝翔,学CobaltStrike到公鸡队之家。
阅读原文
跳转微信打开