已复现 | ShowDoc registerByVerify 未授权PHP代码注入漏洞
原创 微步情报局 2026-09-04 11:31 北京
点击查看漏洞详情
漏洞概况
ShowDoc 是一款广泛使用的开源在线文档系统,主要用于管理 API 文档、数据字典和技术说明,支持公私有项目、成员协作、分享导出、历史版本及私有化部署。
近日,微步情报局监测到 ShowDoc 修复了一处未授权PHP代码注入漏洞。微步情报局已成功复现该漏洞。经分析,ShowDoc 未授权注册接口 registerByVerify 对 username 字段仅做 trim 处理而未过滤,攻击者利用注册接口提交构造的恶意用户名后,访问特定 URL 即可触发存储的恶意代码,从而在服务器上执行任意系统命令。(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-54414)
此漏洞无须用户权限,未授权的攻击者成功利用此漏洞可实现远程任意命令执行,并落地持久化 webshell,完全控制受影响系统。建议受影响用户尽快修复。
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-54414 |
漏洞类型 | 代码注入 | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 否 | |
对被攻击系统的要求 | 无特殊要求 | |
利用漏洞的权限要求 | 无须用户权限 | |
是否需要受害者配合 | 否 | |
利用情报 | 是否有POC | 是 |
已知利用行为 | 暂无 |
漏洞影响范围
产品名称 | Showdoc |
受影响版本 | version<=3.9.2 |
有无修复补丁 | 有 |
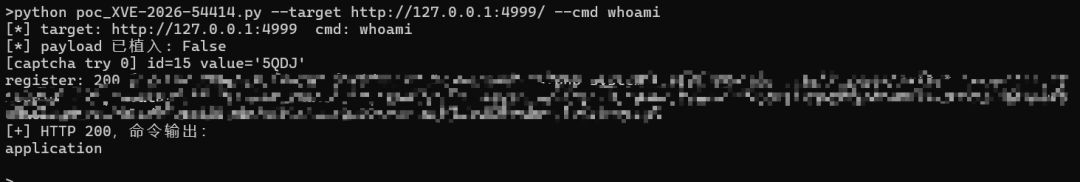
漏洞复现
修复方案
官方修复方案
官方已发布3.9.3修复该漏洞,请访问链接下载:https://github.com/star7th/showdoc/releases/tag/v3.9.3
临时缓解措施
防护设备添加规则,拦截 POST /server/index.php?s=/Api/User/registerByVerify 中 username 参数携带 <?、__halt_compiler、system( 等特征的请求。
微步产品支撑
微步漏洞情报于2026-08-25收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
微步威胁感知平台TDP已于20260903支持检测,检测ID:S3100184125,模型/规则高于:20260903000000 可检出。
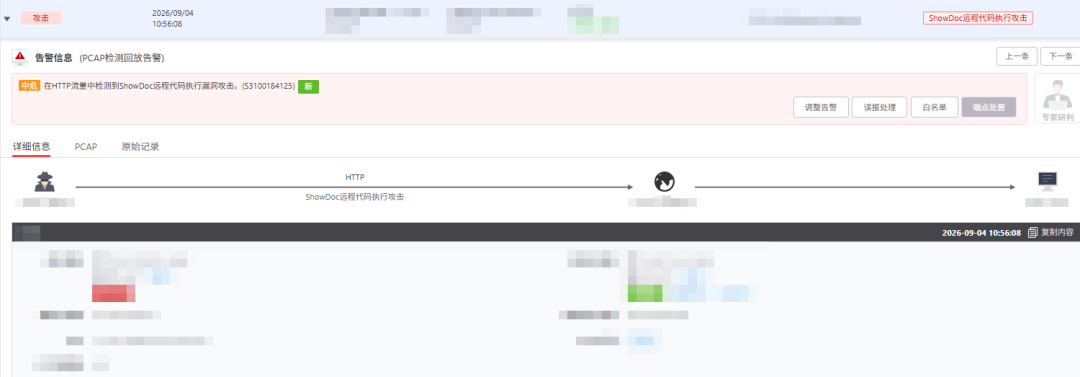
微步威胁防御系统OneSIG已支持防护,规则ID为:3100140972