每周高级威胁情报解读(2026.08.28~09.03)
威胁情报中心 2026-09-04 14:41 北京
Dark Caracal 卷土重来:使用新型恶意软件攻击原有目标群体;Mirage Kitten 利用全新恶意工具集,针对中东与非洲地区航空业及金融科技行业发起攻击;新的 Kimsuky 攻击诱饵伪装成海鲜食材采购申请;分析Blind Eagle GitHub Loader 背后的操作机制
2026.08.28~09.03
攻击团伙情报
Dark Caracal 卷土重来:使用新型恶意软件攻击原有目标群体
Mirage Kitten 利用全新恶意工具集,针对中东与非洲地区航空业及金融科技行业发起攻击
新的 Kimsuky 攻击诱饵伪装成海鲜食材采购申请
分析Blind Eagle GitHub Loader 背后的操作机制
攻击行动或事件情报
黑客现在利用Gitea的关键漏洞进行代码注入攻击
黑客利用 PoC 漏洞攻击 Microsoft SharePoint RCE 链
BengalSEO大规模SEO投毒诈骗行动
RecruitTrap 招聘诈骗正在针对移动设备上的企业凭证
MoYu Group利用DoFun车机更新机制入侵Android车载娱乐系统
恶意代码情报
CyberLeek:面向围观者造势、而非单纯针对受害者的勒索模式
从伪造安装程序到系统入侵:追踪欺骗性软件下载活动
Spring Ring:深入剖析 Microsoft Teams 中的语音网络钓鱼活动
Silver Fox 通过广告软件形式传播ValleyRAT后门
在 ShinyHunters 声称患者数据被盗后,麦克森公司证实发生网络安全事件
漏洞情报
PaperCut零日漏洞遭在野利用
微软UFO高危漏洞:无需认证即可远程接管安卓设备
攻击团伙情报
Dark Caracal 卷土重来:使用新型恶意软件攻击原有目标群体
披露时间:2026年8月26日
情报来源:https://arcticwolf.com/resources/blog/dark-caracal-reloaded-new-malware-same-hunting-grounds/
相关信息:
Arctic Wolf Labs披露了与黎巴嫩GDGS关联的间谍组织Dark Caracal针对拉丁美洲的新活动。2026年6月,该组织通过西班牙语金融主题钓鱼邮件和恶意SVG附件,经URL缩短和中间重定向,向委内瑞拉目标投递了此前未公开的模块化Go框架GoCaracal,并同时部署了更新版Bandook后门。GoCaracal具备轻量级(建立初始访问和载荷下发)和扩展版(34个命令处理,支持文件管理、浏览器凭证窃取、键盘记录、WebRTC远程桌面、SOCKS5代理、持久化等)两种构建配置,两者共享相同的包结构和通信协议,表明该框架正从早期访问功能向成熟后渗透平台演进。扩展版还支持以太坊智能合约作为C2备用通道——主C2失效后从链上读取更新地址,测试网和主网上的合约部署与更新操作证实该机制已被实际启用而非仅占位代码。249个样本分析显示该框架从2026年1月至7月持续演变,从基础通信发展到模块化再到功能扩展和区块链加固。
Mirage Kitten 利用全新恶意工具集,针对中东与非洲地区航空业及金融科技行业发起攻击
披露时间:2026年9月1日
情报来源:https://securelist.com/mirage-kitten-new-backdoors-noderabbit-pollcat/121244/
相关信息:
卡巴斯基披露了伊朗APT组织Mirage Kitten首次使用Node.js和JavaScript恶意软件的攻击活动。攻击者通过LinkedIn等求职平台冒充招聘人员,向中东和非洲地区(阿富汗、埃及、埃塞俄比亚等)的金融科技和航空航天行业目标发送编程挑战任务,压缩包内含木马化的编码项目,其中server.js首行加载了恶意的colorized_terminal或pretty-log npm包,在npm install时触发后续载荷。新发现的NodeRabbit RAT为跨平台后门,通过Azure域名进行AES-256-GCM加密C2通信,支持11至23条命令,包括文件操作、进程管理、脚本执行等,并可通过VS Code扩展伪装或Git钩子实现持久化。另一款PollCat RAT用混淆JavaScript编写,以React编码挑战为诱饵,C2通信结构与Mirage Kitten此前使用的Retrograde/MiniFast完全一致。这两个家族标志着该组织从C/C++/Go原生代码向Node.js/JavaScript生态的重大转变,通过跨平台能力和合法的Azure托管服务增强隐蔽性,同时延续了技术招聘诱饵的社会工程手法。
新的 Kimsuky 攻击诱饵伪装成海鲜食材采购申请
AhnLab发现Kimsuky组织近期针对韩国用户发起的新型攻击活动,通过伪装成“首尔皇家酒店海鲜食材采购审查请求”的恶意LNK文件进行投递。用户执行LNK文件后,PowerShell会在后台解压XOR加密的ZIP数据,释放正常HWP文档迷惑用户,同时将termsvc.ps1和poc.js等恶意脚本部署至系统目录并创建计划任务实现持久化。恶意脚本随后通过api.ipify.org获取公网IP,利用tasklist收集进程信息,并通过Backblaze B2云存储API将系统信息外传,再下载附加命令执行。攻击链条结束后会删除部分痕迹。代码中的PowerShell语法、LNK数据提取结构和计划任务注册方式与此前Kimsuky攻击高度一致。
分析Blind Eagle GitHub Loader 背后的操作机制
披露时间:2026年8月27日
相关信息:
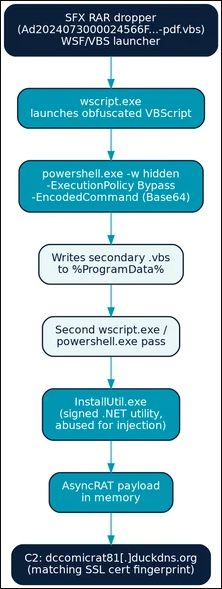
研究人员对Blind Eagle组织利用GitHub托管恶意载荷的活动进行了深入溯源。通过GitHub提交元数据中暴露的邮箱地址,在信息窃取日志聚合器中找到了相关记录,并经Hudson Rock确认该地址关联的计算机(主机名Ghost)曾被信息窃取恶意软件感染。从IntelX获取的窃取日志揭示了该机器的本地目录结构,发现名为Rats的文件夹内包含AsyncRAT、DcRat、Remcos等多款远控工具及对应的构建记录、自解压RAR样本和投递清单文件。机器还存有大量哥伦比亚政府机构主题的钓鱼模板、SendBlaster群发软件配置(含测试邮件记录)、FUD Crypter等免杀工具的研究与购买证据,以及creainovada.xyz等交付域名和域名-构建映射文件。GitHub、Bitbucket、AWS S3等多个平台被用作文件托管节点。
攻击行动或事件情报
CyberLeek:面向围观者造势、而非单纯针对受害者的勒索模式
披露时间:2026年9月1日
情报来源:https://www.bitdefender.com/en-us/blog/businessinsights/cyberleek-extortion-gta-vi-leaked-gameplay
相关信息:
CyberLeek是一个以经济为驱动的勒索组织,但与传统的勒索软件团伙不同,其盈利模式建立在公众关注度而非受害者赎金之上。该组织在2026年8月泄露了《GTA VI》的未发布游戏画面和开发版本,并通过名为Leek Road的社区、Telegram频道和加密货币投票机制维持热度,同时以16.5万美元的价格出售广告位。其公开宣言以“玩家优先”和反对企业利润为由,吸引了超过2.8万名订阅者。CyberLeek不依赖加密或赎金谈判,而是利用公众对大型游戏的期待和不满情绪将泄露内容本身转化为收入来源——即使内容被证实为伪造,只要获得关注即实现目标。对于拥有高价值知识产权的组织,传统分类体系(按内部损害排序)在评估曝光风险时存在盲区,因为攻击者可能优先考虑公众想看的内容而非敏感数据。建议相关组织在确认入侵前避免过早将威胁当作实际入侵处理,建立源文件哈希和版本追踪能力以区分新旧泄露,并制定独立于平台响应策略的监测和取证计划。该模式是否可被其他攻击者复制仍待观察。
从伪造安装程序到系统入侵:追踪欺骗性软件下载活动
披露时间:2026年9月1日
相关信息:
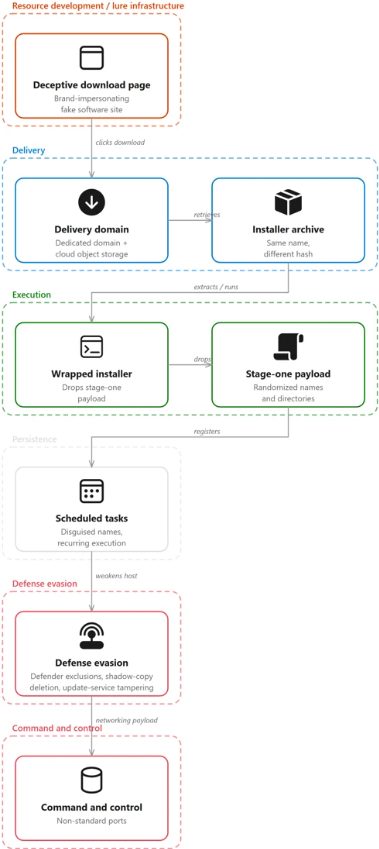
微软Defender Experts披露了一场针对中国区用户的假冒软件下载活动,攻击者通过仿冒Razer、Microsoft Edge、Kaspersky等品牌的下载网站,诱导用户下载带毒安装包。安装包内嵌的加载器会在随机路径释放载荷,创建伪装计划任务每约60秒执行一次以维持持久性,并通过一次性SYSTEM计划任务向Windows Defender添加广泛排除路径、删除卷影副本、禁用Windows Update服务。后续载荷通过非标准端口(如8050、5090等)与C2通信,并利用进程注入和侧加载技术隐藏行为。该活动影响医疗、制造、游戏、政府等多个行业,微软以中等置信度关联至此前公开报道的Silver Fox(银狐)活动。攻击者通过服务器端动态生成载荷使每次下载的哈希值不同,增加了检测难度。
Spring Ring:深入剖析 Microsoft Teams 中的语音网络钓鱼活动
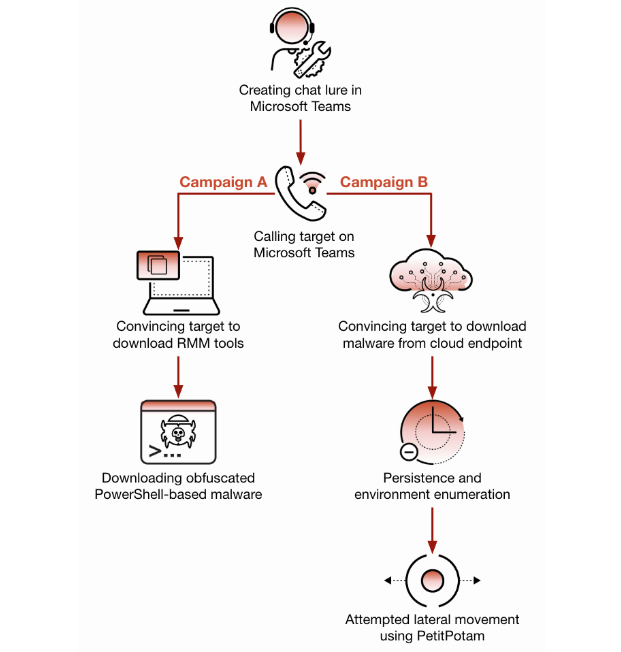
Palo Alto Unit 42披露了名为Spring Ring的协同语音钓鱼活动,攻击者利用Microsoft Teams的外部聊天功能冒充IT帮助台人员,对超10家企业的150多名员工实施攻击。攻击者通过创建外部.omnicrosoft.com租户和仿冒名称(如helpdesk或具体员工姓名)建立信任,随后发起语音通话指导受害者操作。在Campaign A中,受害者被诱导安装合法RMM工具,攻击者获取远程控制后部署高度混淆的PowerShell RAT(通过禁用AMSI并外传主机数据)。在Campaign B中,攻击者使用定制化云托管执行链(包含目标公司名称的S3 URL),感染后启动无头Edge侧载恶意扩展,进而通过PetitPotam发起NTLM中继攻击试图获取域控制器权限,但被拦截。2026年前四个月协作工具钓鱼告警占Cortex平台全部钓鱼告警的42%,Teams攻击环比增长41%。攻击者通过VPN和代理隐藏真实IP,呼叫时长从数秒到15分钟不等,体现出高批量扫描特征。
Silver Fox 通过广告软件形式传播ValleyRAT后门
研究人员发现Silver Fox组织利用合法国产广告软件“元气壁纸”分发ValleyRAT后门。攻击者通过伪装成钉钉、Chrome或腾讯会议安装包的可执行文件,将原版壁纸软件与恶意libcef.dll一同投递至系统。QnWallpaper.exe启动时加载该恶意DLL,DLLMain自动触发恶意逻辑,利用DLL侧加载获得执行。攻击者首先通过注册表禁用Windows Defender,若当前进程非管理员则通过runas提升权限,随后从PeLoader文件或自身资源中解密AES加密的ValleyRAT后门载荷,验证PE头部后调用DLLMain执行。ValleyRAT具备丰富间谍功能:通过DirectInput8记录键盘输入和当前窗口、捕获剪贴板内容、枚举安全分析工具窗口(火绒、Wireshark等)、收集主机指纹(IP、CPU、磁盘、显卡),并支持截图、日志清除、C2更新、下载执行额外模块(DLL或shellcode)。该后门采用多层进程保护机制:将自身标记为关键进程以触发蓝屏、向svchost注入守护线程实现进程重启、设置异常处理函数捕获崩溃后重生。配置包含三组备用C2地址、休眠时间和功能开关(如反调试检测)。2026年检测到超10万次相关告警,影响1500余用户,主要集中在中国和印度。
在 ShinyHunters 声称患者数据被盗后,麦克森公司证实发生网络安全事件
披露时间:2026年8月31日
相关信息:
医疗保健和药品分销巨头McKesson于2026年8月25日发现一起网络安全事件,确认第三方应用遭未授权访问且数据被外泄,涉及肿瘤与多专科及医疗外科业务单元的客户子集。勒索组织ShinyHunters声称对此负责,表示通过语音钓鱼攻击多名员工获取Okta单点登录账户,进而入侵Salesforce和Snowflake环境,于8月21日至25日间窃取约1TB数据,包含约2.84亿条记录,涉及个人身份信息和受保护健康信息。该事件表明攻击者利用身份认证薄弱点,以社交工程为突破口实现横向移动和数据窃取。McKesson调查尚处早期阶段,未透露具体数据类别。泄露的医疗数据可能被用于精准诈骗,攻击者可冒充药房、保险公司或医疗机构,制造紧急情境诱骗受害者。建议用户及时修改密码、启用防钓鱼的FIDO2双因素认证、警惕冒充联系、不存储支付卡信息并使用身份监控服务。
恶意代码情报
揭秘 StreamRat:从 Meta 广告投放直至实现设备完全控制
披露时间:2026年9月2日
情报来源:https://www.threatfabric.com/blogs/from-meta-ads-to-full-device-takeover-uncovering-streamrat
相关信息:
ThreatFabric披露了新型Android银行木马StreamRat,该恶意软件通过Meta和TikTok广告伪装成免费电视流媒体服务,在2026年6月至7月间向西班牙语用户投放,约57万潜在受害者受影响。攻击链分为四阶段:受害者点击广告后被引导至专门网站,仅针对Android设备展示下载按钮;下载的dropper首先请求VPN权限,建立非功能性VPN连接以阻断其他应用网络通信(目的为干扰Google Play Protect等云检测),随后下载并安装最终payload;StreamRat一旦运行,通过WebSocket与C2通信,滥用无障碍服务和MediaProjection API实现VNC/HVNC屏幕实时监控、UI树收集、键盘记录和覆盖层窃取凭证等功能。该木马还支持黑屏锁屏、虚假系统更新和自定义HTML覆盖层等即时遮挡手段,使操作者在不被察觉的情况下进行远程控制。其控制面板Atlas Command Center具备MaaS架构设计,支持多角色管理、payload和dropper在线定制。C2通信协议采用独特的RPC-like WebSocket格式,并引入Adler-32校验去重机制减少冗余传输。该木马与开发者此前使用的GodFather和Mirax存在代码关联。
“规避型” 恶意软件攻击手段:潜伏隐匿、绕过检测、重新出现
ASEC披露了名为MoiClient的“回避型”后门攻击活动,该恶意软件通过伪装成发票的.vhdx文件进行初始投递,其中包含合法PDF阅读器SumatraPDF和恶意uxtheme.dll,利用DLL侧加载执行恶意代码。随后通过进程注入将shellcode写入explorer.exe实现进程迁移,规避检测。在权限提升方面,MoiClient利用RPC-based UAC bypass技术,通过AppInfo服务配合ComputerDefaults.exe获取高权限。为对抗安全产品,攻击者采用BYOVD技术,利用Lenovo PC Manager中BootRepair.sys驱动的漏洞(版本2.5.30.11281)终止包括Windows Defender、Malwarebytes、Bitdefender在内的多种安全软件进程,并下载defendnot模块针对性禁用Defender。同时,MoiClient通过计划任务实现持久化,以约14分钟为间隔反复执行。最终从C2服务器下载c.txt载荷(MoiXD Stealer),利用ChromeElevator窃取浏览器存储的密码等敏感信息。整个攻击链体现了高对抗性:DLL侧加载绕过初始检测、进程注入隐藏执行痕迹、RPC绕过UAC提权、BYOVD瘫痪终端防护、计划任务确保持久性,最终达成信息窃取目标。
信息窃取程序劫持 Claude 会话,盗用订阅权限
披露时间:2026年8月31日
相关信息:
Anthropic确认多个信息窃取恶意软件家族能够劫持活跃的Claude登录会话,攻击者无需密码或双因素认证即可访问用户账户并消耗付费额度。受影响设备主要为Windows和Mac电脑,手机和平板未涉及。已识别的恶意软件包括Windows平台的Vidar、LummaC2、StealC、RedLine、Arceed,以及macOS的Atomic Stealer。这些窃取程序通过盗取浏览器中保存的登录Cookie和会话凭证,绕过登录流程直接接管账户。Anthropic已强制注销受影响会话并移除保存的支付卡以防止未授权扣费,同时为已识别的未授权费用提供退款。但仅靠注销会话或取消支付卡不够,若设备上的恶意软件未被清除,用户下次登录后会话仍可能再次被窃取。建议用户先运行完整反病毒扫描再重新登录,更改账户密码并启用多因素认证,同时对非官方下载和可疑应用保持警惕。
研究人员发现一款名为的Gryxa人工智能工具包
ReliaQuest发现名为Gryxa的新型攻击工具包,由经济动机威胁行为者使用,其公共代码仓库中多数提交带有AI编码助手共同作者元数据,表明该工具包绝大部分由AI辅助构建。该工具包通过钓鱼投递,利用合法RMM软件建立隐蔽持久访问,并在至少七个计划任务、一个WMI事件订阅和一份冗余文件副本的支持下实现多层恢复机制。当防御者切断RMM客户端连接后,幸存组件会收集Windows日志和主机证据上传至攻击者,使攻击者能观察响应过程。若中继不可达,Gryxa会在约10分钟内尝试禁用或卸载端点保护软件。该工具还针对Chromium浏览器中的App-Bound Encryption保护,通过调用浏览器特权服务等三种方式窃取保存的凭证,并针对加密货币交易所和钱包扩展特别标记。攻击者通过Web控制台管理324个列出的主机,其中69个在线。其代码中“授权内部部署——仅限于实验室/竞赛范围”的注释很可能是向AI模型谎称合法测试以绕过安全护栏。这标志着AI首次被用于构建完整攻击操作链——从工具包到管理控制台再到签名更新管道——使单一个体也能支撑此前需小团队才能完成的工作量,暗示未来12个月将出现更多此类攻击。
漏洞情报
PaperCut零日漏洞遭在野利用
披露时间:2026年8月27日
情报来源:https://www.papercut.com/kb/Main/security-bulletin-27-aug-2026-urgent-security-advisory/
相关信息:
PaperCut警告,其PaperCut NG和PaperCut MF打印管理软件正遭遇零日漏洞攻击,且所有版本均受影响,目前已确认存在客户服务器被入侵事件。攻击者主要针对暴露在互联网的PaperCut Application Server实施攻击。官方已紧急发布安全补丁,并建议无法立即更新的用户通过防火墙或网络访问控制,将Web管理界面限制为仅可信IP可访问。受感染系统可能出现pc-app.exe异常活动以及server.log日志被修改、删除或缺失等迹象,攻击者身份及入侵后的具体行为仍在调查中。
微软UFO高危漏洞:无需认证即可远程接管安卓设备
Microsoft UFO自动化框架(3.0.8之前版本)的Mobile MCP服务存在严重认证缺失漏洞(CVE-2026-73296,CVSS 9.4),当管理员为远程访问将服务绑定至0.0.0.0时,端口8020和8021上的数据收集与动作服务器可被任意未认证攻击者访问。数据服务器可泄露设备屏幕截图、UI层级、已安装应用及窗口控制信息,可能暴露聊天消息、邮件、一次性密码等敏感内容;动作服务器则允许攻击者模拟点击、滑动、输入文本、触发按键事件、启动应用等操作,等同于远程控制所连接的Android设备。默认配置下服务仅监听localhost,不受影响,仅在主动暴露时产生风险。微软已发布3.0.8版本修复,增加Bearer Token认证(通过UFO_MCP_API_KEY环境变量配置)。建议立即升级,若无法更新则限制服务至localhost并阻止外部访问8020/8021端口,远程部署应使用TLS和认证反向代理。该漏洞无需用户交互或凭据即可利用,已被GitHub收录为CWE-306(关键功能缺少认证)和CWE-862(缺少授权)实例。
点击阅读原文至ALPHA 9.3
即刻助力威胁研判