从一份公开情报到潜伏863天的内核提权漏洞,中间只隔了72小时
悟空代码安全 2026-09-11 10:00 广东
引言
2026 年 7 月 24 日,一条公开漏洞情报进了我们的响应队列。按惯例,判断完影响、回补完补丁,就算是完成一整个响应流程了。但这次团队伙伴“Corvus AI”却以此为线索深入排查。结果24小时内,它发了3个此前从未被公开过的内核漏洞。
其中一个漏洞已获编号 CVE-2026-80530,又名XFSTango。这次实践中,团队和Corvus AI共同验证了一条新的漏洞挖掘路径:一次已知漏洞的响应,可以成为发现同源未知漏洞的起点。
OS 安全响应困境:漏洞变体加速涌现,时间窗口持续收窄
“当你发现一只蟑螂时,家里可能已经隐藏着数十只。”软件漏洞也是如此:修复一个已经暴露的问题,并不意味着风险清零。一个漏洞情报背后,往往还潜藏着更多尚未被发现的变体和同类漏洞。
这个长期存在的问题,正在被两股力量同时放大。
一股力量来自攻击端。漏洞从“公开”到“被武器化”的窗口正在快速收窄。Zero Day Clock 的统计显示,2026 年已知高危漏洞中,68% 在公开当日或更早已经出现利用痕迹。Microsoft 内部的 MDASH 系统平均仅需 21 分钟,即可把一份内核漏洞报告转化为 PoC;Mythos Preview 模型更可在 12 小时内为 8 个 N-day 漏洞生成真实可用的 EXP。
另一股力量来自代码生产端。Linux 内核中存在大量设计决策和数据处理模式的复用:同一子系统会复用相似实现,不同子系统之间也会借鉴设计方案。AI 辅助编程进一步加快了代码生成和复用。大模型基于历史代码训练,生成相似功能时,也可能继承相同的安全缺陷。
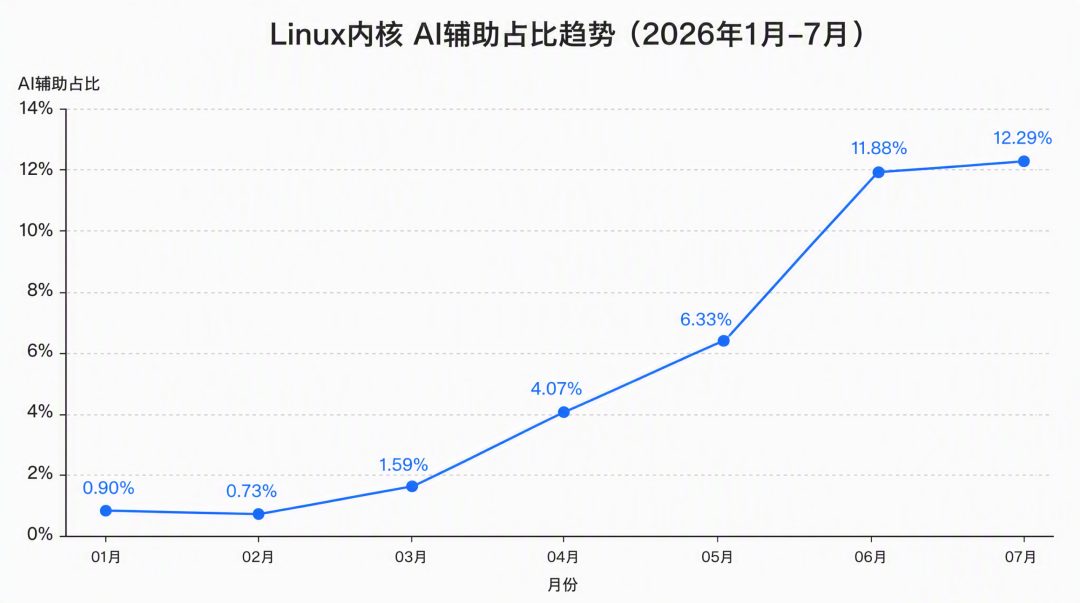
GitGuardian 统计显示,2025 年 Claude Code 辅助提交代码的密钥泄露率达到 3.2%,显著高于 GitHub 全量提交 1.5% 的基准水平。TencentOS 安全团队统计发现,2026 年 7 月合入 Linux 主线的补丁中,12.29% 带有 AI 辅助痕迹,较 2026 年 1 月增长约 13 倍。随着 AI 生成代码的规模持续扩大,局部设计缺陷可以以更快速度复制、传播并演化为系统性安全风险。
在家族性漏洞加速涌现,漏洞武器化持续提速的双重压力下,OS 安全能力需要从“发现单个漏洞”进一步升级为量产同类变体漏洞、系统性消除安全风险。从“被动等待披露”走向“主动发现、主动验证、主动修复”,正在成为 AI 时代 OS 安全团队的必备能力之一。
内核漏洞检测盲区:同类漏洞未必呈现相似代码结构
2016 年,Dirty COW(CVE-2016-5195)公开,“共享内存块之间的 COW 机制失效”这一风险进入内核安全研究视野。此后 10 年,这条风险谱系已经跨越内存管理、管道、密码、网络和文件系统等多个领域。
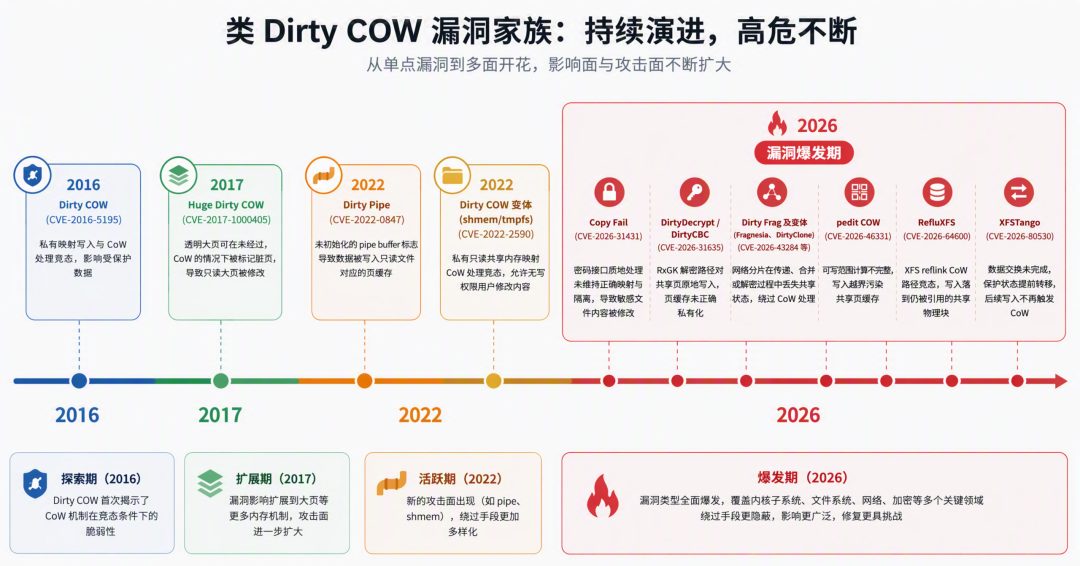
这些漏洞分布于不同的内核子系统,也不存在相同的代码模式。它们真正的共同点,是沿用了“数据共享关系与保护状态不一致”这一设计缺陷。一项功能出现漏洞后,承担相似职责的代码即使实现方式不同,也可能存在同源风险。
过去要找出这些隐藏问题,主要依赖两条路径:
一是由资深研究员根据经验人工审计。这种方式能够发现复杂问题,但周期难以预测,经验也很难规模化复制。
二是把专家经验总结成静态扫描规则,再进行批量搜索。这类规则擅长识别“长得像”的已知代码模式,却容易错过触发方式不同、控制流不同、代码结构也不同的漏洞变体。
结果是,一个漏洞已经公开并修复,类似风险仍可能继续潜伏,直到下一次事故把它暴露出来。传统方法往往寻找相似代码,而漏洞家族真正共享的,可能只是同一个被破坏的安全不变量。
72 小时 Corvus AI 实战:从 RefluXFS 到 XFSTango
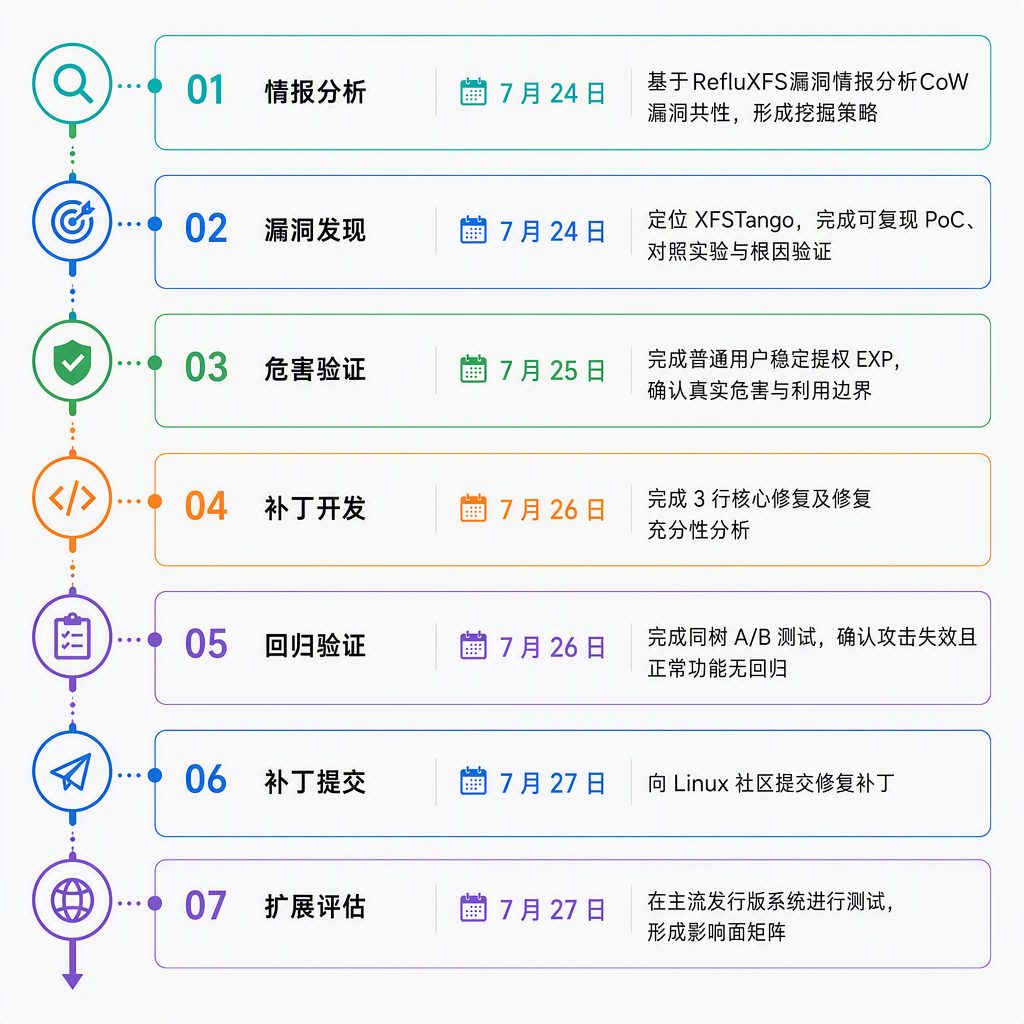
2026年7月24日,一份与经典提权漏洞Dirty COW同源的公开漏洞情报(RefluXFS)进入TencentOS安全团队的响应队列。按传统流程,判断完产品影响、回补完补丁,这条情报的使命就该结束了。这一次,团队没有停在这一步,而是把它转化为一次主动挖掘任务:这个漏洞所在的家族里,还有没有没被发现的同类?
24小时内,Corvus AI 发现 3个此前从未被公开过的真实漏洞,分布在不同的内核子系统里,彼此代码结构互不相同。其中一个,在潜伏了863天、跨越9个内核大版本之后,第一次被找到——它的触发方式与最初那份公开情报完全不同,这也是它此前始终没有被常规检测手段发现的原因。它已经被命名为XFSTango,编号CVE-2026-80530。
XFSTango 隐藏在 XFS 一项仍处于“技术预览”阶段的文件交换特性中。正常情况下,两个文件共享同一组物理数据块时,其中一方写入数据应当触发写时复制(Copy-on-Write,CoW),先创建私有副本,再完成修改,从而保证另一份文件不受影响。
但在特定标志组合下,文件交换尚未真正完成,系统却提前清除了 reflink 共享状态。此时,物理数据仍然共享,系统状态却认为共享已经结束,后续写入因此绕过 CoW,直接修改仍被另一份文件使用的数据。文件交换和状态更新本应同步进行,这里却发生了错位,因此团队借用“舞步错位”的意象,将漏洞命名为 XFSTango。
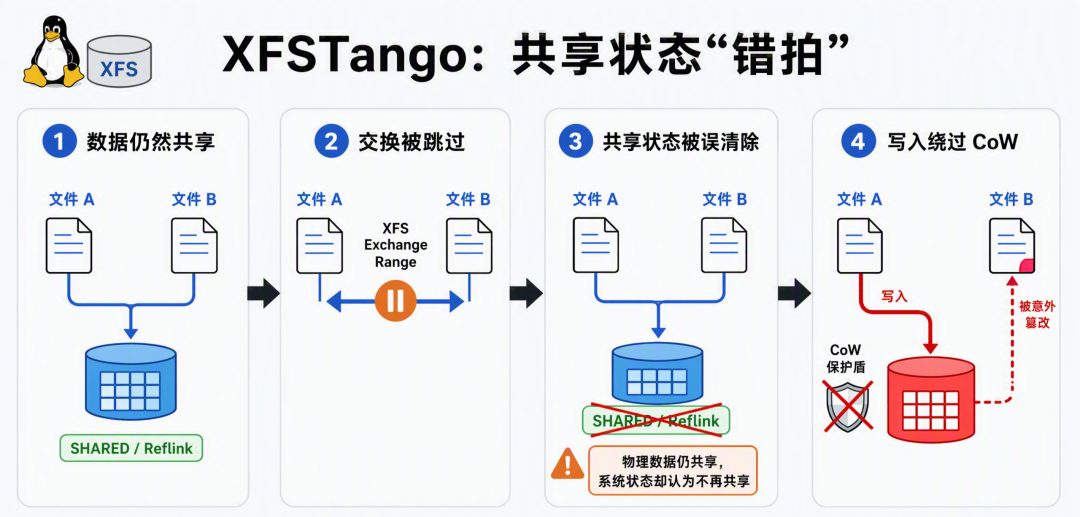
不同于 RefluXFS,XFSTango 不依赖竞态条件,可以稳定触发。它随Linux v6.10 进入上游,横跨 9 个内核大版本,静默存在了 863 天。它没有复用 RefluXFS 的代码,也不依赖相同的触发方式。常见自动化检测更擅长捕捉内存破坏或相似代码结构,因此一直没有发现它。
成功利用后,本地普通用户可以获得 root 权限:
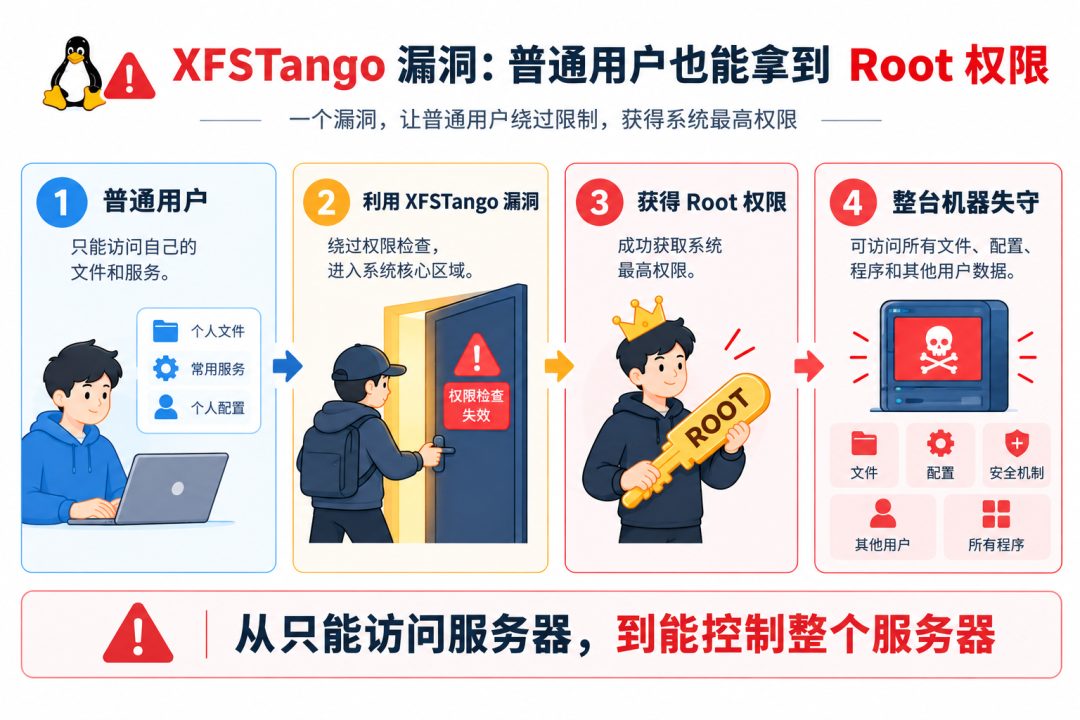
在传统漏洞挖掘过程中,复杂内核提权漏洞的挖掘和验证往往耗时很久,例如 Linux 内核中的知名提权漏洞 Dirty Pipe,它的发现经历了长达八个月的代码分析和日志审计。而这次,从情报进入响应队列,到完成PoC验证、稳定提权、补丁开发、回归验证、社区提交、多发行版评估,全过程仅72小时。
XFSTango 不是这轮任务的唯一结果:另一个漏洞与 ZeroTrace Lab 安全团队同步发现;第三个漏洞的修复仍在推进中。同一轮任务,连续发现多个可验证的真实漏洞。Corvus AI 正在把内核提权漏洞挖掘从偶发命中,变成可持续的“量产能力”。
团队对 8 组主流发行版或运行环境进行了实测与覆盖评估。在运行受影响内核、并由管理员启用相关特性的统一前提下,其中 7 组进入受影响状态。
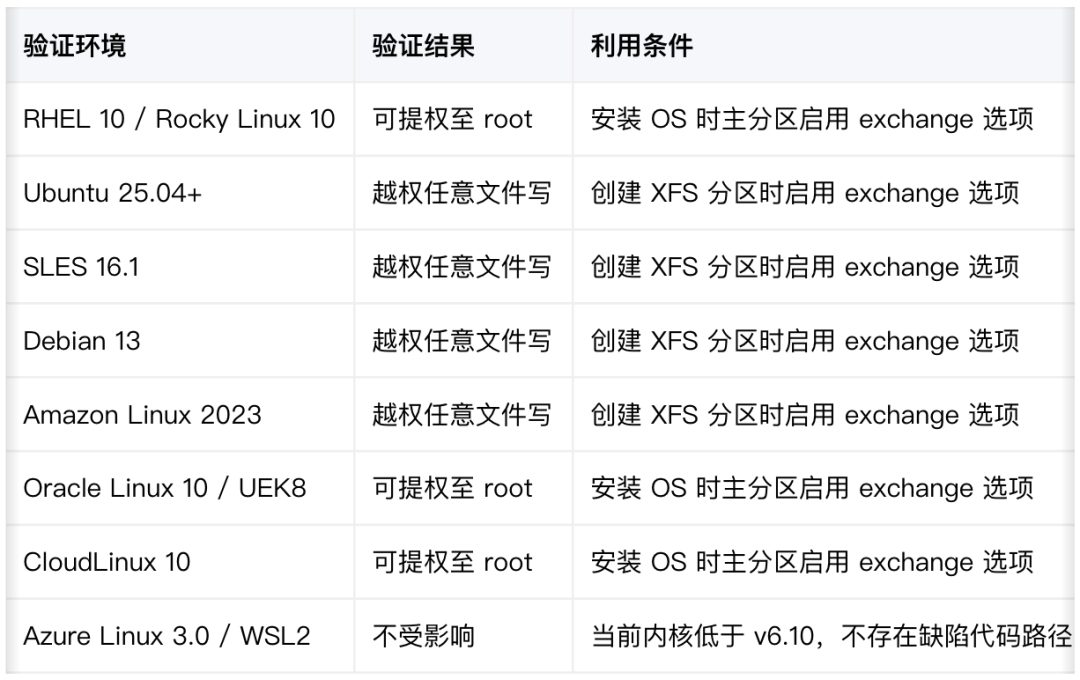
XFSTango 的利用危害很严重,但利用边界同样明确。它所在的 XFS 文件交换特性仍处于技术预览阶段,目前默认关闭,需要管理员主动启用。正因为团队在该特性尚未大规模进入生产环境前发现问题,社区才有机会在推广测试阶段完成修复,避免未来再触发大规模应急和补丁上线,这正是“主动发现”的价值所在。
TencentOS 安全:从“见招拆招”走向“先发制人”
AI 时代,操作系统研发与运营团队需要的不只是更多漏洞情报和挖掘工具,还需要把情报感知、漏洞挖掘、风险验证和补丁修复连成一条完整链路。
传统漏洞响应以外部 CVE 情报为起点:接收漏洞情报、判断产品影响、回补补丁、测试发布。这条“见招拆招”的防护链路仍不可替代,但它处理的是已暴露风险。随着漏洞从公开到被利用的窗口持续缩短,仅依赖外部情报已经难以满足 OS 安全需求,安全防线还需要继续前移,从“被动响应”走向“主动发现、主动验证、主动修复”。
TencentOS 安全团队通过 EARS 漏洞分级标准与 Corvus AI,分别处理已知和未知两类风险:
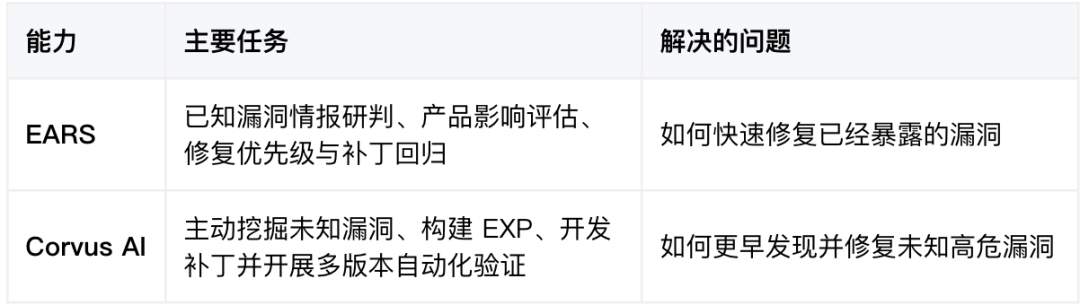
EARS 帮助团队更快看清和处理已知风险;Corvus AI 则把高价值情报转化为新的挖掘任务。两者结合后,“补丁上线”不再是一条漏洞情报的终点:响应过程中积累的数据和分析结果可以继续推动主动挖掘,新发现的问题也能快速回到影响评估与修复链路。
结语
XFSTango在Linux内核里潜伏了863天,这次响应用72小时完成了发现、验证、修复和多环境评估,同一轮任务还带出了另外两个真实漏洞。
这次实践验证的是一条具体可行的路径:从一次已公开的漏洞响应,向外扩展一步,就有机会带出同一家族里此前没被发现的隐藏成员,而不必等下一次事故把它们意外暴露出来。
从发现一个漏洞,到顺着它继续排查一类风险,TencentOS 安全团队正在让主动发现跑在风险扩散之前。
参考资料
1. Zero Day Clock(https://zerodayclock.com/)
2.Black Hat USA 2026:The End of Rare—Defending When Offense Is Cheap(https://blackhat.com/us-26/features/schedule/#keynote-the-end-of-rare-defending-when-offense-is-cheap-56597)
3. Anthropic:Project Vend—Can AI models find and exploit N-day vulnerabilities?(https://www.anthropic.com/research/n-days)
4. Dirty Pipe:The Dirty Pipe Vulnerability(https://dirtypipe.cm4all.com/)