每周高级威胁情报解读(2026.09.04~09.10)
威胁情报中心 2026-09-11 14:39 北京
透明部落近期攻击活动分析;Kimsuky 团伙推出新型 LNK 恶意程序,采用分功能 C2 服务器架构超越;Lazarus:解析朝鲜国家级网络作战力量组织体系;Kimsuky 借助 AI 代理 opencode 生成诱饵文件;Lazarus 组织动用 CVE‑2026‑68820 与 FudModule 3.1 实施攻击
2026.09.04~09.10
攻击团伙情报
透明部落近期攻击活动分析
Kimsuky 团伙推出新型 LNK 恶意程序,采用分功能 C2 服务器架构
超越 Lazarus:解析朝鲜国家级网络作战力量组织体系
Kimsuky 借助 AI 代理 opencode 生成诱饵文件
Lazarus 组织动用 CVE‑2026‑68820 与 FudModule 3.1 实施攻击
Group123 组织利用 Ted 后门与 curlRAT 攻击韩国媒体及汽车领域
攻击行动或事件情报
分析银狐类生态中 Hook 组件的技术迭代
AI 智能代理成为窃密木马新攻击对象
难以追踪的梦魇:藏匿于商用通用基础设施中的网络威胁
Toy Ghouls 黑客团伙推出两款名为 “bird” 的定制后门恶意程序
ClickFix 攻击扩展至浏览器:依托谷歌托管 C2 实施加密货币盗取
恶意代码情报
Shai-Hulud 蠕虫沉寂 111 天后再度复苏
MacSync:借助 ClickFix 诱饵实施攻击的隐蔽型 macOS 窃密木马
拆解 PHP 网页服务器后门 Rootkit
GHOSTWORKER:针对 UniFi 网关的隐蔽后门,通过谷歌 DNS 对外通信
漏洞情报
微软补丁日通告:2026年9月版
攻击团伙情报
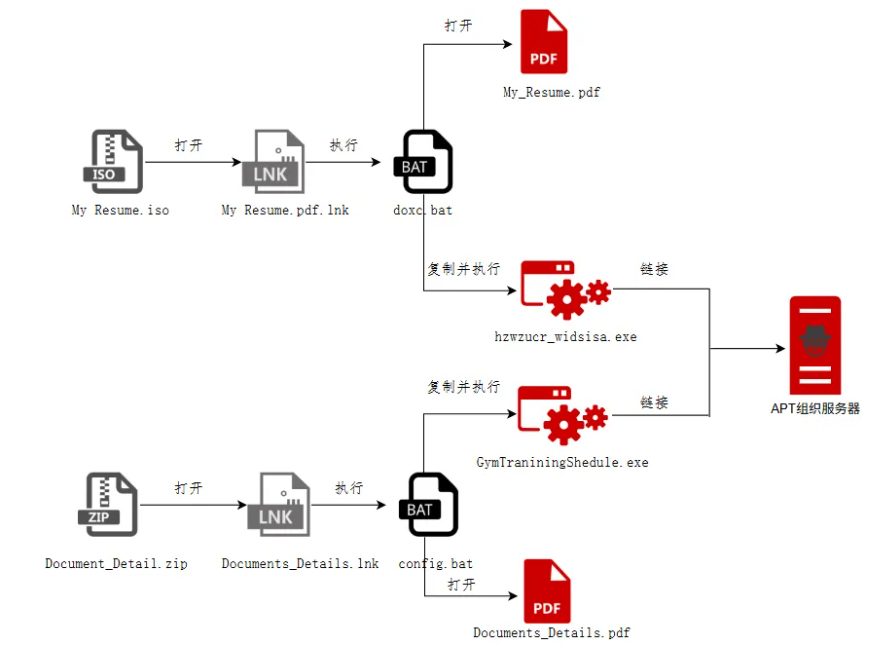
透明部落近期攻击活动分析
360高级威胁研究院捕获了APT-C-56(透明部落)组织针对印度及周边国家的最新攻击活动。攻击者采用两种不同载荷但共用同一基础设施的攻击链,均以LNK文件配合脚本执行实现多阶段加载。其一通过ISO镜像文件中的LNK触发BAT脚本,复制伪装PDF迷惑受害者并释放CrimsonRAT后门,连接C2。其二通过ZIP压缩包中的LNK执行config.bat,重命名移动隐藏载荷后运行Golang远控木马,该木马通过注册表Run键和启动目录建立双重持久化,收集操作系统、安全软件、主机名等信息,使用基于时间戳的认证头与C2通信,支持4条远程指令。两类攻击的C2基础设施、CrimsonRAT工具指纹、LNK中的Machine ID标识及样本上传源地(印度)均与透明部落历史活动一致。该攻击展现了组织根据场景灵活切换载荷、复用基础设施和脚本化执行链的成熟能力。
Kimsuky 团伙推出新型 LNK 恶意程序,采用分功能 C2 服务器架构
韩国安全公司Alyac披露了Kimsuky组织的新型LNK恶意软件攻击活动,该软件伪装成韩国金融文档,利用功能分离的多C2通道架构规避检测。恶意LNK文件伪装成PDF文档,实际通过conhost.exe以最小化窗口执行,利用certutil.exe解码内嵌的Base64批处理脚本,从GitHub公开仓库下载正常PDF诱饵文档展示给用户,同时创建配置文件并在Public目录下建立五个配置文件和计划任务实现持久化,任务名伪装成OneDrive的KeepAlive任务每5分钟运行一次。脚本读取MachineGuid作为受害机标识,据此向GitHub请求专属指令文件,仅攻击者标记过的机器才能获得后续命令。C2架构将命令分发、感染通知和数据窃取分散到三个不同服务:GitHub用于指令分发、WordPress站点用于单向上报感染信息、Dropbox API用于上传窃取的数据,实现功能隔离。收集的信息包括系统版本、用户账户、进程列表和网络配置等。被选中的机器会切换到另一存储库,最终部署反向SSH隧道实现远程访问。
超越 Lazarus:解析朝鲜国家级网络作战力量组织体系
披露时间:2026年9月7日
情报来源:https://kudelskisecurity.com/research/beyond-lazarus-organization-of-dprk-cyber-capabilities
相关信息:
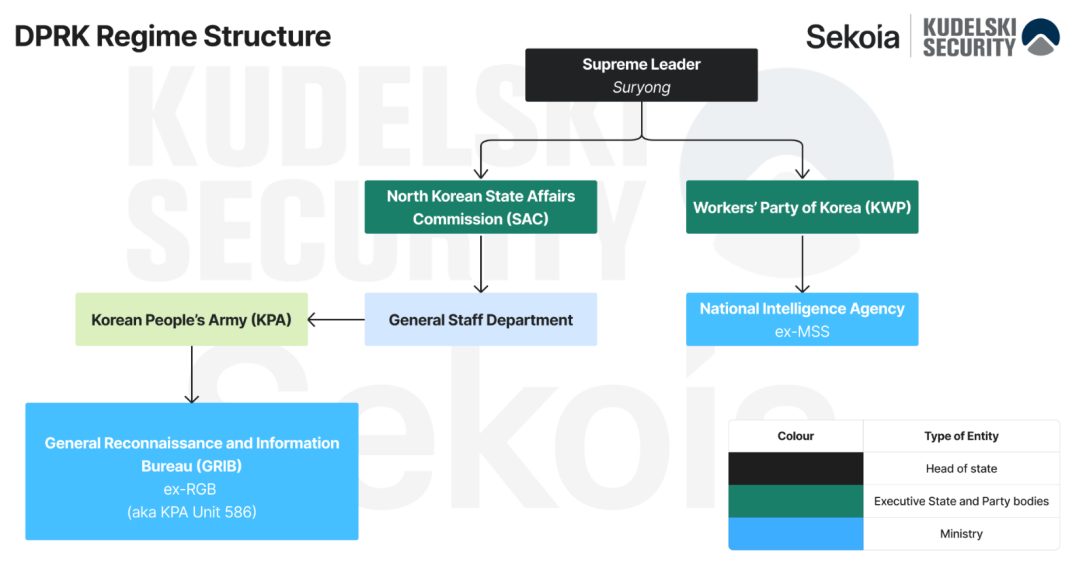
研究人员系统分析了朝鲜民主主义人民共和国的网络作战能力组织架构。朝鲜将网络战视为与核武器并列的“万能剑”,自2014年起网络行动从间谍破坏演变为核心财政收入来源,通过银行劫案、勒索软件和加密货币盗窃为核导计划提供资金。主要进攻性网络力量隶属于侦察总局,但该机构频繁重组,下属APT集群被分解为TEMP.Hermit、Citrine Sleet、CryptoCore等六个子集群,大多兼具盈利和间谍双重任务。国家安全院负责内部镇压,针对脱北者和活动人士。此外,数千名朝鲜IT工作者以伪造身份在全球受雇,既向政权汇款又利用内部访问权限实施额外行动,收益通过中心化交易所、去中心化平台和P2P渠道清洗。朝鲜构建了涵盖教育机构、海外前哨公司和刑事网络的中介生态系统,精英学生通过金策工业大学等特殊院校培训后进入作战单位。中国和俄罗斯的大学成为朝鲜获取网络基础设施和开展行动的海外据点,柬埔寨等东南亚国家则成为洗钱枢纽。
Kimsuky 借助 AI 代理 opencode 生成诱饵文件
Genians 披露了Kimsuky组织利用AI大规模生成诱饵文档并配合恶意LNK文件展开的攻击活动。攻击者通过鱼叉式钓鱼邮件发送ZIP压缩包,内含伪装成金融、保险、企业运营相关文档的LNK文件。这些LNK文件使用Chrome图标、伪造的属性描述和超过300个前导空格隐藏超长PowerShell命令。执行后,自定义解码器还原PowerShell脚本,从GitHub Raw Content使用硬编码的Personal Access Token下载诱饵文档展示给用户,同时注册伪装成BitLocker、MATLAB等合法软件的隐藏计划任务实现持久化。部分变种增加了反分析逻辑,检测虚拟化工具和分析环境后终止运行,并开始使用Pastebin作为备用C2通道。文档分析发现攻击者使用AI编码助手opencode和HeadlessChrome批量生成诱饵PDF,元数据中明确记录opencode为创建工具,文档内容残留“placeholder”占位符且多份文档创建时间精确到秒,证明是未经人工审核的AI批量生成。
Lazarus 组织动用 CVE‑2026‑68820 与 FudModule 3.1 实施攻击
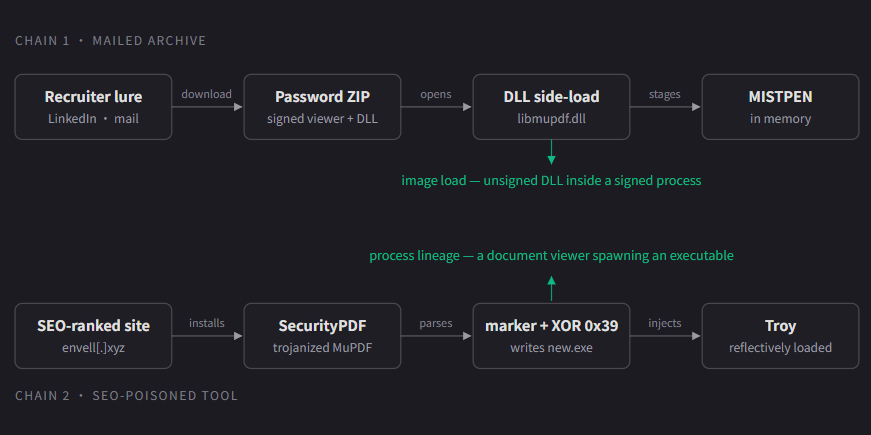
Lazarus组织通过虚假招聘活动向航空航天工程师发送恶意PDF,利用Windows内核afd.sys的UAF漏洞(CVE-2026-68820)进行本地提权,配合FudModule 3.1 rootkit实现深度隐蔽。攻击链分两种投放方式:一是加密压缩包内的恶意libmupdf.dll侧加载执行MISTPEN下载器;二是SEO投毒的仿冒Enveil网站分发SecurityPDF阅读器,在解析带特定标记的PDF时解密并加载Troy后门。MISTPEN通过Microsoft Graph API与OneDrive通信,无C2域名可阻断;Troy通过被黑Roundcube等CMS服务器的RelayShell中继指令。FudModule 3.1注入SYSTEM级msiexec.exe后,移除EDR回调、卸载文件系统过滤驱动、盲化94个ETW提供程序并重置Smart App Control策略,使安全产品完全失效。漏洞在野外利用五周后于8月Patch Tuesday修复。检测关键窗口在提权之前:异常DLL侧加载、PDF阅读器创建子进程、非Office进程访问Graph API、主机遥测突然静默。建议立即安装并重启补丁,审计webmail服务器,监控SPC状态变化和ETW静默。
Group123 组织利用 Ted 后门与 curlRAT 攻击韩国媒体及汽车领域
披露时间:2026年9月3日
相关信息:
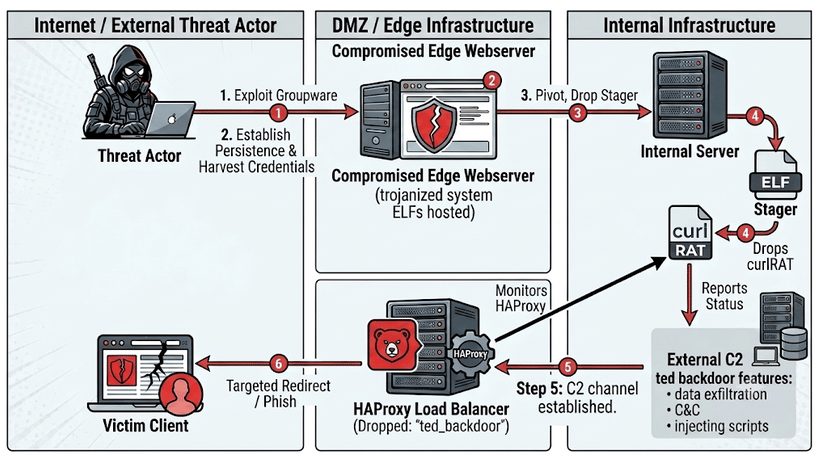
Rapid7 Labs披露了针对韩国汽车和媒体行业的朝鲜APT攻击活动,攻击者通过仿冒韩国Naver静态内容域名的C2伪装流量,在受控边缘服务器上实现长期间谍活动、数据外泄和网页内容篡改。活动涉及ted后门和curlRAT的全新Linux工具包。ted后门以HAProxy 2.8.12自定义过滤插件形式存在,利用其原生API拦截HTTP流量、窃取会话Cookie,并通过对选定IP注入恶意脚本实现水坑攻击。C2通过伪装成/favorite_list_2x_m500_ico.jpg的请求触发,通过命名管道实现文件上传下载、命令执行和配置更新。curlRAT植入被篡改的crond等系统服务中,通过libcurl进行HTTPS/HTTP通信,使用反馈XOR和Base64编码,支持反向Shell、PTY Shell、Payload投放等6种模式,并包含HAProxy守护线程监控其运行状态。配套工具包括SSH键盘记录器(捕获明文密码并用替换密码加密),以及可选择性部署不同版本篡改crond的投放器。该攻击手法与APT37的“Code on Toast”和Lazarus的“SyncHole”行动存在技术重叠,以中等置信度归因于朝鲜APT。
攻击行动或事件情报
分析银狐类生态中 Hook 组件的技术迭代
腾讯安全威胁情报中心披露了银狐组织针对即时通讯工具的Hook组件技术演进。研究人员从沙箱捕获的无PE头内存dump出发,溯源识别出三个样本,共享同一核心手法:通过Hook GetCurrentInputMessageSource,将SendInput生成的合成输入由IMO_INJECTED改归为IMO_HARDWARE硬件输入类别,绕过即时通讯工具对自动化输入的校验。2026样本功能最丰富,构建三层防御规避体系:输入来源伪装、Hook GetRawInputData屏蔽Raw Input交叉验证,以及Hook三个TCP连接表API将远端地址伪造为10.x.x.x私有地址,在被注入进程内制造自洽可信环境。2024-03版引入Module32NextW Hook实现模块枚举自隐藏,并将防护对抗上移到外层loader,采用ChaCha20注册表门禁、Defender排除和双架构反射注入。三个样本均无键盘记录、凭据窃取或远控协议功能,属于环境准备层。
AI 智能代理成为窃密木马新攻击对象
披露时间:2026年9月8日
情报来源:https://www.gendigital.com/blog/insights/research/infostealers-your-ai-agent
相关信息:
Gen Digital的研究发现,信息窃取恶意软件已将AI辅助开发工具的本地数据纳入收集范围。在三个月内,Windows遥测在数万名受保护用户中检测到Amatera和Remus等窃密家族,前者针对Cline和Continue,后者针对Claude、Cursor和OpenCode。收集目标包括访问和刷新令牌、MCP配置中的凭证、提示历史、对话数据库、账户信息及项目痕迹,攻击者可在同一档案中同时获得账户访问权限和项目背景信息。CallbackBeaver等窃密软件已添加Cursor和Claude为收集目标,30天内出现超过5000个样本,Djinn Stealer则在macOS上收集Claude、Codex、Gemini等工具数据。由于许多窃密软件支持远程更新的收集规则,扩展目标仅需添加路径,无需重新构建恶意软件。2026年上半年,该厂商遥测记录到超330万用户遭遇窃密软件检测。
难以追踪的梦魇:藏匿于商用通用基础设施中的网络威胁
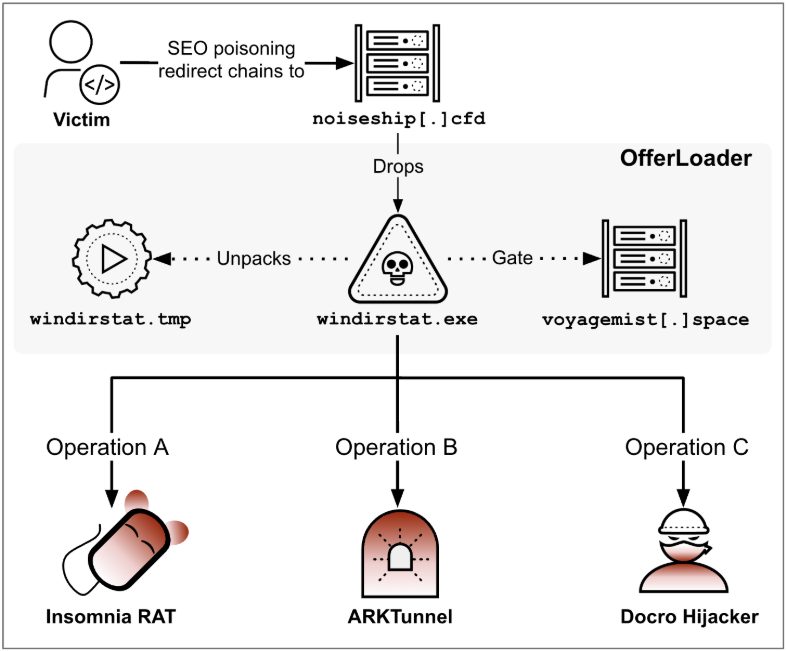
Unit 42披露了一个名为CL-CRI-1171的大规模网络犯罪活动,该活动通过付费安装市场为其他攻击者提供感染服务,已低调运营至少两年。攻击者利用YouTube游戏优化频道和搜索引擎投毒两条渠道分发恶意软件,前者针对年轻游戏玩家,后者针对企业用户甚至政府和关键基础设施。活动使用名为OfferLoader的通用加载器,通过Inno Setup打包,可同时投递多个互不相关的恶意载荷。调查识别出三个此前未公开的恶意软件家族:跨平台后门Insomnia RAT、使用LSB隐写术从位图释放的WebSocket隧道RAT ARKTunnel,以及重新启用Chrome浏览器劫持技术并绕过Secure Preferences完整性校验的Docro Hijacker。加载器通过click_id指纹验证目标真实性,仅向真实受害者投递载荷,对扫描器和分析人员返回诱饵页面。已发现超过10000个加载器样本和200多个轮换域名。
Toy Ghouls 黑客团伙推出两款名为 “bird” 的定制后门恶意程序
Toy Ghouls(又名Bearlyfy等)是一个自2025年起活跃、以俄罗斯组织为目标的财务驱动型黑客组织。其早期使用公开GitHub工具和泄露的Babuk、LockBit勒索软件生成器,后转向自研勒索软件GenieLocker。2026年7月初,该组织首次使用自研后门,分为两个版本:基于HiveMQ MQTT代理的“mqtt-bird-agent”和基于Element即时通讯协议的“matrix-bird-agent”。后门通过WinRM和开源工具(如Evil-WinRM)投递,可交互运行或安装为Windows服务,支持加密配置文件(使用ChaCha20-Poly1305算法,密钥绑定机器GUID),配置默认存于特定目录。通信方面,两版本均先获取主机公网IP,随后通过HiveMQ公共代理或自建Element服务器与C2交互,发送系统状态、性能指标并接收执行命令(PowerShell或CMD),结果回传。后门支持动态调整指标上报间隔。这一从开源向自研工具的转变表明该组织正提升攻击复杂度与隐蔽性。
ClickFix 攻击扩展至浏览器:依托谷歌托管 C2 实施加密货币盗取
Cisco Talos披露了一场针对加密货币交易者的攻击活动,攻击者利用Google Visualization API和Google Sheets实现隐蔽的C2通信。攻击者通过Telegram和暗网论坛分发诱饵文档,虚构加密货币兑换平台的API漏洞,诱骗用户复制恶意JavaScript脚本。早期版本诱导用户将脚本粘贴至Chrome地址栏执行,后期版本则引导用户安装Tampermonkey扩展并添加脚本以实现持久化加载。该脚本通过Google Visualization API从攻击者控制的Google Sheets中获取加密的第二阶段载荷,注入浏览器后劫持fetch API,在服务器响应中替换加密货币充值地址,同时劫持剪贴板替换用户复制的钱包地址,并在页面上伪造“忠诚度奖金”界面制造假象。报告识别出49个比特币钱包地址,其中24个收到受害者资金约0.159 BTC。尽管相关文档和脚本多次被举报,攻击者在短暂中断后迅速更新基础设施恢复活动。研究人员强调此类技术可被用于更广泛的网页供应链攻击,建议组织加强浏览器扩展管理并监控异常Google API请求。
恶意代码情报
Shai-Hulud 蠕虫沉寂 111 天后再度复苏
Aikido披露了Shai-Hulud npm恶意软件的复活事件,该恶意载荷在沉寂111天后于2026年9月7日重新出现。此前该载荷于5月19日通过被入侵的维护者账号,在一小时内向npm推送了639个@antv恶意版本。9月7日,同一npm账号在一小时内发布了四个新软件包,携带的恶意文件哈希与5月完全一致。Aikido的记录显示,该哈希在5月19日出现在319个软件包版本中,此后直至9月6日再无新增,直到9月7日再次出现,形成111天的休眠期。值得注意的是,npm已于2026年7月推出发布时恶意软件扫描功能,每个包在发布前会被扣留5至15分钟进行自动检查,但此次精确哈希匹配的已知恶意载荷仍成功绕过检测。攻击者利用preinstall脚本执行bun运行index.js,通过窃取令牌对npm注册表进行出站验证、下载压缩包注入载荷、提升版本并重新发布,还通过.vscode/tasks.json和.claude/settings.json实现持久化,并批量创建以《沙丘》命名、描述中含反向Shai-Hulud字符串的GitHub仓库。
MacSync:借助 ClickFix 诱饵实施攻击的隐蔽型 macOS 窃密木马
披露时间:2026年9月8日
情报来源:https://www.seqrite.com/blog/macsync-the-evasive-macos-stealer-exploiting-clickfix-lures/
相关信息:
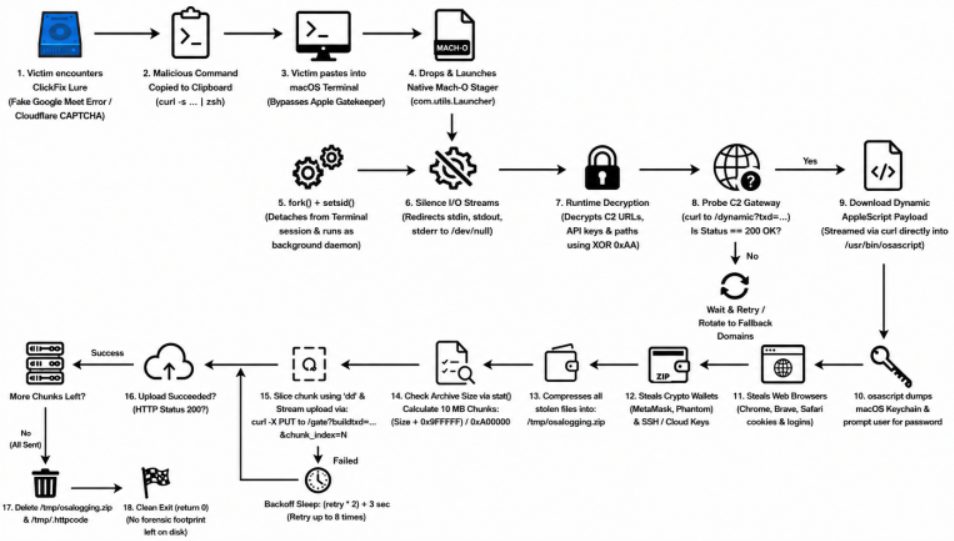
Seqrite详细分析了MacSync Stealer,一款针对macOS的信息窃取与远程访问恶意软件家族,通过恶意软件即服务模式出售。攻击链始于ClickFix社会工程学或搜索引擎恶意广告,诱导用户复制粘贴命令至终端执行。MacSync采用多阶段架构:先通过fork和setsid实现后台驻留并使用单字节XOR 0xAA混淆字符串以规避检测;随后从C2服务器通过自定义api-key头请求动态AppleScript窃取脚本并通过osascript直接内存执行,避免写入磁盘。窃取的数据包括浏览器密码库、系统钥匙串、加密货币钱包、SSH密钥和Telegram会话,打包为/tmp/osalogging.zip后通过dd工具切分为10MB块,通过HTTP PUT分块上传,带有指数退避重试机制,上传成功后删除临时文件实现反取证。部分变种还通过LaunchAgents建立持久化并使用辅助程序获取屏幕录制权限。该活动主要影响美国、欧洲等地区的科技、加密货币和金融行业,通过伪装Google Meet、Claude AI、Docker等品牌分发。
拆解 PHP 网页服务器后门 Rootkit
Sophos分析了一款针对BIG-IP APM环境中Apache和PHP服务器的Linux rootkit。该恶意软件为第二阶段payload,通过自定义ELF加载器、劫持__libc_start_main在程序入口前获得执行,并挂钩Apache Portable Runtime的apr_dso_load函数,等待Apache加载libphp模块后修改进程行为。它通过替换libphp内部open、mmap等函数调用,在特定PHP文件被映射内存时,于其之前动态注入PHP webshell,实现无文件攻击,磁盘上的原始文件完全正常。同时挂钩频繁调用的apr_time_now作为延迟触发器,创建本地Unix域套接字/run/bigtlog.pipe,经短令牌验证后将连接重定向至/bin/bash,提供无需监听TCP端口的交互式shell。该恶意软件专门针对BIG-IP APM webtop组件,文件名指向apm_css.php3等特定脚本,利用RC4加密关键字符串。攻击通过CVE-2025-53521漏洞实现初始访问。
GHOSTWORKER:针对 UniFi 网关的隐蔽后门,通过谷歌 DNS 对外通信
OffSeq 披露了名为GHOSTWORKER的隐蔽固件后门,其感染Ubiquiti UniFi Dream Machine Pro网关设备。攻击者利用2026年5月披露的CVSS 10.0认证绕过漏洞获取root权限,在设备上植入恶意程序/bin/unifi_updater。该后门通过修改ELF头一字节对抗静态分析,伪装成内核线程[kworker]实现进程隐藏,并通过root的crontab设置重启持久化。通信层面,GHOSTWORKER使用Google公共DNS解析器8.8.8.8:443的DNS-over-HTTPS服务作为C2信道,将数据编码为DNS查询域名,并携带硬编码的Chrome用户代理。后门内置了自签名证书及其私钥,证书CN指向linfosyshosting.nl,关联荷兰自治系统AS61351,证书日期为2020年,暗示基础设施筹备已久。调查还发现设备在渗透测试前已被入侵,存在两个冒充Ubiquiti技术支持的不明管理员账户,其登录IP与后门部署时间高度关联。报告强调边缘网关设备常被忽视,一旦沦陷将暴露整个内网,建议立即检测认证绕过漏洞、排查未归属的二进制文件和伪装内核进程,并隔离受陷设备。
漏洞情报
微软补丁日通告:2026年9月版
本月微软共发布974个漏洞补丁,修复了Windows Update Stack、Windows内核、Windows DNS服务器等产品中的漏洞。经研判,52个重要漏洞值得关注,其中包括2个已发现在野利用的漏洞和28个被微软标记为更易被利用的紧急漏洞。两个在野利用漏洞分别是Windows Update Stack权限提升漏洞CVE-2026-81963,涉及链接跟随问题;以及Windows ALPC权限提升漏洞CVE-2026-85880,涉及基于堆的缓冲区溢出。28个紧急漏洞中,大量为Windows DNS服务器、DHCP服务器、Hyper-V、SQL Server、Win32k、Windows内核等组件的远程代码执行和权限提升漏洞,可能导致攻击者远程执行代码或提升权限。
点击阅读原文至ALPHA 9.3
即刻助力威胁研判