一枚硬币大小的植入设备,60秒接管波音737的“神经中枢”:Bus Driver攻击深度解析
原创 威胁情报中心 2026-09-07 16:22 北京
Bus Driver攻击深度解析:从USENIX Security 2026顶会论文,深度解析针对波音737航电总线的物理植入中间人攻击
威胁分析 · 安全研究
一枚硬币大小的植入设备,60秒接管波音737的"神经中枢":Bus Driver攻击深度解析
Bus Driver攻击深度解析:从USENIX Security 2026顶会论文,深度解析针对波音737航电总线的物理植入中间人攻击
· 航空安全 · 物理植入 · ARINC 429 · 2026
01 事件速览
在2026年8月举行的USENIX Security安全顶会上,来自加州大学圣地亚哥分校(UC San Diego)与欧柏林学院(Oberlin College)的研究团队公开了一项名为 Bus Driver 的物理植入攻击研究:攻击者只需在地面获得约60秒的物理接触窗口,即可将一台成本不足100美元、仅硬币大小的自制硬件设备,植入波音737飞机电子设备舱内一个未上锁的维护端口,进而对飞行管理计算机(FMC)与驾驶舱多功能控制显示单元(MCDU)之间的关键数据通信实施完整的中间人控制——篡改起飞参数、重定向航线,并向飞行员掩盖这些改动。
该研究团队在由真实波音737航电部件、按波音官方线路图搭建的测试平台上完成了完整的概念验证,相关成果已通过同行评审。研究人员强调,他们早在2020年就已向波音公司通报该问题,双方还在波音自己的实验室中对研究结果进行了测试与验证。
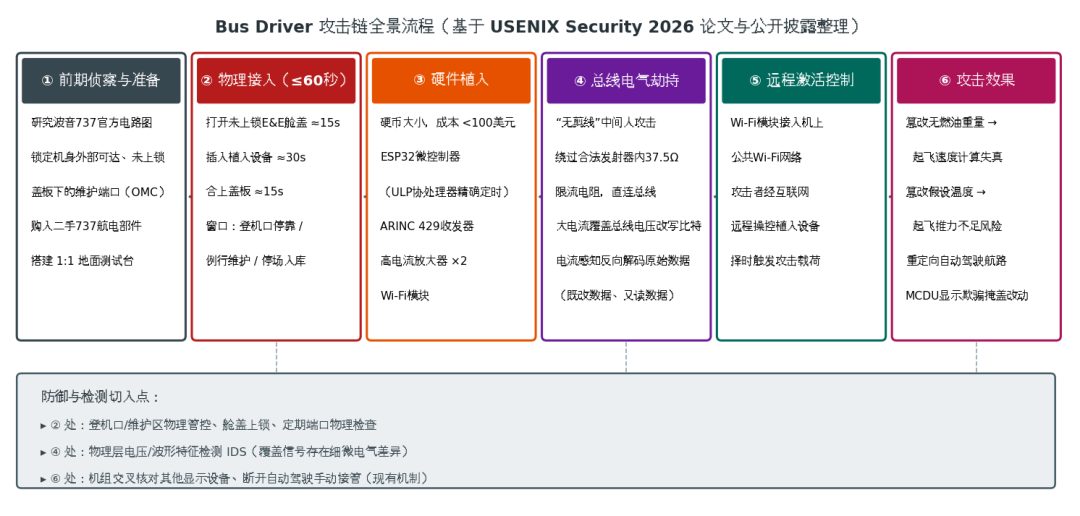
图 | Bus Driver攻击链全景流程图(图源:作者根据USENIX Security 2026论文及公开披露信息整理绘制)
02 为什么是波音737?一次酝酿了十年的研究
现代民航客机本质上是一个由大量计算机组成的网络,其中相当一部分直接承担飞行控制等关键功能。但与普通智能设备不同,飞机的关键系统通常与外部互联网物理隔离,远程攻击路径极为有限,因此长期以来,航空攻击面研究在安全社区中并不被视为"高回报"方向——远程触达隔离系统极其困难,而攻击者获得物理访问机会的概率又被认为很低。
两个看似无关的研究项目改变了UC San Diego团队(包括Kirill Levchenko与Aaron Schulman)的判断:其一是对雪佛兰Impala轿车的黑客攻击研究,其二是对银行卡侧录器(Skimmer)的调查。前者促使团队购入二手波音737计算机部件并自建测试平台,后者则启发了一个关键思路——正如侧录器之于ATM机,一个足够小的物理植入设备,或许可以直接接入飞机的内部系统。
在研究了波音737的电路图之后,团队锁定了目标:一个从机身外部即可接触、仅由未上锁盖板保护的维护端口。研究团队由Schulman与Stefan Savage两位教授共同领衔,为这一问题投入了超过十年的时间。
03 攻击面分析:一个"不设防"的维护端口
该攻击的核心入口是位于飞机电子设备舱(Electronics and Equipment Bay,E&E舱)内的一个未使用维护连接器(论文中称为OMC)。这个舱室有三个值得警惕的特征:
位置暴露:位于机头下方、驾驶舱之下,从地面即可直接触及;
无物理防护:舱盖未上锁,打开盖板、插入设备、合上盖板的完整过程估计仅需约60秒(开盖15秒、安装30秒、合盖15秒);
可达人群广泛:该端口不仅维修人员可以接触,机场及航空公司的其他工作人员日常也在其可及范围之内。
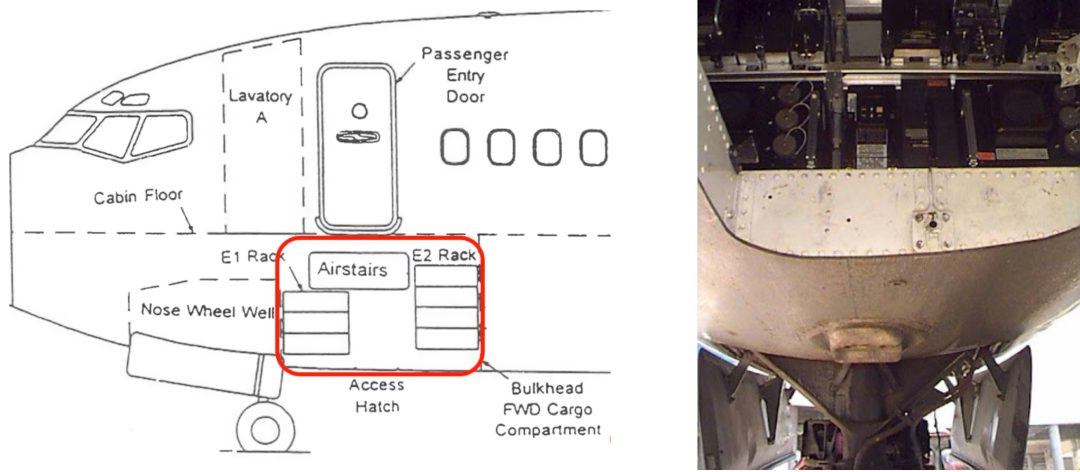
图 | 737机头剖面示意(左,红框为电子设备舱位置)与机身外部未上锁检修舱盖实拍(右)
(图源:USENIX Security 2026论文,经Kaspersky官方博客引用)
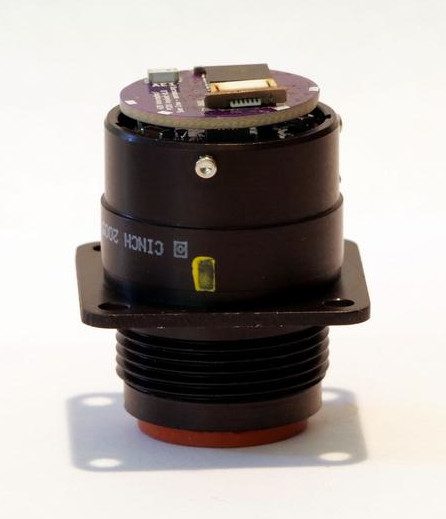
图 | 位于电子设备舱内的维护端口连接器(OMC)实物外观(图源:USENIX Security 2026论文,经Kaspersky官方博客引用)
研究人员估计的接触窗口意味着:停靠登机口、例行维护或停场入库的飞机,理论上都可能存在被短暂、隐蔽植入的机会。出于负责任披露原则,研究团队刻意没有公布具体使用的是哪个端口。
这个维护端口连接的是 ARINC 429 总线——一种1977年发明、至今仍在商用航空领域广泛使用的数据总线标准。在737上,它承担着飞行管理计算机(FMC)与多功能控制显示单元(MCDU)之间的数据通道:FMC负责航路计算、进近路径规划以及起飞关键参数供给,MCDU则是飞行员与这些功能交互的驾驶舱界面。
ARINC 429的设计哲学是可靠性与可预期性,而非对抗性环境下的安全性:数据以电信号形式在双绞线上传输,系统不验证消息来源,也不对指令做加密认证。换言之,一旦未经授权的设备物理接入线路,它发出的消息在协议层面看起来与合法消息毫无区别。
04 技术原理:用"更大的嗓门"劫持总线
Bus Driver攻击最精妙之处,在于它实现了一种此前被认为极难做到的攻击形态:无需剪线、无需断开合法发射器,即可对总线实施透明的电气级中间人攻击(研究者称之为no-cut interception)。
脆弱的根源:阻抗匹配电阻
ARINC 429总线设计为单一发射器、多接收器架构。合法发射器内部串联有37.5Ω的阻抗匹配电阻,用于提升信号可靠性。但这恰恰构成了攻击的物理基础:维护连接器提供的是未经电阻限流的直接总线接入点,当恶意发射器从此处接入时,它可以直接向总线施加目标电压,而合法发射器输出电流的能力却被自身电阻限制住了。
攻击原理可以概括为一个“电气拔河”:恶意发射器以比合法发射器更强的电流驱动总线(配合高电流放大器),在比特级覆盖总线电压,从而决定接收器最终解码出的数据内容。与此同时,植入设备通过测量自身驱动电流的变化,还能反向解码出合法发射器此刻正在发送的原始内容——实现“既改数据、又读数据”的完整双向控制。
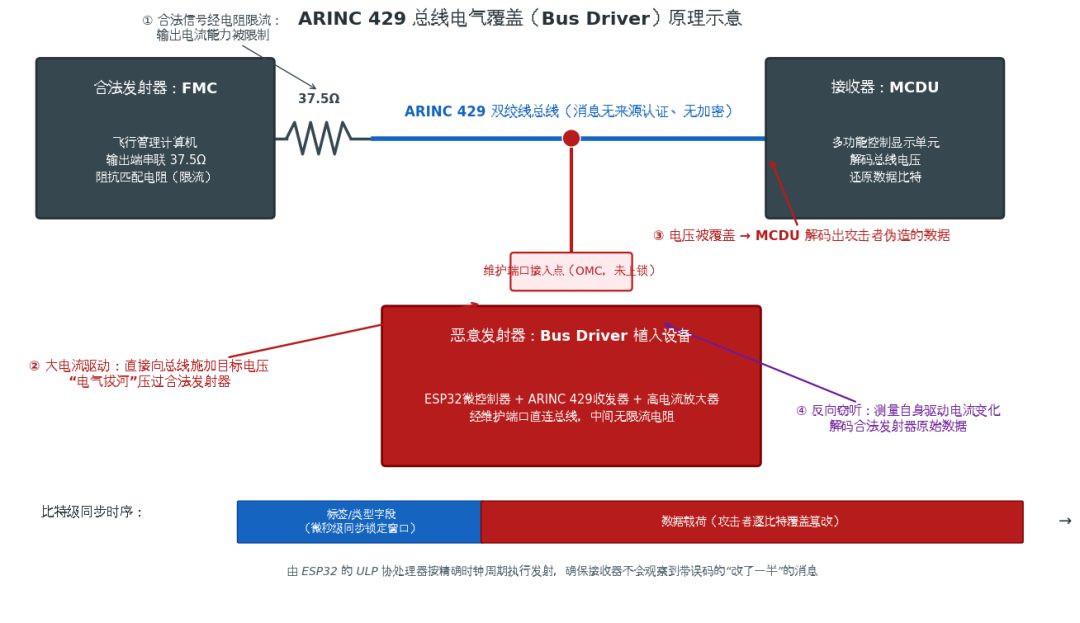
图 | ARINC 429总线电气覆盖原理示意图(图源:作者根据USENIX Security 2026论文内容整理绘制)
工程实现:比特级同步的艺术
概念验证设备的核心是一颗ESP32微控制器,配合ARINC 429收发器与两路高电流放大器。实现的最大难点是同步:接收器绝不能观察到任何带误码的消息(即不能出现“改了一半的比特”),这要求植入设备在微秒级精度上与合法发射器逐比特对齐。团队利用ARINC 429消息“类型字段在前、载荷在后”的结构,在类型字段传输期间完成同步锁定,随后对载荷部分实施覆盖。为满足时序精度,发射控制被放在ESP32的超低功耗(ULP)协处理器上执行——该协处理器可以精确等待指定时钟周期且不被其他软件中断。
最终的成品设备成本不足100美元,几乎全部由现成元件构成:微控制器、总线通信电路,以及一个Wi-Fi模块。后者使设备理论上可以接入机上公共Wi-Fi网络,让攻击者在设备落地安装后通过互联网远程操控。设备安装后深藏于端口内部,除非明确知道要找什么,否则极难被发现。
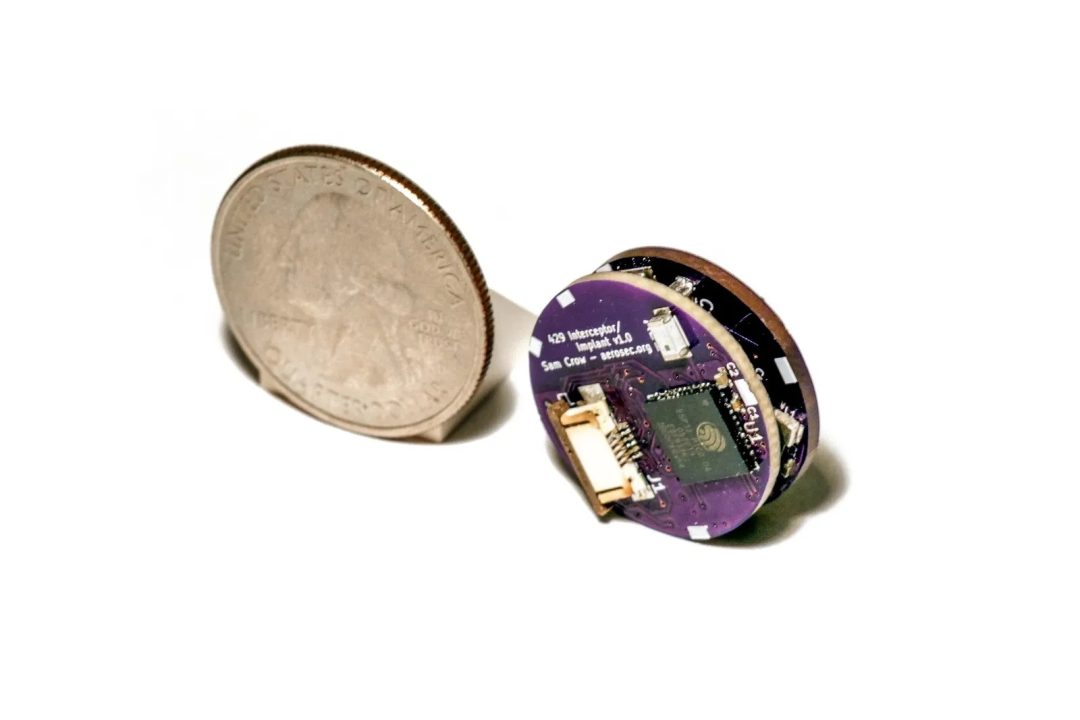
图 | 植入设备与硬币对比(图源:USENIX Security 2026论文,经Kaspersky官方博客引用)
研究者将攻击命名为Bus Driver,是一个双关语:"Bus"既指巴士,也指数据总线——攻击者坐进这条数据通道的驾驶座,替换掉正在传输的指令。
值得注意的是,论文同时指出了该攻击的局限性:由于攻击通过叠加驱动电流实现覆盖,叠加后的波形与合法发射器单独工作时的波形在电气特性上存在细微差异,这为基于物理层电压特征的检测方案(如学术界已有的ARINC 429入侵检测研究)留下了可乘之机。
05 攻击效果:被验证的三类致命篡改
在真实737航电硬件搭建的测试平台上,研究人员验证了植入设备能够完全中介FMC与MCDU之间的通信,并实现以下攻击效果:
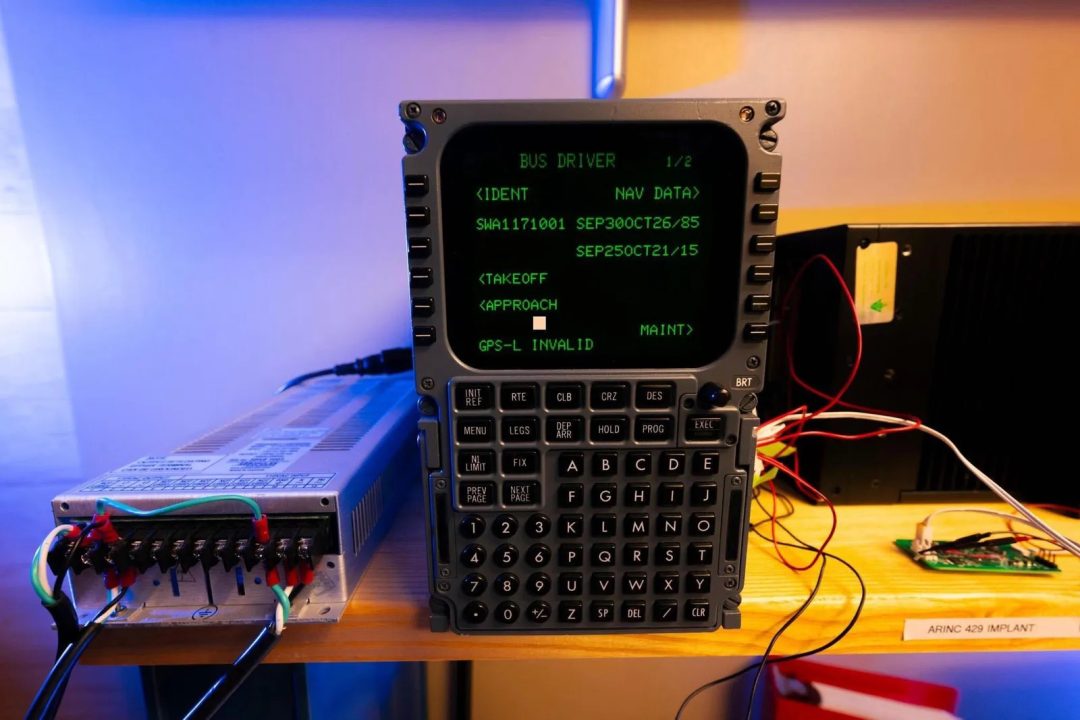
图 | 研究团队在真实波音737航电测试台上验证攻击,MCDU屏幕上运行着Bus Driver攻击界面(图源:USENIX Security 2026论文,经Kaspersky官方博客引用)
1篡改起飞与着陆计算数据 —— 设备可以修改用于计算起降参数的输入,例如更改飞机记录的无燃油重量(zero-fuel weight),导致安全起飞所需速度的计算结果失真。
2操纵发动机推力基准 —— 设备可以篡改飞行员用于确定起飞推力的“假设温度”(assumed temperature)数值。向系统喂入错误数据后,在特定条件下飞机可能因推力不足而无法安全起飞,甚至冲出跑道尽头;着陆阶段的错误计算同样可能造成严重后果。
3重定向航线并欺骗显示 —— 设备可以更改自动驾驶仪所跟随的航路——长途飞行中几度的微小偏差足以让飞机偏离到燃料耗尽的远海上空,或被引导进入未获批准的他国空域。更危险的是,攻击者在向飞行计算机注入新航线的同时,可以同步篡改MCDU的显示内容,让飞行员继续看到原始航线,从而掩盖改动痕迹。
不过研究人员也明确指出缓解因素:多数情况下,警觉的机组能够发现异常——正确的数据仍会显示在驾驶舱其他显示设备上,且飞行员随时可以断开自动驾驶、切换手动操纵夺回控制权。航路偏差要同时逃过飞行员与空管的注意,概率很低,但事故往往恰恰发生在多个人为失误叠加的时刻。
06 影响范围与威胁模型评估
综合公开信息,本研究涉及的机型为波音737 NG与MAX系列,占现役737机队的95%以上;737是全球使用最广泛的民航客机之一,目前约有8000架在役。研究者同时强调,尽管攻击实现针对737,其暴露的“遗留总线协议缺乏认证 + 维护端口缺乏物理防护”这一类问题,对整个航空工业具有普遍意义。
客观评估该攻击的现实威胁,需同时看到两面:
| 门槛 攻击门槛 需要事先的大量规划与工程技术工作 需要针对具体机型的总线协议与线路布局知识 必须获得对飞机的短暂物理接触——机场与维修区域的进出本身受到严格管控 | 风险 现实风险 物理接触窗口短至一分钟,设备成本低至100美元且可远程激活 植入后隐蔽性高,极难被发现 内部人员、供应链环节(如在部件装机前植入)等传统物理安全难以覆盖的路径均在威胁模型讨论范围之内 |
研究团队对研究目的的定位是:在此类风险真正变得危险之前,提前警示航空业进行缓解。包括论文作者在内的团队成员表示,他们仍然经常乘坐波音737,并打算继续乘坐。
07 披露历程与厂商响应
12020年 —— 研究团队首次联系波音公司通报发现
2此后 —— 波音认真对待该信息,研究人员在波音自有实验室中对结果进行了进一步测试与验证
32026年8月13日 —— 经同行评审的论文在USENIX Security Symposium正式发表
对于具体的修复情况,波音方面未公开说明是采纳了研究者的建议还是采用了自有方案。面对媒体询问,波音的回应较为原则化:我们的技术专家相信,飞机上已有的多层防护措施——包括系统设计和运行环境层面——提供了充分的缓解,能够显著限制现实世界攻击的可行性与风险。
研究团队给出的防御建议包括四个层次:
物理封堵:直接移除脆弱连接器,或以环氧树脂填充,从物理上杜绝非授权设备插入(代价是牺牲维护便利性,且仅解决单一连接器);
电气加固:重新设计总线电气保护——例如将限流电阻从发射器内部移至连接器一侧,使植入设备与合法发射器处于同等电气约束下,令覆盖攻击失效(军用MIL-STD-1553总线的变压器耦合设计天然具备类似防护);
入侵检测:部署基于物理层电压特征分析的检测系统,识别被覆盖信号的电气异常;
长期方向:推动波音及其他飞机制造商在航电组件间通信中引入消息加密认证机制,从协议层面根除此类攻击。
08 结语
Bus Driver研究的真正价值,不在于证明“737可以被黑”,而在于它以完整的工程实证打破了一个长期假设:遗留工业总线的电气特性本身,就可以被低成本设备利用来实现隐蔽的中间人攻击,而无需破坏任何线路。这一结论的适用范围远超航空领域——所有依赖未认证总线协议、又存在可物理接触的开放端口的工业与关键基础设施系统,都应重新审视自己的物理攻击面。
09 技术附录
MITRE ATT&CK 技术映射
战术阶段 | 技术编号 | 技术名称 | 本事件中的体现 |
初始访问(ICS) | — | 未上锁维护端口物理接触 | 攻击者利用E&E舱未上锁盖板,约60秒内完成植入 |
持久化(Enterprise) | T1200 | Hardware Additions | 植入硬币大小的自制硬件设备至维护连接器内,长期驻留且隐蔽 |
收集(ICS) | T0801 | Monitor Process State | 通过电流感知解码合法发射器正在发送的原始总线数据 |
命令与控制(Enterprise) | T1557 | Adversary-in-the-Middle | 通过电气覆盖对FMC与MCDU间通信实施透明AITM控制 |
命令与控制 | T1071/T1572 类 | 远程接入通道 | Wi-Fi模块可接入机上公共Wi-Fi,实现远程操控植入设备 |
影响(ICS) | T0855 | Unauthorized Command Message | 向FMC注入伪造指令,重定向自动驾驶航路 |
影响(ICS) | T0836 | Modify Parameter | 篡改无燃油重量、假设温度等起飞/着陆计算参数 |
影响(ICS) | T0831 | Manipulation of Control | 控制自动驾驶实际执行的航路,偏离批准航线 |
防御规避(ICS) | T0856 | Spoof Reporting Message | 同步篡改MCDU显示内容,向飞行员掩盖航路等参数的改动 |
注:航空航电系统并非ATT&CK标准矩阵的直接覆盖对象,上表基于ICS/Enterprise矩阵中与攻击行为最接近的技术进行映射,供威胁建模参考。
参考链接