180分钟到8分钟,Flocks实现自动化漏洞排查
解放双手的 2026-09-10 08:30 北京
点击获取全套工作流压缩包
一家金融机构的安全团队管理着多云环境中的海量主机,不仅需要频繁响应CVE漏洞,还要满足审计和追溯要求。过去,团队依靠手动排查,单次耗时数小时;借助Flocks搭建漏洞自动排查流程后,团队取得了以下成效:
CVE排查全链路:从输入CVE到闭环,180分钟→8分钟,提效95%;
AI定制检测脚本:一个CVE一套AI定制脚本,高危操作人工把关,不用临时手搓脚本;
多主机并发执行:百台主机检测50分钟→3分钟,提效94%;
微信一键排查:不在电脑前也能启动排查,一条微信自动跑完;
跨CVE历史比对:同一主机跨漏洞记录自动对比,威胁指标持续沉淀。
我们将这个安全团队的工作流脱敏并整理成了压缩包,扫描下方二维码,即有机会获取。
扫码,马上让Flocks给你打工
方案与架构
这个安全团队在Flocks上搭建了一套名为HunterTrace猎痕的CVE漏洞排查系统,从情报采集到闭环报告共分为七大环节,整体流程如下图所示:
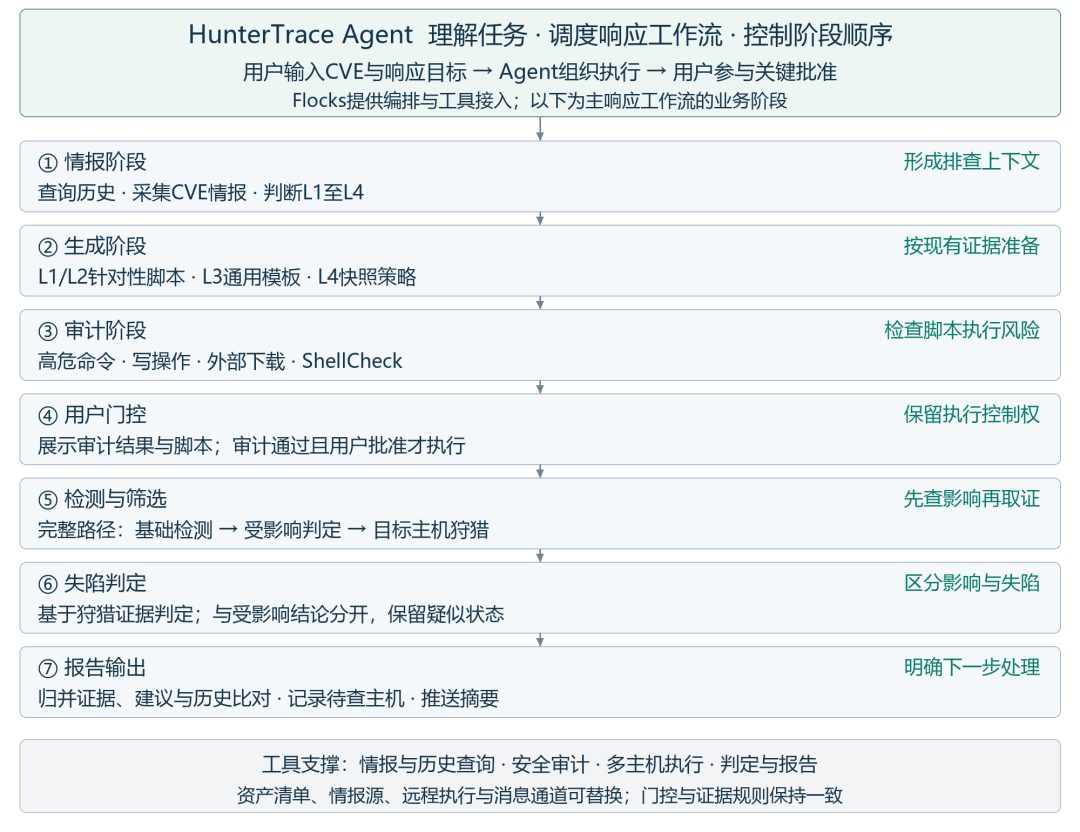
用户提出应急目标,由Agent组织执行过程,工程师参与关键确认。Agent按照既定响应逻辑调用工作流,远程执行仍须经过安全审计和用户批准;最终交付判定、证据与待处理清单。首次接入时,团队需要完成情报源接入、检测脚本审计规则与SSH远程执行授权三类准备;链路落地后,工程师只需输入CVE编号,系统就能自动跑完漏洞排查全程。
五大亮点
一键启动漏洞排查
安全工程师通过消息入口即可发起排查(如输入“启动CVE-2099-0000应急响应”),Agent完成检测后再把摘要推回消息入口,发起、跟进与拿到结果都不需要打开平台。便捷入口不能执行审计,工程师必须进入可查看审计内容与脚本的入口才可完成用户审核,决定是否远程执行脚本。
AI驱动CVE针对性检测脚本
Agent根据每个CVE的技术细节,准备针对性的检测脚本。基础检测脚本用于判断资产是否受影响,狩猎扩展脚本进一步查找利用与失陷痕迹。工程师无需从头搜集资料或拼接工具,可以直接使用脚本展开排查。
情报等级驱动的分级检测
系统根据情报质量决定检测深度。L1信息较充分,L2漏洞详情可用但细节有限,这两级属于高质量情报,进入基础检测+狩猎扩展的完整流程。L3只有基础信息,使用通用模板;L4情报不可用,输出主机快照和基础检测说明,这两级属于低质量情报,仅做基础检测,避免资源浪费。高危漏洞得到充分检测,信息不足的漏洞也能拿到现阶段可用的材料。
统一门控审核机制
系统设置强制性门控节点,对生成的脚本进行高危命令、写操作、外部下载和ShellCheck静态检查,向用户呈现审计结果、脚本摘要与原始脚本。用户结合本次资产范围,决定批准、拒绝或要求调整。获批的脚本进入远程执行;审计异常或未批准的脚本不放行,修改后重新进入审核流程。
跨CVE历史比对
处理新响应前,系统会扫描历史输出目录,提取同一主机在不同CVE事件中的检测记录,汇总结果并写入本次报告。分析师可以回看反复出现的异常,发现跨漏洞的持续威胁指标,让每次的漏洞排查从一次性事件处理,延伸为持续安全运营能力。
落地效果
系统上线后,团队CVE应急响应流程的多个环节得到了显著优化:
漏洞排查时长从180分钟压缩到8分钟。从输入CVE编号到生成排查报告只需要8分钟,相较人工提效95%。攻击者可能刚开始扫描试探,安全团队就已完成受影响资产的排查。
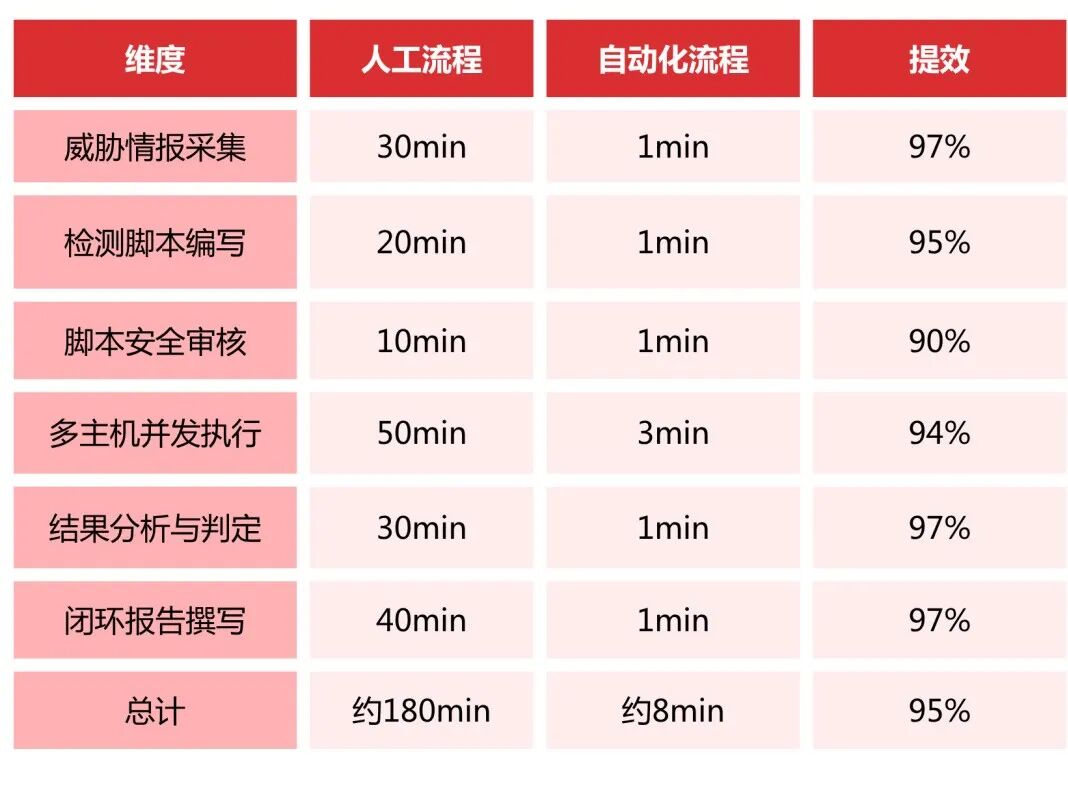
数据来自案例,各项为近似值;“提效”按耗时减少理解。
实际耗时受资产规模、网络条件、情报质量与审批等待影响,以实际为准。
检测脚本质量基线抬升。之前脚本的质量取决于编写人员,现在脚本统一由LLM根据CVE语义生成、并且经过安全审计门控,质量基线明显抬升。
多主机并发执行解决逐台登录的瓶颈。过去检测经常卡在数百台主机的逐台登录,启用工作流后实现SSH并发执行,自动跳过不可用主机并记录,检测时间从50分钟降到3分钟,大大提升多云环境的资产盘点速度。
微信一键启动拉低排查门槛。安全工程师发送一条微信即可触发全流程,检测结果摘要回推至微信。启动排查不依赖电脑前操作,时效不受物理位置限制。
跨CVE历史比对提供持续运营视角。团队能够复用同一主机的历史排查记录,识别反复出现的异常,让每次排查的结果转化为可追溯、可复盘的材料。
漏洞排查的核心是时间和针对性。过去团队把大量时间花在找情报、写脚本、逐台登录上,真正的判断只需几分钟;Flocks成功将通用流程自动化,让人把精力放回在判断上。同时,HunterTrace用强制门控与人工批准守住脚本质量底线;用情报分级区分高危漏洞与低质量情报的检测深度;用跨CVE比对持续积累威胁指标,转化为团队持续运营的能力。 这条链路的底层能力还能扩展到更多场景。单CVE排查的能力可以延展到银狐、勒索等专项威胁排查,积累的跨CVE历史记录也能用于生成资产风险画像。未来,该链路还可以对接企业现有的漏洞管理平台,衔接情报、处置与整改环节,实现完整漏洞管理闭环。
·END·