下周一正式开始|16家SRC邀您加入双11安全保卫战
阿里安全响应中心 2026-09-09 15:34 浙江
活动时间:2026.9.14-2026.10.16
阿里巴巴联合蚂蚁、BOSS直聘、
滴滴、京东、快手、理想汽车、OPPO、荣耀、
微博、小红书、小米、小鹏汽车、携程、
新浪、字节跳动
组成双11安全联盟
公司按拼音首字母排序,排名不分先后
诚邀白帽战士参与
第十届双十一安全保卫战
为数亿用户的安全保驾护航
活动时间
整体活动时间
2026.9.14-2026.10.16
SRC特别奖励时间
各家SRC均不相同
以各自官网发布时间为准
活动规则&奖励
1、军衔奖励&升级规则
整体活动期间,向对应SRC提交活动范围内的报告,均计算军衔奖励
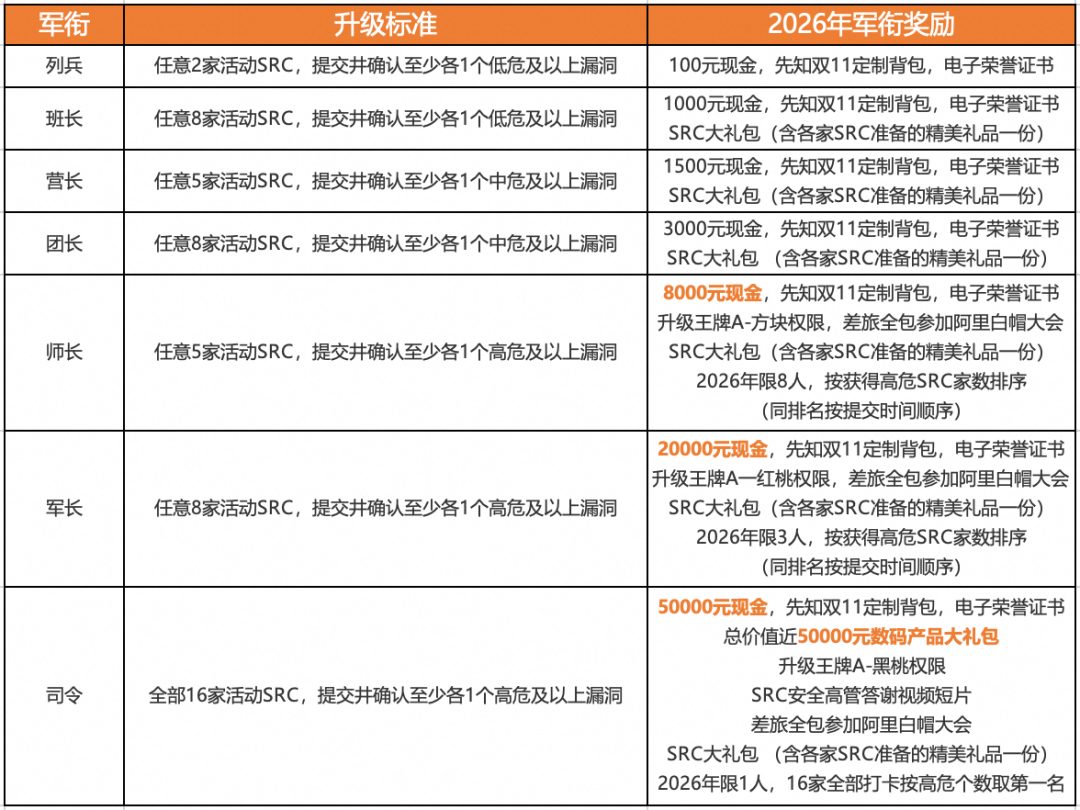
军衔奖励说明
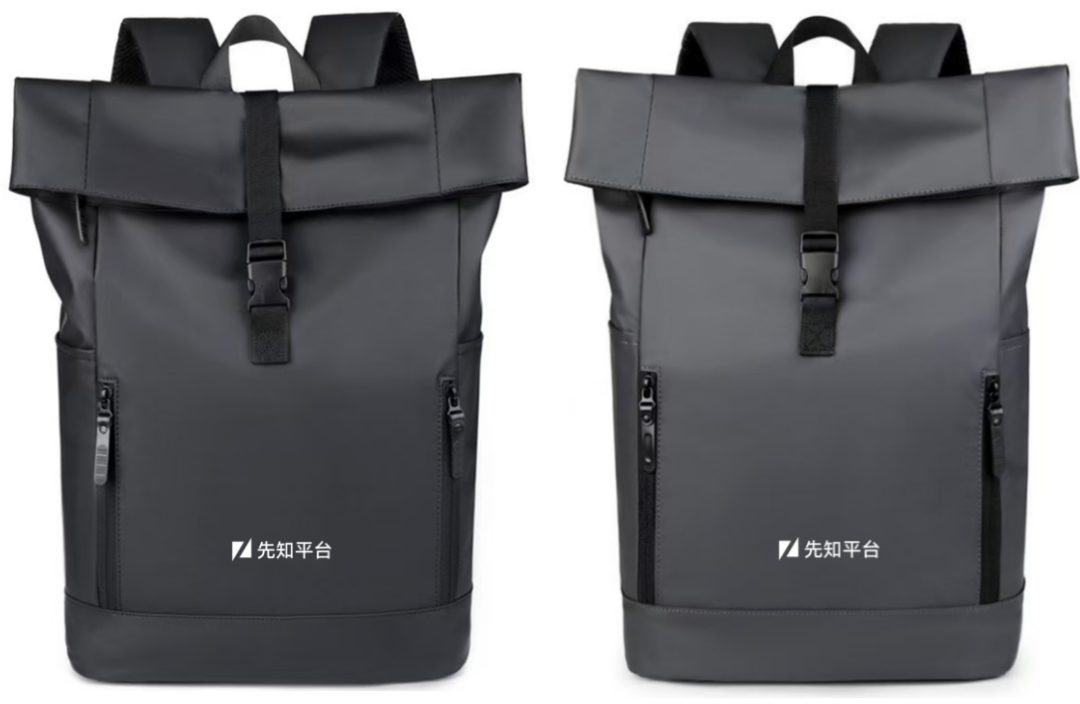
1、双11定制背包一起狂欢
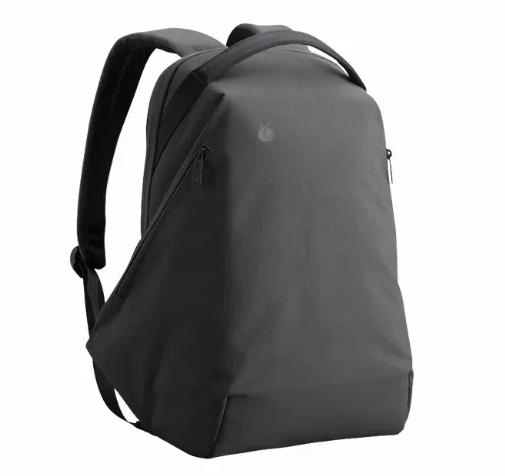
所有获得军衔的白帽均可获得双11T定制背包!黑色、灰色二选一!
2、差旅全包参与颁奖典礼
双11颁奖典礼&阿里白帽大会将差旅全包邀请司令、军长、师长参加狂欢盛典。
3、超多权益的王牌A特权
司令、军长、师长,将获得直升王牌A-黑桃/红桃/方块权益,有效期一年,超多权益点击了解王牌A计划
4、近5万元数码豪礼
每年的双11安全保卫战仅有一人可以获得司令荣誉,司令将各家SRC赞助的豪华大礼包,包括各种单品价值超3000的数码产品、京东卡等等!
5、SRC安全高管致谢
司令称号只授予一个白帽战士,18家SRC的安全高管将联合录制一段致谢视频,共同为你发声,告诉全世界你的优秀!!!
⚡️2017年双11安全保卫战司令:张飞
⚡️2018年双11安全保卫战司令:带头老哥
⚡️2019&2020年双11安全保卫战司令:whoamiii
⚡️2021年双11安全保卫战司令:Seven7
⚡️2024年双11安全保卫战司令:活动仔
⚡️2025年双11安全保卫战司令:小火炬
点击司令ID可看各家SRC高管为司令录制的专属点赞视频
6、SRC大礼包
今年的班长至司令都可以获得SRC大礼包一份,包含参与双11安全保卫战的SRC准备的心意礼物一份,单品价值约百元,总价值超千元!
注:大礼包限量100份,按排名发
温馨提示
为方便统计军衔名单,请参与活动的报名,在活动期间,在各家SRC中使用相同昵称。
司令仅1人可以获得,需要打卡全部16家SRC,多人全部打卡按高危个数排名取第一。
整体活动期间,向对应SRC提交活动范围内的报告,均正常计算军衔奖励,大家记得确认好各家的活动范围。
2、安全团队奖励
1)累计提交高危严重报告数量TOP3团队(至少要求30个高危严重报告)
团队专属定制奖牌
团队队长或代表差旅全包受邀参加白帽大会
团队奖金:
第一名 10000元
第二名 8000元
第三名 5000元
2)累计获得军衔数量TOP3团队(至少要求10个获得军衔白帽)
团队专属定制奖牌
团队队长或代表差旅全包受邀参加白帽大会
团队奖金:
第一名 10000元
第二名 8000元
第三名 5000元
16家SRC特别奖励
(最终活动奖励规则以各家SRC发布的为准)
提交漏洞时请在标题处备注【双十一】
请重点关注各SRC各自特别活动时间
阿里
奖励规则:
1、各业务线特别活动规则
注:阿里业务特别活动从9.14 10点开始 非0点!!!
其他SRC特别活动时间以各自发布为准!
阿里云
活动时间:9.14 10:00-9.30
奖励形式:高危严重双倍奖励
活动范围:
(1)阿里云产品:
https://yundun.console.aliyun.com/?p=xznew#/taskmanagement/tasks/detail/152 中关键资产、核心资产、一般资产(超级资产不参与双倍奖励)下的所有云产品;
(2)阿里云站点:
https://yundun.console.aliyun.com/?p=xznew#/taskmanagement/tasks/detail/153 中所有阿里云的有效站点,限以下域名:
*.aliyun.com
*.alibabacloud.com
(3)不包括使用了阿里云域名,但实际为非阿里云的业务,包括但不限于:Modelscope、阿里云邮、阿里云盘、Dataphin、BI、QuickBI、达摩院等,未能一一列出,以实际审核结果为准。
(4)不包括阿里云售卖类、超额超限/绕过限制使用资源、子账号越权类问题。
(5)不包括所有开源项目。
淘天集团、阿里妈妈
活动时间:9.14 10:00-10.16
奖励形式:下述业务范围内高危严重级别奖励双倍
活动范围:
(1)大淘宝(仅限淘宝、天猫、闲鱼)、阿里妈妈、B2C零售(仅限手机天猫、天猫国际、天猫超市),
(2)以及上述业务中涉及到淘宝/天猫会员/卖家信息(招商/报价等)/批量遍历获取卖家信息的漏洞情报,包括:
买家个人敏感信息泄露,需要包含姓名、手机、邮箱、银行卡、地址、身份证至少四元组及以上;
大批量遍历获取商家联系信息的漏洞,包括:商家姓名、手机、邮箱、地址等信息四元组及以上;
淘天集团所有员工信息,需要包含组织架构和联系方式;
涉及商品的漏洞:上下架商品、加购、加关注、加收藏功能的越权、Get型CSRF漏洞;
涉及资金损失的漏洞:增加、篡改618营销活动并影响资金的越权、Get型CSRF漏洞
可获取到关键会话凭据的XSS漏洞(不包括店铺、商品域相关XSS漏洞,此类漏洞不收)
淘宝APP端内可给任意淘宝用户发消息、无感知添加任意淘宝用户为好友的漏洞
淘宝APP端内可非法调用任意JSAPI的漏洞
菜鸟
活动时间:9.14 10:00-9.24
奖励形式:高危严重双倍奖励
钉钉、阿里健康、优酷
活动时间:9.14 10:00-10.16
奖励形式:高危严重双倍奖励
淘宝闪购
活动时间:10.1-10.16
奖励形式:高危严重双倍奖励
高德
活动时间:10.8-10.16
活动奖励:所有等级奖励双倍
活动范围:
高德及全资一二级子公司:不限域名、IP,APP,小程序,只要能证明是高德资产并且当前线上可用
口碑业务:*.koubei.com
盒马
活动时间:9.14 10:00-9.30
活动范围及奖励:以下域名所有级别奖励双倍
*.hemaos.com
*.freshippo.com
*.shyhhema.com
飞猪
活动时间:9.14 10:00-10.16
奖励形式:以下域名高危严重双倍奖励
*.fliggy.com
*.alibtrip.com
情报
活动时间:9.14 10:00-11.12 0点
活动奖励:全线奖励双倍
2、王牌A升级/保级奖励
活动时间:9.14-10.16
活动期间升级/保级王牌A梅花,获得 500元 额外奖励
活动期间升级/保级王牌A方块,获得 1000元 额外奖励
活动期间升级/保级王牌A红桃,获得 3000元 额外奖励
活动期间升级/保级王牌A黑桃,获得 6000元 额外奖励
温馨提示
在活动期间升级或者保级成功,都可以获得额外奖励,该奖励需要额外联系先知运营春雪领取(钉钉号chunxuecc)
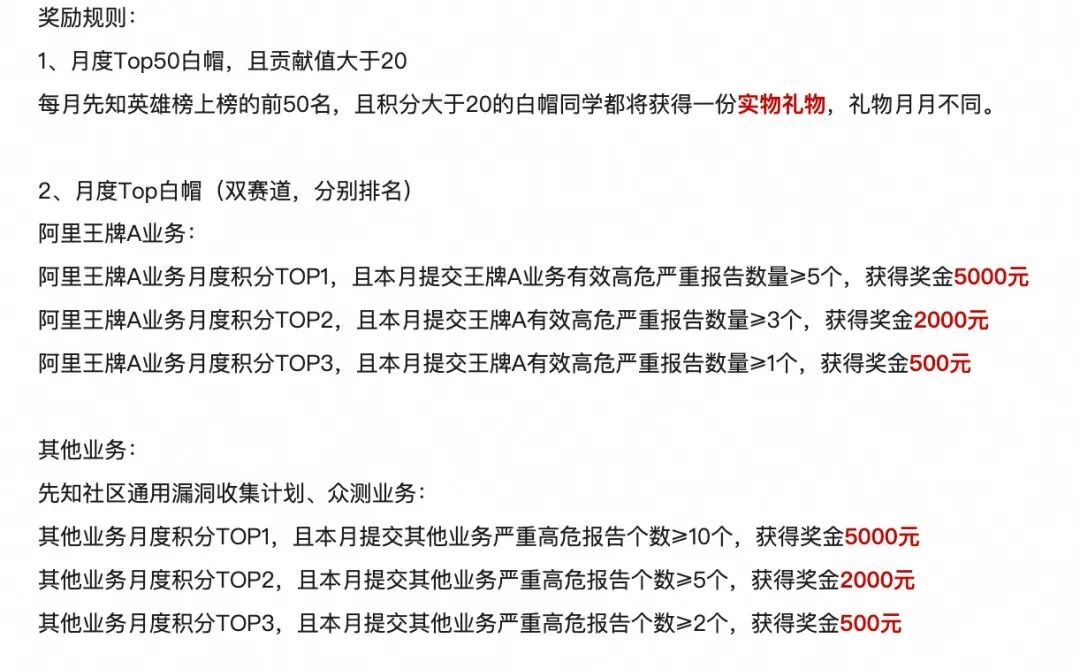
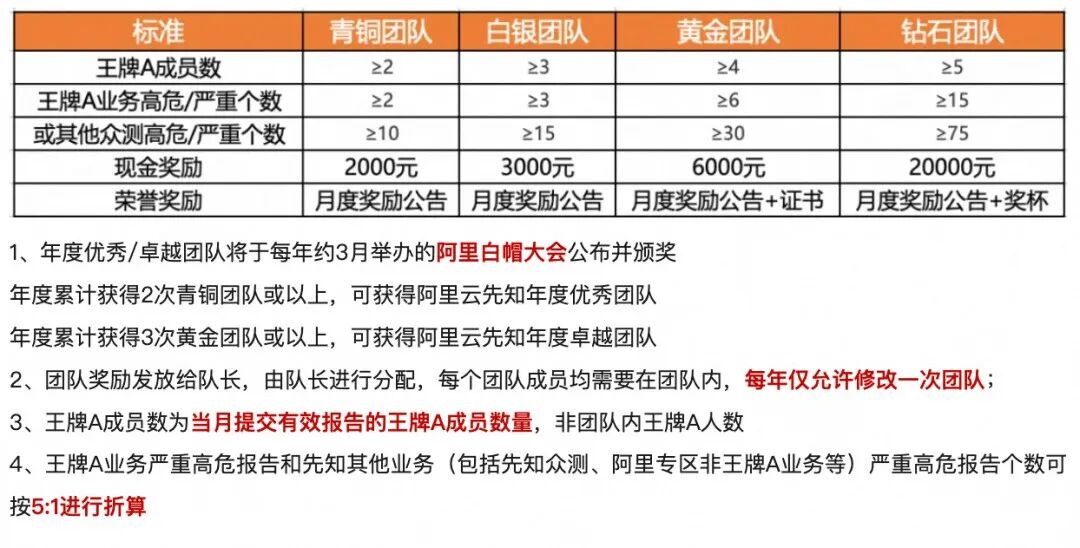
3、王牌A月度奖励
个人月度奖励👇
团队月度奖励👇
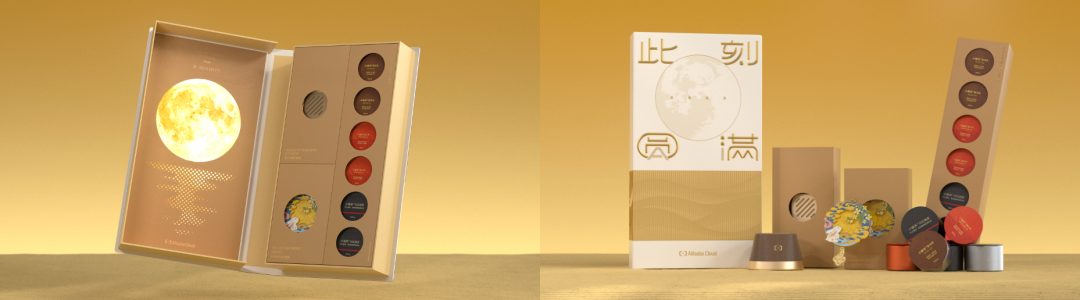
插播一则小福利|王牌A中秋礼盒来啦!
2026年内提交过有效漏洞的王牌A成员(即2026年榜带王牌A标识的白帽)可获得按先知中秋礼盒一份(小罐茶+音响+冰箱贴),已按系统默认地址发货。
注:本活动最终解释权归阿里云先知平台所有。
蚂蚁
活动时间:9.14-10.16
漏洞活动:
高质量报告奖:
1、 有效新型大模型风险情报,双倍奖励,包括但不限于获取agent控制权限、敏感数据输出、恶意爬取、黑灰产使用线索等方向。
2、 有效高危严重漏洞,双倍奖励。
新白帽提交大模型风险情报,享受新人1.5倍奖励+蚂蚁SRC背包一个。
PS:
1、 未经人工验证的AI报告不收。
2、 AI测试请遵守SRC测试规范,并且不允许影响业务。
BOSS直聘
活动时间:9.14-10.16
活动范围:参照《漏洞处理流程和评分标准V2.3版》 应用类型划分: 1、核心应用:BOSS直聘、店长直聘、OfferToday相关业务; 2、一般应用:看准、BOSS管家、撒糖相关业务; 3、其他应用:其他属于BOSS直聘公司的业务。
奖励规则:
1、安全币奖励:
核心/一般应用有效严重/高危漏洞/情报2倍安全币;
核心/一般应用有效中危漏洞/情报1.5倍安全币;
在此基础上:
① 核心应用支付交易漏洞额外增加4000安全币;
仅针对支付接口篡改交易金额/数量等关键参数导致实付低于应付、绕过支付环节免费获取付费道具,且可无限制批量利用、能够造成大额营收损失的业务逻辑漏洞;仅有限次数、小额度获取收益的问题,不属于本奖励范围。
② 核心应用任意开聊漏洞额外增加4000安全币;
针对聊天核心流程内可绕过聊天权限、风控限制,或突破拒聊禁发、频率限制等核心业务规则的逻辑漏洞;仅有限次数、小范围绕过局部限制,无规模化影响能力的问题,不属于本奖励范围。
③核心应用数据泄露获取大量用户敏感信息且同时获取姓名身份证号手机号额外增加10000安全币;
2、梯度奖励:
核心业务严重/高危漏洞数量:
2≤N<5,即可享受【高危漏洞数】*1000安全币 + 【严重漏洞数】*2000安全币的额外奖励;
N≥5,即可享受【高危漏洞数】*2000安全币 + 【严重漏洞数】*3000安全币的额外奖励;
同一用户只享受一次梯度奖励,活动结束后统计并发放奖励。
3、新老用户奖励:
活动期间新注册用户,提交核心/一般业务有效漏洞,即可获得100安全币额外奖励;
2026年未提交过漏洞报告的老用户,提交核心/一般业务中危及以上漏洞,即可获得300安全币额外奖励;
同一用户只享受一次新老用户奖励,活动结束后统计并发放奖励;
*注意:请使用BSSRC注册手机号进行测试;请勿使用虚假材料,因违反业务规则导致封号后果自负。
滴滴
活动时间:10.8-10.16
提交地址:sec.didichuxing.com
活动范围:
滴滴用户中心相关域名,包括但不限于:
通行证账号服务
前缀域名为epassport.*、passport.*、xdriver-epassport.*的服务,如:
epassport.didiglobal.com、passport.didichuxing.com、epassport.diditaxi.com.cn
OAuth授权服务
前缀域名为oauth.*的服务,如:
oauth.xiaojukeji.com、oauth.didiglobal.com乘客认证服务
前缀域名为ucenter.*的服务,如:
ucenter.diditaxi.com.cn、ucenter-hk.diditaxi.com.cn
*以上仅为活动范围示例,全部域名可见附件,如遇不确定问题,可联系工作人员咨询。
活动规则:
1、积分翻倍
活动期间,在DSRC平台提交有效漏洞可获得积分翻倍:
严重/高危有效漏洞3倍积分奖励;
中危有效漏洞2倍积分奖励。
2、额外惊喜
活动期间,各位白帽师傅提交的首个有效漏洞可获得额外0.5倍奖励。
注意事项:
1、本次活动范围不包括情报类和隐私漏洞类反馈;
2、“额外惊喜”奖励均将于活动结束并完成统计后发放,“积分翻倍”奖励将随单个漏洞发放;
3、本场专项活动奖金池有限,先到先得,奖金清空,活动终止;
4、测试过程不得损害业务正常运行,不得以测试漏洞借口尝试利用漏洞损害用户利益,影响真实用户的使用。
5、滴滴安全应急响应中心在法律允许范围内拥有对本活动评判标准和规则的解释权与修改权。
京东
活动一:双十一国际Joybuy专项测试
活动时间:9.14-9.30
活动范围:
京东国际零售C端业务
*.joybuy.com
*.joybuy.nl
*.joybuy.co.uk
*.joybuy.fr
*.joybuy.de
*.joybuy.es
*.joybuy.it
APP端
活动收录漏洞类型:
Web漏洞、App端漏洞,详情请见官网提交页面具体分类;
AI安全漏洞,仅收录提示词注入引起远程命令执行、未授权代码执行、敏感信息泄露问题题,详情见官网AI安全漏洞收录规则。
注:内容安全问题JSRC均不收录,测试漏洞前,请仔细查看JSRC收录规范:https://security.jd.com/#/scoreRuleView
奖励规则:
奖励一:有效高危/严重双倍奖励
活动范围内有效严重3倍积分奖励、高危2倍积分奖励
奖励二:高危新人首杀额外奖励
活动范围内首个提交并确认有效的高危/严重漏洞新人白帽,额外获得100积分奖励
注:本次活动开始前,未在 JSRC 提交过有效漏洞的白帽,视为新人。
奖励三:通用漏洞高危贡献排行额外奖励
活动范围内有效通用漏洞高危/严重 漏洞贡献守卫分TOP3(守卫分≥3000),获得额外积分奖励
TOP1:1000积分
TOP2:600积分
TOP3:200积分
通用漏洞类型:SQL注入、NoSQL注入、XXE、命令注入、动态代码执行、SSRF、任意文件读取、文件上传、目录遍历
通用漏洞全年3倍活动进行中:https://mp.weixin.qq.com/s/tYIeaVmmXwbzGN_xfu67MQ(1积分=5元,如遇排名分数相同,则按提交时间排名)。
参与方式:
漏洞标题:添加【双十一Joybuy专测】
SRC活动:选择【双十一Joybuy专测】
公司部门:选择【京东国际】
注意事项:
JoyBuy属于一般业务资产,存在多个国家站点,不同国家站使用为同一套系统,故不同国家站点的JoyBuy同一漏洞属于同一漏洞源,仅收录第一个。
测试时禁止使用扫描器或其他自动化工具,仅允许手工测试,若影响业务运行则封号处理;
注入漏洞,应采取手工注入,且获取的数据量不能超过5条。
越权漏洞,能读取到的真实数据不超过5组,严禁进行批量读取;
帐号可注册的情况下,只允许用自己的2个帐号验证漏洞效果,不要涉及线上正常用户的帐号,越权增删改,请使用自己测试帐号进行。帐号不可注册的情况下,如果获取到该系统的账密并验证成功,如需进一步安全测试,请咨询运营,得到同意后进行测试。
内容安全问题,JSRC不收录,请勿在测试过程中发布与安全漏洞无关内容。
活动二:双十一国内业务专项测试
活动时间:10.1~10.16
参与方式:
漏洞标题:添加【双十一国内业务专测】
SRC活动:选择【双十一国内业务专测】
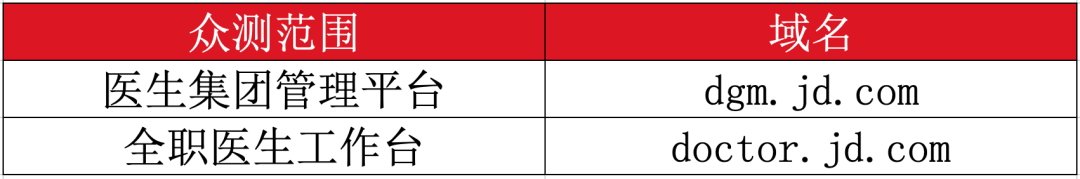
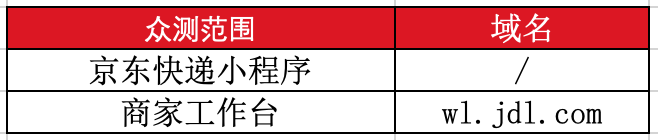
活动范围:
京东零售
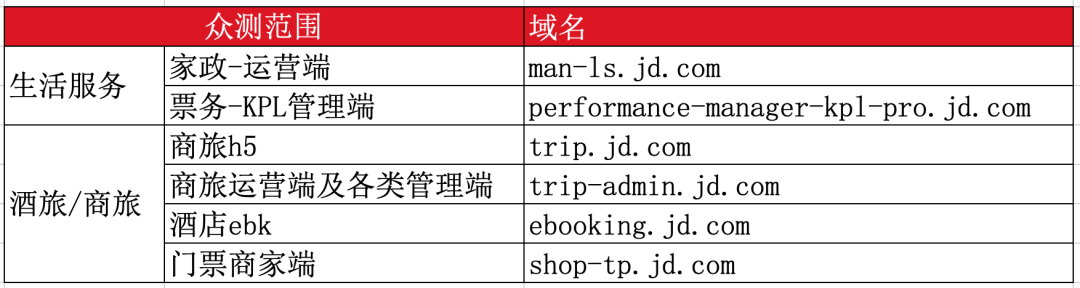
京东健康
京东物流
奖励规则:
活动范围内有效严重、高危2倍积分奖励
挖洞姿势千万种,合规测试要牢记!
JSRC测试规范完整版请戳👇
快手
活动时间:9.14-9.30
活动范围:快手全域
奖励规则:
1、翻倍奖励:高危/严重三倍奖励、中危双倍奖励
2、新人专项奖励:年度内首次提交高危/严重漏洞的白帽,额外奖励2000元
理想汽车
活动时间:9.14-9.30
提交地址:https://security.lixiang.com
活动范围:
WEB端: *.lixiang.com、*.chehejia.com 、*.lixiangoa.com 等
核心 App: 理想汽车 App、理想同学 App、以及理想汽车应用商店中非外部开发者上传的 App
车机端: 理想汽车所售全部车型车机系统
奖励规则:
1. 奖励翻倍
活动期间,经审核确认的严重 / 高危有效漏洞,现金奖励按对应漏洞等级标准的 ×2 发放。
适用范围:仅严重漏洞、高危漏洞
2. 周边福利
活动期间,提交 1 个经确认的有效漏洞,即可随机获得理想汽车周边礼品 1 份。
礼品包括:理想汽车精品车模 / 理想汽车定制盲盒 / 理想小熊挂件。
漏洞等级不限,有效即可领取;每个 ID 仅限 1 份,数量有限,先到先得。
注意事项:
1、评级可能下调
复杂条件较为苛刻,需在特定触发条件下才能利用
依赖用户主动配合或特定操作方可触发
需要物理访问才能对车机系统发起攻击
2、以下内容不在本次收录范围内
高权限与低影响类
需要设备 Root / 越狱、ADB 调试等高权限前置条件的问题
无实际安全影响的客户端配置问题
未经验证的自动化扫描报告
范围排除类
理想采购的第三方 SaaS 平台服务
隐私合规漏洞
ONLYOFFICE 组件相关漏洞
lianshan.xyz、lxzj.lixiang.com 暂不收录
模型与自动驾驶相关类
仅涉及大模型内容安全的问题,包括不当内容、偏见、误导信息、模型幻觉等
不涉及系统权限、数据边界或业务逻辑突破的提示词构造问题
通过修改环境(例如在道路上添加锥桶)干扰自动驾驶系统的问题
3、联系方式: sec@lixiang.com
活动解释权: 活动最终解释权归理想汽车 SRC 所有。
OPPO
活动时间:10.8-10.16
活动范围:OPPO Web与移动应用全域(终端漏洞、隐私漏洞、开发者APP漏洞不在本次活动范围内)
奖励规则:
1、翻倍有赏:活动期间,凡是在OSRC提交的有效漏洞可享受以下翻倍奖励:
漏洞等级 | 极高系数 | 高系数 | 中系数 | 低系数 |
严重 | 2x | 1.5x | 1.5x | 1x |
高危 | 1.5x | 1.5x | 1.5x | 1x |
中危 | 1.5x | 1.5x | 1x | 1x |
低危 | 1.5x | 1.5x | 1x | 1x |
*翻倍奖励以基础奖励为准,额外奖励不参与翻倍不计入贡献值
2、新人加成:凡是首次在OSRC提交有效漏洞的白帽师傅可在活动基础上再额外获得20%的漏洞奖励,并可获得小欧手办一个(款式随机,每个ID仅限一个)
活动说明:
1、活动标题:提交时报告标题需添加【双十一保卫战】,否则不视为参与活动,如:【双十一保卫战】RCE漏洞
2、活动漏洞请通过OSRC官网(security.oppo.com)提交漏洞,漏洞提交时间以提交时间为准,标题格式需严格按照要求,否则将不视为参与漏洞。
3、活动的漏洞奖励不与其他活动的额外现金奖励同享。漏洞需按标题格式提交。按标准格式提交的漏洞,默认仅参与本次活动。一个漏洞不能同时参加多个活动。
4、活动额外奖励将在活动结束后统一添加,并跟随月度奖励一同发放。如奖金与OSRC现有奖金等级冲突,以奖金高者为准。
5、参与活动的有效漏洞贡献值将计入当月贡献值排名,可享当月实物奖励(如有),额外奖励不计入贡献值。
6、如有疑问,可咨询OSRC运营小助手【微信号:opposrc2018】,或加QQ群【551696812】或【320761688】获取活动第一资讯。
7、活动最终解释权归OSRC所有。
荣耀
活动时间:9.16-9.24
活动范围:荣耀终端安全奖励计划、荣耀互联网服务安全奖励计划
活动奖励:高危、严重翻倍
微博&新浪
活动时间:10.9-10.16
活动范围:微博&新浪全域
【严重奖励范围】
*RCE:可在核心业务生产环境服务端远程执行
任意系统命令或代码
*个人信息泄露:可批量获取核心业务全量或大范围用户的完整证件号,或与姓名、账号对应的完整手机号
*账号接管:无需用户交互,可批量接管核心业务全量或大范围的真实有效用户账号
【高危奖励范围】
*可回显的SSRF:可读取内网非公开接口的响应,并获取非公开业务敏感数据或认证凭证
*SQL注入:可读取生产环境中真实、非公开的用户账号、身份、联系方式或交易数据
*任意账号接管:无需用户交互,可重置其他用户的登录凭证或直接获取其有效登录状态
*资金类逻辑漏洞:可造成平台或用户大量真实资金或可提现资产损失,包括异常增加、减少、转移、重复入账或绕过支付
⚠️注意:不涉及以上情况的严重、高危漏洞将不参与翻倍奖励,望白帽子师傅们知悉
奖励规则:
1、翻倍奖励:
严重漏洞 3倍金币
高危漏洞 2倍金币
2、总贡献奖:
活动期间总贡献积分值排名前三名的白帽子将分别获得额外奖励
第一名:1500元
第二名:1000元
第三名:500元
3、新人奖励:
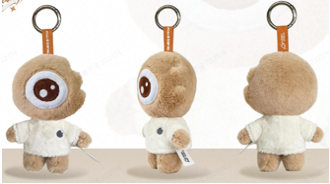
活动期间首次提交有效报告的新人白帽可获得限定浪仔小挂件一份
温馨提示:
提交漏洞时漏洞名称需注明【双十一】,若无则视为不参加本次活动
*本活动解释权最终归新浪安全&微博安全所有
小红书
活动时间:10.8-10.14
活动范围:小红书所有开放在互联网的应用系统(参考:《小红书安全响应中心安全风险报告处理规则》)
活动奖励:
1. 额外奖励
活动期前5个严重漏洞各额外奖励2000安全币,前5个高危各额外1000安全币。
适用条件:
为活动期间前五个提交的严重漏洞、前五个提交的高危漏洞;
报告在活动期间成功提交;
报告最终被确认为有效;
最终评级为高危/严重;
2. 翻倍奖励
高危及严重有效安全风险报告2倍安全币奖励,中危1.5倍安全币奖励
适用条件:
报告在活动期间成功提交;
报告最终被确认为有效;
最终评级为中危/高危/严重;
注意事项:
报告标题处请添加【双十一】字样,若无则视为不参与本次活动;
活动开始前提交、活动期间补充的报告不参与活动;
活动期间提交、活动结束后完成审核和定级的报告,保留活动资格;
活动结束后提交的报告正常进入小红书SRC审核,但不参与本次活动;
所有测试应遵循合法、善意、最小影响和“证明即停止”原则。不得实施拒绝服务、大规模扫描、暴力破解、钓鱼、社会工程、批量注册、批量爬取等可能影响正常业务的行为;不得批量获取、下载、修改、删除或传播用户及业务数据;
以测试为借口,利用漏洞开展损害用户利益、影响业务运作、盗取用户数据等违法行为者,我们将保留进一步追究法律责任的权利;
本活动解释权最终归小红书SRC所有。
小米
活动时间:9.14-9.24
参与方式:
漏洞报告标题前标注【双十一】,若无则视为不参加本次活动;
隐私漏洞不纳入本次活动范围
活动规则:
1、翻倍奖励:
有效严重/高危安全漏洞:2倍贡献币
有效中危安全漏洞:1.5倍贡献币
注意事项:基础贡献币奖励参与翻倍,额外奖励不翻倍
2、叠加奖励:
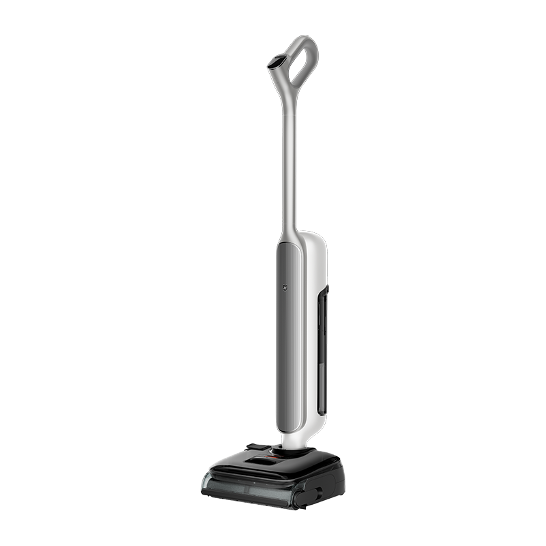
TOP 1-3 可获得 米家无线洗地机 5 Pro
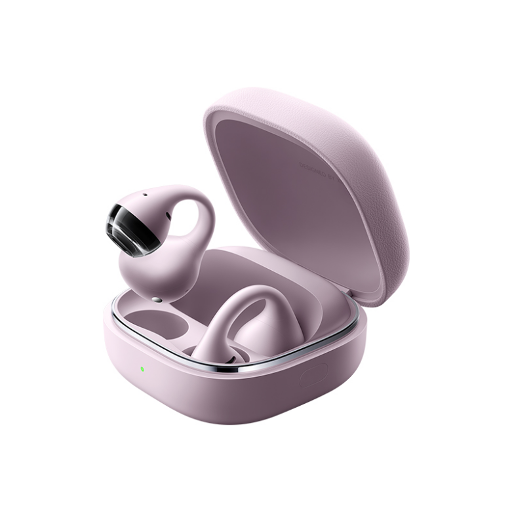
TOP 4-10 可获得 Xiaomi 耳夹式耳机
活动期间个人贡献值≥300且排名前十可获得叠加奖励
3、额外奖励:
有效严重/高危漏洞数≥4 可额外获得 288 贡献币
活动说明:
安全漏洞提交地址:https://sec.xiaomi.com/#/security
除漏洞基础贡献币奖励,其余活动奖励(翻倍、冲榜、团队奖励等)均在活动结束后统一发放,如有疑问可通过security@xiaomi.com 邮箱反馈
MiSRC 1 贡献币 = 10 RMB
活动最终解释权归MiSRC所有
小鹏汽车
活动时间:10.8-10.16
活动范围:
1、安全漏洞:
*.xiaopeng.com
*.xpeng.com
*.x-peng.com
*.xiaopeng.link
本次活动仅限以上域名
(备注:不收xsrm.xiaopeng.com的漏洞;
sip系统(包括不限于sip.xiaopeng.com,sip-eu.uat.xpeng.com,tis.xpeng.com)只收取RCE和SSRF等能影响到内网的漏洞。)
2、小鹏汽车相关威胁情报,详情见【公告】小鹏汽车威胁情报1.0
奖励规则:
高危、严重漏洞/情报2倍奖励;
AI 探索计划:自动化渗透专属悬赏
为了鼓励大家探索前沿 AI 技术在自动化渗透中的实战潜力,本次活动特设“AI 专属加成”。我们不只要漏洞,更想看到你如何用 AI “开挂”!只要你在挖掘过程中使用了大模型、AI Agent 或自建自动化链路,大方秀出细节,即可在常规漏洞奖励之上,叠加丰厚现金 Buff。
参与方式
提交漏洞时,在标题前增加 [AI自动化] 标签,并在漏洞详情中补充 「AI 渗透实战细节」,建议包含:
- 使用的工具:AI 模型、Agent 或自动化工具名称;
- 参与环节:AI 参与的具体环节,如信息收集、接口分析、Payload 生成、漏洞判断、攻击路径规划等;
- 联动方式:核心 Prompt、自动化脚本或工具联动方式;
- 人机分工:哪些步骤由 AI 完成,哪些步骤需要人工介入;
- 验证情况:最终漏洞的人工验证情况。
💡 提示:不要求一定做到全自动。只要 AI 在实际漏洞发现过程中发挥了明确作用,并且提交的过程真实、完整、有参考价值,都可以参与。
有效性要求
1. 漏洞必须人工确认:所有 AI 辅助发现的漏洞,最终都需要由白帽子本人完成验证。严禁直接提交 AI 生成但未经确认的漏洞、误报或“幻觉”结果。
2. AI 实战过程需要有参考价值:仅说明“使用 AI 发现”不作为加成依据。我们更关注实际使用方法,例如 Prompt 思路、Agent 执行过程、工具链组合、自动化程度及人工介入节点等。
AI 专属奖励
满足漏洞有效性要求,并提供完整 AI 实战细节的,根据 AI 的实际参与程度和自动化程度,在原漏洞奖励基础上额外增加 10%–40%:
- +10%–20%:AI 辅助 / 场景自动化 例如:AI 自动分析接口、生成测试思路、动态调整 Payload,或针对某类漏洞实现较完整的自动化检测。
- +30%–40%:Agent 多步骤自动化 例如:Agent 能够自主完成信息收集、攻击面分析、漏洞测试、结果判断等多个步骤,并根据执行结果继续调整测试策略。
测试红线
- 严禁将未授权的小鹏敏感信息(如核心源代码、内部数据、账号凭证等),上传至外部公共 AI 服务。
- 使用 AI Agent、自动化脚本或扫描工具时,请严格控制请求频率和并发量,禁止影响业务稳定性、进行 DoS 类测试或超出 SRC 授权测试范围。
携程
活动时间:9.25-10.7
漏洞测试专项:活动范围:*.ctrip.com、*.trip.com(本次活动仅限“活动范围”中列明的域名)
活动奖励:
倍享荣耀:活动期间,有效严重/高危漏洞2倍携程币奖励
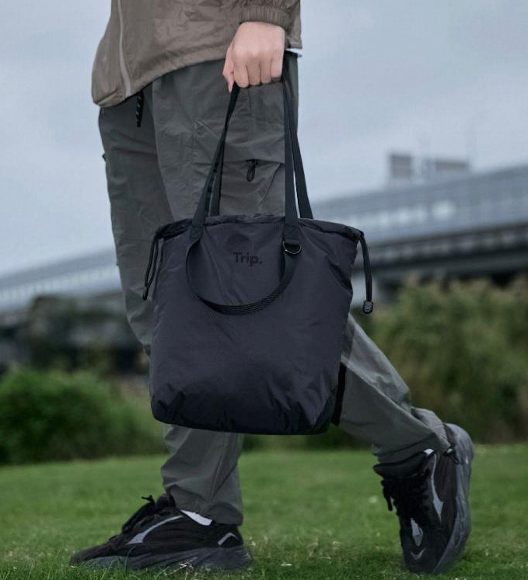
洞见先锋:活动期间,前5名提交有效高危/严重漏洞的白帽,可获得携程旅物超轻多功能托特包*1
大模型专项:
活动范围:携程旅行新版本App(v8.96.0)上所有AI相关业务,包括不限于问道、AI行程助手等AI功能,其他非AI功能不在本次活动范围。
活动奖励:
1.通过提示词或相关接口攻击,造成传统漏洞风险,根据上述CSRC本次“漏洞测试专项”活动规则给予相应奖励;
2.通过提示词攻击,输出内容安全类型漏洞,如政治敏感、违法犯罪诱导、涉黄涉暴等(每种类型或相似场景只奖励第一个提交的白帽子,仅限中文内容输出),根据报告内容每种类型给予RMB1000-1500的奖励。
注意事项:
1.提交报告时漏洞名称请注明【2026双十一】+ 漏洞标题 ,如无标注则视为不参加本次活动;
2.CSRC评分标准详情请参见CSRC官网评分标准和奖励细则公告;
3.本次活动奖励不与CSRC平台其他活动叠加;
4.提交地址:https://sec.ctrip.com/report_new;
5.如有疑问请添加CSRC运营小助手微信进行咨询。
安全测试贴士:
在进行安全测试时,请勿使用扫描器或其他自动化工具,禁止下载、传播、泄漏与携程业务相关的敏感数据,否则取消该漏洞奖励以及2026年贡献值排名,情节严重者,如利用安全漏洞进行破坏、损害系统及用户的利益的攻击行为,我们将保留追究法律责任的权利。
字节
活动时间:9.22-9.28和10.9-10.16(较之前有更新,以字节发布时间为准)
活动范围:全线业务
活动三重奖励可叠加:
1、高危漏洞额外现金奖励:在日常漏洞奖励基础上,首个严重 / 高危漏洞额外奖励 10000 元 / 个;提交 2‑3 个严重 / 高危漏洞,额外奖励 15000 元 / 个(开源项目高危额外奖励一律2000元/个)
2、新人有礼:2026年度首次提交严重 / 高危漏洞,奖励5000元/人
3、定制周边礼:活动周期内提交任意高危及以上等级漏洞,额外奖励安全范儿冲锋衣1件
报名方式
1、填写报名问卷
报名二维码(浏览器/钉钉扫描)
报名后即可申请加钉钉群
或点击阅读原文跳转填写页面
2、申请加入双11白帽战士钉钉群
活动唯一官方群,报名成功再申请进群,需备注报名时填写的昵称
此次活动的所有信息都将通过此群同步大家
填写完毕报名问卷后再加群
已在1/2/3/4/5/6/7/8群的小伙伴无需重复加群
活动唯一官方群
9群群号:190090004755
3、报名特别福利第二波
第700、750、800、850、900、950、1000名提交报名的白帽同学,可以获得一份报名礼物(50元天猫超市卡),工作人员会钉钉和你联系
温馨提示:
1、为方便军衔统计和发放奖励,仅在活动期间,请统一您在16家SRC中的昵称
2、群内超多福利等你(仅限钉钉群群友 )
福利活动群内专享,奖励多多快来加入
优秀白帽云集,互相学习一起进步
SRC工作人员,即时沟通交流答疑
行业第一手招聘信息,我的工作我做主
以上内容仅在白帽战士钉钉群(活动唯一官方群)中进行,需报名成功再申请进群。
双十一安全保卫战
第十年 初心不变
为数亿用户的安全保驾护航
双十一安全保卫战
等你加入
❤️
转发抽奖
关注 阿里安全响应中心 公众号
公开转发本文至朋友圈即可参与抽奖