无缝平替BlackDuck|悬镜安全代码安全+智能体安全产品中国市场应用率双双第一!
原创 领航数字供应链的 2026-09-10 10:10 北京
《AI +DevOps现状调查报告》连续五年市场应用率第一,持续引领新一代数字供应链安全。
近日,中国通信标准化协会发布《AI+DevOps 现状调查报告(2026)》,调研周期覆盖 2026 年 7 月‑2026 年 9 月,横跨金融、能源、政务、央企国企、高端制造等高要求行业,围绕发展格局与生态现状共60家企业回收有效问卷3351份,经过样本筛选、专家评审、数据交叉核验,是国内 AI+DevOps 选型的权威参考依据。在和 Black Duck、Contrast Security、OpenAI Codex Security、Mandiant、Synopsys 等国际头部厂商同场对比之下,悬镜安全综合实力连续五年排名行业第一,全栈产品多项使用率指标大幅跑赢国际主流工具,直面国内企业真实的 AI + 软件供应链安全刚需!
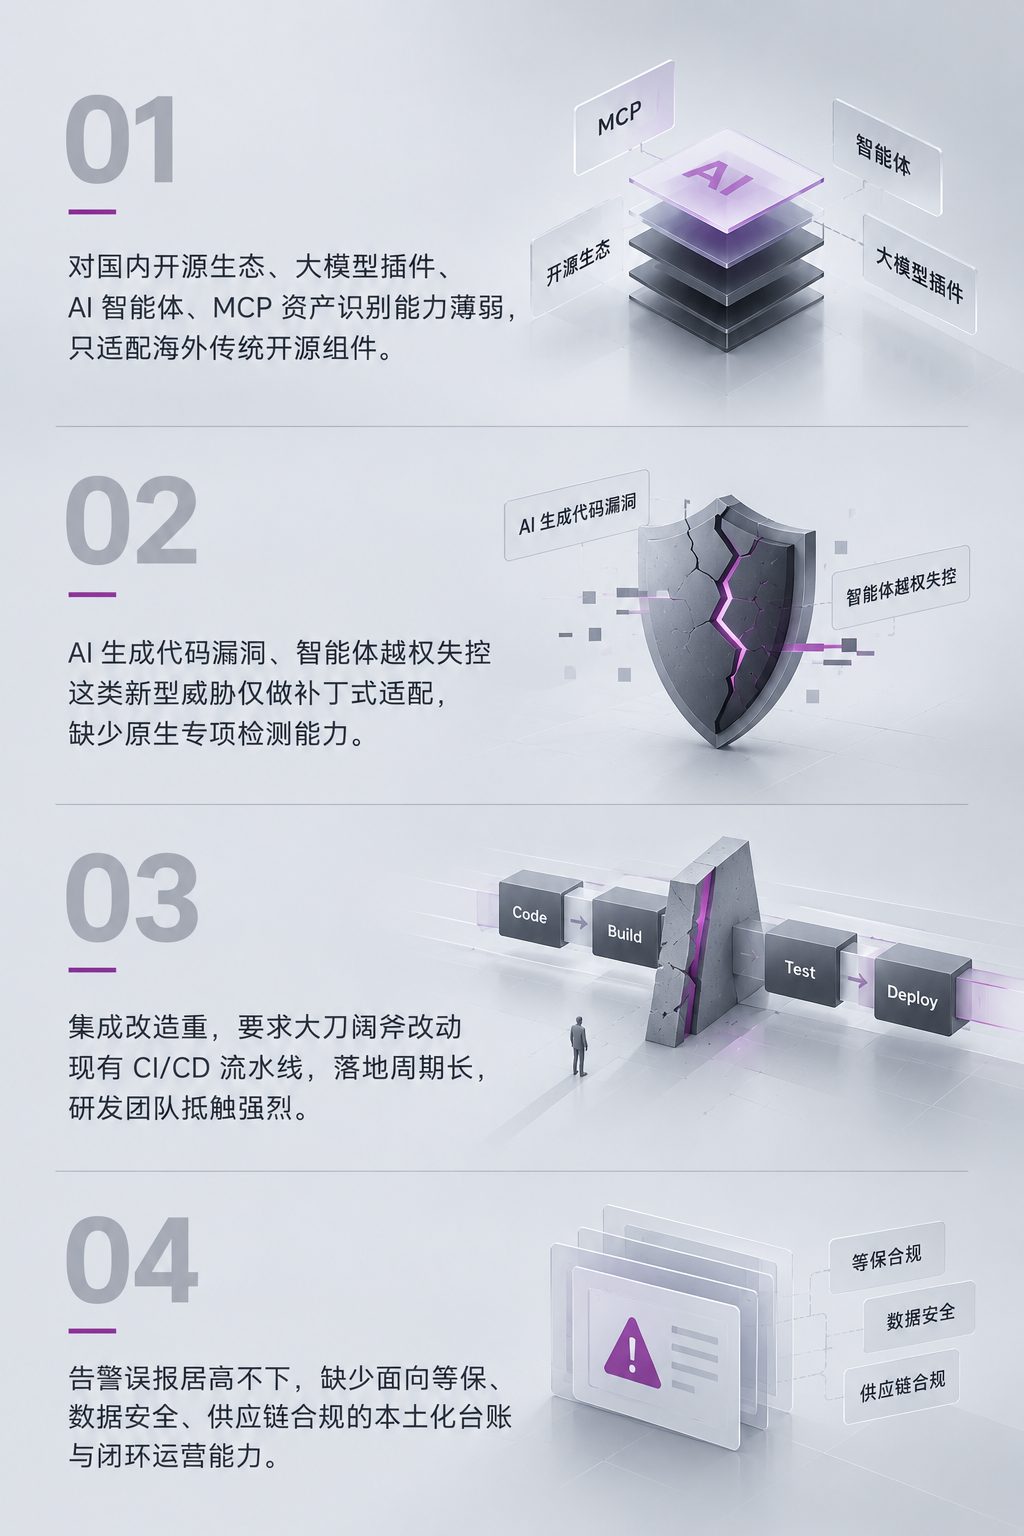
报告数据显示:50% 企业已经把 AI 全面用于研发全流程,36.67% 企业正在分团队试点 AI 研发能力,AI 已经渗透架构设计、编码、测试、部署、运维完整链路。放眼全球,84% 开发人员日常使用 AI 编码助手,但仅少数工具原生具备 AI 风险检测能力。大量企业直接照搬海外 DevSecOps 工具栈,但普遍遭遇四大硬伤:
市场不再满足单纯照搬海外工具能力,企业迫切需要一套兼顾传统软件安全 + AI 原生风险 + AI 供应链情报三位一体的完整解决方案。悬镜安全打造「工具链 + 平台 + 情报」全栈 DevSecOps 体系,无缝平替国际一线厂商产品能力,同时解决海外工具在国内落地的各类现实堵点,覆盖传统研发、AI 智能化研发、全域安全运营全部业务场景,让企业不用在研发效率和安全防护之间二选一。
调研数据:悬镜灵脉Code AI使用率 42.8%,显著高于国际同类工具市场落地水平。
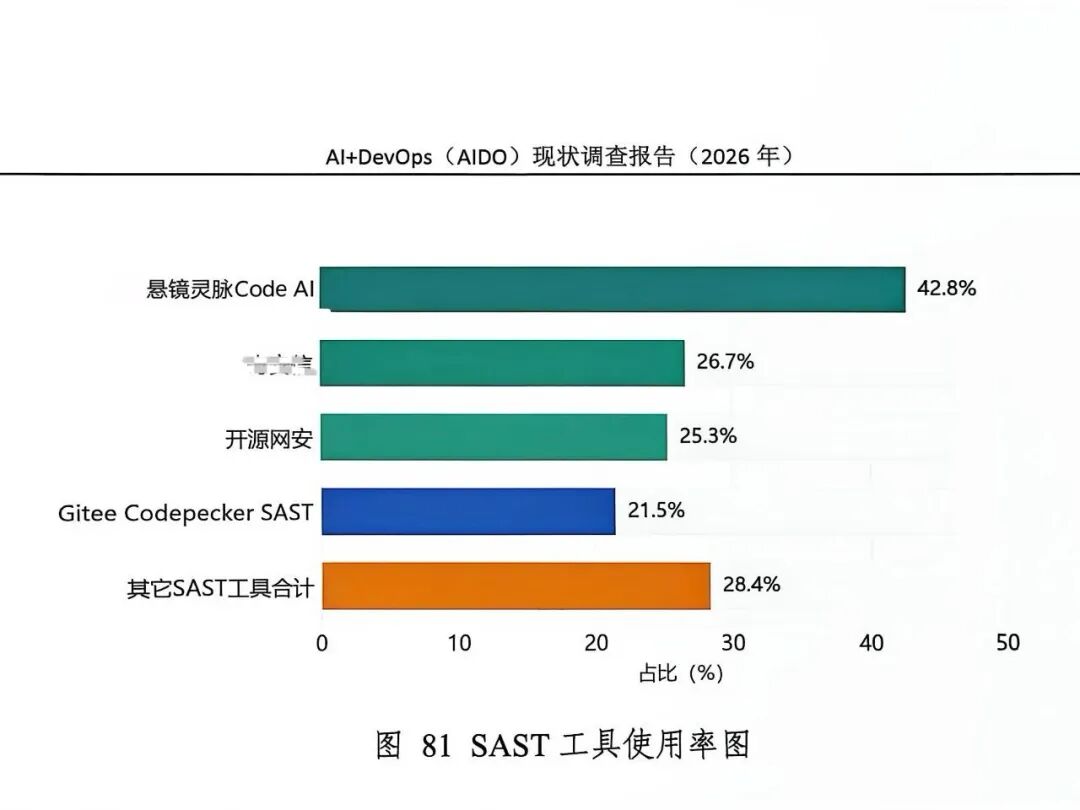
悬镜灵脉Code AI以42.8%领先代码安全领域
——数据来源《AI+DevOps现状调查报告(2026年)》
全球 SAST 市场规模 2027 年将达 38 亿美元,北美厂商占据 41.2% 市场份额,但绝大多数海外 SAST 工具没有针对 AI 生成代码做原生规则构建。海外传统 SAST 工具普遍短板:可以扫描存量手写代码,但对大模型生成代码的幻觉漏洞、逻辑缺陷、不安全的 AI 业务编码模式缺少专门检测规则。Veracode 数据证实,近半数 AI 产出代码自带安全缺陷,企业引入海外 SAST 之后,AI 编码带来的新增风险大量漏过,变成线上潜伏隐患。
灵脉 Code AI 直接针对 AI 编码业务场景构建检测能力,一方面完整覆盖传统代码漏洞扫描;另一方面基于大模型、深度学习构建 AI 生成代码专属检测特征,配套智能修复引擎,自动输出贴合自身业务逻辑的修复方案。真正实现AI 编码‑AI 检测‑AI 修复闭环。
不用两套工具分别管传统代码和 AI 产出代码,一套工具搞定两类风险,直接解决企业使用海外 SAST 工具面对 AI 研发场景有心无力的现实难题。
调研数据:悬镜问境 AIST 使用率 41.2%,大幅领先 OpenAI Codex Security(3.4%)。
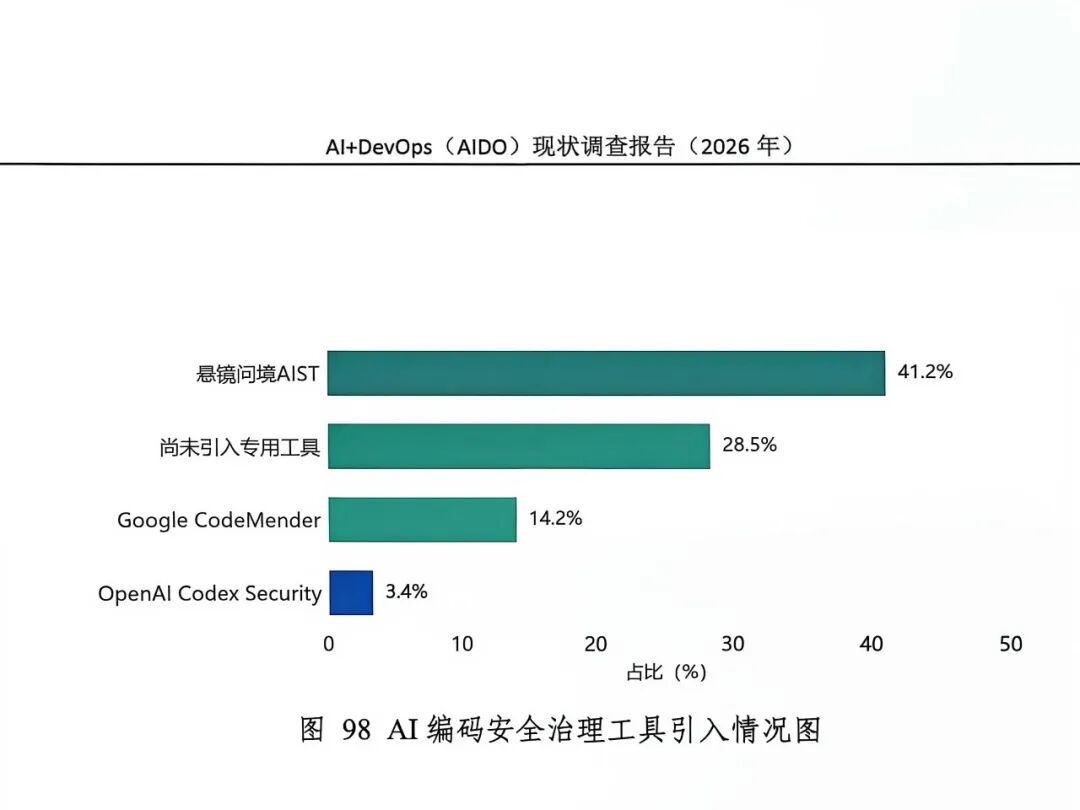
悬镜问境AIST以41.2%领先AI编码治理领域
——数据来源《AI+DevOps现状调查报告(2026年)》
Gartner 在 2025 年底发布的《AI 智能体安全预测》报告中明确提出:到 2029 年,超过 50% 的 AI 智能体安全事件将由权限管理失效和提示注入(Prompt Injection) 引发。但全球市面专门面向 Agent 安全的成熟工具稀缺,当前主流 LLM 安全防护方案更多聚焦大模型本身,Skill 脚本、Agent 智能体、MCP 组件业务层审计能力严重缺失。很多企业上线 AI 智能体业务之后,没有工具做前置安全校验,只能等发生越权、数据泄露事故后才事后处置。
悬镜问境 AIST 自研多模态 AIST 核心技术,包含 Skill 安全审查、AI 智能体审计、AI 红队测试、AI 模型扫描四大能力。零改造接入现有工具链,研发侧无感,不需要重构流水线,没有额外运维负担,全自动完成模型、Agent、Skill、MCP 资产安全检测。
解决海外同类工具集成门槛高、只聚焦大模型本身、缺少智能体业务层安全能力的痛点,真正把 AI 安全前置到研发阶段,实现 AI 安全与传统研运安全统一治理。
调研数据:悬镜源鉴 SCA 使用率 48.5%,高于 Black Duck 24.8% 的落地占比。
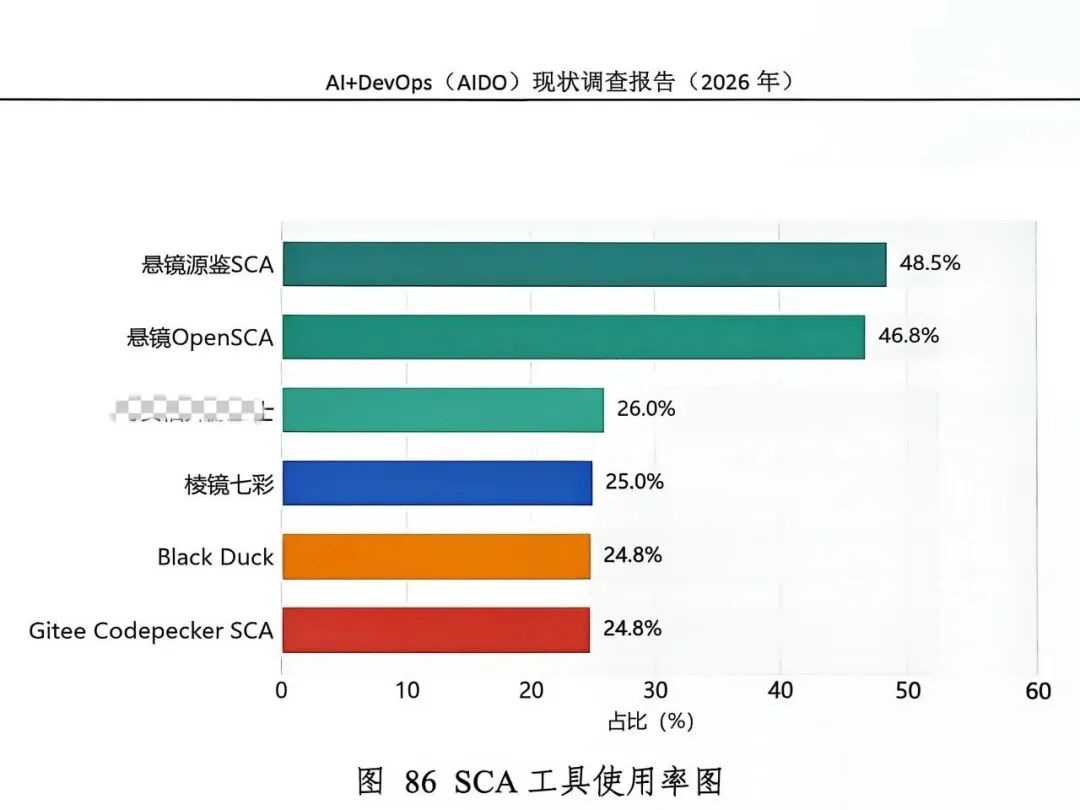
悬镜源鉴SCA以48.5%领先开源软件安全领域
——数据来源《AI+DevOps现状调查报告(2026年)》
Black Duck《OSSRA 2026》报告指出:平均每个代码库包含 1180 个开源组件,AI 研发项目高危依赖数量是普通项目 2.3 倍,但传统 SCA 对 AI 资产识别存在盲区。其强项是传统开源组件漏洞扫描,但短板非常现实:对国内开源组件覆盖不全,不识别大模型插件、AI 智能体依赖、AI 生成代码引入的合规风险,SBOM 落地复杂,本土化合规适配成本极高。企业做 AI 软件供应链治理,还要额外叠加多套系统,数据割裂,治理闭环很难跑通。
源鉴 SCA 五大核心引擎,除开源组件漏洞、依赖图谱梳理之外,原生支持大模型插件、智能体资产、AI 生成代码的合规校验,内置自动化 SBOM 全生命周期管理。在敏捷迭代节奏下,一套 SCA 同时覆盖传统开源供应链 + AI 供应链双重风险,规避多套海外工具堆砌带来的成本、数据孤岛、合规适配难题。
调研数据:悬镜灵脉 PTE 使用率 44.2%,远高于 Webinspect (16.8%)、AppScan (11.9%)。
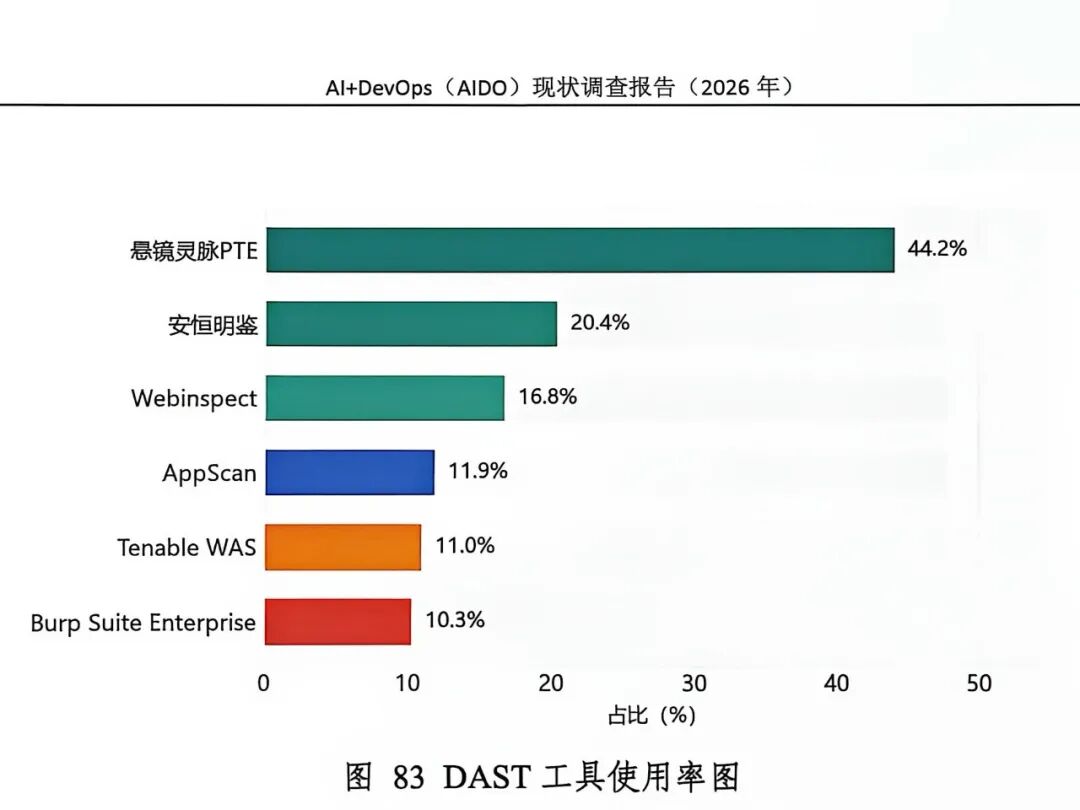
悬镜灵脉PTE以44.2%领先动态安全测试领域
——数据来源《AI+DevOps现状调查报告(2026年)》
全球应用安全测试市场 2029 年规模 83 亿美元,Webinspect、AppScan 这类海外 DAST 工具擅长通用漏洞扫描,但对链式攻击、业务逻辑越权、复杂业务缺陷检出能力偏弱,适配微服务、容器云原生架构存在局限。传统人工渗透测试周期长,跟不上高频版本迭代,只能做季度、年度的点状测试。
灵脉 PTE 搭载 AI 威胁推演引擎,7×24 小时常态化自动化攻防演练,适配微服务、容器云原生架构,精准挖掘链式攻击、权限越权、业务逻辑缺陷这类海外工具容易漏掉的高危风险。原生对接 CI/CD 流水线,版本迭代同步完成安全校验,不用等待人工渗透排期,在不拖慢研发速度前提下,主动挖掘隐性业务风险。
调研数据:悬镜灵脉 IAST 使用率 48.6%,高于 Contrast Security 21.4%。
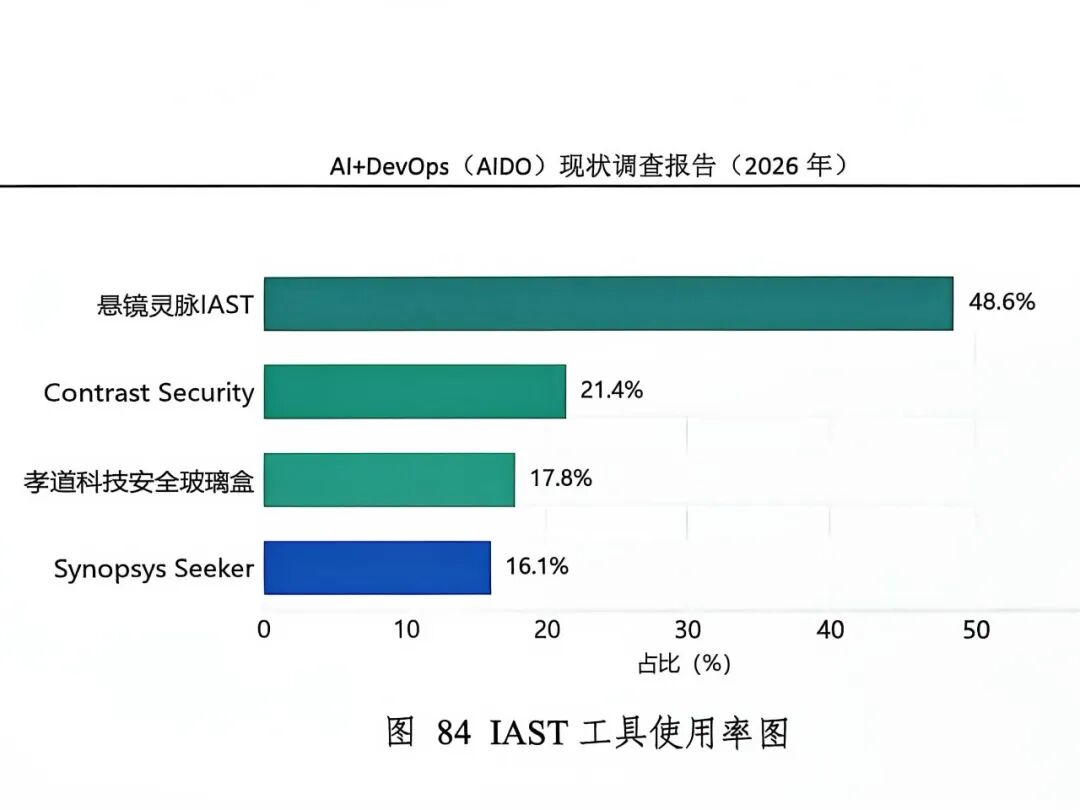
悬镜灵脉IAST以48.6%领先灰盒安全测试领域
——数据来源《AI+DevOps现状调查报告(2026年)》
Contrast Security 是全球 IAST 赛道标杆产品,但全球落地反馈显示:部署改造成本高,针对混合云、复杂微服务场景适配不足。
灵脉 IAST 作为 AI 增强交互式灰盒检测工具,无需代码改造,无感植入测试环境,依托多模态 AI 动态分析,捕获静态工具无法发现的运行态高危漏洞。适配国内云原生、复杂微服务混合架构,低误报高检出,无缝嵌入研发流水线,为版本上线提供工程化的安全校验屏障。
调研数据:悬镜云脉 AI 使用率 45.8%,显著高于 Mandiant 17.0%。
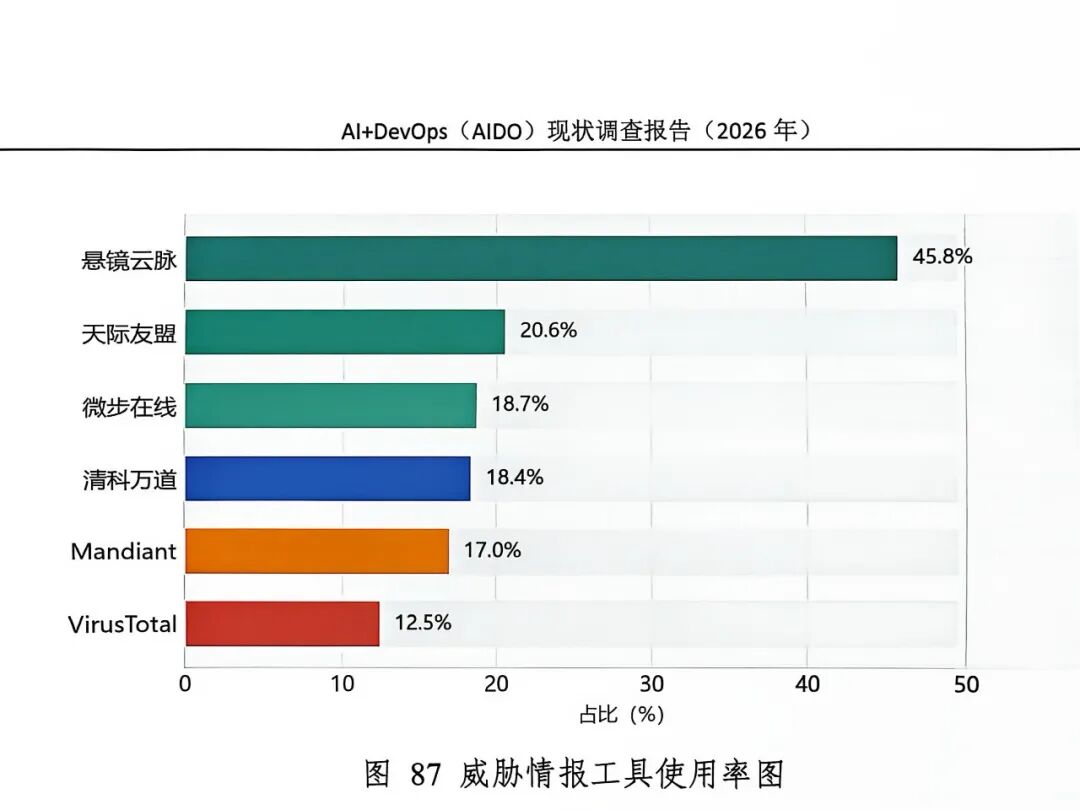
悬镜云脉AI以45.8%领先威胁情报领域
——数据来源《AI+DevOps现状调查报告(2026年)》
Mandiant 凭借大量真实应急响应案例,在全球高级威胁追踪领域具备权威地位,但其情报输出偏向安全运营侧,与 CI/CD 研运流水线天然割裂,情报无法直接驱动 SAST/SCA/IAST 自动化风险处置,大量情报仅以报告形式交付,很难落地研发侧修复。
云脉 AI 定位研运全链路原生威胁情报平台,汇聚开源漏洞、组件风险、网络攻击、AI 新型威胁全域数据。情报不是孤立报表,直接赋能代码检测、供应链治理、攻防测试、安全运营全流程,做到风险提前预判、威胁精准定位、处置流程打通到研发侧,真正让情报产生落地价值,而不是仅输出一份阅读报告。
调研数据:悬镜夫子ASPM 使用率 52.3%,领跑 SDLC/ASPM 赛道。
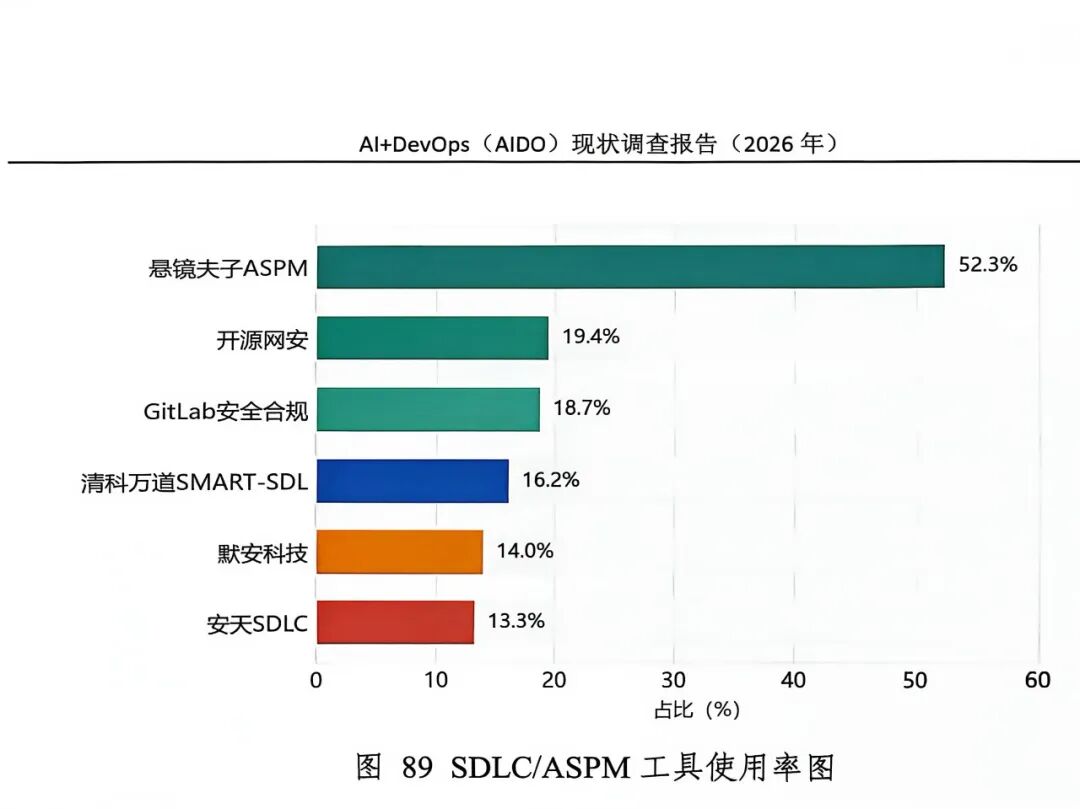
悬镜夫子ASPM以52.3%领先SDLC/ASPM领域
——数据来源《AI+DevOps现状调查报告(2026年)》
Gartner 指出,企业普遍采购多套 AST 工具,工具之间数据孤岛是全球 DevSecOps 落地头号障碍之一。海外 ASPM 产品大多适配欧美工具生态,接入国产自研安全工具非常困难。企业采购多套安全工具之后,数据分散在各个系统,风险无法统一归集,合规台账、修复追溯需要大量人工整理,安全团队陷入重复报表工作。
夫子 ASPM 作为全域态势管控中枢,统一汇聚全部安全工具检测数据,通过 AI 做风险归集、评级、优先级研判。内置资产盘点、态势监测、修复闭环、合规台账能力,兼容国内外工具链,帮助企业从零散工具堆砌,升级成可审计、可追溯、可闭环的完整研运安全治理平台。
悬镜安全构建AI 原生安全 + 软件供应链安全 + AI 供应链安全情报三位一体治理体系,完整覆盖研发左移、安全测试、智能攻防、威胁情报、全域态势运营全链路,完整对标 Synopsys、Contrast、Black Duck、Mandiant 等国际顶尖厂商产品能力,同时直面海外工具的几大核心短板:
1. AI 新风险原生支持:海外工具大多为传统软件安全设计,AI 生成代码、智能体 Agent、MCP 资产属于附加补丁能力;悬镜从底层原生支持 AI 研发场景;
2. 低侵入落地,尊重研发节奏:Gartner 调研显示 42% 企业 DevSecOps 落地受阻源于工具集成改造成本过高;海外工具普遍要求改造流水线、改造应用代码;悬镜全栈工具支持零改造、无感集成,降低研发团队抵触,保障迭代速度不受安全建设拖累;
3. 本土生态与合规原生适配:深度适配国内开源生态、行业监管、合规台账要求,避免海外工具二次开发的高昂成本;
4. 全栈一体化而非多产品堆砌:很多国际厂商依靠多起并购拼凑产品矩阵,工具之间数据割裂;悬镜全系自研,数据天然打通,风险闭环可以真正跑通。
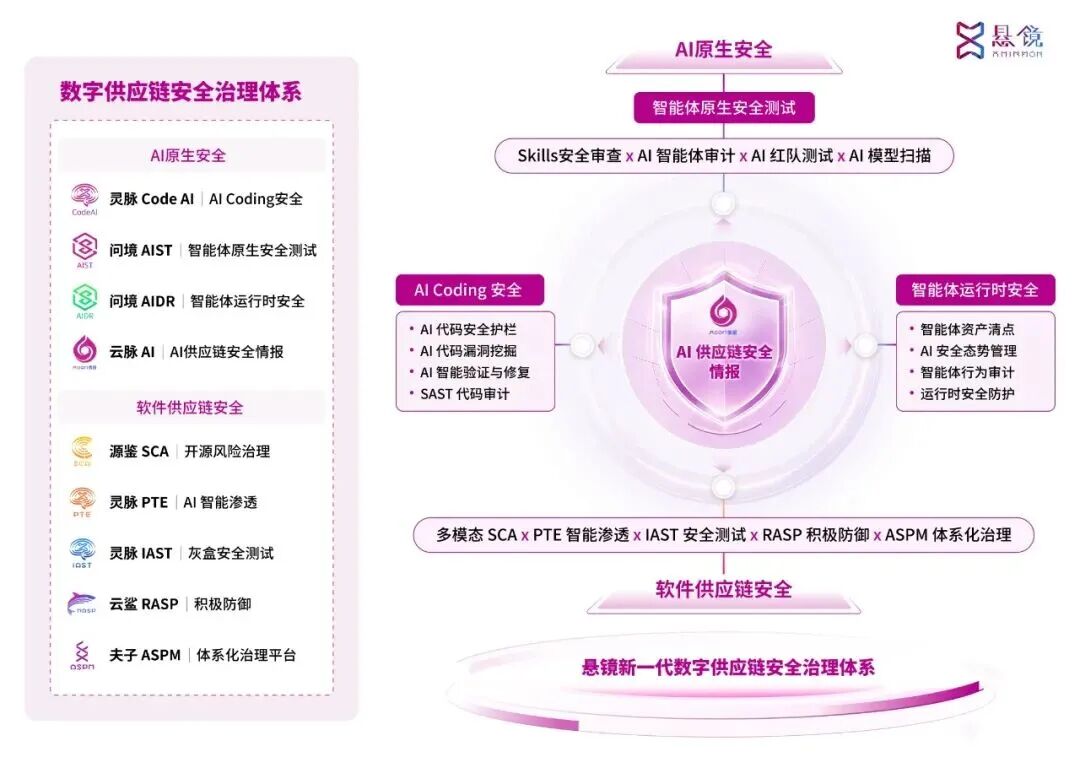
悬镜·新一代数字供应链安全治理体系
连续五年市场第一,不只是功能指标的比拼,更是市场对 “既要安全能力对标国际顶尖,又要适配本土业务真实约束” 这套落地方案的认可。
放眼全球,AI 安全市场正爆发式增长。Gartner 预测,全球 AI 安全市场规模 2027 年将达 48 亿美元,2028 年接近 77 亿美元,年增速高达 68.7%;并研判到 2029 年,超过半数针对 AI 智能体的成功攻击将利用访问权限缺陷与提示注入漏洞。与此同时,AI 正从源头重塑软件研发的安全边界:Veracode、Black Duck 等全球机构调研显示,45% 大模型生成代码会产出符合 OWASP 高危漏洞标准的代码片段,AI 合著代码引入 XSS 漏洞的概率是人工编码的 2.74 倍,70% 企业已在线上发现 AI 代码引入的安全隐患;Black Duck《2026 开源安全风险报告》进一步警示,单套业务代码库平均开源漏洞数量一年暴涨 107% 至 581 个,65% 企业过去一年遭遇过软件供应链攻击,Apiiro 研究:启用 Copilot 的仓库每个 commit 引入的开源包数量多 43%。
然而,却没有一套海外产品完整适配中国企业 AI 研发 + 软件供应链安全的复合诉求。海外企业大规模采购 Synopsys、Black Duck、Contrast Security、Mandiant 等头部工具,落地反馈同样尖锐:传统 AST 工具大多基于传统软件安全构建,对 AI 生成代码、Agent 智能体、MCP 资产属于补丁式附加能力;大量企业堆砌多套国际工具,不仅采购成本高昂,还存在告警泛滥、流水线改造成本大、数据割裂、缺少本土化合规闭环等现实障碍。今天企业的安全困境非常直白:直接买国际顶尖工具,功能参数好看,但面对 AI 智能体、国内开源生态、合规要求、敏捷迭代流程,落地处处卡壳;零散采购国内单点工具,又很难形成完整闭环。很多国内企业直接照搬这套海外工具栈,水土不服问题被进一步放大。
悬镜安全会持续对标全球 DevSecOps、软件供应链安全领域最高技术水平线,持续迭代 AI 原生安全核心技术,打磨轻量化、工程化的全栈产品。沉淀金融、能源、政务、央企等行业可复制落地范式,帮助企业不用在研发提效和安全合规之间妥协,推动国内 AI+DevSecOps 赛道摆脱单纯照搬海外方案的模式,走出高质量规范化的本土建设路径。
最新推荐阅读
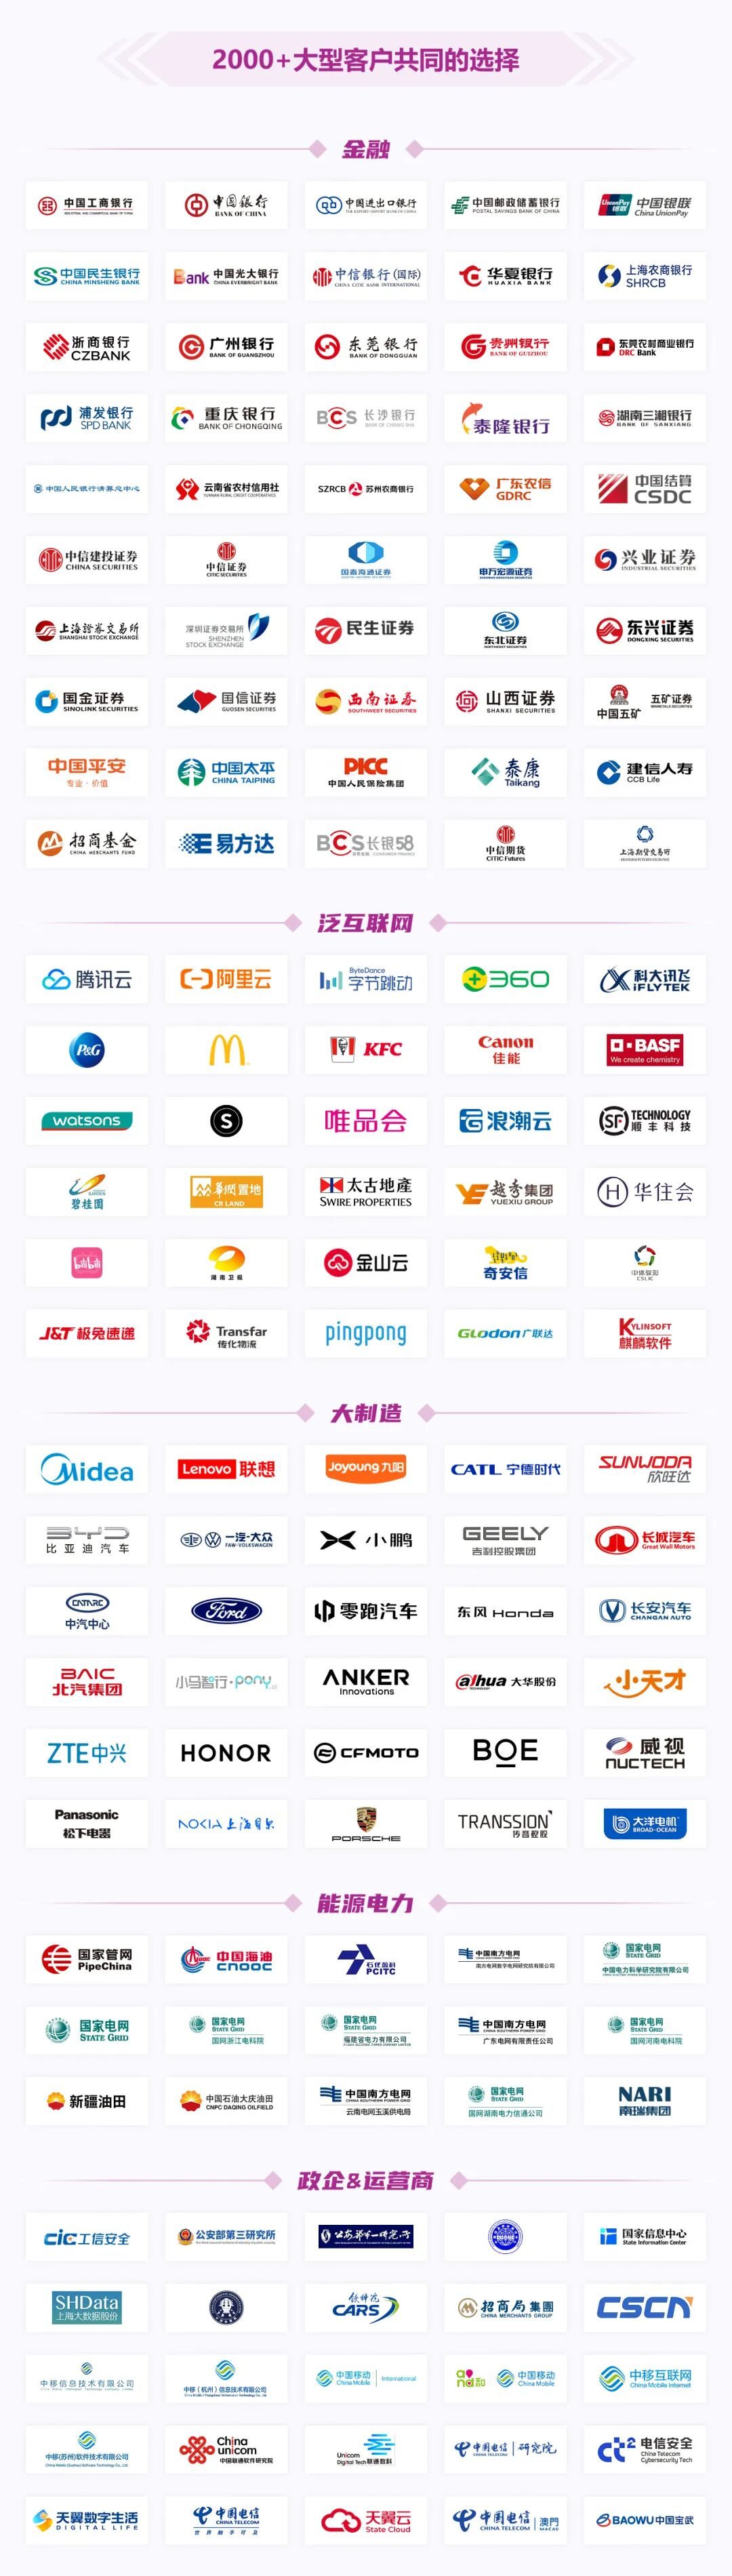
部分标杆客户
关于“悬镜安全”
悬镜安全,起源于北京大学网络安全技术研究团队“XMIRROR”。作为新一代数字供应链安全开拓者,首创基于“AI原生安全+软件供应链安全+AI供应链安全情报”的新一代数字供应链安全治理体系,以AI治理AI,从源头治理AI数据准备、模型训练调试、智能体开发部署到运行迭代等关键环节面临的AI原生安全风险,帮助企业用户构筑一套从“代码与组件”到“数据与智能”的智能体AI全生命周期内生安全治理体系,持续守护新一代数字供应链安全。
👇点击左下角「阅读原文」查看官方链接
文中数据整理自公开资料,请以官方权威信息为准。