常态化态势感知平台运营思考
梁晴 2023-06-06 13:56 北京
一背景近几年随着《网络安全发》、《数据安全法》、《个人信息保护法》、等级保护2.0等安全法律法规的陆续实施。
近几年随着《网络安全发》、《数据安全法》、《个人信息保护法》、等级保护2.0等安全法律法规的陆续实施。并且逐步深化的金融科技数字化转型。金融行业安全建设进入快车道。其中企业级安全中心的建设在过去几年中成为安全建设热点。相当一部分金融机构都已完成态势感知平台(SIEM)的建设并把机构内的安全设备日志接入到态势感知平台中进行处理,态势感知平台成为金融机构安全中心。
常态化态势感知平台是一种集数据收集、分析、处理、管理和应用于一体的智能安防平台,通过采集各种安防设备的数据并对其进行分析和处理,实现对安全风险的及时监控和预警,从而保障人民群众的人身财产安全。但在日常运营中很多场景还是在对具体安全产品进行运维,态势感知平台仅仅承担收集安全日志的职责,没有充分发挥出态势感知平台的能力。使得安全运营效率无法得到充分释放。产生问题的原因大致总结为以下四点:
海量告警处置难:由于接入大量安全设备,不完全统计通常情况下金融机构安全设备每天的告警量大概在上千条。安全设备(IPS、全流量、HIDS、WAF、蜜罐系统、邮件网关等)每天都会积累海量告警。运营人员无法对所有告警进行分析处置,被淹没在这些海量告警日志中。
第三方安全日志分析能力不足:一般情况下各个厂商的态势感知平台的对告警日志关联分析能力针对自家安全设备为主,针对第三方安全设备的告警分析能力往往较弱。但绝大部分金融机构部署的安全设备品牌是比较多样性的,导致态势感知平台只是单纯收集各种告警日志无法形成有效的关联分析能力及研判能力。
日常事件处置策略不完善:态势感知平台发现攻击告警后需要进行事件处置,很多金融在事件处置过程中没有完善的针对不同事件场景的处置预案。
运营人员不足:基于态势感知平台的安全运营工作需要大量人力投入,大部分金融机构现有的安全团队无法支持庞大的平台运营工作量。
因此,常态化感知平台的运营至关重要。如何有效地运营常态化态势感知平台,提高平台的价值和安全性,使其更好地服务于人民群众,是当前需要解决的问题。
常态化态势感知平台运营的整体思路包括以下几个方面:
确定需求和目标:首先要确定平台的需求和目标,明确平台将用于监测什么、期望达到什么效果。这一步需要与用户、维护人员等相关方面进行沟通和协商。
确定数据来源和数据格式:数据是平台的核心资源,需要确定数据的来源和格式,包括数据的采集方式、存储方式、处理方式等。
设计平台架构和功能:根据需求和数据情况,设计平台的整体架构和功能,包括数据可视化、预测分析、告警提示、任务指派、数据导出等。
平台功能测试验证:根据设计方案搭建平台,并进行测试验证,确保平台稳定可靠、功能完备、操作简便。需要进行数据演练和模拟数据测试,验证平台的实际运行效果。
运营与维护:进行定期巡查和数据更新,确保平台长期稳定运行,保证数据安全。需要建立良好的反馈渠道,及时解决用户与维护人员的问题。
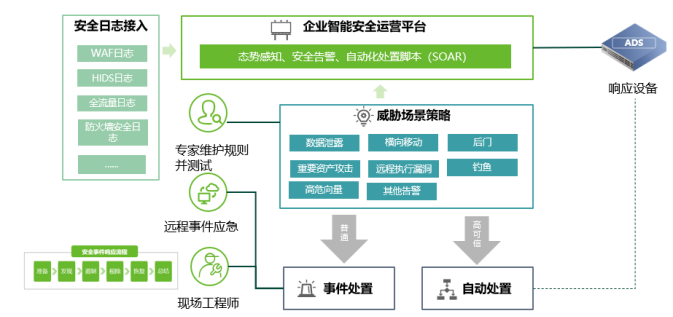
要解决平台运营的问题,可以从总结常见威胁场景入手。然后把所需安全设备的告警和威胁场景对映起来然后通过态势感知平台进行关联、合并、自动化研判分析以及针对高准确率告警自动化处置。形成以态势感知平台为中心,结合日志源、IP封禁设备、事件应急体系等要素,通过安全专家、现场工程师、应急响应专家等角色实现常态化平台运营体系。整体方案参考下图:
要实现以上措施需要进行以下关键工作:
选择必要的安全告警日志接入:根据以往经验,防火墙、全流量分析系统、WAF、HIDS这四类安全产品可以检测覆盖绝大部分攻击行为。所以态势感知平台在日志接入选择上建议只接这四类日志减少告警量。
梳理常见威胁场景:根据国家攻防演练以及日常针对金融机构的攻击行为梳理总结出若干场景威胁场景。例如后门攻击、数据泄露、远程命令执行等。然后把安全设备的告警对映到威胁场景中。用于做进一步分析研判及处置。
自定义关联分析规则:安全专家结合告警日志以及金融机构自身业务现状,自定义告警日志分析规则。对告警进行归并,通过关联分析、设置阈值结合威胁情报自动化研判。针对高准确率的自动化研判规则可以通过SOAR设置自动化IP地址封禁策略。
威胁场景事件处置预案设计:对所有威胁场景事件设计专项的应急预案,针对自动化研判准确率没有那么高的安全事件由现场工程师进行人工研判并协同相关人员进行处置。若遇到复杂事件或需要对攻击进行溯源,可以协调远程安全专家进行二次研判及对攻击样本进行深入分析。
这样就可以实现使用少量的运营人员就可以对态势感知平台进行较为完善的运营。为实现全面的安全运营打下坚实基础。
01
基于常见威胁场景自定义规则
常见威胁场景和告警日志源关联包含但不限于下表所示:
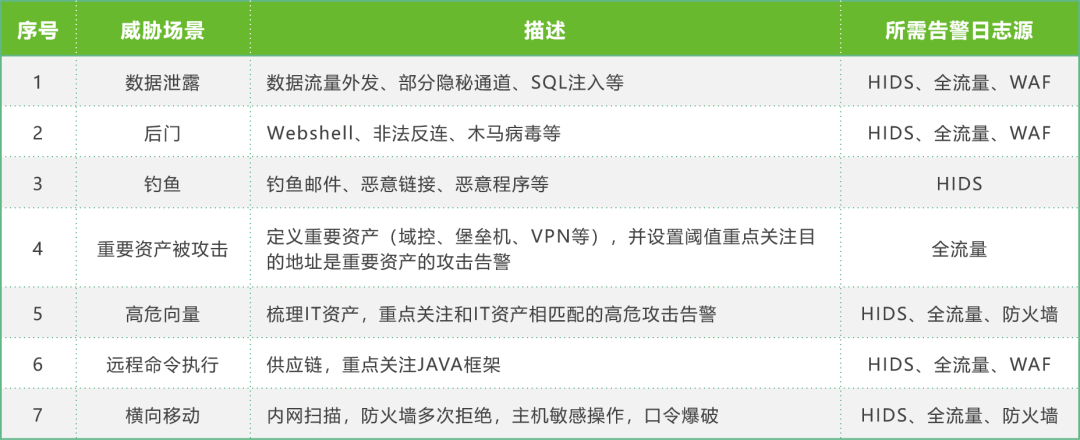
威胁场景和告警日志源关联后,可以通过态势感知平台设置自定义归并策略、自定义关联分析研判以及自定义二次分析研判策略。
02
高可信规则的自动化封禁策略
常见威胁场景和告警日志源关联包含
要求:业务连续性第一位!
实现自动化封禁关键要素:
白名单策略:源IP地址白名单、安全事件白名单;
关联威胁情报:攻击IP情报;
事件规则分析:梳理双高策略(高风险、准确度高),自定义二次研判规则,阈值触发规则
阶梯式封禁策略:设置递进的封禁时长,例如同一IP地址第一次发现攻击封禁300秒、第二次发现600秒、第三次一天
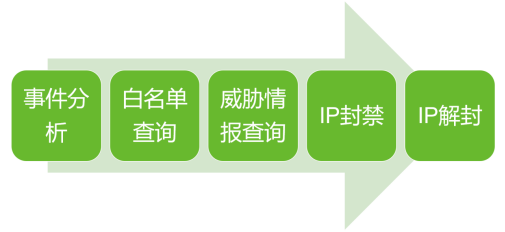
自动化封禁流程参考:事件分析-白名单查询-查询威胁情报-调用封禁接口并下发封禁IP-自动解封
03
常见威胁场景处置流程
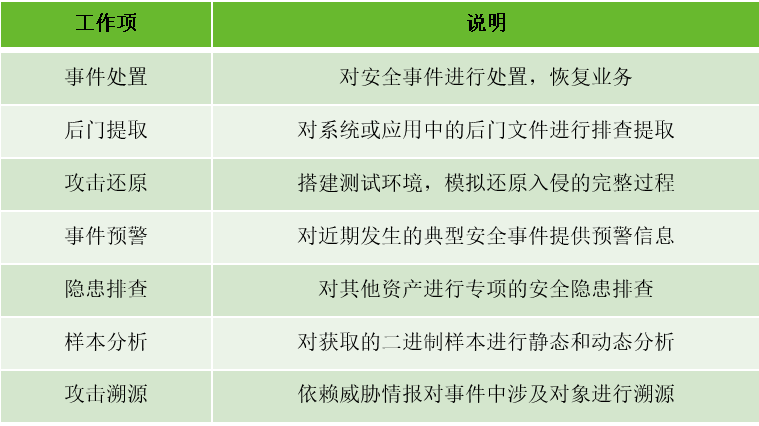
结合威胁场景设计用例,与平台规则对应,制定事件处置人员及方法、规范应急操作流程。包含但不限于以下工作内容:
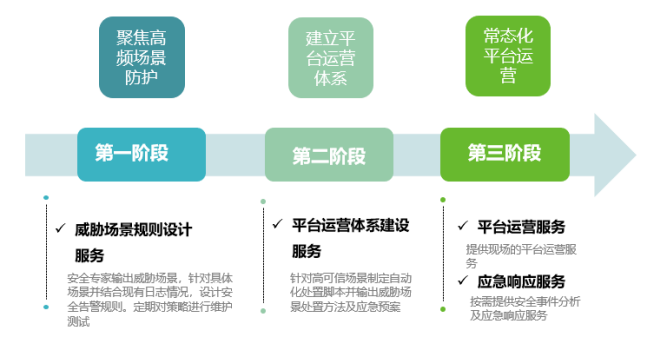
常态化态势感知平台应该采用分步建设的原则。
第一阶段,为保障平台的安全性,需要聚焦高频场景防护,建立完善的安全规则。
常态化态势感知平台的一个主要功能就是聚焦高频场景防护,这是因为高频场景是网络攻击的主要目标,也是网络安全风险高发区域。
第二阶段,建立平台运营体系。
建立平台运营体系是常态化态势感知平台建设的重要环节,通过建立人员和组织架构、运营流程和标准、监测和预警机制、安全管理和控制策略、客户服务和技术支持机制等管理和运营机制,可以保证平台的正常运行、数据安全和用户满意度,提高平台的竞争力和市场占有率。
第三阶段,常态化平台运营。
常态化运维措施,通过日常监测、安全管理、服务保障等措施可以保障常态化智能感知运营平台的稳定运行和不断优化,提高平台的竞争力和市场占有率。
随着金融机构对安全重视程度的提升以及技术逐步完善。未来常态化平台运营可以对海量的安全日志以及重要IT资产日志进行处置。人员角色及技术分工更为丰富。如下图所示:
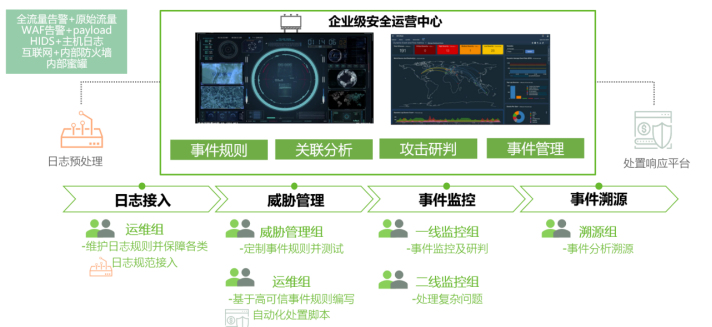
整个平台会被拆分成三部分:
分布式日志处置平台:用于收集并范式化海量告警和IT资产日志。上报给态势感知平台
态势感知平台:制定自定义事件分析策略,进行自动化研判及事件统计分析
处置响应平台:对于研判后的安全事件进行多元化的事件处置,例如:封禁IP或账号,中断会话,访问权限限制等。
人员角色方面会有三类角色:
运维组:保障分布式日志处置、态势感知平台以及处置响应平台正常运行,制定维护日志收集范式化规则,制作自动化处置脚本。
威胁管理组:在态势感知平台上定制自定义策略,payload二次分析及自动化研判规则。并测试这些规则是否生效。
事件监控组:7X24小时对安全事件进行监控,对部分无法实现自动化研判及自动化处置的事件进行响应。
溯源组:利用攻击诱导及蜜罐分析攻击行为的TTPs,对攻击方进行溯源反制。