「智弈」AI智能体攻防实战沙龙 · 6.24圆满落幕
360漏洞云 2026-06-29 15:27 北京
文末附沙龙完整回放
6月24日,由360安全应急响应中心主办,360漏洞云与Aiker World联合支持的「智弈」AI智能体I攻防实战沙龙在北京国家会议中心举行。作为ISC.AI 2026大会期间的特色分论坛活动,沙龙通过五场技术议题与一场圆桌对话,呈现了当前AI智能体攻防领域的一线实践与前沿探索。

开场致辞
客户端漏洞挖掘Agent的设计与实践
张睿 / 360信息安全中心负责人
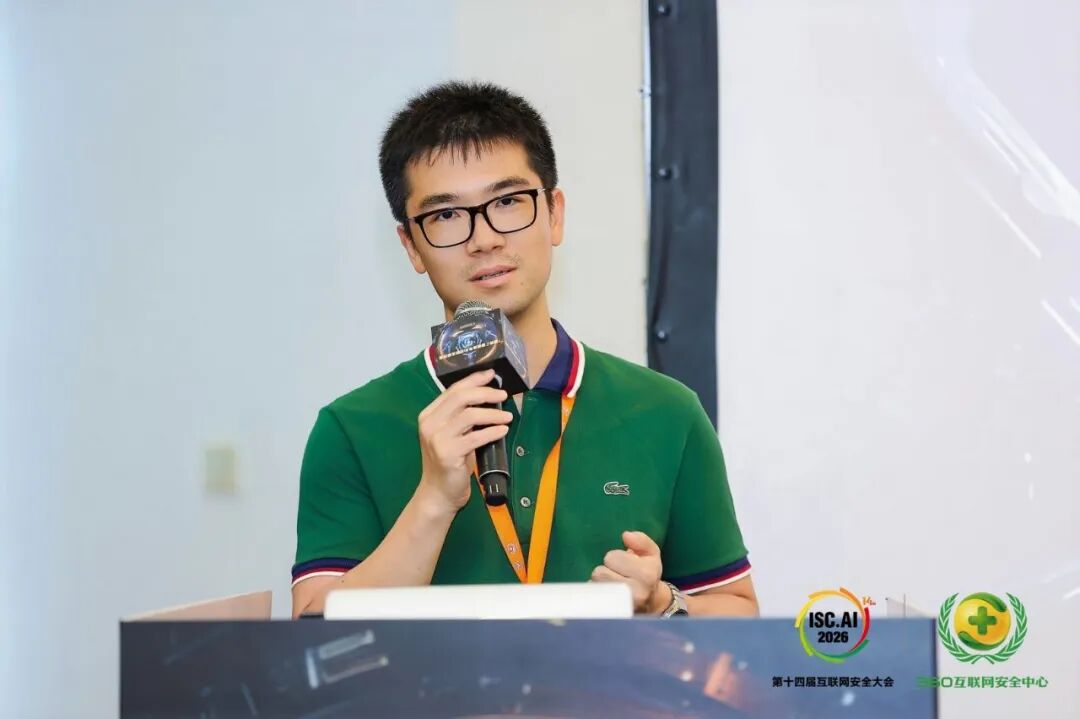
张睿在开场致辞中指出,2025年AI安全技术沙龙的重心还在大模型安全本身——提示注入、数据投毒、AI伪造、模型滥用。一年之后,AI Agent在安全行业快速落地,安全命题已从「大模型会不会被攻击」升级为:智能体能不能被控制、工具会不会被滥用、权限会不会被突破、执行链路会不会失控。
沙龙品牌也因此升级变革为「智弈」:「智」是智能体正加速进入安全攻防实践,「弈」是攻防双方围绕智能体展开的新一轮博弈。
张睿强调,AI智能体安全仍在高速演进,很多问题尚无标准答案,正因如此,产业界、甲方安全团队与安全社区更需要坐在一起,把问题讲清楚,把经验分享出来,把方法沉淀下来。

议题.01
客户端漏洞挖掘Agent的设计与实践
w1th0ut / 2025 Hackprove冠军,2024 Oppo x Kcon 赏金积分赛第一
AI与IoT安全研究员
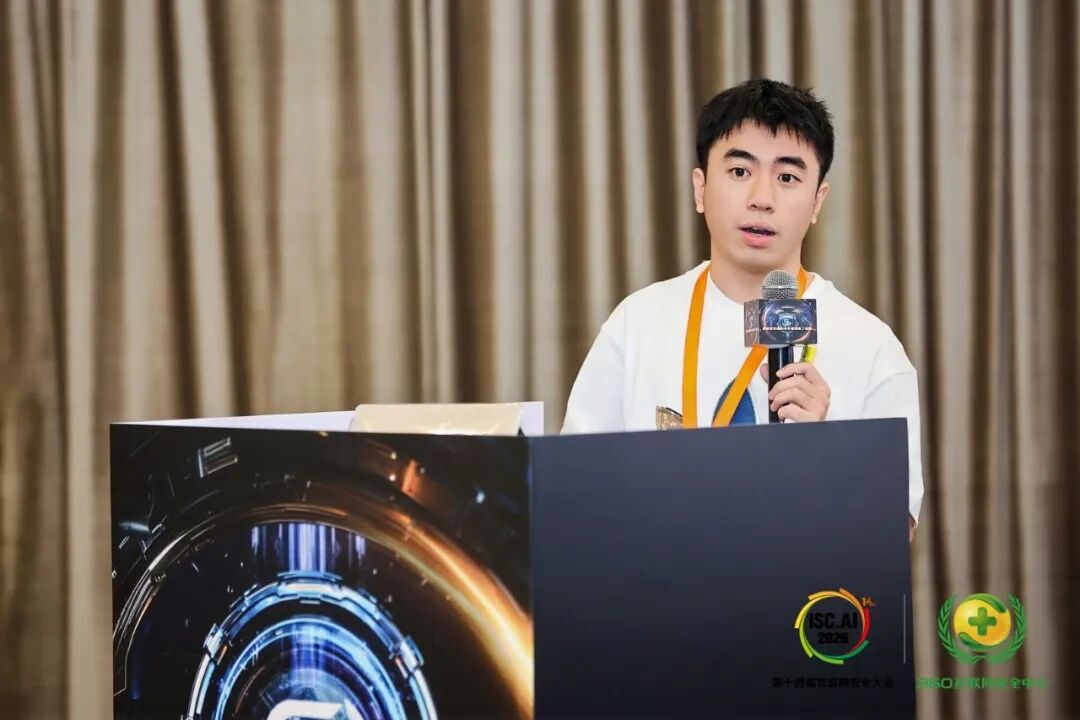
桌面客户端漏洞挖掘攻击面分散在 IPC/XPC、伪协议、Web 渲染层、框架漏洞等众多维度,多步利用链容易在上下文切换中断裂。
w1th0ut结合三个高价值真实漏洞案例(ElectronXSS2RCE、回环端口监听危害提升、本地提权限实战),分享了如何设计一套专用于客户端漏洞挖掘的 AI Agent 系统,同时展示了 Agent 从攻击面枚举到 PoC 产出的完整工作流。

议题.02
Skills免杀投毒与语义混淆
陈永锋 / SecureNexusLab团队
LLM安全负责人
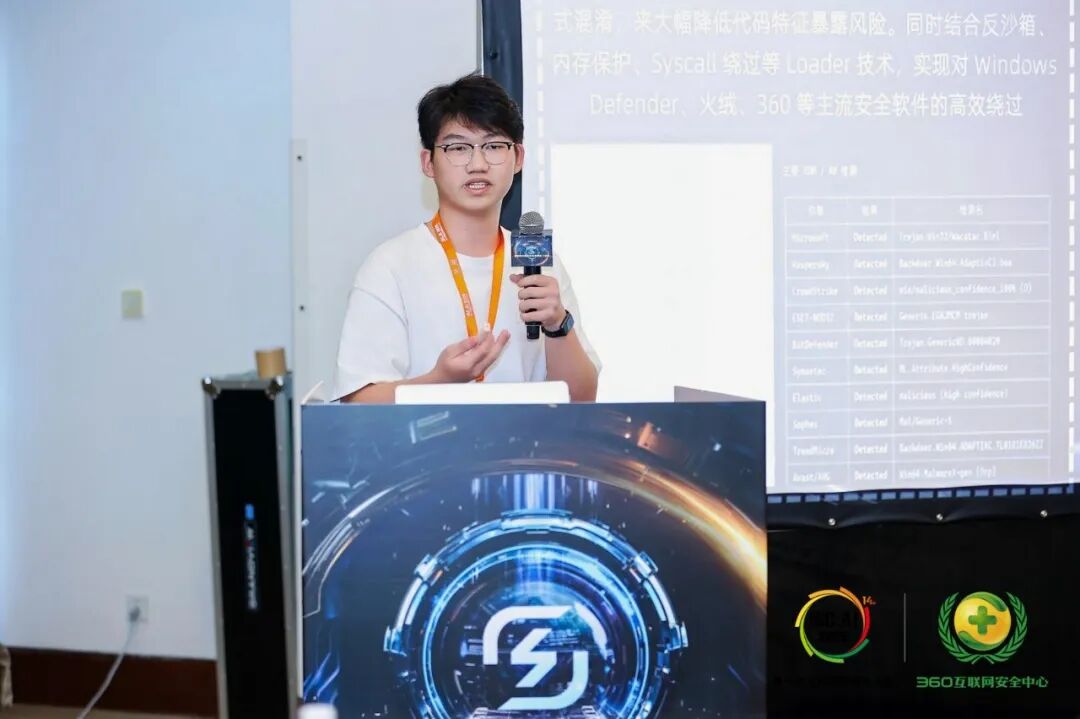
Skills生态爆发式增长,其安全问题却常被忽视。陈永锋从Skills的本质切入,揭示了Skills的投毒免杀与语义混淆风险,讲解攻击者如何绕过安全检测,最终实现远程控制主机。同时,也分享了对Skill元数据与行为进行动静态分析的安全检测思路。
在检测方案上,AgentShield最有特色的是第四层蜜罐思维:部署假工具、假凭证与参数白名单校验器,不阻断执行而只监控调用,绕过前三层防御的行为本身就构成检测信号。他在结尾指出的结构性矛盾值得深思:「产品侧AI功能迭代速度远超安全团队的跟进能力——先上车,后补票」

议题.03
用AI挖AI:多Agent协同时代的链式逃逸
半夜不睡觉 / 米斯特安全团队
苹果SRC连续6次致谢
半夜不睡觉以「Agent在安全模型中等价于一台云服务器」的类比开场,将沙箱逃逸作为安全水位线的分界点。他展示了三个从单点到链式的完整攻击案例,全程利用产品本身功能,未突破任何代码级安全机制;从平台级AKSK出发获取180余个Bucket权限,持续读取其他用户文件并滚雪球式获取更多凭证。
他在议题中提到论:单点漏洞可能仅被评估为低危,但串联后的攻击链可能构成灾难级风险——链式逃逸的本质不是在单个点上攻坚,而是在Agent与Agent之间建立非预期的信任传递。
议题.04
从救火到基建:
百度智能体安全加固实践
曹新宇 / 百度安全风险治理负责人
随着企业AI智能体的规模化落地,安全边界正在被重新定义。百度内部智能体数量已经达到万级规模,逐点加固的安全模式已难以为继。
本次分享聚焦百度安全团队在这一规模压力下的转型路径,即如何从"救火队员"转变为"AI安全基础设施提供者",以平台化思路构建横跨产品安全、身份安全、智能体安全、网络安全与数据安全的统一能力底座,让各业务线能够以极低成本完成安全接入与自主加固。
曹新宇结合真实攻防案例,分享了这套生态级安全体系背后的设计取舍、踩坑经历与方法论沉淀。他提到:当人工确认机制从安全链路中退出后,安全能力将构成智能体商业化的核心竞争要素。
议题.05
从AI工具到安全运营智能体:SOC的AI Native转型实践
Loki / 360高级安全分析专家
本议题围绕安全运营团队的 AI Native 转型实践,分享如何从单点 AI 工具使用,演进为面向 SOC 场景的智能体生产体系。
Loki以一组数据开篇,介绍了360在SOC架构上的关键决策:Agent不按传统岗位划分,而是按完整逻辑链切分——每条链对应一个闭环任务,每步输出可引用的具体证据而非笼统结论。
在安全运营智能体落地过程中,他归纳了五类核心瓶颈并给出了解法,有效节省单条告警的Token消耗量。他表示:AI消除的是安全工作中重复性最高的部分,未来有竞争力的安全工程师并不在于比Agent更快地完成调查,而在于准确判断何时信任AI的输出、何时必须推翻它。
圆桌会议
「智弈·对局之外」
Agent时代的攻防范式转移
胡晓娜 <主持人>
360AI事业发展部总经理,Aiker World与HackingClub社区发起人
张睿 <嘉宾>
360集团信息安全中心负责人
曹新宇 <嘉宾>
百度安全风险治理负责人。主导百度零信任安全架构落地及OpenClaw、dodo等智能体安全加固工作,并构建了百度内部智能体安全生态,实现了智能体安全机制的规模化落地。
淚笑 <嘉宾>
起零衍迹&Chainreactors联合创始人,前阿里&蚂蚁攻防紫军
半夜不睡觉 <嘉宾>
米斯特安全团队,360SRC核心白帽子;Apple SRC 2023-2025 连续三年获六次致谢
宁宇飞 <嘉宾>
AikerWorld技术社区&hackingclub白帽社区技术负责人;360漏洞云AI安全及技术发展专家
圆桌环节由胡晓娜女士主持,邀请张睿、曹新宇、淚笑、宁宇飞、半夜不睡觉五位专家。讨论围绕攻击效率升级、采购逻辑重构、防线碎片化与责任归属四个命题逐步推进。
攻方认知与速度的不对等
Part.1
「一个团队一周一次渗透测试」升级为「一个Agent一天数万次,攻击频率的提升意味着什么?」
曹新宇分享了一个真实应急案例:某内核漏洞由AI发现并武器化,团队尚未完成修复即遭遇第二个AI挖出的变种。他指出百度安全团队的响应机制已远超行业平均水准,即便如此仍感受到实质性压力——对中小型公司来说,这种速度差构成了结构性挑战。
攻击方的视角则进一步印证了这种不对称。淚笑指出,AI已将攻击的边际成本压缩到极低水平,攻击者的角色正从「手工操作者」向「策略制定者与自动化运营者」转变:「我们更多去写一些宏观的策略、宏观的程序,然后等着收菜一样持续去收获。」半夜不睡觉则抛出了一个更隐蔽的风险:AI挖洞速度太快,一个人同时跑5-8个Agent,假阳性报告规模同步膨胀——「我自己去判断、去复现都很麻烦,我自己都要撑不住了。」他进而提出,漏洞报告本身可能成为新的攻击向量——大模型未必按报告里的流程走,甚至可能有人在报告中注入攻击指令。
工具与防御的成本结构失衡
Part.2
「"按标准花钱"这个锚,还在吗?」
宁宇飞从经济视角提出了一个关键对比:白帽子花费约1000元Token运行100个Agent进行渗透测试,若收益达5000元赏金即实现正向回报。甲方能否以同等预算对自身业务进行持续性自检?他进一步指出,部分从业者的驱动力不仅在于赏金回报,更在于通过持续投入积累Agent渗透工具的方法论与迭代经验。
张睿:“在AI时代,为产品买单这件事会越来越难。因为使用和维护都需要成本,而且它很难引入到企业本身的防御体系里面,或者AI快速迭代的体系里面。”在甲方视角里,一定是能看到真刀真枪的实战效果,才愿意付钱。大量预算都会为效果付费。
曹新宇用一个内部案例回应:”“百度已经把很多传统安全能力颠覆了。过去做白盒检测可能会买一个扫描引擎,现在你花更低的成本,直接让AI去读代码,甚至在IDE上就做修复。不管是成本,还是员工的接受逻辑,还是整个工作流的顺畅度,都比过去提升很多。”如果你不革自己的命,别人就会来革你的命。一定要自己先去做变革,把AI融到自己的产品里面来。
防线碎片化与责任归属
Part.3
「Agent正在碎片化,攻击面不再是一个完整的智能体,而是散落在调用链的每一个节点上。防线建在哪,你还说得清吗?」
张睿将智能体场景下的最大攻击面归结为身份的横向移动:“必须透视到调用链里面去看,具体在哪个环节出问题。模型问题、布局调度问题、API调度问题、脚本调用SDK……风险在哪、漏洞在哪,在哪个环节产生,定责才定在哪儿。”
「如果连责任都分不清,标准谁来定?监管怎么执行?治理框架还能兜住底吗?」
在标准与监管层面,张睿指出智能体的异构性和数据不收敛使其难以形成统一标准。曹新宇建议企业不要完全依赖合规,法规本身在等行业的最佳实践形成规范,过程较慢,应主动建立自己的安全治理逻辑。
AI Agent 是安全行业近十年来最大的一次结构性变量——它同时改变了攻击的供给曲线和防御的组织方式。
「智弈」AI智能体攻防实战沙龙并没有试图交出标准答案,因为在这个领域,当下不存在标准答案。但它的独特价值在于:这不是一群看客在观望趋势,而是一群已经下场的实践者,把自己摔过的跟头、试出来的方法摊在桌上。从 w1th0ut 用元认知框架让 Agent 学会在沉默时反思,到陈永锋在 Skill 供应链上布下蜜罐监测节点,到半夜不睡觉把链式逃逸从一个模糊直觉变成可复现的攻击图谱,到曹新宇以百万级智能体体量为依托构建平台化防线,再到 Loki 将 SOC 从告警流水线重构为可审计的智能体协作网络——每一个探索,无论来自攻击方还是防守方,都在为这个新兴领域写下第一批可参照的实践。AI 不会停下来等安全行业做好准备,但安全行业也没有在等——这正是「智弈」二字的真正含义。
对安全行业而言,这场沙龙的意义不在于回答了多少问题,而在于提出了一些绕不过去的真问题:当攻防速度彻底不对等,「防」这个字是否需要重新定义?当标准更新速度追不上攻击演化,「按标准花钱」的锚还在不在?当智能体的行为由模型、框架、Skill、Prompt 与用户共同产生,出事了谁来承担主责?这些问题今天没有答案,但它们正在重塑安全行业的底层逻辑——从合规驱动到效果驱动,从产品采购到能力建设,从单点防护到纵深体系。
那些敢于在不确定中先行探索并持续重建安全能力的组织,终将在 AI 重塑的安全秩序中占据定义权。
沙龙完整回放
点击“阅读原文”,即可下载议题PPT。