BattlEye(BE)的封禁决策
2025-08-07 23:19 新加坡
这是通过 DeepSeek 获取的思路,仅供参考。实际上,反作弊系统的本质与 EDR 相似,都是为了寻找攻击者留下的证据,并将其从系统中剔除。
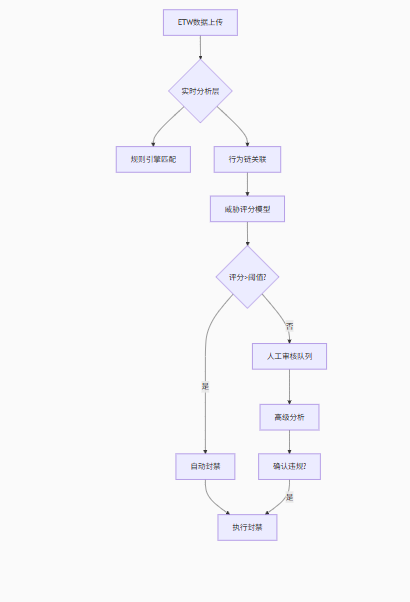
BattlEye(BE)的封禁决策是一个多层动态分析系统,结合实时规则引擎、机器学习模型和人工审核机制。以下是深度技术解析(基于专利文件、逆向研究和官方披露):
二、关键技术模块
1.规则引擎(静态检测)
- 特征库:>10万条作弊签名(2023年数据)
- 匹配方式:
def rule_engine(event):# 内存特征匹配if event['type'] == 'MEMORY' and event['hash'] in KNOWN_CHEAT_HASHES:return BAN_IMMEDIATEif event['type'] == 'DRIVER' and event['sign_status'] == 0:return BAN_DELAYED
典型规则:
检测到Aimbot.dll内存哈希匹配已知外挂
存在未签名驱动cheat.sys
2. 行为链分析(动态关联)
{"chain_id": "C17","events": [{"eid": 1001, "pid": 4567, "flg": 0x8001}, // 代码注入{"eid": 2002, "pid": 4567, "addr": "0x7FFA1B8C0000"}, // 内存篡改{"eid": 4001, "ip": "45.76.102.33:9999"} // 外挂服务器连接],"time_window": 5000 // 5秒内发生}
检测逻辑:
当3个关联事件在5秒内发生 → 判定为主动作弊
3. 威胁评分模型(AI决策)
评分公式(简化版):
Score = \sum_{i=1}^{n} W_i \cdot Severity_i + \alpha \cdot HistoryScore + \beta \cdot EnvRisk变量说明:
$W_i$:事件权重(内存篡改=1.2,驱动加载=1.5)
$Severity_i$:事件严重等级(1-4)
$HistoryScore$:历史违规累积分(指数衰减)
$EnvRisk$:环境风险值(虚拟机=0.8,调试器=1.0)
封禁阈值:
Score > 8.5:自动封禁5.0 < Score ≤ 8.5:人工审核Score ≤ 5.0:仅记录
好的,我们可以把 “异常系统行为模式 + ETW 数据”这个概念拆开讲清楚,并结合 BE(BattlEye)如何使用它进行反作弊分析。
异常系统行为模式
反作弊系统不会直接判定你在使用外挂,而是通过行为模式识别异常。典型的异常系统行为包括:
类别 | 异常表现 | 示例 |
内存访问异常 | 非法读取或写入游戏进程内存 | ReadProcessMemory、WriteProcessMemory 被频繁调用 |
线程异常 | 非法创建或修改线程上下文 | CreateRemoteThread、SetThreadContext |
模块/驱动异常 | 非法 DLL 或驱动加载 | 手动映射 DLL、未签名驱动 |
文件/注册表异常 | 未知文件创建或注册表修改 | 配置外挂、注入痕迹 |
异常执行 | 调试器或异常处理被触发 | Breakpoint、Access Violation、非法指令 |
自动化输入 | 模拟输入或宏操作 | DirectInput/XInput 非常规调用模式 |
核心思路:单个行为可能无害,但组合在一起就形成异常行为模式。
ETW 数据的作用
ETW(Event Tracing for Windows)是 Windows 提供的内核追踪机制,能记录这些行为事件:
ETW 事件类别 | 可捕获数据 | 与异常模式对应 |
进程/线程事件 | 线程创建/销毁、模块加载/卸载 | 异常线程操作、DLL 注入 |
内存操作事件 | OpenProcess、Read/WriteProcessMemory | 内存读写异常 |
驱动/内核模块事件 | 驱动加载、签名信息 | 未签名驱动或非法驱动 |
文件/注册表事件 | 文件创建、注册表操作 | 外挂配置或注入痕迹 |
异常事件 | 异常访问、断点 | 调试器检测或异常执行 |
API 调用事件 | DirectX、OpenGL、输入 API | 自动化操作行为 |
ETW 将这些事件发送到 AC 的内核或用户态分析器进行行为模式分析。
异常系统行为模式 + ETW 数据结合原理
- 事件收集
- BE
在内核注册 ETW Provider,捕获关键事件。
- 行为建模
收集的事件被整理成行为序列,例如:
css
复制编辑
[ThreadCreate] -> [WriteMemory] -> [DLL Inject] -> [ThreadSuspend]
- 模式识别
使用规则、统计、或 ML 模型识别“异常组合”。
例如:合法游戏行为几乎不会同时出现大量跨进程写内存 + DLL 注入 + 模块篡改。
- 响应
如果模式异常,触发警告或封号。
总结:ETW 提供了可量化、可追踪的事件数据,而异常行为模式提供了分析逻辑,两者结合是现代 AC 的核心检测思路。