沙特阿拉伯网络安全劳动力框架
原创 Avenger 2026-07-03 08:30 北京
想要出海去沙特阿拉伯的企业可以参考。
根据 2017 年 10 月 31 日发布的第 6801 号皇家法令,由沙特国家网络安全局(NCA)负责保护沙特阿拉伯国家网络空间安全。该机构的职责包括:培养网络安全人才、建设国家网络安全队伍、制定网络安全标准与框架以及网络安全专业人员的评估测试。履行这个职责需要一支强大的网络安全队伍,相关人才能够胜任各类网络安全工作,故而 NCA 制定了《沙特阿拉伯网络安全劳动力框架》(SCyWF)。
SCyWF 对沙特阿拉伯境内的网络安全工作进行了分类,定义了不同类别中的职位角色,并根据任务、知识、技能与能力(TKSA)设定了每个职位的要求。其主要目标是作为网络安全人才培养、招聘、晋升与管理的参考模型和指导方针。
美国国家标准与技术研究院(NIST)在国家网络安全教育倡议(NICE)中提出了网络安全劳动力框架。与之类似,SCyWF 也将网络安全工作组织成一个由类别、专业领域和岗位角色组成的层级结构。
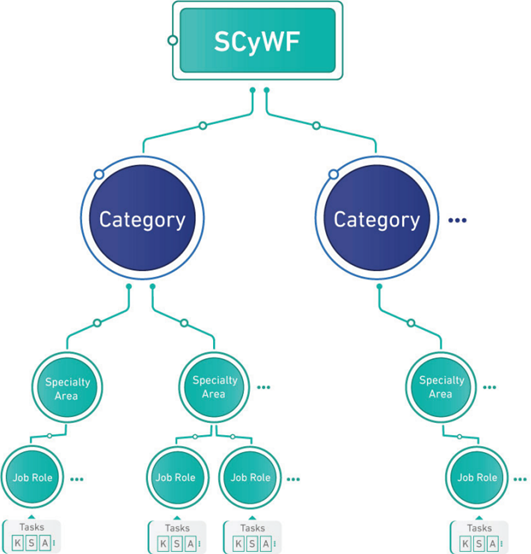
SCyWF 框架中工作类别、专业领域与岗位角色的定义如下:
工作类别(Category):指服务于相关网络安全业务的一组专业领域以及与它们关联的工作角色。
专业领域(Specialty Area):指服务于某项网络安全业务并拥有共同 TKSA 的一组工作角色。
岗位角色(Job Role):指在网络安全岗位中需要执行的一组任务以及执行这些任务所需的 KSA(知识、技能和能力)列表。
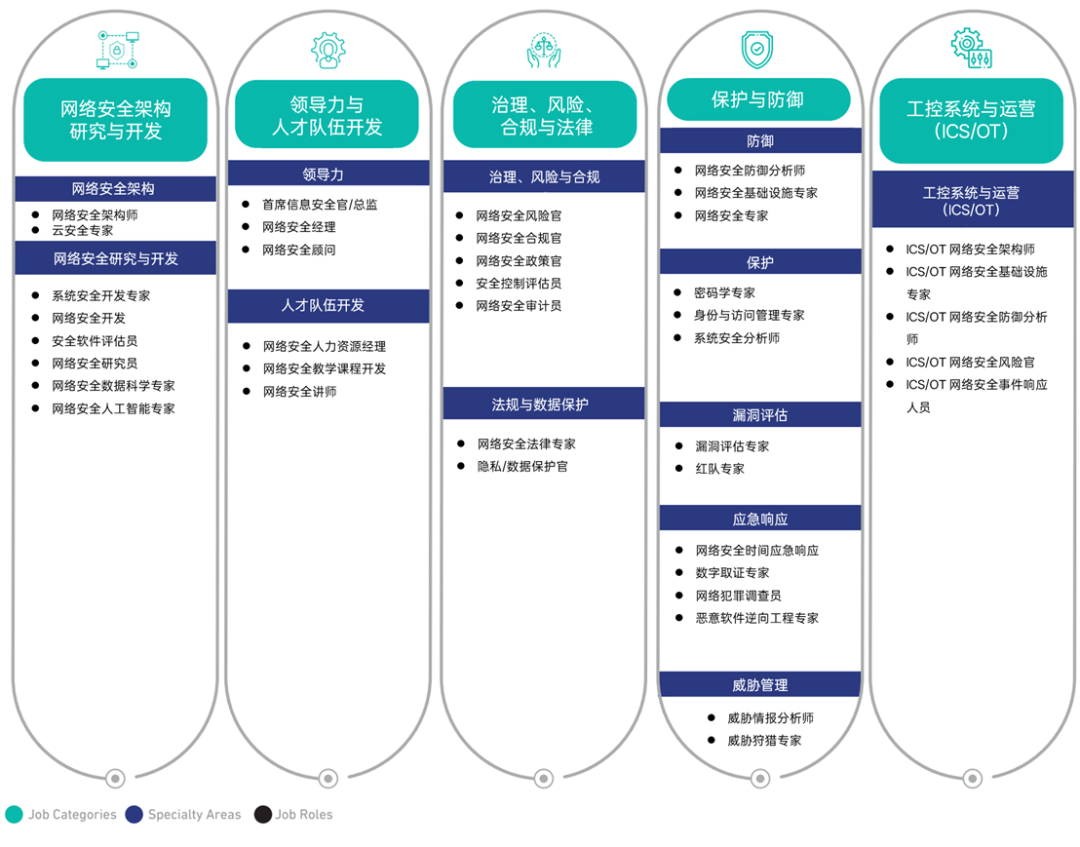
SCyWF 框架共包含五个网络安全工作类别、十二个专业领域和四十个岗位角色,如下所示。五大类分别为:
网络安全架构、研究与开发(CARD):开展网络安全设计、架构、研究和开发工作。
领导力与人才队伍开发(LWD):领导网络安全团队工作,开发网络安全人力资源。
治理、风险、合规与法律(GRCL):制定组织的网络安全政策、治理网络安全架构与流程、管控网络风险,并确保组织的网络安全、风险管理符合相关法律要求。
保护与防御(PD):识别、分析、监测、缓解与管理信息系统和网络的威胁及漏洞。
工控系统与运营(ICS/OT):执行工业控制系统的网络安全任务。
网络安全架构、研究与开发
网络安全架构 | 网络安全架构师 CARD-CA-001 | 设计并监督网络安全系统和网络的开发、实施与配置 |
云安全专家 CARD-CA-002 | 设计、实施和运行安全的云计算系统,并制定云安全政策 | |
网络安全研究与开发 | 系统安全开发专家 CARD-CRD-001 | 在整个开发生命周期中设计、开发、测试和评估信息系统的安全性 |
网络安全开发 CARD-CRD-002 | 开发网络安全软件、应用程序、系统和产品 | |
安全软件评估员 CARD-CRD-003 | 评估计算机应用程序、软件、代码或程序的安全性,并提供可操作的结果 | |
网络安全研究员 CARD-CRD-004 | 在网络安全领域开展科学研究 | |
网络安全数据科学专家 CARD-CRD-005 | 利用数学模型以及科学方法和流程,设计和实现从多个大规模数据集中提取网络安全见解和知识的算法和系统 | |
网络安全人工智能专家 CARD-CRD-006 | 利用人工智能与机器学习技术,设计和实现能够自动执行并提高网络安全任务效率和有效性的算法和系统 |
领导力与人才队伍开发
领导力 | 首席信息安全官/总监 LWD-L-001 | 指导组织内的网络安全工作,为网络安全及相关战略、资源和活动确立愿景和方向,并就有效管理组织的网络风险向领导层提供建议 |
网络安全经理 LWD-L-002 | 管理组织内信息系统和功能的安全性。领导网络安全团队、部门和/或企业级职能机构 | |
网络安全顾问 LWD-L-003 | 就网络安全向组织的领导层以及网络安全领导层提供专家咨询和建议 | |
人才队伍开发 | 网络安全人力资源经理 LWD-WD-001 | 在组织内制定计划、战略和指南,以支持网络安全人才队伍的开发和管理 |
网络安全教学课程开发 LWD-WD-002 | 根据教学需求,开发、规划、协调和评估网络安全培训和教育的项目、课程、内容、方法与技术 | |
网络安全讲师 LWD-WD-003 | 对人员进行网络安全主题的授课、培训、发展和测试 |
治理、风险、合规与法律
治理、风险与合规 | 网络安全风险官 GRCL-GRC-001 | 根据组织政策和流程以及相关法律法规,识别、评估和管理组织的网络安全风险,以保护其信息和技术资产 |
网络安全合规官 GRCL-GRC-002 | 确保组织的网络安全计划符合适用的要求、政策和标准 | |
网络安全政策官 GRCL-GRC-003 | 制定、更新和维护网络安全政策,以支持并契合组织的网络安全要求 | |
安全控制评估员 GRCL-GRC-004 | 分析网络安全控制措施并评估其有效性 | |
网络安全审计员 GRCL-GRC-005 | 设计、执行和管理网络安全审计,以评估组织对适用要求、政策、标准和控制措施的合规性。编制审计报告并将其提交给授权方 | |
法规与数据保护 | 网络安全法律专家 GRCL-LDP-001 | 就网络法律法规相关领域提供法律服务 |
隐私/数据保护官 GRCL-LDP-002 | 研究个人数据方案及适用的隐私法律法规。分析隐私风险。制定并监督组织隐私与数据保护合规计划及内部政策的实施。支持组织对隐私或数据保护事件的响应 |
保护与防御
防御 | 网络安全防御分析师 PD-D-001 | 利用从网络防御工具收集的数据来分析组织内部发生的事件,以检测和缓解网络威胁 |
网络安全基础设施专家 PD-D-002 | 测试、实施、部署、维护和管理保护和防御系统及网络免受网络安全威胁的硬件和软件 | |
网络安全专家 PD-D-003 | 提供通用的网络安全支持,协助完成网络安全任务 | |
保护 | 密码学专家 PD-P-001 | 开发、评估、分析和识别密码系统和算法的弱点并提出改进措施 |
身份与访问管理专家 PD-P-002 | 通过应用识别、认证和授权系统及流程,管理个人和实体的身份以及对资源的访问 | |
系统安全分析师 PD-P-003 | 开发、测试和维护系统安全,分析运行系统和集成系统的安全性 | |
漏洞评估 | 脆弱性评估专家 PD-VA-001 | 对系统和网络进行脆弱性评估,识别偏离可接受配置或适用政策,衡量纵深防御架构应对已知脆弱性的有效性 |
红队专家 PD-VA-002 | 对计算机系统或网络以及物理场所进行经授权的渗透,以评估其安全性并检测潜在的脆弱性 | |
应急响应 | 网络安全事件响应人员 PD-IR-001 | 调查、分析并响应网络安全事件 |
数字取证专家 PD-IR-002 | 收集和分析数字证据,调查网络安全事件,以获取有用的信息来缓解系统和网络脆弱性 | |
网络犯罪调查员 PD-IR-003 | 使用受控且有记录的分析与调查技术,识别、收集、审查和保存证据 | |
恶意软件逆向工程专家 PD-IR-004 | 通过反汇编或反编译分析恶意软件,了解其工作原理、影响和意图,并推荐缓解技术和事件响应行动 | |
威胁管理 | 威胁情报分析师 PD-TM-001 | 收集和分析有关网络安全威胁的多源信息,以深入理解和掌握网络威胁及攻击者的战术、技术和程序 (TTP),从而推导并报告有助于组织检测、预测网络事件并保护系统和网络免受网络威胁的指标 |
威胁猎手 PD-TM-002 | 主动在网络和系统中搜寻未被检测到的威胁,识别其失陷指标 (IOC),并推荐缓解方案 |
工控系统与运营
工控系统与运营 | ICS/OT 网络安全架构师 CSOT-ICSOT-001 | 在 ICS/OT 环境中设计并监督网络安全系统和网络的开发、实施与配置 |
ICS/OT 网络安全基础设施专家 ICSOT-ICSOT-002 | 在 ICS/OT 环境中测试、实施、部署、维护和管理保护和防御系统及网络免受网络安全威胁的硬件和软件 | |
ICS/OT 网络安全防御分析师 ICSOT-ICSOT-003 | 利用从各种网络安全工具收集的数据来分析 ICS/OT 环境中发生的事件,以检测和缓解网络安全威胁 | |
ICS/OT 网络安全风险官 ICSOT-ICSOT-004 | 识别、评估和管理 ICS/OT 环境内的网络安全风险。评估和分析现有网络安全控制措施的有效性,并根据评估结果提供反馈和建议 | |
ICS/OT 网络安全事件响应人员 ICSOT-ICSOT-005 | 调查、分析并响应 ICS/OT 环境内的网络安全事件 |
每个职位对应具体的任务、知识、技能与能力(TKSA)此处不再赘述,感兴趣的请查看原文。