从RSAC2026看安全运营技术发展趋势(1):Agentic AI重塑安全
原创 Benny Ye 2026-06-15 12:00 北京
智能体落地的关键在于信任,而信任的根基是安全。AI 对抗 AI 已成既定趋势。
【引言】 今年以来,Agentic AI for SecOps比去年更加火爆。尤其是OpenClaw以及Hermes等智能体系统在国内的出圈,人们(包括安全业界)对智能体助力安全产生了极高的期待。而事实上,根据笔者的观察,企业生产级的安全智能体系统寥寥,其应用普及还有很多障碍需要跨越。而前不久结束的RSAC2026大会上,安全厂商们纷纷展示了自己的安全智能体系统,虽然有的也很夸张且不实际,但也不乏接地气的产品和应用场景。会上还有不少企业现身说法,展示了大量贴近实战的Agentic SOC落地成果与踩坑经验。笔者认为,深入研究RSAC2026大会上有关智能体的内容,对于我们开发实战化的企业级安全智能体应用(譬如Agentic SOC)或有裨益。
为了更深入分析RSAC2026上的安全运营平台(主要是Agentic SOC),今年度的文章分为四部分,分别是:
从RSAC2026看安全运营技术发展趋势(1):Agentic AI重塑安全
从RSAC2026看安全运营技术发展趋势(2):Agentic SOC厂商最新进展
从RSAC2026看安全运营技术发展趋势(3):Agentic SOC实战经验分享
从RSAC2026看安全运营技术发展趋势(4):综合观察与反思
本篇为第一篇。
本篇核心发现:未来的数字世界,智能体将无所不在,智能体得以繁荣的关键在于信任,而信任的根基是安全,这里的安全包括智能体系统的安全,以及更重要的智能体对应用系统的安全(Agent Safety)。
Agentic AI时代的安全应该怎么做
在深入讨论安全运营技术之前,先把目光投向整个安全产业。
既然Agentic AI正在重塑网络安全,那么我们应该如何做好Agentic AI时代的安全?看看RSAC的演讲者们如何说。让我们聚焦主会场的主题演讲,看看微软、思科、SentinelOne、CrowdStrike、Armis、Varonis是如何在Agentic AI时代重塑安全的。
微软:坚持安全基本原则,保障智能体安全,建立自主化防御平台
微软安全业务的副总裁Vasu Jakkal本次大会带来的主题演讲是《Ambient and Autonomous Security: Building Trust in the Agentic AI Era》(包围式安全 + 自主式安全:构建Agentic AI时代的信任)。
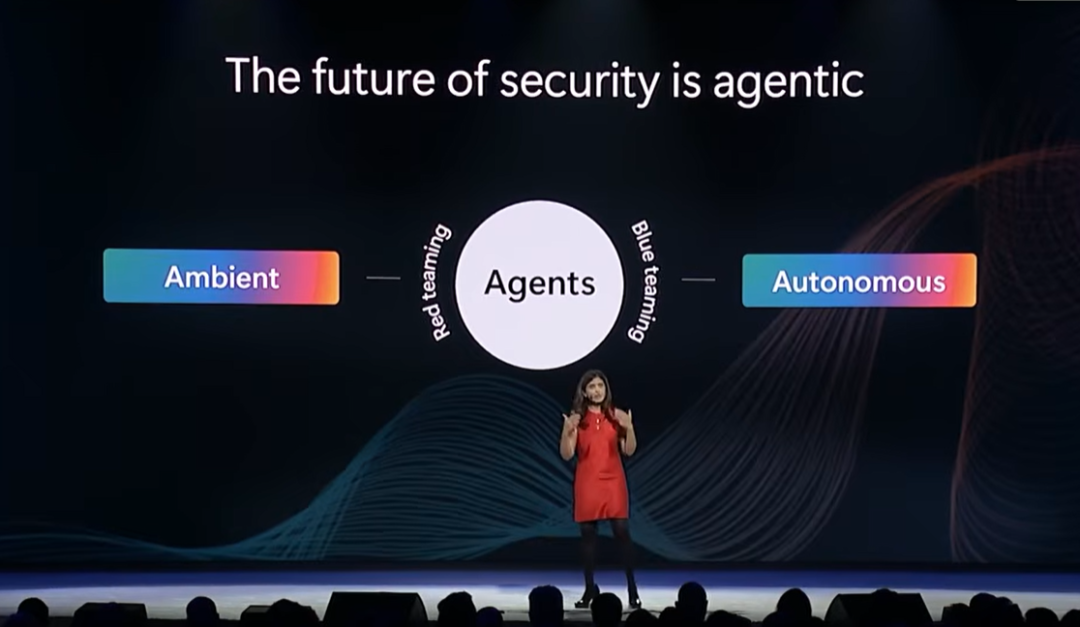
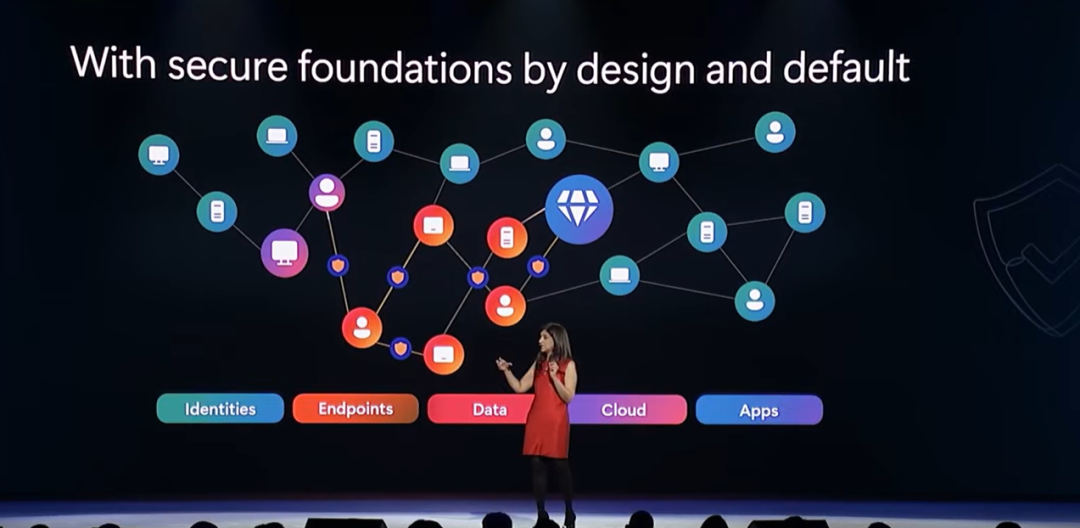
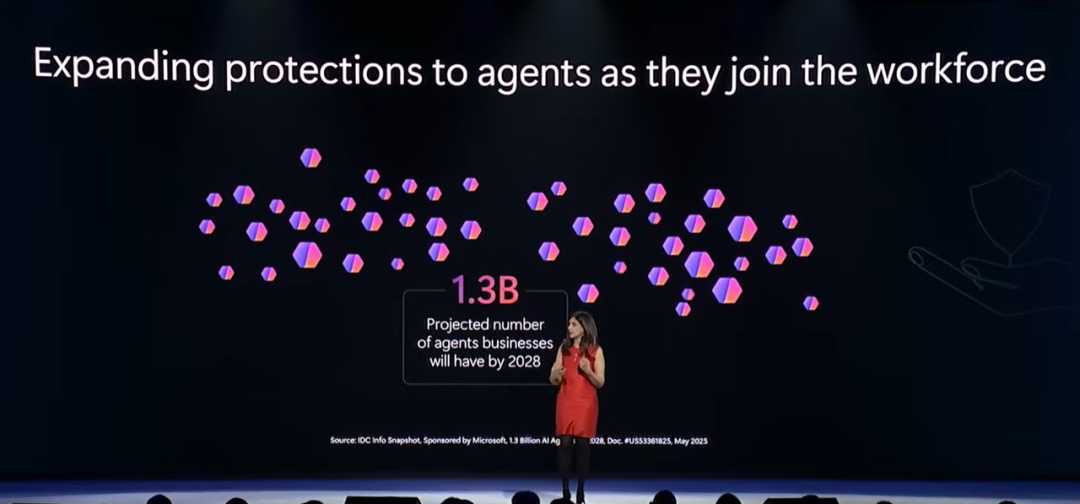
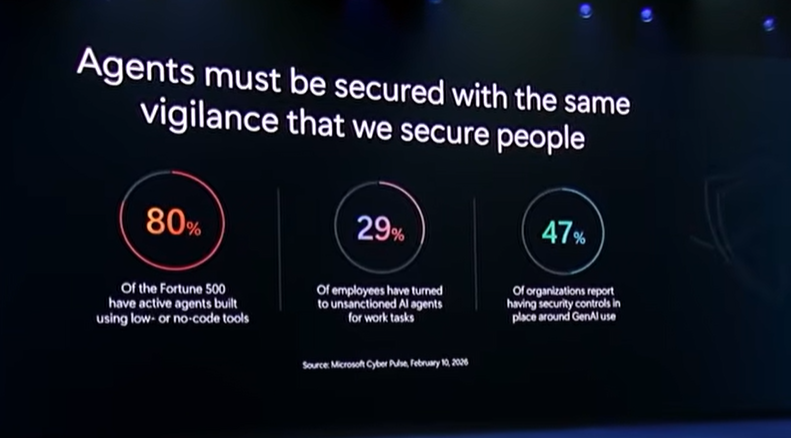
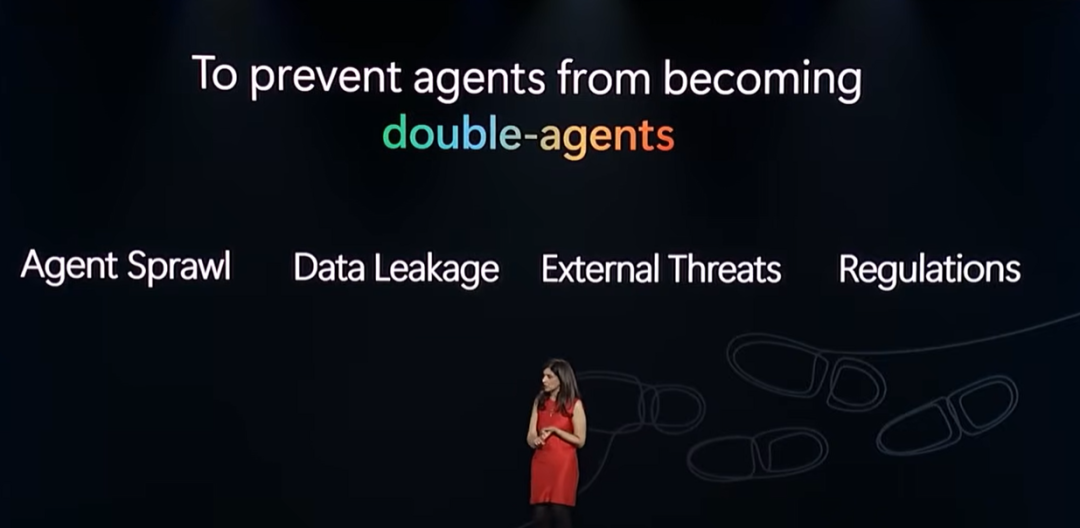
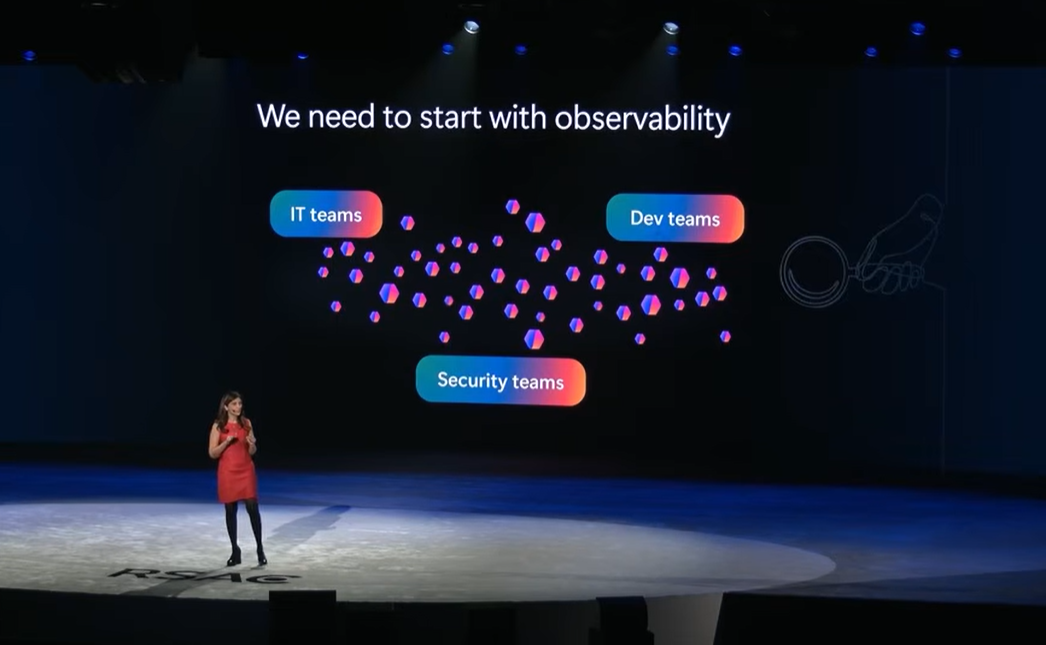
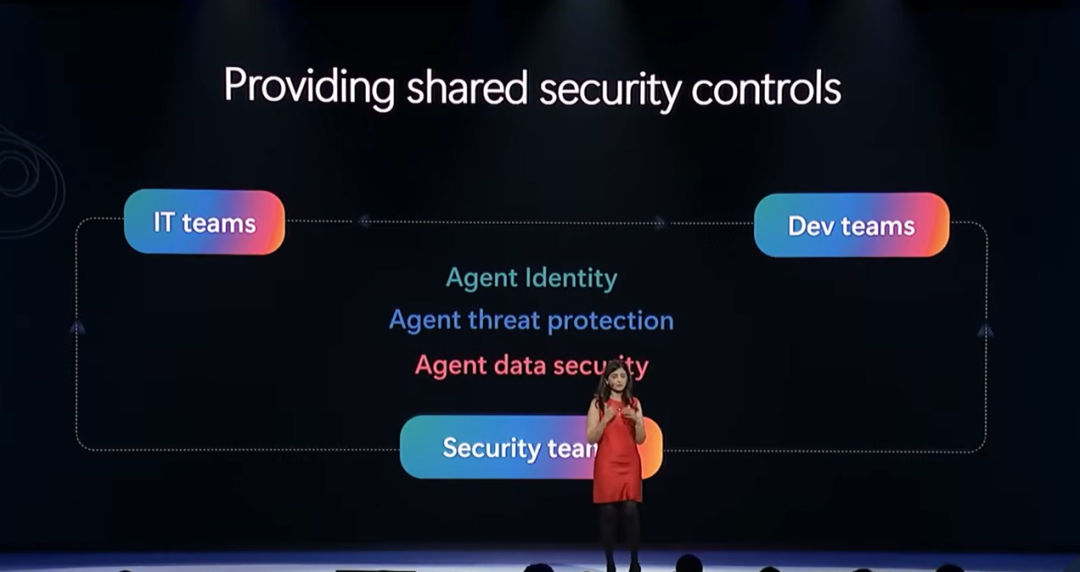
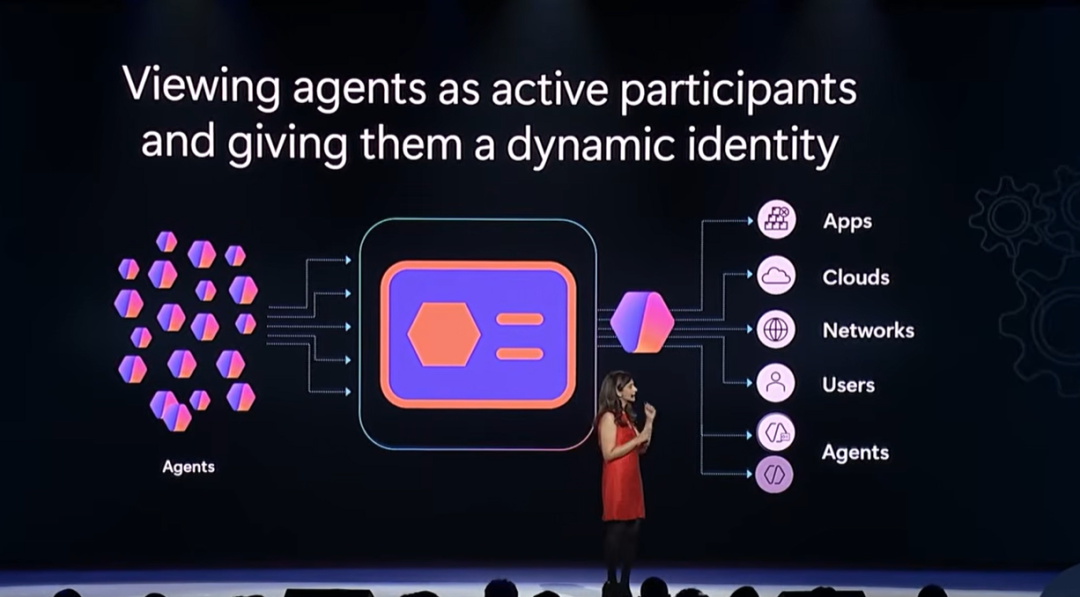
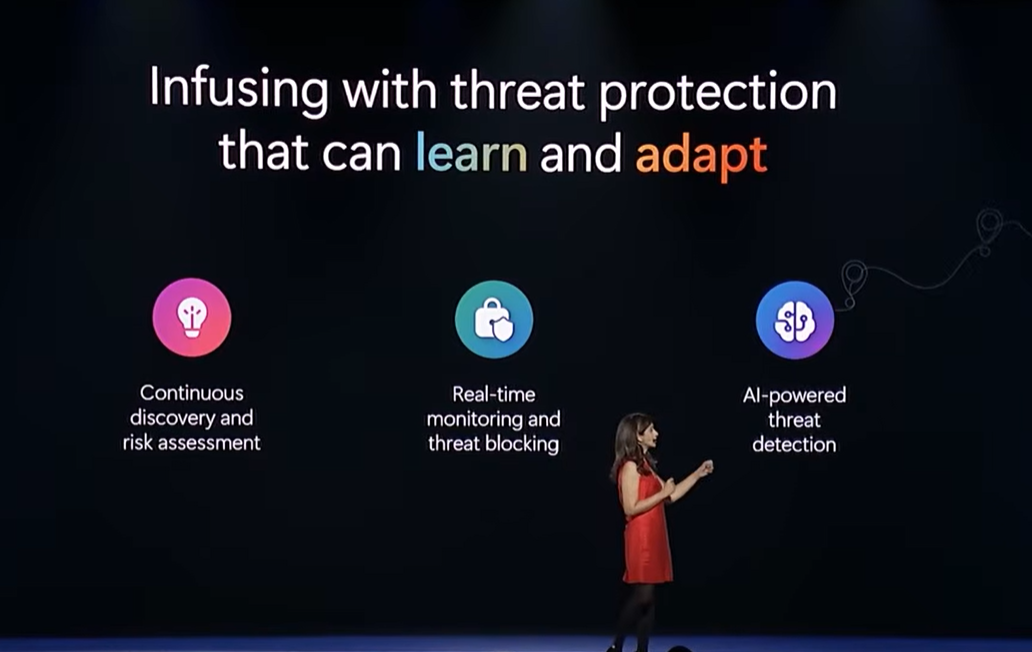
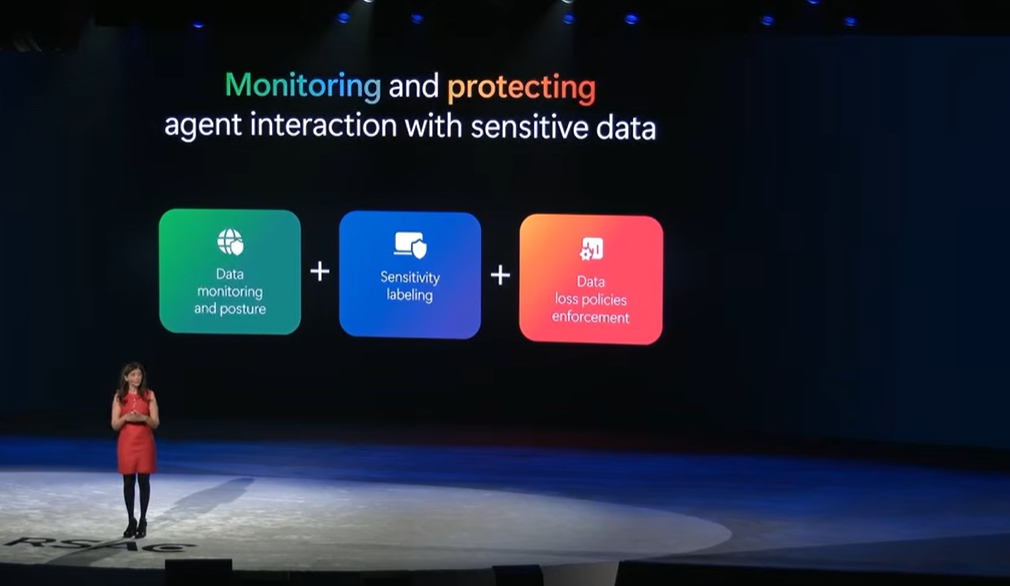
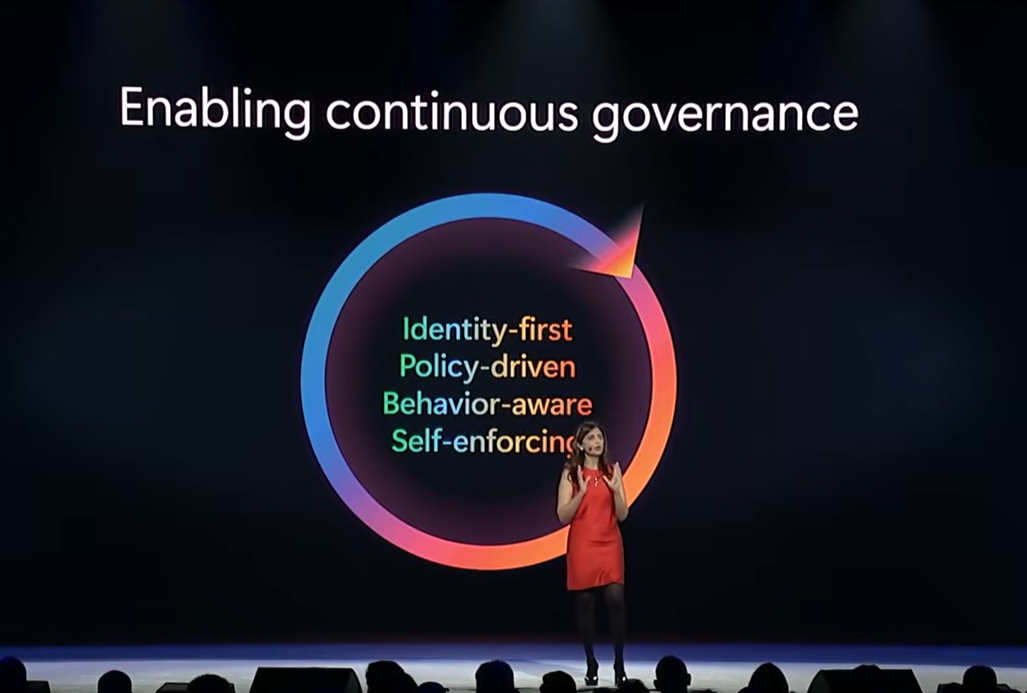
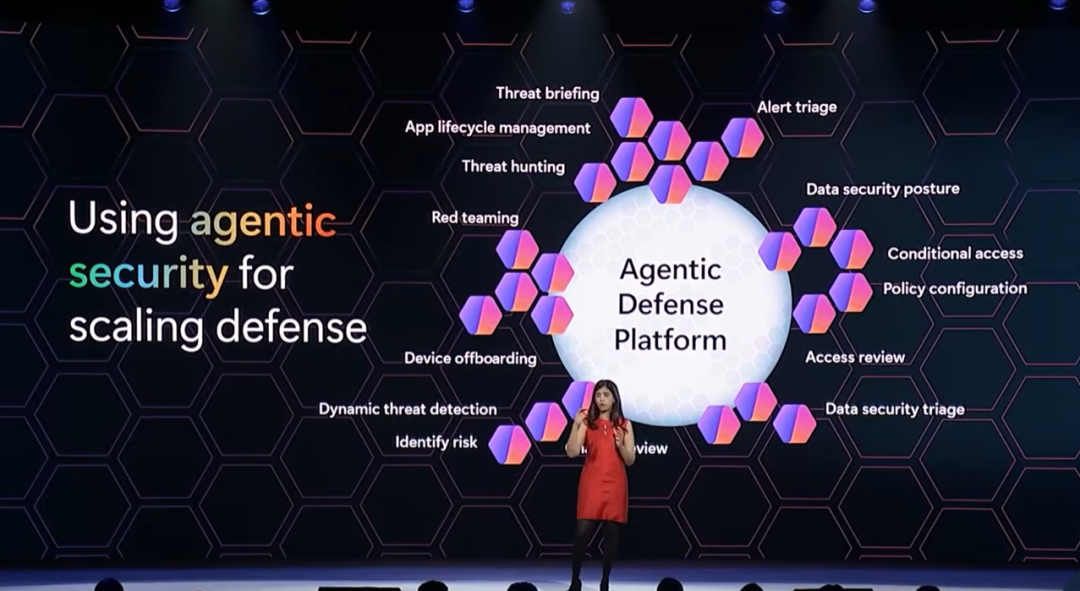
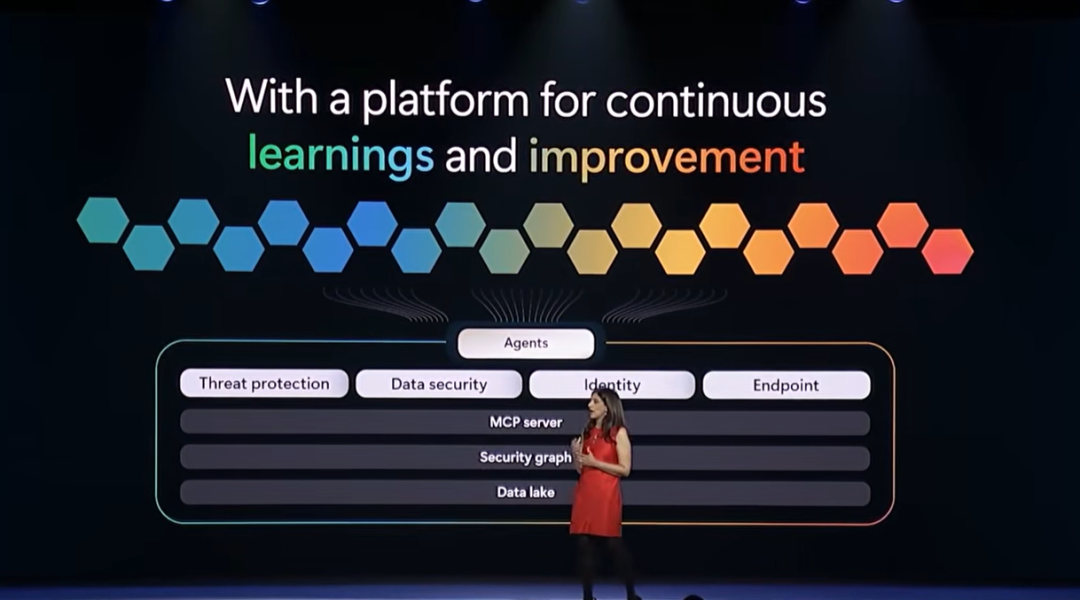
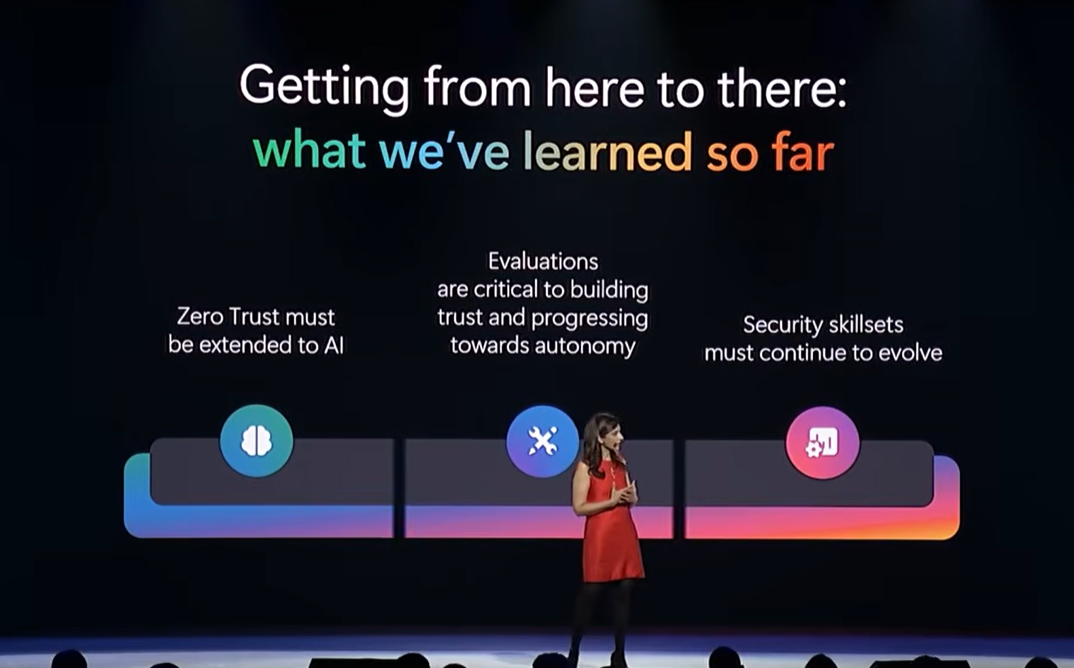
Vasu Jakkal上来就表示,在Agentic AI时代,我们所知的安全必须改变了!未来的安全必定将变成包围式和自主式的。 包围式安全(Ambient Security):安全将嵌入从硅芯片到操作系统、智能体、应用、数据、平台和云的每一层,无缝织入整个技术栈,不是额外加一层防护,而是“内置”于设计之中。 自主式安全(Autonomous Security):安全系统将具备深度可观测性(deep observability)和自适应能力,能主动评估风险、动态调整策略,并在AI威胁出现时以AI速度检测、防御、自愈(detect, defend, heal)。 而要实现包围式和自主式安全,就必须利用智能体。 蓝队利用智能体实现安全的自主化检测、响应与修复;而红队利用智能体对无处不在的智能体进行安全测试与验证。最终的目标就是形成一个始终在线的自防御循环。 Vasu Jakkal进一步表示,在Agentic AI时代,要实现包围式和自主式的安全愿景,需要三方面入手: 1)夯实安全的基石:安全设计和默认安全依然有效,要从劳动力视角去保护智能体 微软认为,安全设计和默认安全的基本原则在Agentic AI时代依然有效。而在Agentic AI语境下,基础安全强调要将安全持续嵌入到网络空间的各个角落,从硬件到网络、传感器、基础设施和云等,让系统始终处于感知状态,始终在推理,不断适应环境的变化,而不是被动的等待报警。 同时,要将保护延伸到加入劳动力大军的智能体上。要将保护智能体的安全提到与保护人的安全同等的高度(核心就是身份安全)。 IDC预测,到2028年,智能体的数量将达到13亿。 而微软自己的调研显示:80%的五百强企业已经开始主动构建智能体,29%的员工使用未经批准的智能体执行工作任务,只有47%的组织对于GenAI的使用采取了安全控制措施。 需要高度警惕的是:防止智能体成为“双重间谍”——在替你干活的同时,也在替对手干活。 2)保障智能体安全:从可观测性、共享安全控制措施(身份、威胁、数据)、安全治理三方面入手。 首先,是可观测性。各个团队都需要一个可观测性平台。 其次,是建立跨团队共享的安全控制措施,核心控制措施是:智能体身份安全、智能体威胁防护、智能体数据安全。 智能体身份安全:要将智能体视作一个主动的参与者,给予其动态身份,就像人类一样,基本技术路线就是要将零信任安全扩展至智能体。 智能体威胁防护:核心就是要让威胁防御体系具备学习和自适应的能力,用AI去防护AI,要能够对抗新型威胁。 智能体数据安全:核心是要监测和保护智能体与敏感数据之间的交互。 第三,是持续治理。传统的周期性治理要变成连续的内在的治理循环。 3)运用安全智能体:用安全智能体去保障智能体安全 要使用Agentic安全去进行大规模防御,构建一个自主化防御平台。 这个平台能够持续地学习和改进自身。 1)要将零信任扩展到AI; 2)评估(包括观测、度量、验证)是构建信任并迈向自主的关键。这里的评估还包括要区分哪些智能体可以获得较高的自主性,而哪些智能体需要更多的人类监督; 3)(智能体的)安全技能集必须持续演进。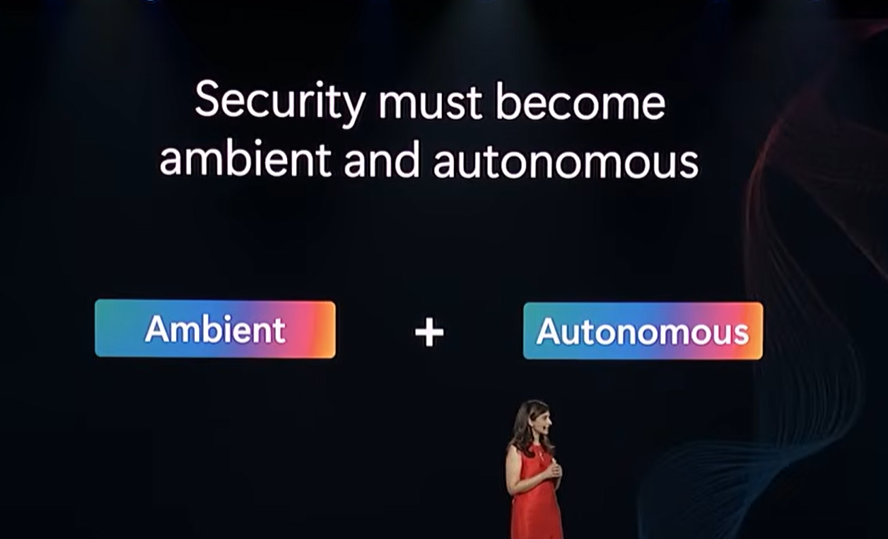
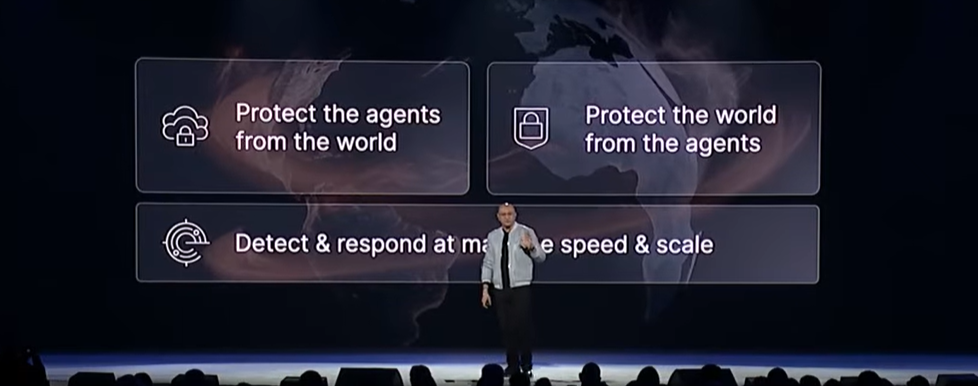
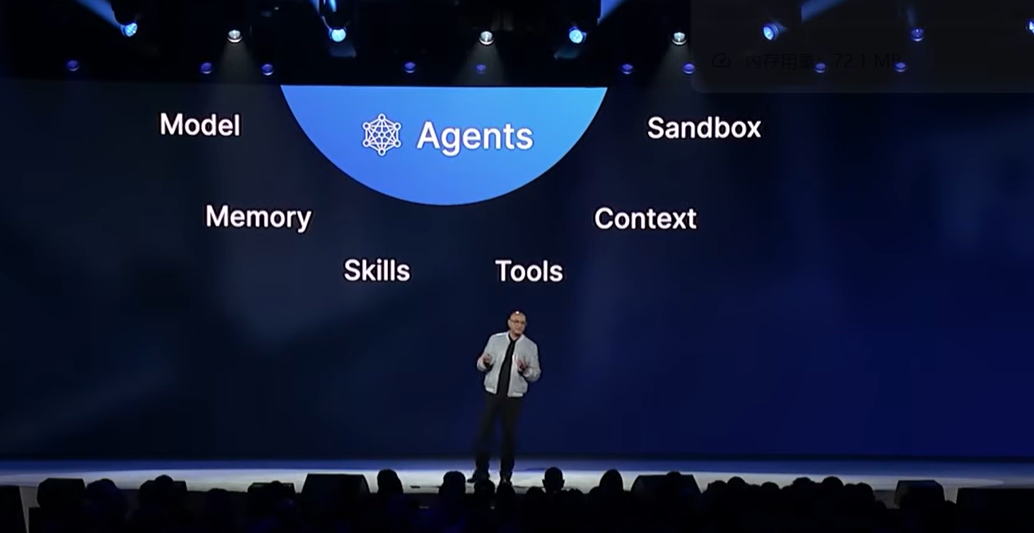
思科:智能体安全、智能体治理、智能体防御 思科总裁兼首席产品官 Jeetu Patel在《为Agentic劳动力重新构想安全》的主题演讲中表示,智能体正以机器速度和无限规模部署,它们正在挑战所有安全架构赖以构建的基本假设。在生成式AI的聊天时代,我们担心的是它们说错了什么,但是在Agentic AI的智能体时代,我们则担心他们做错了什么。 思科对大型企业进行的一项调查显示,85% 的企业表示正在进行人工智能代理试点项目,但只有 5% 的企业将这些代理投入生产环境。 智能体时代不仅仅扩大了威胁面,它还要求建立一种新的治理模型,用于建立信任、授予访问权限以及在出现问题时追究责任。 Jeetu Patel 表示,在Agentic劳动力时代,要考虑三个方面:1)保护世界上的智能体,即智能体系统安全,相当于Agent Security;2)保护世界免受智能体的侵害,即防止智能体失控,相当于Agent Safety;3)以机器速度和规模去进行检测和响应,也就是用智能体去做防御,相当于Agent for Security。 【笔者注:在RSAC2025的安全运营技术趋势分析一文中就分析过AI Security和AI Safety的区别与联系。简单理解(不一定精确),Agent Security:保护智能体及其运行环境、数据、算法,抵御外部攻击与恶意入侵;Agent Safety:防范智能体自身失控,避免错误行为、异常操作危害人、应用和业务系统。两者之间密切相关、相互传导、影响叠加。我们通常将智能体的Security和Safety统称为智能体安全】 首先,保护智能体,至少需要考虑6个方面(下面冒号后面是示例)。 1)模型:是否有漏洞; 2)记忆:是否被篡改 3)技能:是否不受控 4)工具:是否隐藏恶意指令 5)上下文:是否被投毒 6)沙箱:是否会逃逸 其次,保护世界免受智能体的侵害,需要HITL(人在回路之中),更需要零信任,并且要跟原来针对人类的零信任有所区别:底层的最小访问权限控制变成了最小行为控制。 具体来说,把智能体作为一种劳动力进行安全治理的时候,需要做好三方面工作:盘清所有的智能体,每个行动都要获得授权,实时适应风险变化。 盘清智能体的关键是Agentic IAM (智能体身份管理)。其中一个很重要的步骤就是建立人类与智能体之间的责任关系 行为授权的关键是建立三个原则:按需(及时)、最小化(够用即可)、及时收回(时间够用即可,及时撤回授权)。 实时动态风险自适应的关键就是智能体交互过程中要充分理解威胁上下文和行为上下文,根据面临的动态威胁和实施的动态行为(也可以认为是“意图”)去评估风险,并及时采取恰当防护措施。 第三:用AI对抗AI,否则将被AI击败。而这个环节的核心是Agentic SOC——具备超大规模、自主化响应、强化学习持续进步。人类借助Agentic SOC操纵各种智能体去进行安全防御。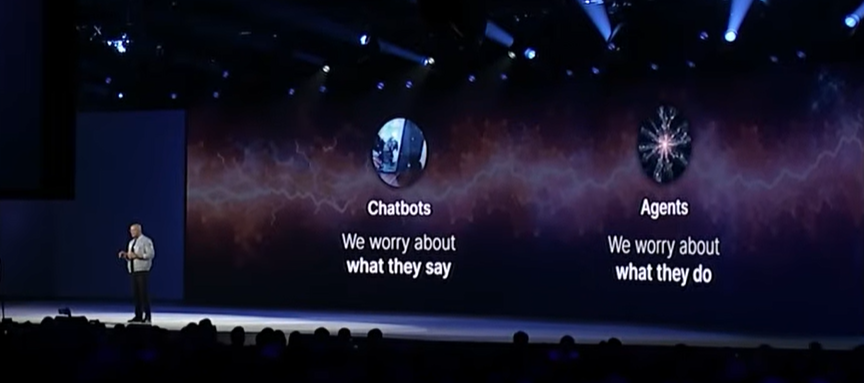
SentinelOne:可验证的智能体 SentinelOne 首席执行官兼联合创始人 Tomer Weingarten 《在Agentic AI时代保障人类潜能与自由》的主题讲演中表示,AI是当今世界最具变革性的力量,它加速了一切,并增加了对抗性攻击的复杂性、攻击范围和精细程度。当前被动的安全模式存在巨大问题。人类对智能基础设施和数据的依赖使得安全防护成为生存的必要条件。 AI时代,人的技能在退化,人的判断力可能也在不断丧失。被动的安全无法掌控一个机器高速运转世界。Tomer Weingarten 提出了“可验证智能体”的概念。 可验证智能体包括6个方面的可验证:速度(能以机器速度即时工作)、证据(工作过程可解释)、自主性(能做出自主决策)、边界(范围和权限受控)、归因(授权可追踪)、问责(可审计到人)。 Tomer Weingarten表示,人类已经花了数万亿美元来提升AI,但在AI安全方面的投入相形见绌。要让AI更安全,不仅是技术问题,还需要提升人类的智力水平。未来属于一种新的范式,机器高速执行任务,证据可追溯,但人类仍需对结果负责。人也需要训练,需要维护,我们要训练我们的员工。在AI时代,需要更聪明的人,而不是迷失在AI中的人。
CrowdStrike:AI需要运行可见、人类控制、集体韧性
CrowdStrike首席执行官兼创始人George Kurtz的讲演将焦点对准AI Safety。他表示,到 2027 年,公司里最聪明的员工将是一台机器。大多数组织部署智能体时,其监管力度甚至不如对实习生的监管。
George Kurtz揭示了当前存在的三个关键缺陷:
1)不可见的推理过程:越权、幻觉
2)缺失的断路器:人类无法及时干预
3)错配的速度:控制跟不上发展,防御跟不上攻击。
这三个问题相互交织,共同作用。
对此,George Kurtz提出了AI Safety的三个原则:
1)运行可见性:决策可解释、行为可追溯、操作可审计;
2)人类可控制:目前还需要人类掌控,参与决策,或者进行指挥、监督;
3)集体韧性/弹性:群体免疫(高效情报分享、社区的力量)。
同时,George Kurtz还提出了AI操作系统的概念,进而提出了AI OS安全防护的解决方案,最后推销自家的产品AIDR。
Armis:AI对抗AI需要暴露管理
从IoT安全转型为暴露面管理的Armis的首席技术官兼联合创始人Nadir Izrael在《AI 对决 AI:如何比攻击者更快地重塑防御》主题演讲中指出,支撑社会的关键基础设施正成为人工智能网络犯罪分子的攻击目标。这些不法分子不再以人为目标,而是将矛头指向人工智能。
出现了很多新的攻击模式:模型投毒、逻辑逃逸、自主化盲点、攻击者持续学习。
Armis的调查显示,仅依靠被动检测无法弥补AI攻击的缺口,而大量的资产漏洞打击了检测攻击的信心。
Nadir Izrael表示,现有的安全机制无法上规模。攻击者越来越自动化、高效、高速。而防御者则还是以手工操作为主,被动响应攻击者,即便使用了AI,也往往囿于HITL这个瓶颈,速度还是上不去。
因此,网络安全的游戏规则变了:从人与人对抗变成AI间的对抗。
Varonis:AI时代的数据安全
数据安全公司Varonis 首席执行官Yaki Faitelson表示,AI创新的速度远远超过了AI安全治理的速度,安全追不上AI,差距越来越大。
当前AI安全面临三大障碍:保护数据、保护AI系统和智能体、对抗AI赋能的攻击者。
并且,三个问题叠加到一起,造成了致命风险,数据安全的问题被极度放大。
为此,Yaki Faitelson提出了一套基于识别、修复和告警的数据安全的解决方案,将数据安全、AI系统安全和AI对抗集成到一起。
这套解决方案的关键在于通过AI实现基于意图的访问。
小结
下表是以上6个厂商的发言内容核心观点整理:
纵观本次大会主会场的主题演讲可以发现,人类已经步入Agentic AI时代,智能体将无所不在。在网络空间安全领域,不论是进攻方还是防御方,都必须积极利用Agentic AI技术,AI对抗AI的时代已经到来,以Agentic SOC为代表的各种自主化安全平台将成为未来安全对抗的关键胜负手。
对于防御方而言,要释放Agentic AI的巨大潜力,首先要建立信任。微软的演讲通篇都在将如何建立对智能体的信任,而SentinelOne讲演的主题也是”可验证的智能体“。思科用调研数据告诉大家,85% 的企业表示正在进行人工智能代理试点项目,但只有 5% 的企业将这些代理投入生产环境,原因就在于不信任!
如何建立信任?信任的根基就在于安全!
这里的安全不仅是我们熟知的智能体系统的安全(Agent Security),更关键是智能体对使用该智能体的系统的安全(Agent Safety),即防止智能体自身失控,思科称之为”Protect the world from the agents“(保护世界免受智能体的侵害)。此外,还包括用智能体赋能安全重塑现有安全防御体系。
综合各家演讲内容,要实现智能体Safety,关键的内容包括:智能体的可见性和可观测性、智能体身份管理、智能体的零信任安全、人类可控制(HITL和HOTL)、协同防御。
此外,用智能体赋能安全,也需要可信任的安全智能体。如果智能体信任的问题不解决,智能体赋能安全也将很难规模化。
主题演讲表明,智能体赋能安全,关键是安全运营,既包括事中和事后的检测与响应,也应涵盖事前环节的暴露管理。正如Armis所言,在Agentic AI时代,仅靠事中事后是不够的,还需要事前预防,因此预防性安全(Preemptive Security)【位列Gartner2026年十大战略技术】意义凸显,譬如AI赋能的新一代暴露管理平台。
当然,必须指出,要建立信任,仅靠安全也是不够的,还需要实现智能体运行的准确性、可重复性、合规性,等等。
【参考资料】