【公告】关于 AI 生成漏洞报告提交违规行为通告及成长守卫分规则更新
京东安全应急响应中心 2026-07-30 19:00 北京
各位白帽师傅:
感谢大家长久以来为京东安全筑牢防线付出的努力。规范、繁荣的生态,需要所有参与者一同守护、共同营造。
近期 JSRC 监测到,直接提交 AI 生成且未经人工核验的无效漏洞行为持续增多。针对违反 JSRC AI 漏洞报告提交规范的账号,JSRC将依规处置,特此公示。我们相信,优秀的白帽应该被更快看见,为让审核资源聚焦真正有价值的漏洞上,JSRC 决定更新《成长守卫分》规则,守卫分将影响您的成长等级及年度排名。
AI生成漏洞提交违规处置
对于累计提交超过 5 个AI生成报告且未经上报者人工验证有效性的白帽子,平台有权拉黑您的账号;
对于累计提交超过 3 个AI生成报告且未经上报者人工验证有效性的白帽子,平台将提醒您的行为。
违规处置通告
经JSRC核实
以下白帽子使用AI生成累积提交超过 5 个且未经上报者人工验证有效性,将予以封号处理:
ID:jd_********8、jd_********r
以下白帽子使用AI生成累积提交超过 3 个且未经上报者人工验证有效性,将予以警告处理:
ID:13********p、jd_********3、8********n、jd_********w
成长守卫分规则更新
JSRC漏洞报告提交规范
提交报告前请仔细阅读JSRC外部威胁处理规则:
AI/人工挖掘漏洞,请提交真实、完整、可验证的漏洞报告,至少包含以下内容:
漏洞危害说明;
详细复现步骤;
可复现的完整 PoC;
关键复现步骤及对应截图。
上述内容必须能够相互印证,并直接支撑漏洞危害说明。复现步骤、PoC 输出、关键截图或其他验证结果,应清晰证明报告中描述的漏洞影响已经实际发生,而非仅停留在潜在风险、理论推测或无法验证的安全隐患层面,不符合规范的报告,平台将直接忽略。
成长守卫分扣除规则
在漏洞挖掘过程中,若存在以下行为,JSRC将依据情节轻重扣除成长守卫分,并对相应账号进行处理,成长守卫分将影响漏洞奖励、成长等级评定、年度榜单排名,处置规则将持续更新。
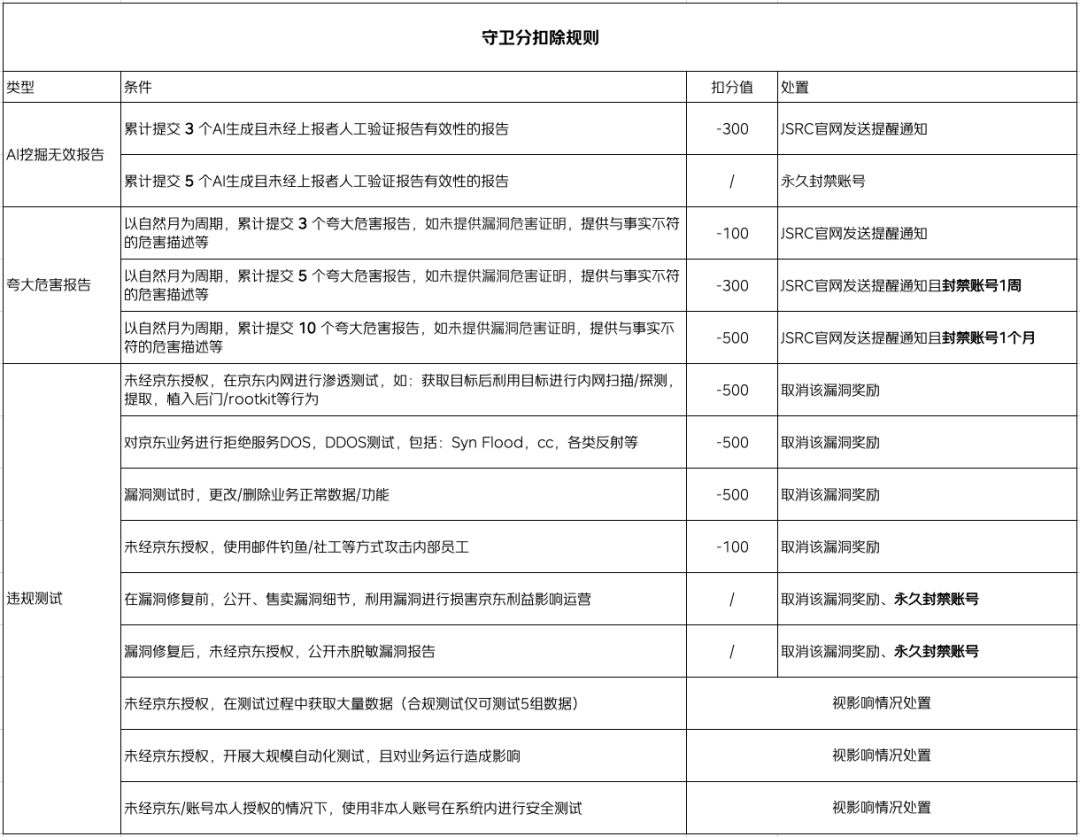
注:对违规测试处置除扣除守卫分、封禁账号外,JSRC 还将视情节严重程度,保留进一步追究法律责任的权利。
JSRC
我们相信,把有限的审核资源留给真正推动京东安全的伙伴,是对每一位认真挖洞白帽师傅最好的尊重。