江湖征召令|美团SRC专测活动进行中
美团安全应急响应中心 2026-05-06 17:00 北京
活动时间:2026年4月27日 - 5月20日
战场已开放,高额奖励已备好,只等各位白帽师傅前来破局。期待各位师傅大显身手,提交高质量的实战化漏洞报告!
活动时间:2026年4月27日 - 5月20日。
SECURITY
入侵类风险
活动奖励
符合以下要求的有效漏洞 3万元/个。
测试范围:美团所有对公网开放的业务系统与资产,控股公司视情况收录。
重点关注风险:
RCE 类命令执行、代码执行、表达式注入。
持久化控制Webshell 上传、后门植入。
凭证窃取获取 SSO 任意票据。
核心检验标准:
✅ 是否可直接获取服务器权限?
✅ 是否具备实现持续控制的条件?
✅ 是否可进行横向移动?
🎯 终极验证:利用获取的权限或票据,是否可以成功登录 网页版大象、KM、BI 系统。
SECURITY
AI与大模型风险
活动奖励
符合以下要求的有效漏洞 2倍安全币奖励。
测试范围:属于美团所有对公网开放的 AI 产品、AI 服务、智能体、插件体系等。
重点关注风险:
模型控制越狱 + 提示词注入导致的系统能力滥用、插件滥用。
沙箱突破沙箱逃逸、横向进入美团内网、利用模型能力访问内网资源、获取云凭证/内部接口访问能力。
敏感数据利用 AI 缺陷获取业务订单数据、合同/商户信息、内部系统信息。
核心检验标准:
✅ 是否突破了模型预设的能力边界?
✅ 是否造成了真实的业务数据泄露?
✅ 是否影响了模型自身的稳定性或可用性?
🎯 复现要求:攻击路径与效果必须 可稳定复现。
SECURITY
测试报备
由于本次活动涉及对核心业务及 AI 底层逻辑的深度测试,为了保障测试合规,避免引起安全防护系统的误报与拦截,请各位师傅务必遵守以下规范:
① 报备获取授权凭证
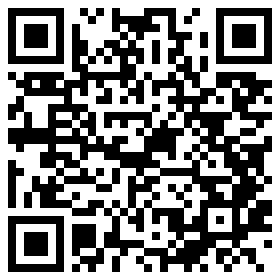
在进行涉及内网触达、沙箱逃逸等敏感操作前,请扫描下方二维码提交测试报备信息:
② 点到为止,即时熔断
实战测试请遵循"证明危害即止"的原则。一旦证明可成功获取内网权限或敏感数据,请立即停止操作并提交报告。严禁进行自动化内网扫描、破坏性测试或大规模数据下载。
SECURITY
测试注意事项
1.严禁使用大流量自动化扫描器,提倡高质量的手工深度测试。允许合理使用AI大模型辅助分析与逻辑挖掘,但需确保测试过程可控,且提交的漏洞必须经过真实环境的人工复现,拒绝未经测试验证的纯AI生成报告。
2.当发现入侵类风险后需周知美团,经授权后才能进行横向移动,未经授权禁止植入后门或者对内网其他主机进行测试;
3.禁止邮件钓鱼社工;
4.禁止盗用或借用管理账号、内部账号进行测试,测试使用的非美团普通用户账号,需说明账号来源,不明来源的账号视为违规盗用或借用;
5.测试SQL注入类漏洞时,应采取手工注入,且获取的数据量不能超过10组;
6.禁止网络拒绝服务(DoS 或 DDoS)测试;
7.严禁利用漏洞下载/保存源代码、用户个人信息等敏感数据。若在不知情情况下下载,应及时告知美团SRC工作人员并删除;
8.测试命令执行漏洞时,证明漏洞即可,禁止植入文件或者对内网其他主机进行扫描测试;
9.测试验证越权漏洞等逻辑风险时,请自行注册测试账号进行测试。务必控制测试范围,不得危害系统正常数据或影响正常用户使用;
10.禁止进行物理测试、社会工程学测试或邮件钓鱼等任何其他非技术漏洞测试;
11.获取网站的权限时,禁止修改代码文件或植入后门等操作;
12.参与测试的同学,需要遵守保密协定,勿将页面截图、功能模块详情等外传泄露;
13.同一系统按照漏洞提交时间收取前三个同类型漏洞,后续不再收取同类型漏洞,但若有危害重大的同类型漏洞,将酌情收取(适用于全平台漏洞);
14.我们反对和谴责一切以漏洞测试为借口,利用安全漏洞进行破坏、损害美团系统及用户的利益的攻击行为,我们保留追究法律责任的权利;
15.须知:本活动与其他活动奖励不叠加。
— END —