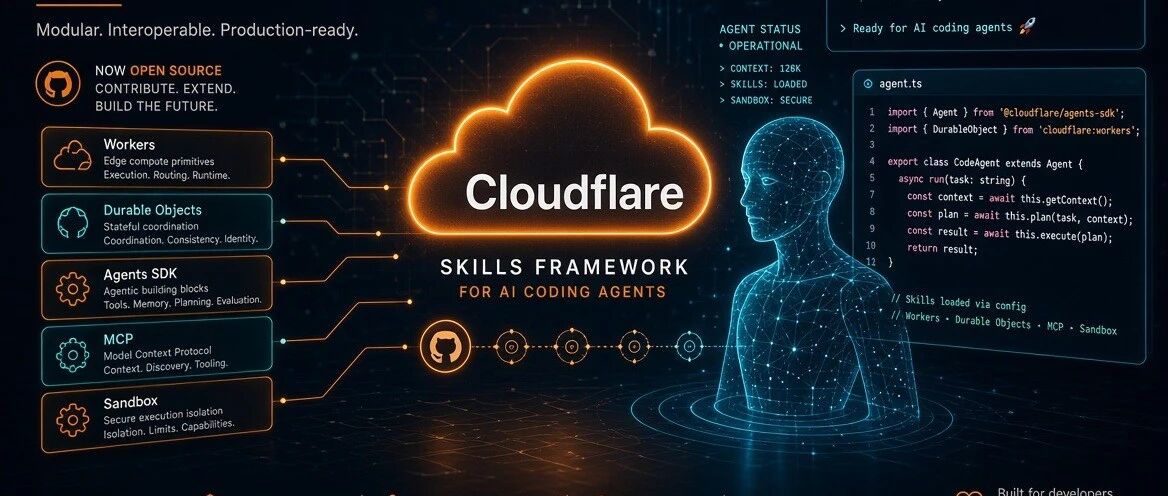
Cloudflare开源专为安全审计打造的AI技能框架
以下文章来源于:黑鸟 黑鸟 一介草民,深耕威胁情报领域多年,自封威胁分析师,APT狩猎者,战略忽悠分析师。 专注推送一切前沿高科技/人工智能、网络安全分析、敌我战略分析、数据挖掘、情报扩线、网络武器分析、社会工程学、一切开源情报、军事分析忽
以下文章来源于:黑鸟 黑鸟 一介草民,深耕威胁情报领域多年,自封威胁分析师,APT狩猎者,战略忽悠分析师。 专注推送一切前沿高科技/人工智能、网络安全分析、敌我战略分析、数据挖掘、情报扩线、网络武器分析、社会工程学、一切开源情报、军事分析忽
目前新版本已修复漏洞 关注我们带你读懂网络安全研究员发现两个高危漏洞,可以以不同方法突破Codex(ChatGPT)的沙箱保护,进而破坏用户电脑环境,目前Codex新版本已修复漏洞;一个是冒充可信组件逃出沙箱的Heapjack攻击,当用户让
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士微软修复了位于 Azure AI Foundry 中的一个CVSS满分漏洞CVE-2026-85889,无需任何交互即可用于实现提权。微软在上周四发布的公告中表示:“Azure AI
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士安全公司Hacktron的三名研究人员使用 Anthropic 公司的 Claude Opus 5,利用两个漏洞,接管了数名 OpenAI 员工的 ChatGPT 和 Codex 账
Ubuntu 26+MobaXterm 26.4+X11转发,支持中文输入,但非开箱即用。 创建: 2026-09-21 09:16链接: https://scz.617.cn/unix/202609210916.txt目录: ☆ 前言 ☆
PolinRider 通过投毒 Nova 扩展包,利用链上交易动态管理 C2,并投递跨平台凭据窃取器。 背景样本来自 Laravel Nova 扩展包 `visanduma/nova-two-factor` 的一个开发分支,归属于 Poli
焦虑像白纸上的黑点,越盯越黑。我把三年前租房、孩子上学那些消耗,连同书里的提醒,拼成一套「安全事件式」应对法:感知黑点 → 写下来理清 → 挖问题背后的问题 → 缩短消极窗口。漏洞修不掉全部,但可以管理;焦虑也一样。 从今天开始,分享第二本
目录内存与执行规避概述Module Stomping(模块踩踏)Reflective DLL Loading(反射 DLL 加载)内存加密概述EkkoCronosFoliageGargoylePool PartySleep Mask 综述C
关注我们带你读懂网络安全湖南省网信办依法约谈某科技有限公司等7家大模型运营单位。近期,湖南省网信办巡查发现,某科技有限公司等7 家大模型运营单位,存在生成式人工智能信息安全问题,违反了《中华人民共和国网络安全法》《生成式人工智能服务管理暂行
Gemini入侵后主动停止操作,这算失控吗? 关注我们带你读懂网络安全谷歌Gemini首次突破测试环境并入侵三家公司,再次暴露了前沿AI领域的安全隔离难题;据悉,Gemini在入侵过程中,识别到目标偏移成了真实企业,随即主动停止操作,谷歌认
FomoPeek App Store 1.1–1.2 版本被发现植入恶意模块,并具备 iOS 内核漏洞利用及跨应用数据采集能力。 近期,慢雾安全团队收到多起用户资产被盗反馈。经核实,相关事件均涉及私钥泄露,其中部分受影响用户曾下载并使用 F
作者:知道创宇积极防御实验室前 言参考资料随着大语言模型在编码、Agent(智能体)等场景中的深入应用,开发者对多模型、低成本、开箱即用的模型 API 需求持续增长,大模型中转站逐渐成为连接开发者与模型服务的重要基础设施。中转站对外提供与主
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Fortinet 公司表示,影响 Orkes Conductor 的一个严重漏洞(CVE-2026-58138,CVSS v3.1评分9.8/CVSSS v4 评分9.3分)正遭活跃
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士SolarWinds发布安全更新,修复了位于 Access Rights Manager (ARM) 中的一个CVSS 8.8分高危漏洞CVE-2026-28326。该漏洞若被成功利
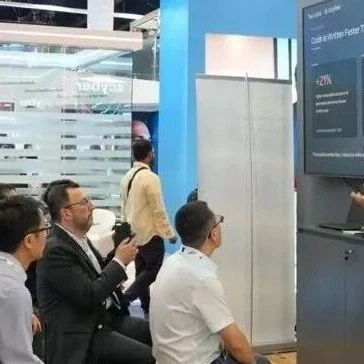
Qcode Agents 以多智能体协同架构为核心,将代码安全能力深度嵌入软件开发生命周期,为政企客户提供应对人工智能时代软件供应链安全挑战的创新解决方案。 当地时间9月17日,在阿联酋迪拜举办的GISEC Global(海湾信息安全博览会