活动预告|CodeWisdom软件智能化开发系列学术报告第21期:软件工程:敢问路在何方
报告时间:2026年11月9日(周一)上午9:30 Zhenchang XingCSIRO Technology内容简介题目软件工程:敢问路在何方摘要 人工智能浪潮下,软件工程将走向何方?本报告探讨软件工程走向大众技能的机遇,主张传承核心工
报告时间:2026年11月9日(周一)上午9:30 Zhenchang XingCSIRO Technology内容简介题目软件工程:敢问路在何方摘要 人工智能浪潮下,软件工程将走向何方?本报告探讨软件工程走向大众技能的机遇,主张传承核心工
实战见真章,蜂群共破局 如果有人把网络安全行业中的攻防历程写成一部小说,那么过去几年的“卷王”们,大多还在练“独孤九剑”——努力往一个大模型里塞入几百上千个安全工具和上万字的 Prompt,试图修炼出一个无所不能的“全能单兵”战士。但现实结
在海南一家汽车门店里,一位交付顾问,借助 AI 做出了一套验车工具,并逐步投入真实使用。本文记录的,不只是“AI 帮忙写代码”,而是一线业务场景里的真实问题,如何一步步被做成可交互、可验证、可持续迭代的现场工具。从静态验车清单,到能够跟着用
问境 AgentAI 深度识别Skill安全风险,护航智能体可信运行。 一个通过安全审核的 AI Agent,本身可信,却仍可能因加载恶意 Skill,沦为攻击者入侵企业核心系统的执行入口。2026 年 USENIX Security 收录
【火绒安全周报】无印良品遭黑客入侵/欧洲多国超市遭黑客攻击 江苏首破路由器植入木马搭建特大“僵尸网络”案近日,南京警方侦破江苏首例在路由器植入木马搭建僵尸网络的大案。金某、王某团伙编写木马,联合二手经销商批量刷入路由器,涉案设备超10万台,
火绒小问答——「企业版」系统加固 尊敬的用户,您好!系统加固是火绒终端安全管理系统2.0中系统防御下的核心功能模块,针对病毒会利用或修改的系统脆弱点设置相应的防护规则,有效保护系统关键文件不被篡改、破坏或恶意创建,防止特定注册表项目不被恶意
火绒安全|忘记个人版保护密码?官方工具一键处理 近期,绒绒在各新媒体平台收到不少用户咨询火绒安全软件个人版忘记密码如何处理:部分用户开启火绒密码保护后,会遇到遗忘密码的情况,进而无法调整防护配置、退出或卸载程序。针对此类场景,火绒提供密码保
一、漏洞概述近期,互联网上披露了 OpenSSH 在使用 musl libc 且禁用 PAM 的 Linux 系统上存在密码认证绕过漏洞(CVE-2026-123158,研究者命名为 "sshole")。攻击者远程提交一段长
一试身手 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Google 扩展了云漏洞奖励计划 (VRP),如研究人员能找到可导致完全管理控制的安全弱点,则可获得最高可达 25 万美元的顶级奖励。这项最高旨在奖励“专门用于认可高影响力的架构
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士安全研究员 Ozgun Kultekin 发现了一个影响OpenSSH 和 musl 的高危漏洞CVE-2026-123158(CVSS评分8.1)。该漏洞被命名为“*sshole”
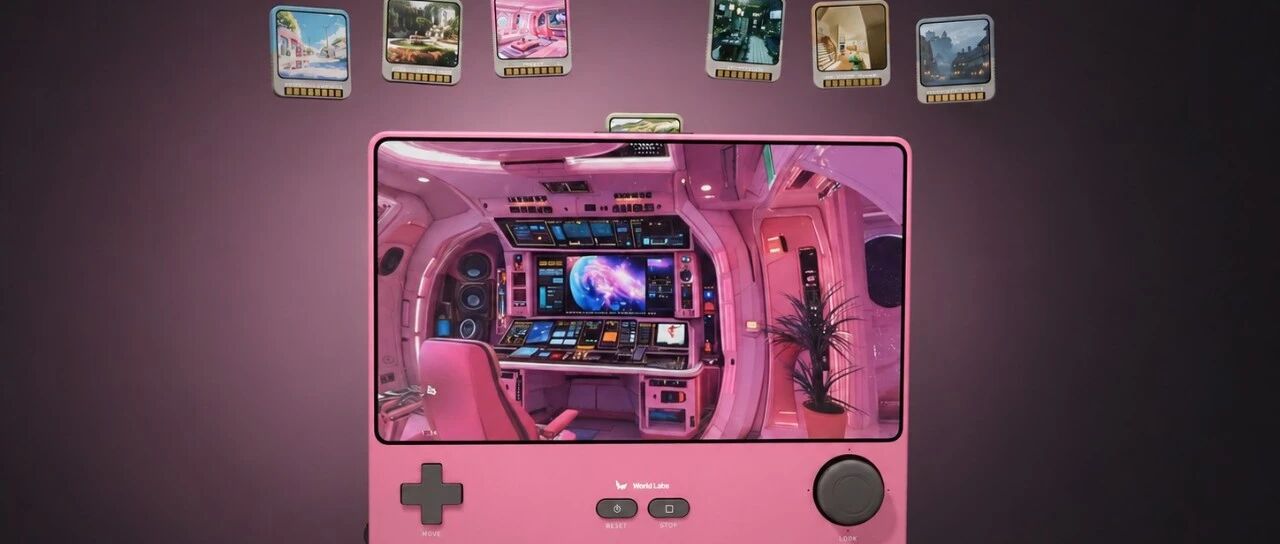
Frameboy。 编辑|Neo、泽南今天,AI 圈的人在打游戏。李飞飞的创业公司 World Labs 推出了自己的第一个「应用」Frameboy,由 AI 实时生成第一人称画面,把生成式 AI 变成了一种可以直接探索的体验。Frameb
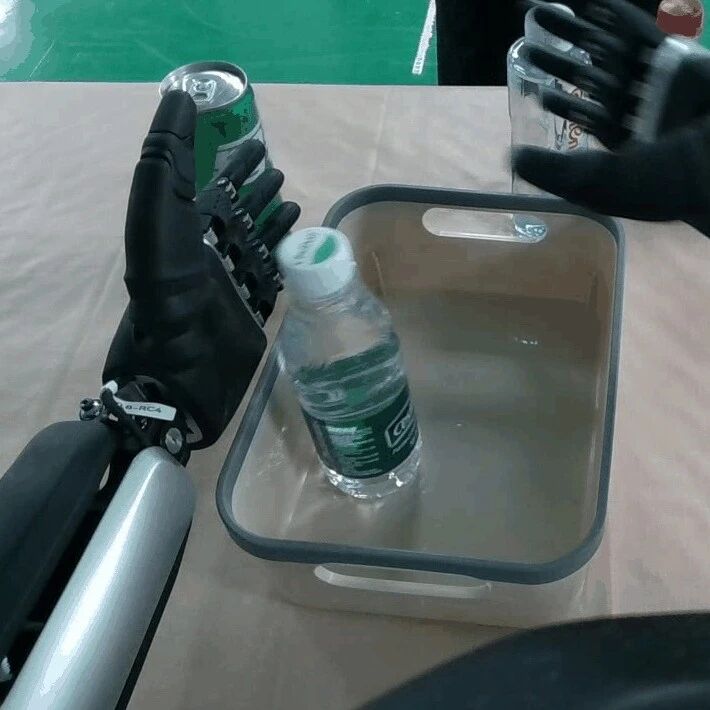
从只会 “单步演示” 到 “连续干完一件活”,长程规划正在成为机器人的新分水岭。 机器之心发布从只会 “单步演示” 到 “连续干完一件活”,长程规划正在成为机器人的新分水岭。当 “大脑” 成为机器人的分水岭2026 年,具身智能正以肉眼可见
既要,也要。 编辑|Sia规模也能经济。仓库里的马拉松一台矮矮胖胖的机器人拐进货架之间。它闪烁着信号灯,外形像一只装了轮子的行李箱,沿着狭窄的巷道快速移动。迎面,另一台机器人正好驶来。眼看就要撞上,两台机器人却灵活地错开,继续执行各自的任务
— ◆ —从 Binance 入侵事件复盘,谈三个反直觉的安全命题攻击者不一定需要突破你的防线,只需要让你的防线替他完成工作。最近参加某银行的高阶岗位面试(最终又没通过,今年我的精神压力确实很大),面试官问了我一个问题:如果 Binance
CVE-2026-119977是WordPress核心中的一个远程代码执行漏洞,无需身份认证、无需用户交互。且已有在野利用证据,风险较高。请所有WordPress用户立即开展排查和处置。 1背景介绍近日,天融信阿尔法实验室监测到WordPr