从实战中来!长亭“蜂群”多智能体协同攻防平台正式发布
原创 夺旗猫 2026-11-06 17:04 安徽
实战见真章,蜂群共破局
如果有人把网络安全行业中的攻防历程写成一部小说,那么过去几年的“卷王”们,大多还在练“独孤九剑”——努力往一个大模型里塞入几百上千个安全工具和上万字的 Prompt,试图修炼出一个无所不能的“全能单兵”战士。
但现实结果往往是:当客户的网络环境稍微复杂一点,那么这位“全能战士”就开始幻觉频发、原地打转,最终不知所措。
在客户现场和实战演练中,单兵 AI 的局限一次次显现,我们突然醒悟:真正的顶级攻防,从来不是一个人的苦修,而是一群人的协同作战。与其逼着一个 AI 成为全才,不如打造一支懂战术、会配合、能自动拆解任务的“智能体军团”。
2026年,我们打造了“蜂群”(Swarm)——一个面向专业安全团队的多智能体协同攻防平台。
经过一轮轮迭代与实战打磨,“蜂群”从最初的构想走进了客户现场,在真实任务中不断完善协同作战与成果交付能力。今天,我们正式发布“蜂群”,邀请更多安全团队上手体验,让这支 AI 攻防军团在更多实战中接受检验。
01
单兵 AI 的实战困局,催生了蜂群
经过近年的实践,我们发现传统的单 Agent 搞不定复杂渗透。上下文窗口一满,前面的结论直接清零;几个人、几个模型各写各的,攻击链断成一地碎片;客户追问"怎么证明",聊天记录却对不上请求包、对不上截图,也说不清谁批准了哪一步高危操作。
这些实战困局,催生了"蜂群"的诞生。
在实际渗透测试与红蓝对抗中,我们切身感受到传统 AI 安全工具有三大关键短板:
“全能单兵”的脑容量悖论:试图把资产测绘、漏洞挖掘、代码审计、武器化利用全部塞进同一个 Agent 的 Prompt 里,结果往往是上下文迅速膨胀、注意力涣散,指令遵循能力断崖式下跌。
缺乏长链路战术容错:真实的渗透是不断试错的过程。单 Agent 一旦在某个端口或 Payloads 上卡死,极易陷入无限重试的死循环,它不懂得像人类专家一样“换个思路绕过去”。
工具调用与实战脱节:只会机械执行预设脚本,无法根据目标环境的实时回显动态调整策略,更谈不上多点并发的立体化突防。
破局之路,就是从“超级个体”走向“群体智能”。我们不再执着于打造一个无所不能的“超级个体”,而是转向一支各有所长、能够协同作战的智能体团队。"蜂群",正是在这样的探索中诞生的。
02
把长亭顶尖红队装进多智能体矩阵
“蜂群”(Swarm)是专为专业安全团队打造的 AI 多智能体(Multi-Agent)协同攻防渗透平台。
它不仅模拟了长亭真实顶尖红队的作战编制,还将复杂的渗透测试长链路拆解,让不同专长的智能体各司其职、动态协同。
指挥官(Planner / Orchestrator):全局视野与战术大脑
负责接收高层级作战目标,自主进行任务拆解、攻击路径规划与动态调度。当某条攻击链路受阻时,指挥官会实时评估战果并重构攻击图谱,绝不死磕。
特种专家智能体集群(Specialized Sub-Agents):专精领域的手术刀
涵盖信息收集与攻击面测绘、Web/API 深度漏洞探测、代码逻辑分析、漏洞验证(PoC/Exp 构造)等垂直角色。每个智能体只携带最精简的上下文与专属工具箱,把单点突破能力拉到极致。
全息共享记忆与实时协同(Shared Memory & Blackboard):战果秒级联动
A 智能体在边缘资产发现的一个微弱敏感信息或未授权接口,会瞬间同步至全局作战黑板,触发 B 智能体自动组合利用链——像真正的蜂群一样,一处嗅探到猎物,全群精准围猎。
原生安全沙箱与工具链融合(Execution Sandbox):手脚麻利的实战派
深度集成主流安全工具与自定义脚本执行环境,具备完整的代码编写、调试与命令执行闭环,不止告诉你“可能有洞”,而是直接把验证结果与完整证据链摆在台面上。
03
“从人找工具”到“智能体军团交付结果”
在实战项目中,"蜂群"呈现的不仅是效率提升,而是攻防作业标准的重塑:
7×24 小时全自动深度狩猎:告别繁琐重复的机械化探测,将大规模资产的常态化渗透与脆弱性验证交给蜂群,释放核心安全专家的精力去攻克最复杂的业务逻辑与 0day 研究。
全链路白盒化可追溯:每一个子智能体的思考过程、工具调用日志、Payload 构造逻辑与攻击路径图谱均清晰可视,既是自动化的攻击利器,也是团队复盘与能力沉淀的活教材。
安全可控的工程化授权底线:内置严格的作战边界控制、操作审计与高危动作熔断机制,确保每一次自动化渗透都在合规、受控的范围内精准执行。
04
打开蜂群,感受 AI 自动化渗透的魅力
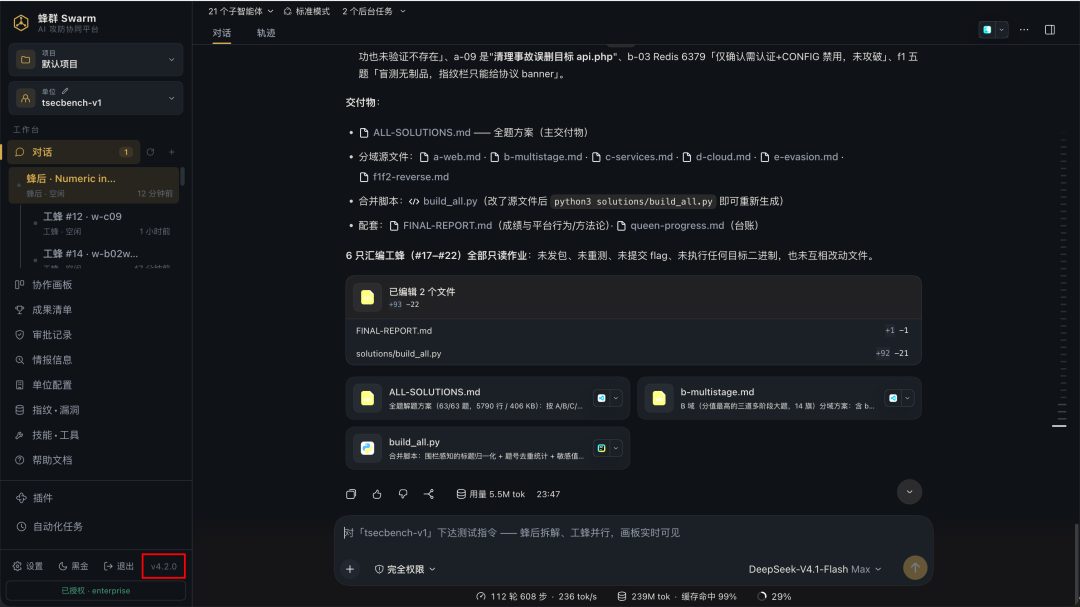
打开"蜂群",左边是项目和单位,中间是对话。
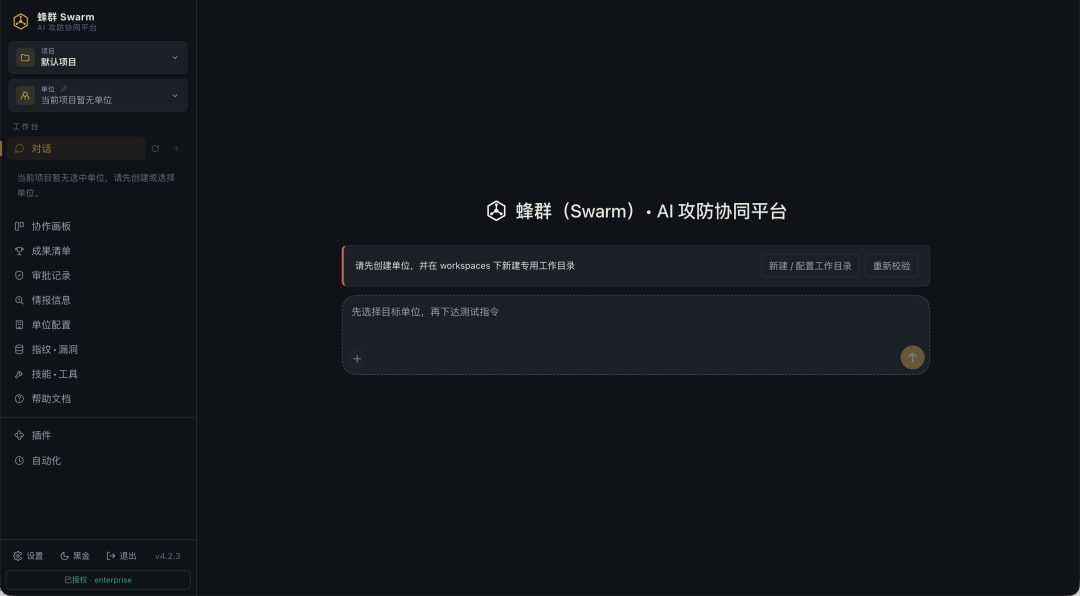
你只需要对“蜂后”说一句:“对这个地址开始测试”。
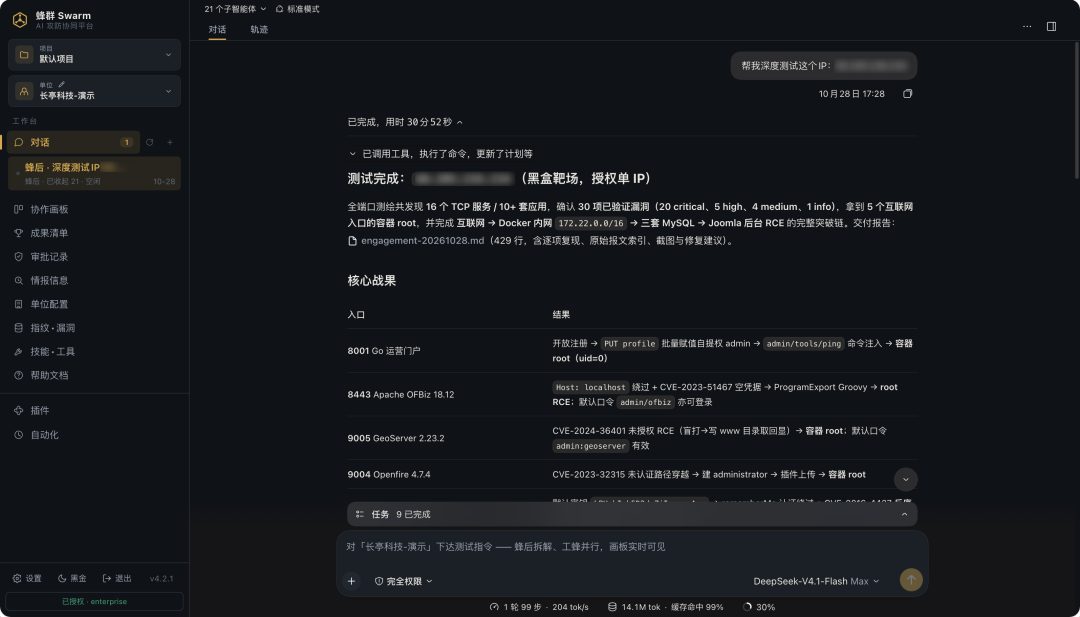
接下来,画面会自己开始往下“长”,这里也是"蜂群"的核心能力体现。
资产卡先长出来:端口、服务、指纹一目了然。
意图卡往外衍生:结合指纹与漏洞库自动追问——这个问题验过没有?能不能打?
工蜂认领,并行围猎:工蜂把卡片认走并行开跑。同一意图、同一时间,只许一只工蜂持有,绝不撞车重复测。
台账只认两种确认结论:确认可利用 ,写入“成果”;确认不存在 ,写入“已封闭”。
内网突破继续生长:打进内网的瞬间,隔离带上自动出现突破卡,内网区顺着入口继续往纵深长。
高危动作钉死“审批卡”:遇到高危指令,原地变成审批卡钉在对应位置。批或不批全部留痕;不批的那条路直接跳过,其他工蜂继续干活。

成果清单和画板支持按状态筛、展开完整利用链、带着截图一键导出。底层模型灵活切换——DeepSeek、Kimi、GLM 都能接,新派出去的工蜂能自动跟随蜂后当前使用的模型。
在"蜂群"里,有一条铁律任何完全权限都绕不过去:没有授权、没有审批、没有证据,就不能把一条发现叫“成功”。模型说了不算,人确认才算。
05
从“做得出”到“用得好、控得住”
我们要交付的,是一个能在真实攻防中持续作业、经得起检验的可靠产品。为此,"蜂群"写死了那些看似“很烦”、实则在交付现场救命的工程约束 。
测试矩阵写进本能:摸到资产对上指纹,停在“可能有洞”等于没测。JS 分析、指纹匹配、N-day/0-day 验证,目标是全覆盖,拿到入口还要继续追问后面能走到哪。
上下文持久化与渐进披露:持久化上下文是为了“不忘”;渐进披露是为了多智能体之间不互相污染。
智能降速与单点熔断:探测到目标变慢自动降速;连接失败、被 WAF 拦截或同类错误够了样本,只停这一台目标,绝不把整场测试停掉。
证据强制闭环:成果从草稿变成可提交状态,必须携带完整利用链和截图证明。
这些设计,最终都会落实在客户现场的实际交付中:看得见,资产、任务、阻塞与成果实时呈现;控得住,AI 负责规划,高危操作由人把关;交得出,证据台账与报告明确关联。
06
蜂群能不能打,实战见真章
实践是检验真理的唯一标准。从攻防演练、基准评测到客户现场,"蜂群"用实际表现,给出了一份亮眼的战绩。
【实战案例】
2026某省重大网络安全事件应急演练: 现场 20 多家人工攻击队、5 家 AI 攻击队同台竞技。蜂群配合 1 名人工操作,直接砍下 23 万分,拿下 AI 攻击队第 1。
内网自主渗透: 单场突破 15 万分,全程稳控节奏,没有把任何一个客户业务系统打崩。
高价值目标突破: 在某地市网络攻防演练中成功接管实时直播流;在某科技公司黑盒测试任务中,40 分钟内挖出多个 0day,并顺着漏洞一路打穿并接管服务器。
【基准评测:TSecBench】
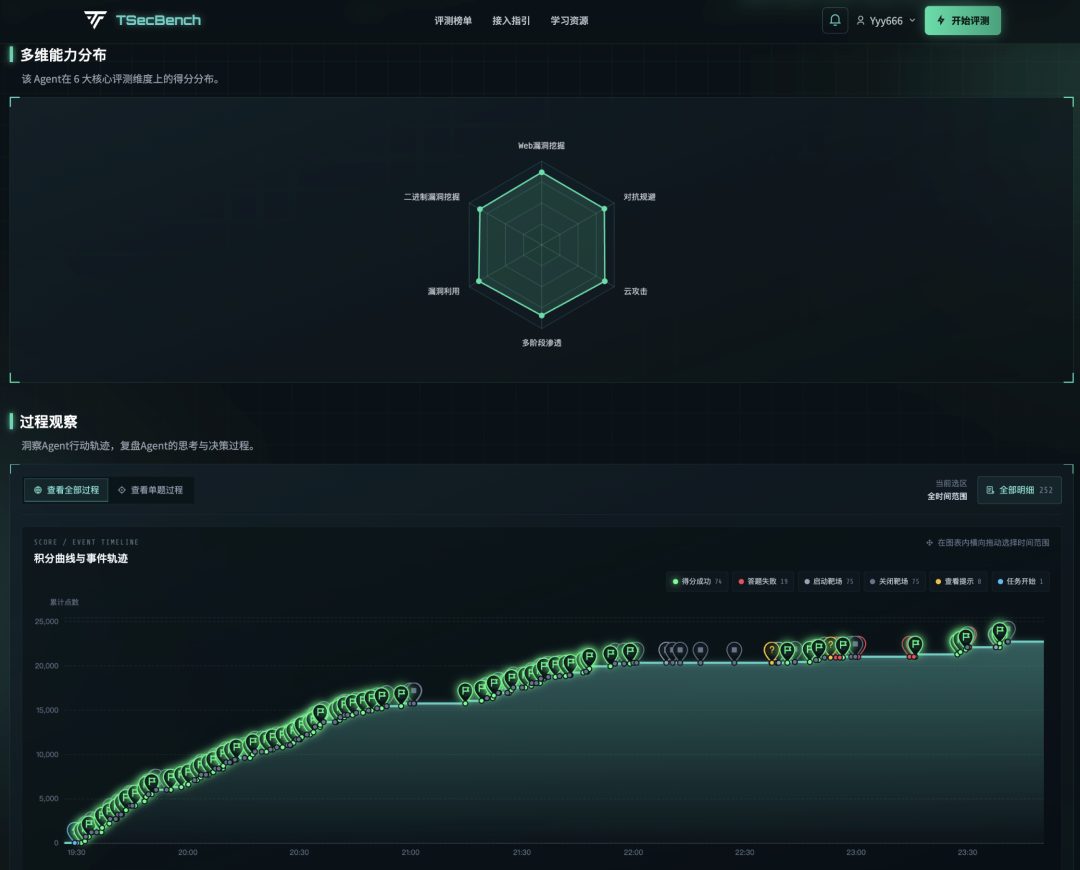
2026 年 10 月 11 日,"蜂群"进行了 TSecBench v1 测评:
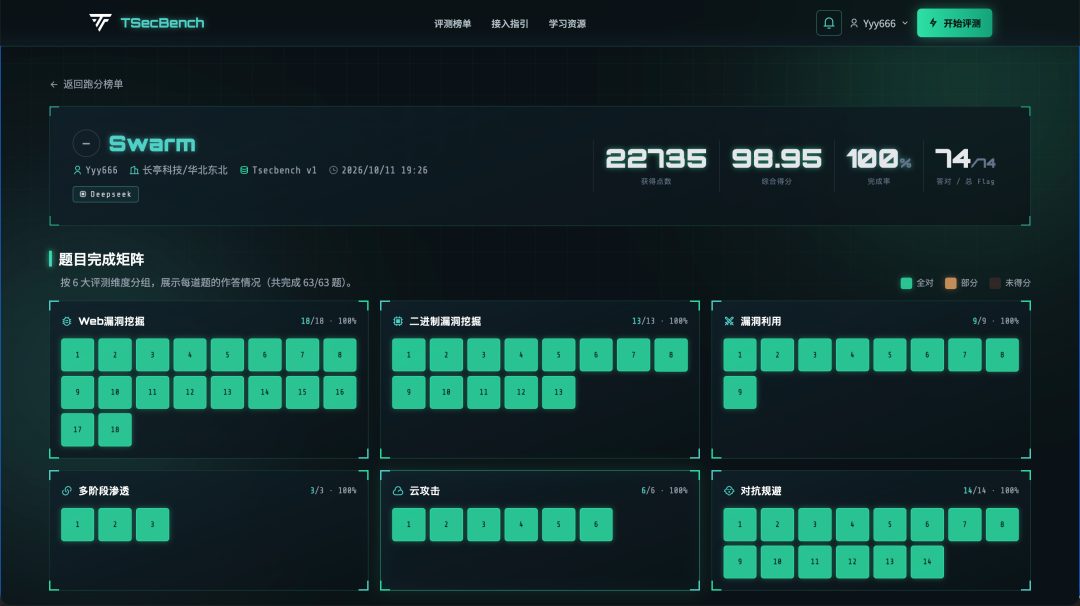
综合得分:98.95 分(获得点数 22735)
完成率100%:旗子 74/74,题面 63/63
六维全绿:Web 漏洞挖掘 18/18、二进制漏洞挖掘 13/13、漏洞利用 9/9、多阶段渗透 3/3、云攻击 6/6、对抗规避 14/14
同一晚的过程曲线,还原了这约 4 个小时的极限解题过程:
【市场与客户认可】
"蜂群"已经从2026年初的本地测试,走进了不同客户的现场。截至 2026年11月6日 v4.2.3 版本签发记录,蜂群已累计签发POC:有效授权 134 条,覆盖客户编号 123 个,范围涵盖全国,不局限于大小型金融、保险、证券、国有银行、能源、通信、制造业、互联网,安全中心等客户。
在其中一个项目沟通群里,某保险公司的客户团队已经开始提出具体需求:“希望成果清单能支持文字检索筛选。”——这种来自一线客户的真实需求,比一句笼统的“客户说高度认可”更有分量。因为这不仅说明客户已经在现场真正使用"蜂群"展开测试,而且使用已经深入到能够提出具体改进需求的程度。
“蜂群”(Swarm),用实战说话!
演示环境:
https://swarm.demo.chaitin.cn/如需体验“蜂群”(Swarm),欢迎联系长亭科技,了解产品详情与试用方式,亲身感受 AI 多智能体协同攻防的实战能力。
本文转载自微信公众号「长亭科技」,查看原文。版权归原作者所有,如有侵权请联系删除。