表彰 | 《网络空间安全科学学报》2025-2026年度优秀论文
网络空间安全科学学报 2026-11-06 20:00 北京
为表彰发表在《网络空间安全科学学报》上具有突出创新性、学术价值与社会影响力的科研成果,激励广大科研人员持续开展高水平研究,《网络空间安全科学学报》编辑部组织开展了优秀论文评选活动,评选范围为2025年10月(含当期)-2026年8月(含当期)。本次评选采用定性与定量相结合的方式,根据学术指标排名、专家推荐意见、大众投票进行综合评选,共评选出优秀论文10篇,现予以公布。
2025—2026年度
优秀论文名单
文章题目 | 作 者 |
生成式人工智能中的强化学习鲁棒性研究进展 | 刘自轩、赵乙、徐恪 |
面向自动驾驶安全的车载毫米波雷达鬼影目标去除方法 | 杨帅、肖亮、陈彦 |
面向深度伪造视频的可解释检测研究 | 张子怡、骆泽任、刘雨乐、孙震、赵悦萌、何新磊 |
大语言模型驱动的网络协议逆向与安全测试方法 | 张东、詹一宸、白家驹、关振宇 |
基于大模型的可信威胁情报信息抽取综述 | 张仰森、向尕、孙露、齐睿、谭自程、曹骏、李胜豪、苑祥祥 |
基于Koblitz曲线的高能效与低时延椭圆曲线点乘架构 | 张金磊、孙唯添、蒋宇杰、王安、张靖奇、杨先明、郝越 |
基于方言触发的语音大模型后门攻击 | 武艳飞、王子涵、张瑞、刘驰、李洪伟、徐国文、汪小芬 |
边缘智能模型的电磁侧信道泄露风险评估 | 赵怡航、宋祁朋、刘晓剑、李玥、曹进 |
基于ATT&CK框架的技术关联分析方法综述 | 钟睿、冯文英、李若南、甘隆罡、于浩泽、顾钊铨 |
面向数据要素流通的商用密码安全保障体系研究 | 黄晶晶、田涵宇、刘昕宇、蔡一鸣、周睿康、李琳、朱峰 |
注:排名不分先后,按每篇第一作者姓氏笔画排序
- 优秀文章详情 -
生成式人工智能中的强化学习鲁棒性研究进展
作者:刘自轩,赵乙,徐恪
单位:清华大学
摘要:随着生成式人工智能的蓬勃发展,强化学习作为一项关键技术,已被广泛应用于提升模型的综合性能。然而,强化学习的引入也将模型的决策核心暴露在新的攻击面之下,其涉及的状态感知、奖励评估和动作执行每一环节均可能存在安全风险,使得强化学习过程的鲁棒性成为至关重要的安全问题。因此,从强化学习鲁棒性的视角对该交叉领域进行了系统性综述,通过建立传统强化学习安全与新兴应用场景之间的联系,深入剖析了各类攻击算法向对抗性提示、奖励模型投毒等新型威胁的演化路径;与此对应,从对抗训练、博弈论、可验证鲁棒性等多个维度,探讨了经典防御策略的迁移潜力。最后,对未来研究方向作出展望,旨在为构建更安全、可靠的生成式人工智能系统提供理论参考与技术洞见。
关键词:生成式人工智能;深度强化学习;深度学习安全;对抗攻击;算法鲁棒性
面向自动驾驶安全的车载毫米波雷达鬼影目标去除方法
作者:杨帅,肖亮,陈彦
单位:中国科学技术大学
摘要:车载毫米波雷达由于其成本较低、不受光照、烟雾等恶劣环境影响的特点,在自动驾驶中得到广泛应用。然而,随着道路上车载雷达数量的增多以及频谱资源(77~81GHz)的稀缺性日益凸显,雷达间的相互干扰问题变得愈发严重,所产生的鬼影目标会降低雷达的灵敏度,显著提升虚警概率,从而严重威胁自动驾驶安全。针对这一问题,本文提出一种联合出发角—到达角—多普勒信息的多域联合鬼影目标去除方法。核心发现在于,干扰信号与目标回波存在非对称传播特性,即目标回波为往返传播,而干扰信号为单程传播。首先,本文在出发角—到达角域进行联合角度估计,利用干扰单程传播无出发角信息这一特点,实现干扰与目标回波在角度域的分离。对于位于零度角附近的鬼影目标,本文通过引入慢时间域伪随机编码,将其变换至多普勒域,再通过构建最大化信干噪比的优化模型将其去除。实验结果表明,所提方法能够有效去除雷达间干扰所产生的鬼影目标,提升雷达在复杂电磁环境下的感知可靠性。
关键词:自动驾驶;车载毫米波雷达;鬼影目标;出发角;到达角;慢时间编码
面向深度伪造视频的可解释检测研究
作者:张子怡,骆泽任,刘雨乐,孙震,赵悦萌,何新磊
单位:武汉大学
摘要:针对现有深度伪造视频检测方法多停留于二分类判别、缺少检测证据支撑的问题,本文开展了基于关键视觉证据的深度伪造视频的可解释检测方法研究。实验从输入视频中提取多段连续片段的RGB(red green blue)帧与光流图,依托前端检测模型完成视频真伪判别,并采用Grad-CAM(gradient-weighted class activation mapping)算法生成RGB分支与光流分支热力图,用以表征图像静态伪造痕迹、视频运动不一致性及模型核心关注区域。在此基础上,结合帧级预测分数与双分支融合得分筛选代表性关键视觉证据,将RGB帧、RGB分支热力图、光流图、光流分支热力图作为4类视觉输入,支撑后续结构化解释文本生成与解释模型微调。为兼顾解释质量与部署成本,本文构建了“大模型标注、轻模型生成”的轻量化可解释检测框架。首先依托ChatGPT-5.4-High的强视觉理解能力,结合关键视觉证据与视频真实标签生成初始结构化解释文本,经人工校验筛选后形成高质量结构化解释标注数据集;再以该数据集为监督信号,采用LoRA(low-rank adaptation)微调方法优化Qwen-3.5-4B模型,使该轻量模型可基于检测结果与关键视觉证据,低成本生成格式规范、证据匹配、逻辑一致的结构化解释文本。实验结果表明,该方法可有效保留前端检测模型决策的独立性,解释一致性指标达到0.876。用户对模型输出结果的准确性、完整性与可理解性评价优良,各项评分介于4.75~4.89分(满分5分),可为深度伪造视频检测结果的分析与复核提供可靠依据。
关键词:人工智能安全;深度伪造检测;人工智能可解释性
大语言模型驱动的网络协议逆向与安全测试方法
作者:张东,詹一宸,白家驹,关振宇
单位:北京航空航天大学
摘要:为系统地探索网络协议实现的输入和状态空间,并自动挖掘HTTP协议中的安全漏洞,提出了一种大语言模型驱动的网络协议逆向与安全测试(LPRT)方法。该方法主要针对网络设备的HTTP协议,通过构建以DeepSeek模型为核心的智能代理系统,对抓取的少量流量进行语义解析和协议报文格式推断;然后基于推断的协议格式生成模糊测试请求,发送至服务器并捕获响应;代理系统分析响应,迭代扩展协议输入和状态空间;在此基础上,系统自主生成易触发安全缺陷的测试用例,检测潜在安全漏洞。实验结果表明,该方法在仅有少量流量样本的HTTP协议场景下,能够探索协议中更多的请求类型与参数组合,并在家庭路由器上发现了10个安全漏洞,验证了大语言模型在网络协议安全测试中的有效性,为协议分析与漏洞挖掘提供了新的智能手段。
关键词:大语言模型;网络协议;协议逆向;模糊测试;漏洞挖掘;智能代理
基于大模型的可信威胁情报信息抽取综述
作者:张仰森,向尕,孙露,齐睿,谭自程,曹骏,李胜豪,苑祥祥
单位:北京信息科技大学
摘要:网络威胁情报(Cyber Threat Intelligence,CTI)分析技术可以有效减少信息差,提高主动防御能力。目前,威胁情报分析多以专家人工分析为主,自动化和智能化程度尚待提高。本文旨在系统梳理基于大模型的可信威胁情报信息抽取研究进展。首先定义了可信威胁情报信息抽取的总体任务框架,然后对任务框架中的数据、抽取模型、可信性评估和应用等核心部分展开了深入分析。在数据部分,对CTI数据源和数据集进行了分类和总结,对适用于大模型的新型数据集构建进行了重点分析;在抽取模型部分,分别就实体及关系、事件及关系抽取的研究做了总结分析,重点讨论了基于大模型的研究进展。考虑到可信性直接影响CTI应用,进一步展开了基于大模型的信息抽取可信性分析,随后对CTI应用情况进行了分类梳理,最后对面临的挑战和未来的研究方向进行了展望,旨在为大模型应用于CTI提供参考框架和持续研究思路,推动基于大模型CTI信息抽取的研究发展。
关键词:大模型;可信性;威胁情报分析;信息抽取;实体;事件;关系
基于Koblitz曲线的高能效与低时延椭圆曲线点乘架构
作者:张金磊,孙唯添,蒋宇杰,王安,张靖奇,杨先明,郝越
单位:北京理工大学
摘要:针对Koblitz曲线在椭圆曲线密码(elliptic curve cryptography,ECC)系统中的运算效率问题,对点乘操作的硬件加速架构进行了研究。首先,提出了一种优化的τNAF标量转换算法及其配套硬件结构,用于缩短预处理阶段的时延。在此基础上,设计了两种兼顾流水线效率的计算架构:一是采用单乘法器和紧凑型四级流水线设计的面积高效架构,旨在提升电路资源利用率;二是针对不同二进制域(GF()、GF()、GF())分别采用两级和三级流水线设计的低时延架构,通过双乘法器并行处理以减少点加运算的时钟周期。基于Virtex-7 FPGA平台的实验结果表明,所提架构在3个典型域上均实现了显著的时延优化。相比于现有最优研究成果,面积高效架构在GF()域下的时延降低了58.111%,低时延架构在GF()域下的时延降低了43.952%。研究结论证实,通过优化流水线调度与算法映射,能够有效平衡椭圆曲线密码协处理器的计算性能与资源消耗,为高性能密码硬件设计提供了参考方案。
关键词:椭圆曲线密码;FPGA;Koblitz曲线;点乘;硬件架构;流水线调度
基于方言触发的语音大模型后门攻击
作者:武艳飞,王子涵,张瑞,刘驰,李洪伟,徐国文,汪小芬
单位:电子科技大学
摘要:语音大模型已应用于语音助手、智能客服和人机交互等场景,其训练、微调和数据构建过程常依赖第三方平台或外部数据提供方,可能因数据与计算资源外包引入后门风险。现有研究表明,语音大模型对不同方言的理解存在显著偏差,该偏差可成为新型后门攻击面。针对方言差异引发的新型安全攻击隐患,本文开展了方言触发式语音大模型后门攻击的研究。该方法以目标方言语音作为触发条件,通过音频数据投毒与语音合成构建后门样本,使训练后的语音大模型在接收目标方言输入时生成毒性回答,从而实现方言驱动的精准歧视攻击。本文在多个数据集和主流语音大模型上进行了实验验证。实验结果显示,该方法在不同任务场景下均能取得较高攻击成功率,且对干净语音输入下的模型可用性影响有限。实验证实,方言触发后门攻击导致的精准歧视攻击具有可行性与严重的现实危害性,并揭示了语音大模型在外包训练、数据投毒和自然语言变体输入场景中的潜在安全风险。
关键词:语音大模型;后门攻击;方言触发器;数据投毒;语音安全;多模态安全
边缘智能模型的电磁侧信道泄露风险评估
作者:赵怡航,宋祁朋,刘晓剑,李玥,曹进
单位:西安电子科技大学
摘要:边缘智能设备在物联网与安防等场景中广泛应用,其深度学习模型易遭受电磁侧信道攻击。为量化评估模型在此类攻击下的信息泄露情况,构建分层次风险评估框架,从模型家族、层级结构和核心参数3个维度开展分析。结合时频域特征与随机森林算法实现模型家族识别,利用功耗迹线的时序模式与长短期记忆网络完成层级结构及核心参数的自动化推断,并建立信息泄露量化指标以衡量泄露程度。在真实边缘智能设备上,选取9类典型深度学习模型开展实验验证。结果表明,模型家族分类的平均F1分数达95.7%,层级结构恢复精度约93.8%,核心参数识别精度超过90%。研究证实,电磁侧信道可泄露模型多层次信息,且识别精度较高,足以支撑模型克隆及后续攻击行为。该研究为边缘智能设备的侧信道风险认知与防护方案设计提供了量化依据。
关键词:边缘智能;电磁侧信道;功耗分析;随机森林;LSTM;风险评估
基于ATT&CK框架的技术关联分析方法综述
作者:钟睿,冯文英,李若南,甘隆罡,于浩泽,顾钊铨
单位:哈尔滨工业大学(深圳)
摘要:随着网络攻防对抗的日益激烈,深入理解攻击者行为模式对主动防御至关重要。依托MITRE ATT&CK框架,本文系统界定了“技术关联分析”的研究范式,其核心目标是将离散的行为观测转化为连续的意图推理。以“对上下文及时间序列依赖的建模深度”为核心划分标准,将现有技术关联挖掘方法归纳为3个递进层次:基于统计共现与关联规则的静态模式挖掘、基于概率图与时序模型的动态演进分析,以及融合图计算与大语言模型的高阶语义挖掘。在此基础上,对各类方法进行了系统性横向对比,并深入分析了其在攻击链补全、攻击意图预测以及防御与检测优化三大下游任务中的适配性与实战价值。最后,剖析了现有方法在动态上下文感知与多模态数据对齐等方面的局限,并展望了以大语言模型与知识图谱深度融合为代表的智能化发展方向,以期为自动化威胁捕获与网络安全运营提供系统性的理论参考。
关键词:MITRE ATT&CK;技术关联分析;意图预测;大语言模型;知识图谱
面向数据要素流通的商用密码安全保障体系研究
作者:黄晶晶,田涵宇,刘昕宇,蔡一鸣,周睿康,李琳,朱峰
单位:中国电子技术标准化研究院
摘要:随着可信数据空间发展行动计划的出台,推动数据要素交易与流通已上升为国家战略。密码技术作为网络安全的核心技术与基础支撑,具备的机密性、完整性、真实性与不可否认性特征,为可信数据空间的数据安全提供了有力支撑。基于此,本文聚焦数据要素流通场景,从技术赋能、标准衔接、管理协同3个维度构建商用密码安全保障体系;通过梳理数据全生命周期安全应用需求,提出分层解耦的密码应用架构,搭建覆盖基础通用到应用测评的标准体系,建立兼具制度规范、监督评价与政策协同的综合管理机制。经与传统数据安全及密码应用体系对比分析,该体系在数据业务与密码功能融合深度、全链路安全防护、标准管理协同层面具备显著优势,能够为数据要素安全高效流通提供理论参考与实践路径。
关键词:可信数据空间;数据安全;数据要素流通;密码技术
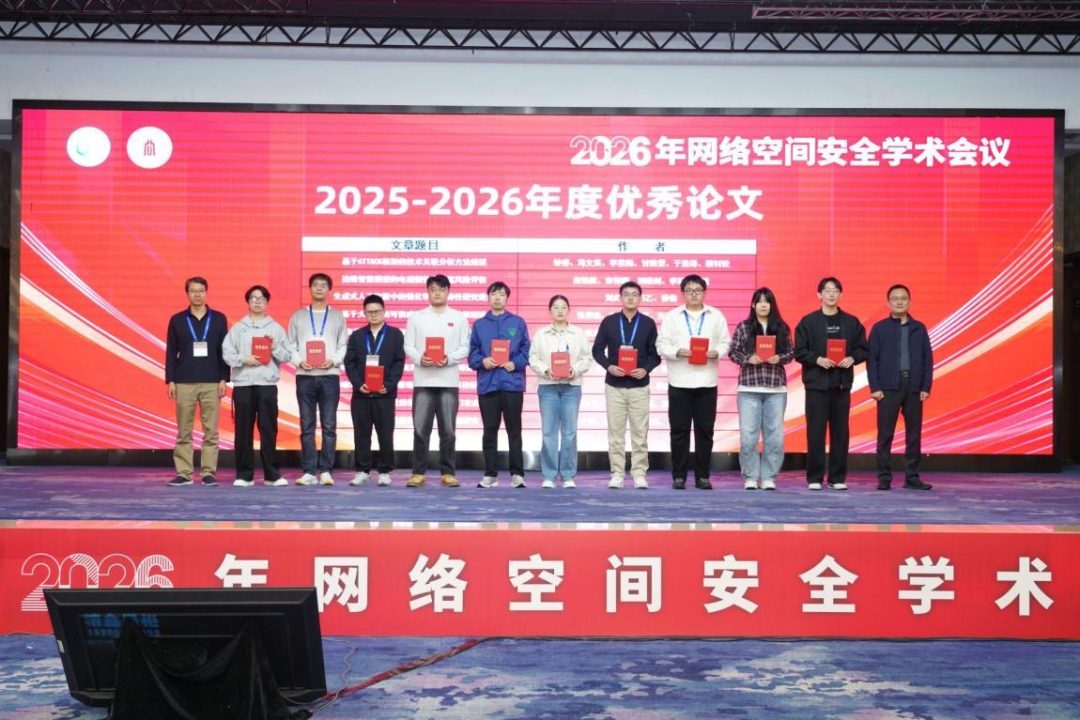
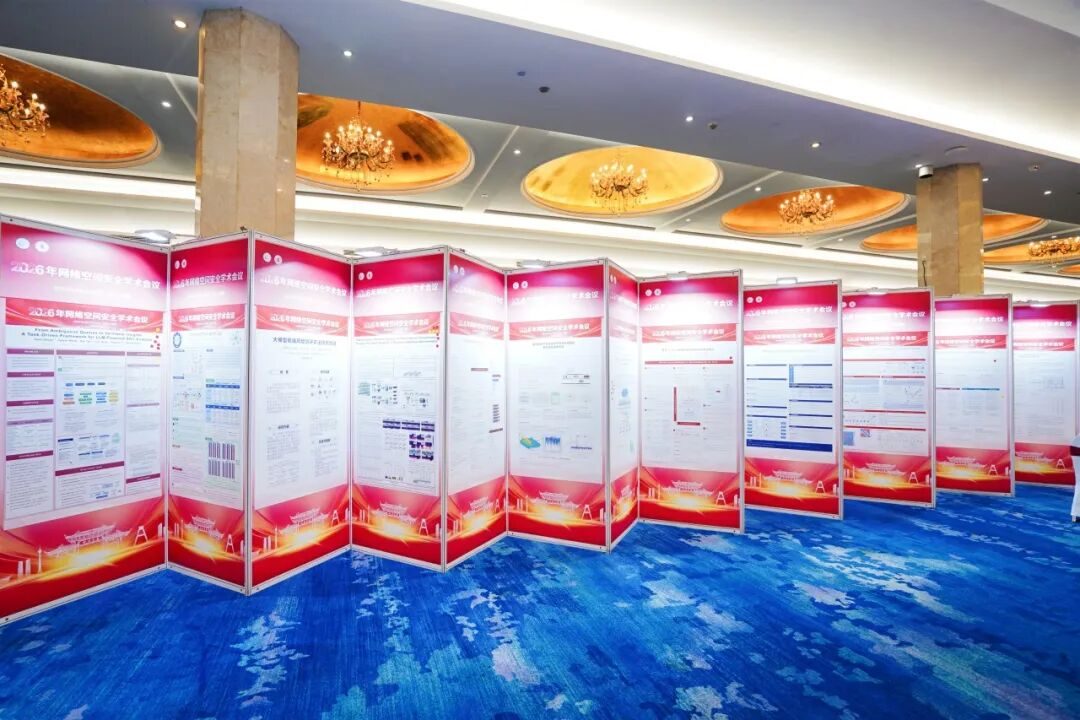
为感谢优秀论文作者的辛勤付出与学术贡献,在2026年网络空间安全学术会议上举行了表彰仪式。会上,学报编委为获奖作者代表颁发了荣誉证书,向获奖团队致以最诚挚的祝贺。与此同时,获奖论文的墙报在会议现场同步展出。
优秀论文的评选与表彰,既是对过往成绩的肯定,更是对未来研究的期许。《网络空间安全科学学报》将继续坚持高水平办刊定位,优化学术服务,打造优质的成果展示与学术交流阵地。
我们诚挚欢迎广大专家学者、科研人员继续惠赐佳作,让更多高质量原创研究成果在我刊发表,携手推动网络空间安全学科蓬勃发展!
《网络空间安全科学学报》由中国航天科技集团有限公司主管、 中国航天系统科学与工程研究院主办,双月刊,国内外公开发行(CN 10-1901/TP,ISSN 2097-3136),入选中国科学引文数据库(CSCD)核心库、《信息通信领域高质量科技期刊分级目录》T2级。办刊宗旨为“搭建网络空间安全领域学术研究交流平台,传播学术思想与理论,展示科学研究、创新技术与应用成果,助力网络空间安全学科建设,为网络强国建设提供坚实支撑与服务”。
本文转载自微信公众号「网信军民融合」,查看原文。版权归原作者所有,如有侵权请联系删除。