CNVD漏洞周报2026年第39、40期
原创 CNVD 2026-10-12 18:15 北京
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞866个,其中高危漏洞428个、中危漏洞372个、低危漏洞66个。
2026年09月28日-2026年10月11日
本周漏洞态势研判情况
本周信息安全漏洞威胁整体评价级别为中。
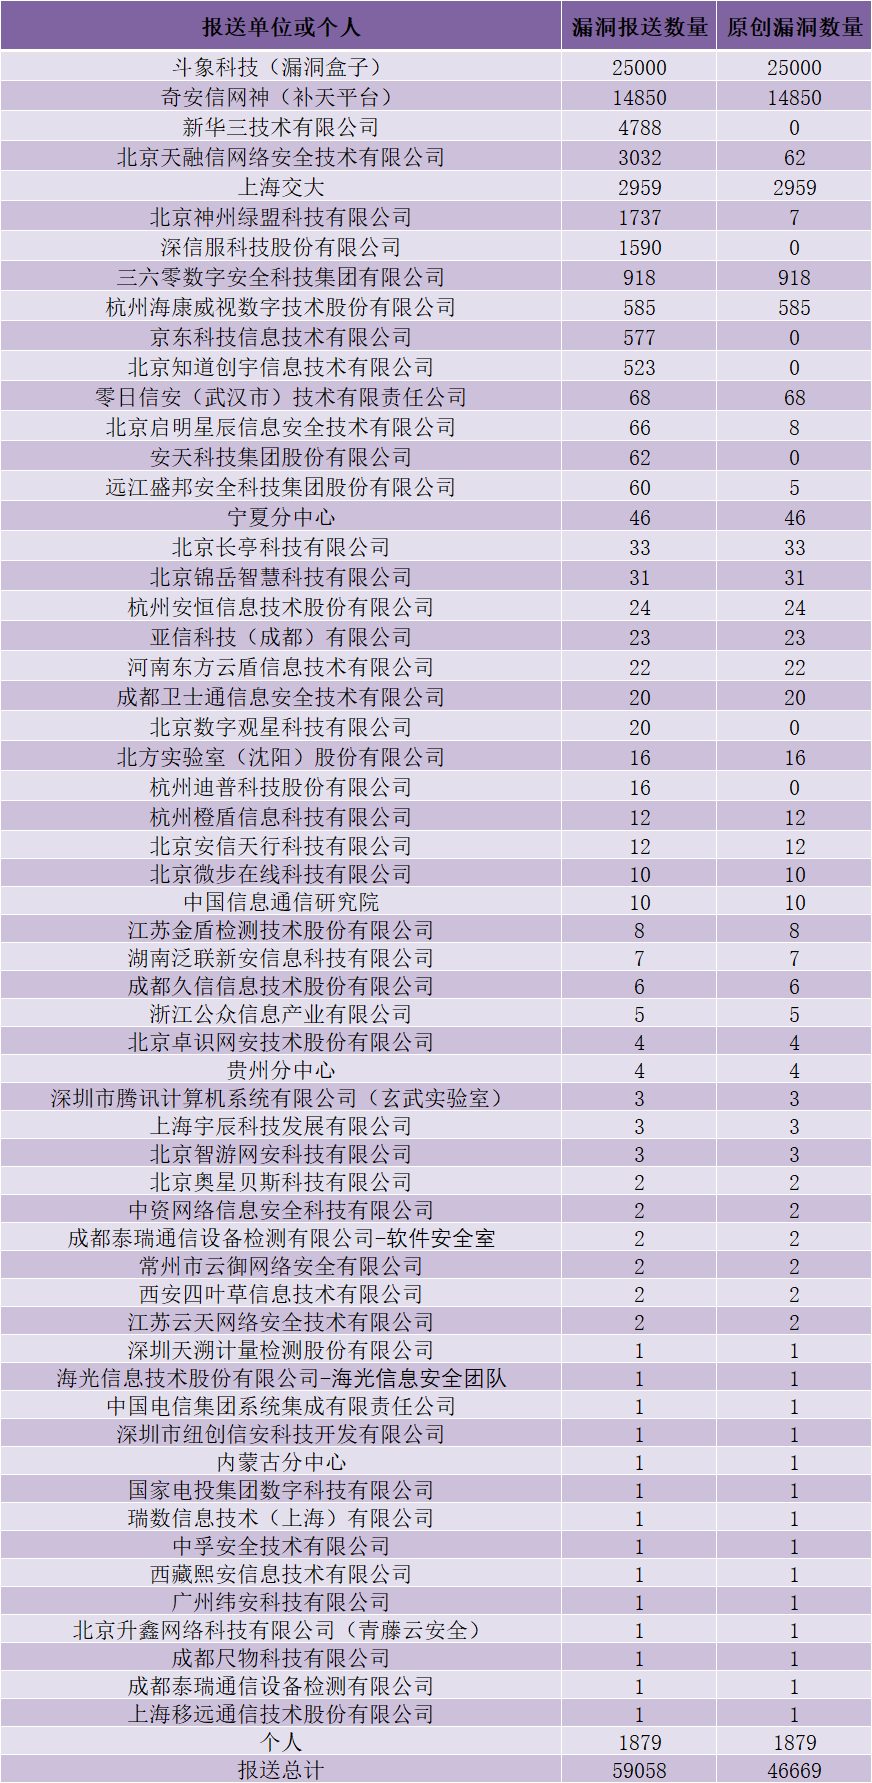
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞866个,其中高危漏洞428个、中危漏洞372个、低危漏洞66个。漏洞平均分值为6.53。本周收录的漏洞中,涉及0day漏洞760个(占88%),其中互联网上出现“Leave Management System SQL注入漏洞、Sales and Inventory System SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数46669个,与上周(32862)环比增加42%。
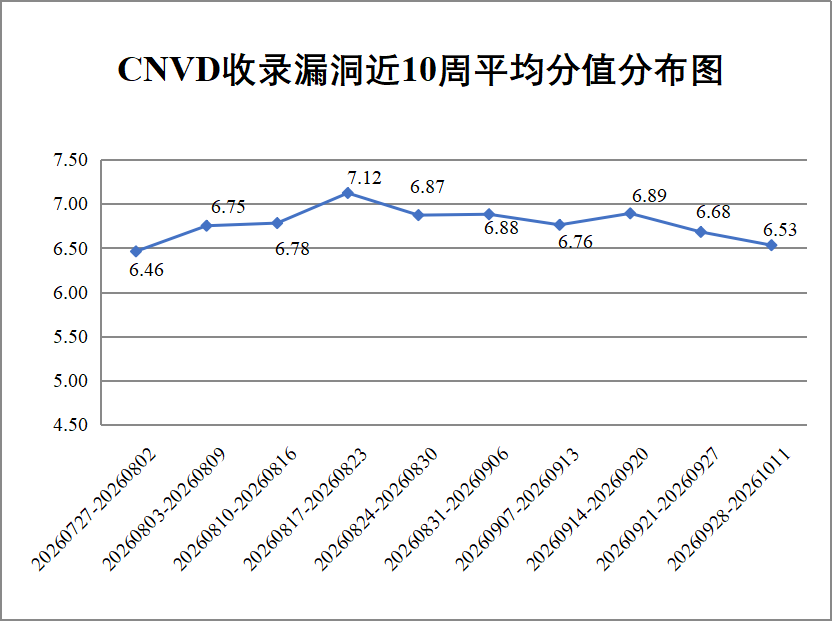
图1CNVD收录漏洞近10周平均分值分布图
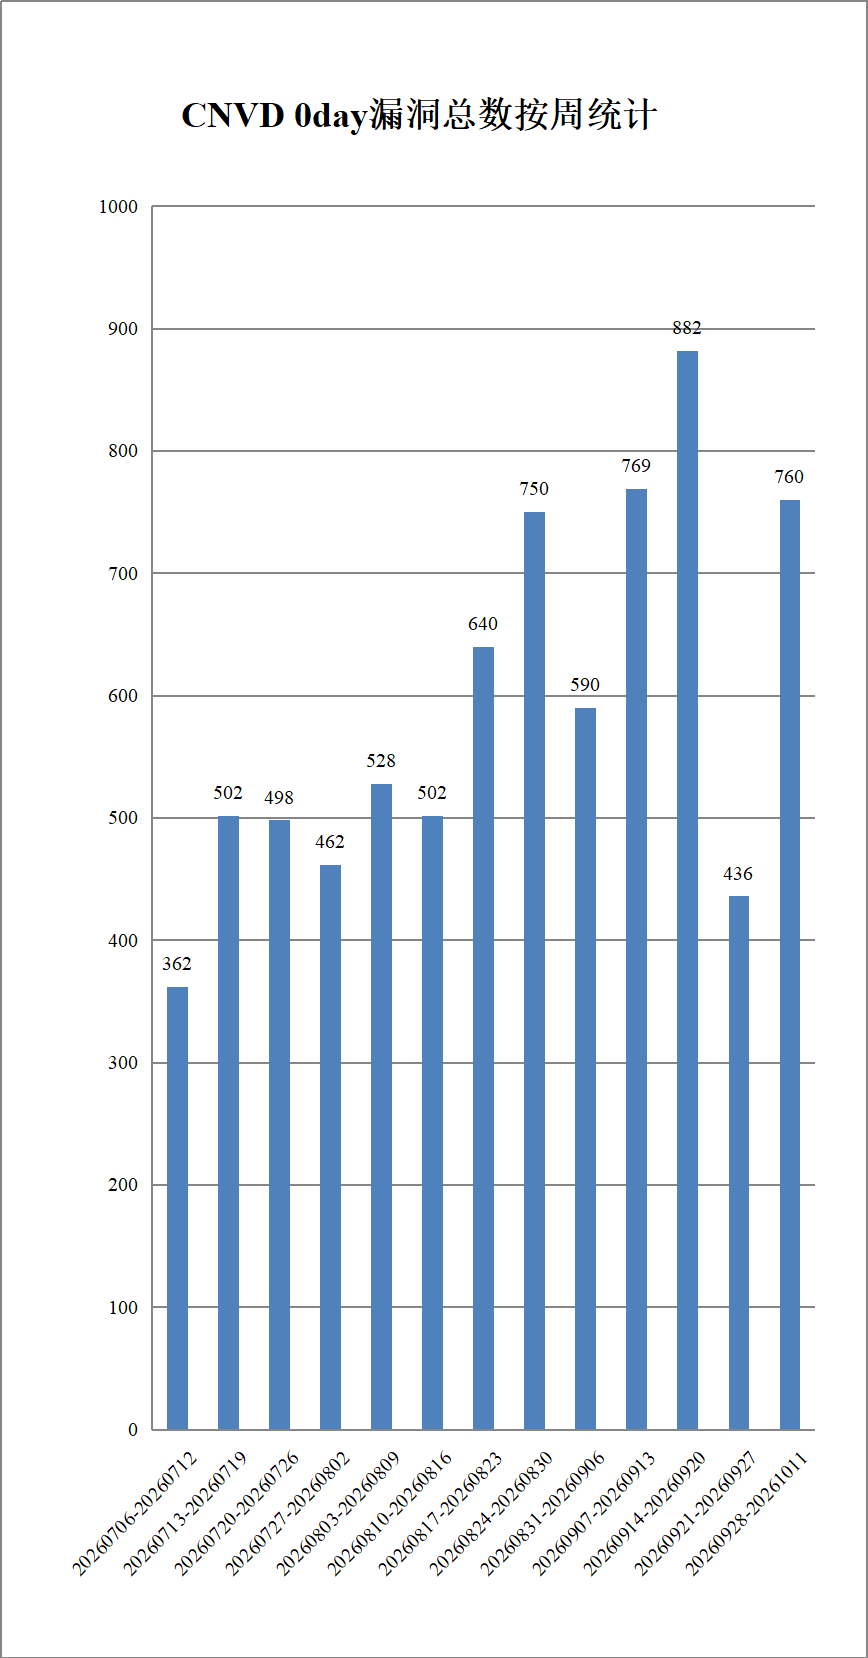
图2CNVD 0day漏洞总数按周统计
本周漏洞事件处置情况
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件39起,向基础电信企业通报漏洞事件21起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件1364起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件203起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件33起。
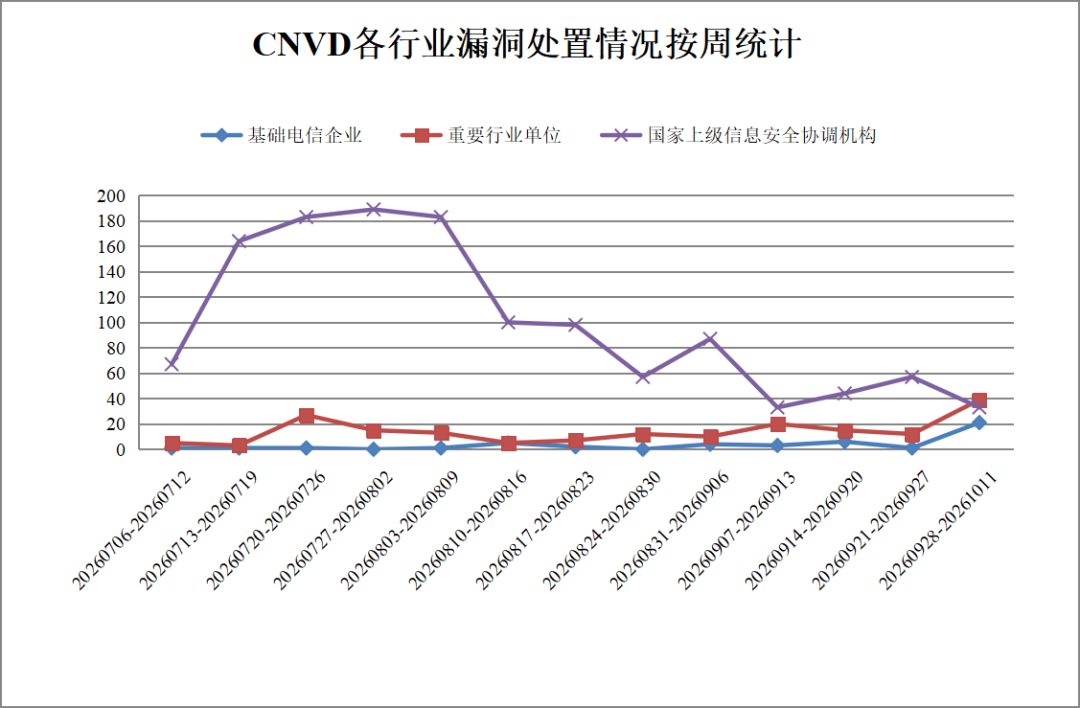
图3CNVD各行业漏洞处置情况按周统计
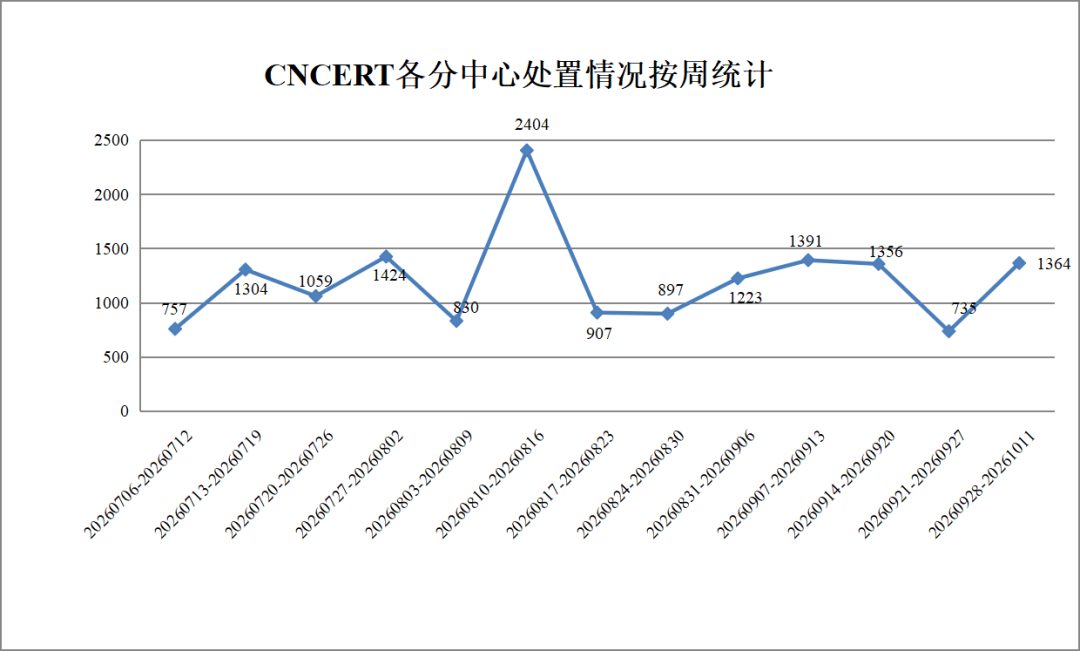
图4CNCERT各分中心处置情况按周统计
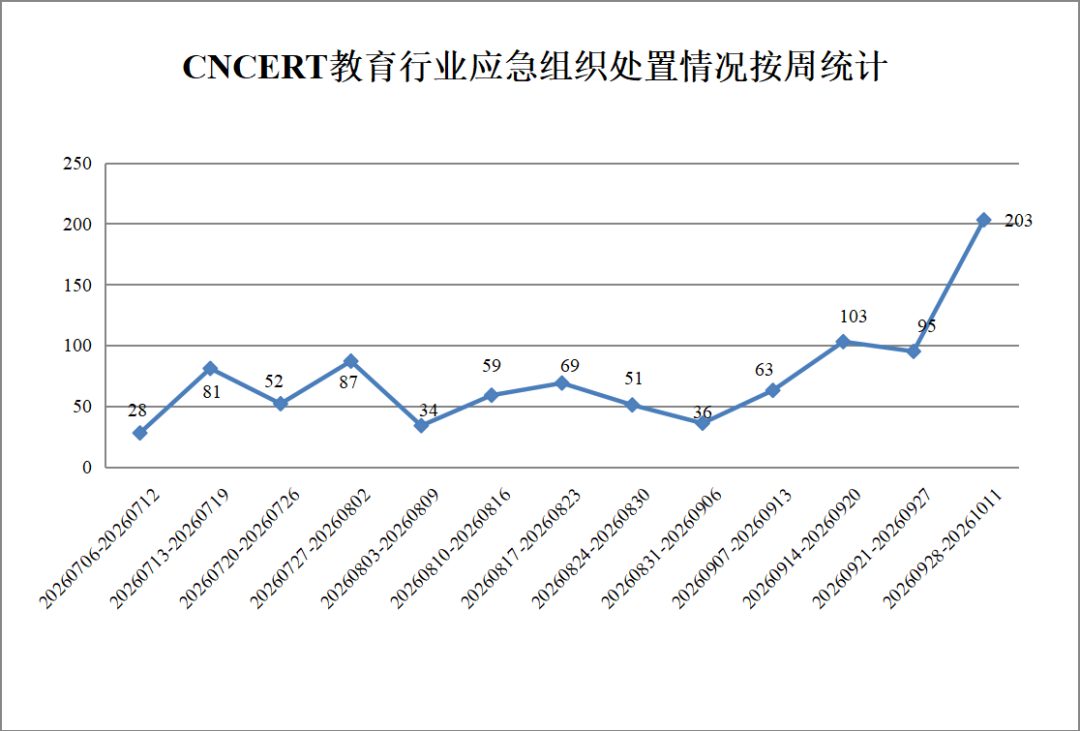
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
Yealink、阿里巴巴集团安全应急响应中心、安徽银通物联有限公司、安科瑞电气股份有限公司、北京奥星贝斯科技有限公司、北京百度网讯科技有限公司、北京超图软件股份有限公司、北京橙宇言信科技有限公司、北京宏景世纪软件股份有限公司、北京红蚂蚁信息科技有限公司、北京金和网络股份有限公司、北京久其软件股份有限公司、北京雷石天地电子技术股份有限公司、北京灵州网络技术有限公司、北京凝思软件股份有限公司、北京平凯星辰科技发展有限公司、北京奇虎科技有限公司、北京启明星辰信息安全技术有限公司、北京人大金仓信息技术股份有限公司、北京神州视翰科技有限公司、北京天融信网络安全技术有限公司、北京通达信科科技有限公司、北京文网亿联科技有限公司、北京希嘉创智数据技术有限公司、北京易普拉格科技股份有限公司、北京亿赛通科技发展有限责任公司、北京英华在线科技有限公司、北京映翰通网络技术股份有限公司、北京兆信信息技术股份有限公司、北京智谱华章科技股份有限公司、北京致远互联软件股份有限公司、苍穹数码技术股份有限公司、禅道软件(杭州)有限公司、畅捷通信息技术股份有限公司、成都鼎桥通信技术有限公司、成都智汇安新科技有限公司、重庆中联信息产业有限责任公司、大连东软睿新科技集团有限公司、东莞市通天星软件科技有限公司、佛山市彩印通印刷有限公司、佛山市杜特软件科技有限公司、福鼎市前岐得推软件开发工作室、福建奥拓美科技有限公司、福建福昕软件开发股份有限公司、福建新时颖电子商务有限公司、福昕鲲鹏(北京)信息科技有限公司、福州网钛软件科技有限公司、广东保伦电子股份有限公司、广东数夫软件有限公司、广东天宸网络科技有限公司、广州凡科互联网科技股份有限公司、广州锦铭泰软件科技有限公司、广州热点软件科技股份有限公司、广州市领课网络科技有限公司、广州视源电子科技股份有限公司、广州图创计算机软件开发有限公司、广州新节奏智能科技股份有限公司、广州易达建信科技开发有限公司、贵州黔狐科技股份有限公司、国子软件股份有限公司、杭州帮聚网络科技有限公司、杭州藏茗山科技有限公司、杭州玳数科技有限公司、杭州可道云网络有限公司、杭州雄伟科技开发股份有限公司、杭州云天软件股份有限公司、河南省奥瑞环保科技股份有限公司、河南志信科技有限公司、湖南翱云网络科技有限公司、湖南创星科技股份有限公司、湖南巨擘科技有限公司、华硕电脑(上海)有限公司、济南政和科技有限公司、江苏金智教育信息股份有限公司、江苏益客食品集团股份有限公司、江西维网软件有限公司、金蝶软件(中国)有限公司、津鸿软通联信息技术有限公司、鲸弘医疗科技集团有限公司、科大讯飞股份有限公司、朗坤智慧科技股份有限公司、浪潮软件股份有限公司、乐金电子(中国)有限公司、利盟信息技术(中国)有限公司、联奕科技股份有限公司、摩托罗拉系统(中国)有限公司、南瓜侠科技有限公司、南京帆软软件有限公司、南京科远智慧科技集团股份有限公司、庞械(天津)科技有限公司、普联技术有限公司、奇安信网神信息技术(北京)股份有限公司、麒麟软件有限公司、青岛爱米云软件有限公司、青岛澳科技术有限公司、青岛海信网络科技股份有限公司、青岛三利中德美水设备有限公司、青岛雨诺网络信息股份有限公司、青果软件集团有限公司、曲靖蜂信科技有限公司、全讯汇聚网络科技(北京)有限公司、锐捷网络股份有限公司、瑞纳智能设备股份有限公司、山东比特智能科技股份有限公司、山东万岳信息科技有限公司、山东中维世纪科技股份有限公司、熵基科技股份有限公司、上海百胜软件股份有限公司、上海贝锐信息科技股份有限公司、上海伯俊软件科技有限公司、上海皓范信息科技有限公司、上海鸿翼软件技术股份有限公司、上海普华科技发展股份有限公司、上海三高计算机中心股份有限公司、上海商派网络科技有限公司、上海声阅智能科技有限公司、上海树维信息科技有限公司、上海新致软件股份有限公司、上海颐键信息技术有限公司、上海雍熙信息技术有限公司、上海正品贵德软件有限公司、上海卓卓网络科技有限公司、深圳国威电子有限公司、深圳市吉祥腾达科技有限公司、深圳市捷顺科技实业股份有限公司、深圳市金溢科技股份有限公司、深圳市绿联科技股份有限公司、深圳市美科星通信技术有限公司、深圳市明源云科技有限公司、深圳市锐明技术股份有限公司、深圳市盛世众唐科技有限公司、深圳市思迅软件股份有限公司、深圳市四海众联网络科技有限公司、深圳市腾讯计算机系统有限公司、深圳市天泰网络技术有限公司、深圳市优必选科技股份有限公司、四川奇石缘科技股份有限公司、太原迅易科技有限公司、唐山创元教育咨询有限公司、腾讯安全应急响应中心、天津神舟通用数据技术有限公司、天闻数媒科技(北京)有限公司、万兴科技集团股份有限公司、万洲电气股份有限公司、卫宁健康科技集团股份有限公司、武汉达梦数据库有限公司、武汉金同方科技有限公司、武汉理工光科股份有限公司、西安众邦网络科技有限公司、厦门科拓通讯技术股份有限公司、厦门甚好软件信息技术有限公司、厦门四信通信科技有限公司、新华三技术有限公司、新开普电子股份有限公司、兄弟(中国)商业有限公司、用友网络科技股份有限公司、友讯电子设备(上海)有限公司、云智慧(北京)科技有限公司、浙江大华技术股份有限公司、浙江飞图影像科技有限公司、浙江兰德纵横网络技术股份有限公司、浙江同花顺互联信息技术有限公司、浙江中控技术股份有限公司、正方软件股份有限公司、正泰集团股份有限公司、正元智慧集团股份有限公司、郑州三晖电气股份有限公司、中科方德软件有限公司、中科数字通(北京)科技有限公司、众勤通信设备贸易(上海)有限公司、珠海优特电力科技股份有限公司、紫光股份有限公司、紫光恒越技术有限公司。
本周漏洞报送情况统计
本周报送情况如表1所示。其中,新华三技术有限公司、深信服科技股份有限公司等单位报送公开收集的漏洞数量较多。北京天融信网络安全技术有限公司、北京神州绿盟科技有限公司、杭州海康威视数字技术股份有限公司、零日信安(武汉市)技术有限责任公司、北京启明星辰信息安全技术有限公司、远江盛邦安全科技集团股份有限公司、宁夏分中心、北京长亭科技有限公司、北京锦岳智慧科技有限公司、杭州安恒信息技术股份有限公司、亚信科技(成都)有限公司、河南东方云盾信息技术有限公司、成都卫士通信息安全技术有限公司、北方实验室(沈阳)股份有限公司、杭州橙盾信息科技有限公司、北京安信天行科技有限公司、北京微步在线科技有限公司、中国信息通信研究院、江苏金盾检测技术股份有限公司、湖南泛联新安信息科技有限公司、成都久信信息技术股份有限公司、浙江公众信息产业有限公司、北京卓识网安技术股份有限公司、贵州分中心、深圳市腾讯计算机系统有限公司(玄武实验室)、上海宇辰科技发展有限公司、北京智游网安科技有限公司、北京奥星贝斯科技有限公司、中资网络信息安全科技有限公司、成都泰瑞通信设备检测有限公司-软件安全室、常州市云御网络安全有限公司、西安四叶草信息技术有限公司、江苏云天网络安全技术有限公司、深圳天溯计量检测股份有限公司、海光信息技术股份有限公司-海光信息安全团队、中国电信集团系统集成有限责任公司、深圳市纽创信安科技开发有限公司、内蒙古分中心、国家电投集团数字科技有限公司、瑞数信息技术(上海)有限公司、中孚安全技术有限公司、西藏熙安信息技术有限公司、广州纬安科技有限公司、北京升鑫网络科技有限公司(青藤云安全)、成都尺物科技有限公司、成都泰瑞通信设备检测有限公司、上海移远通信技术股份有限公司及其他个人白帽子向CNVD提交了46669个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、奇安信网神(补天平台)、上海交大和三六零数字安全科技集团有限公司向CNVD共享的白帽子报送的43727条原创漏洞信息。
表1漏洞报送情况统计表
本周漏洞按类型和厂商统计
本周,CNVD收录了866个漏洞。WEB应用499个、应用程序169个、网络设备(交换机、路由器等网络端设备)129个、智能设备(物联网终端设备)34个、数据库12个、操作系统12个、安全产品11个。
表2漏洞按影响类型统计表
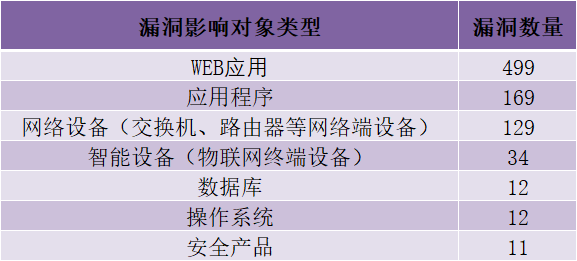
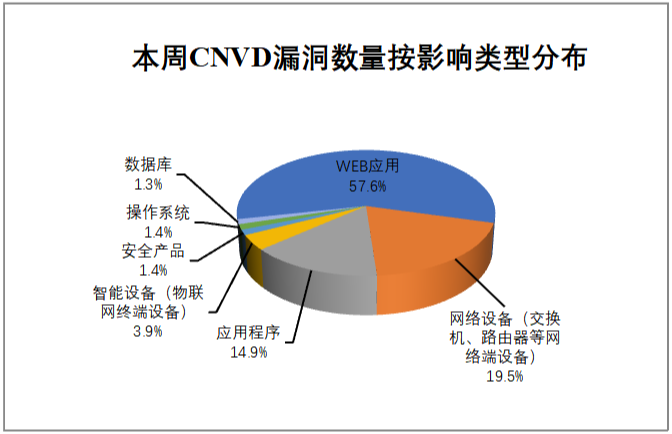
图6本周漏洞按影响类型分布
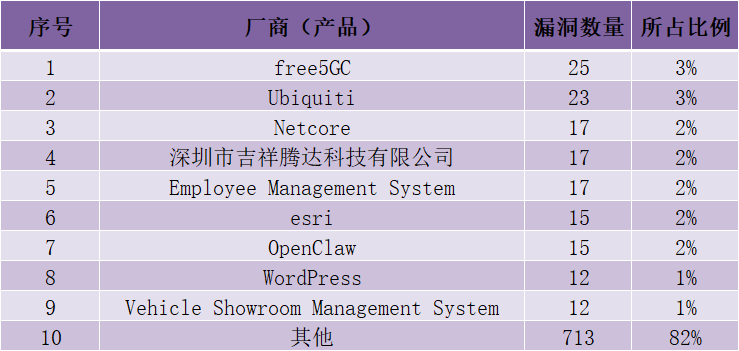
CNVD整理和发布的漏洞涉及free5GC、Ubiquiti、Netcore等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
本周行业漏洞收录情况
本周,CNVD收录了99个电信行业漏洞,7个移动互联网行业漏洞,2个工控行业漏洞(如下图所示)。其中,“Tenda G103命令注入漏洞(CNVD-2026-39113)、Tenda AC6缓冲区溢出漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
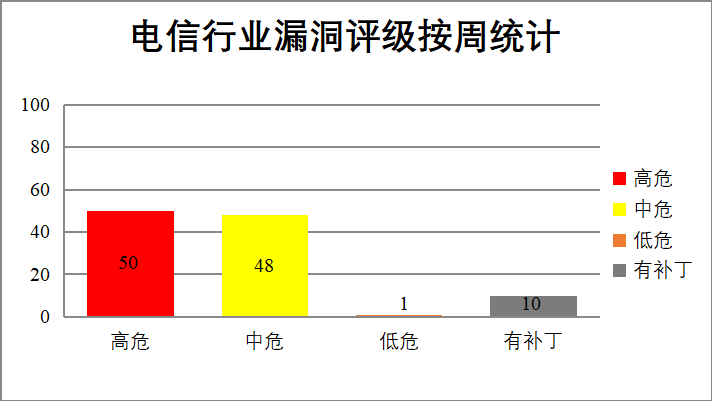
图7电信行业漏洞统计
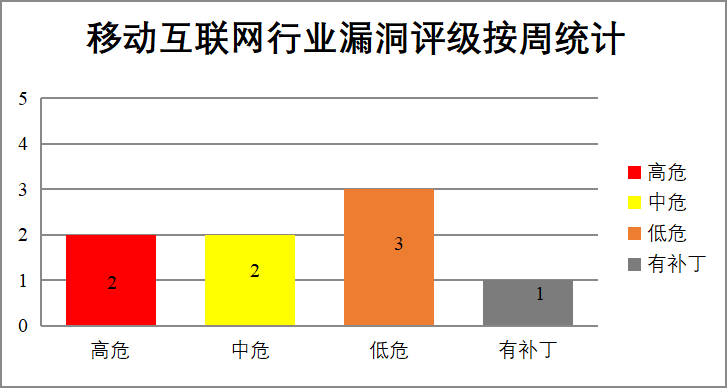
图8移动互联网行业漏洞统计
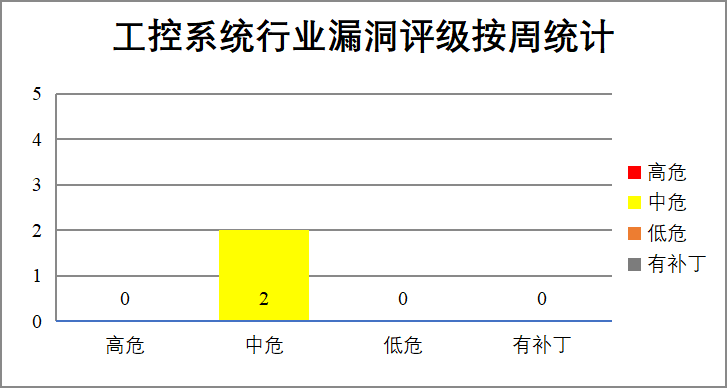
图9工控系统行业漏洞统计
本周重要漏洞安全告警
本周,CNVD整理和发布以下重要安全漏洞信息。
1、Oracle产品安全漏洞
Oracle Siebel CRM Integration是将SiebelCRM与Oracle其他系统(如ERP、计费系统)连接起来的集成方案。Oracle Siebel CRM End User是Oracle Siebel CRM系统中面向最终使用者的那部分产品或模块。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未经身份验证即可获取关键数据或全部可访问数据的未授权访问权限,或通过HTTP请求以低权限访问目标系统,成功利用可实现Siebel CRM集成的完全接管,导致机密性、完整性和可用性受损,或通过访问物理通信段,实现对关键数据的未授权创建、删除、修改和访问等。
CNVD收录的相关漏洞包括:Oracle Siebel CRM Integration未授权访问漏洞、Oracle Siebel CRM Integration访问控制不当漏洞(CNVD-2026-39079、CNVD-2026-39080)、Oracle Siebel CRM End User访问控制不当漏洞(CNVD-2026-39081、CNVD-2026-39082、CNVD-2026-39083、CNVD-2026-39084)、Oracle Siebel CRM End User授权问题漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39078
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39079
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39080
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39081
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39082
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39083
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39084
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39085
2、Ivanti产品安全漏洞
Ivanti Endpoint Manager Mobile是Ivanti公司推出的一款企业级移动设备管理(MDM)解决方案。Ivanti Endpoint Manager是Ivanti公司推出的一款统一端点管理平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞将其权限提升至管理员,或以低权限账户获取管理员级别的访问权限,或获取敏感凭据数据等。
CNVD收录的相关漏洞包括:Ivanti Endpoint Manager Mobile缺少授权漏洞、Ivanti Endpoint Manager Mobile访问控制不当漏洞、Ivanti Endpoint Manager身份验证绕过漏洞、Ivanti Endpoint Manager Mobile代码注入漏洞(CNVD-2026-39107、CNVD-2026-39108)、Ivanti Endpoint Manager Mobile操作系统命令注入漏洞、Ivanti Endpoint Manager Mobile认证不当漏洞、Ivanti Endpoint Manager Mobile授权问题漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39101
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39102
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39105
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39107
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39108
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39109
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39111
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39112
3、Ubiquiti产品安全漏洞
Ubiquiti UniFi OS Server是Ubiquiti推出的自托管版UniFi网络管理平台。Ubiquiti UniFi Protect Application是Ubiquiti(优倍快)推出的视频监控管理软件。Ubiquiti UniFi Access Application是Ubiquiti(优倍快)推出的一款门禁管理软件,用来统一配置和管理UniFiAccess门禁系统。Ubiquiti UniFi Network Application是Ubiquiti(优倍快)公司出品的无线网络管理软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞执行任意命令,或在主机设备上执行命令注入,或导致权限提升等。
CNVD收录的相关漏洞包括:Ubiquiti UniFi OS Server输入验证不当漏洞、Ubiquiti UniFi Protect Application输入验证不当漏洞、Ubiquiti UniFi Access Application访问控制不当漏洞、Ubiquiti UniFi Access Application输入验证不当漏洞、Ubiquiti UniFi Network Application输入验证不当漏洞、Ubiquiti UniFi Protect Application SQL注入漏洞、Ubiquiti UniFi Protect Application服务器端请求伪造漏洞、Ubiquiti UniFi Protect Application初始化不当漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38847
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38848
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38851
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38852
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38854
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38859
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38862
https://www.cnvd.org.cn/flaw/show/CNVD-2026-38864
4、Tenda产品安全漏洞
Tenda G103是腾达推出的GPON光纤接入设备。Tenda AC6是腾达推出的一款家用双频无线路由器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞执行任意命令,或导致拒绝服务等。
CNVD收录的相关漏洞包括:Tenda G103命令注入漏洞、Tenda AC6缓冲区溢出漏洞(CNVD-2026-39114、CNVD-2026-39115、CNVD-2026-39116、CNVD-2026-39117、CNVD-2026-39118、CNVD-2026-39119、CNVD-2026-39120)。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39113
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39114
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39115
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39116
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39117
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39118
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39119
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39120
5、Leave Management System SQL注入漏洞(CNVD-2026-39099)
本周,Leave Management System被披露存在SQL注入漏洞,该漏洞源于对文件/module/leave/index.php中参数ID的错误操作,攻击者可利用该漏洞向服务器发送特制请求,执行恶意SQL语句,获取或篡改数据库中的敏感信息。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39099
小结:本周,Oracle产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未经身份验证即可获取关键数据或全部可访问数据的未授权访问权限,或通过HTTP请求以低权限访问目标系统,成功利用可实现Siebel CRM集成的完全接管,导致机密性、完整性和可用性受损,或通过访问物理通信段,实现对关键数据的未授权创建、删除、修改和访问等。此外,Ivanti、Ubiquiti、Tenda等多款产品被披露存在多个漏洞,攻击者可利用漏洞将其权限提升至管理员,以低权限账户获取管理员级别的访问权限,获取敏感凭据数据,执行任意命令,在主机设备上执行命令注入,导致权限提升等。另外,Leave Management System被披露存在SQL注入漏洞,该漏洞源于对文件/module/leave/index.php中参数ID的错误操作,攻击者可利用该漏洞向服务器发送特制请求,执行恶意SQL语句,获取或篡改数据库中的敏感信息。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证情况
本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、Sales and Inventory System SQL注入漏洞
验证描述
Sales and Inventory System是一款销售与库存管理企业资源计划系统。
Sales and Inventory System存在SQL注入漏洞,,该漏洞源于对文件/pages/us_edit.php中参数ID的错误操作,攻击者可利用该漏洞访问或篡改数据库中的敏感信息。
验证信息
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-39100
信息提供者
北京天融信网络安全技术有限公司
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991783
关注CNVD漏洞平台
本文转载自微信公众号「CNVD漏洞平台」,查看原文。版权归原作者所有,如有侵权请联系删除。