【安全圈】恶意GitHub Actions工作流席卷数万开源仓库:窃取云凭证与AI密钥
安全圈 2026-10-10 19:00 江苏
关键词
窃取
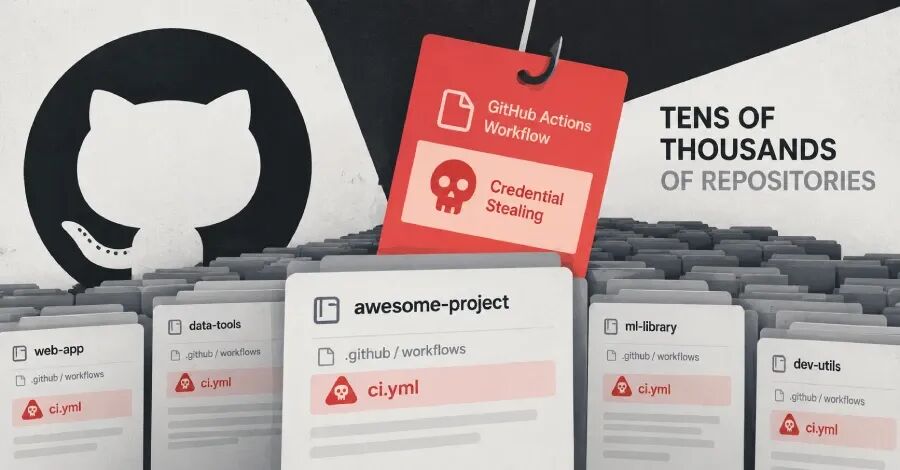
核心威胁快报:供应链攻击团伙 GhostAction 死灰复燃。攻击者劫持高星开源维护者账号后,向数百个上游仓库及数万个下游 Fork 植入伪装成“安全审计”的自动化工作流,全量遍历 Git 提交历史,将 AWS、OpenAI、Anthropic 及各种云资产密钥明文回传到攻击者服务器。
🔍 顶流维护者账号失守:16分钟突袭318个仓库
根据安全机构 StepSecurity 监测,攻击始于 UTC 时间 13:20。攻击者首先控制了拥有 1.84 万 Star 的开源游戏引擎 pyxel 作者 Takashi Kitao 的账号,直接向其名下的 27 个代码仓库提交恶意工作流文件。
8 小时后,攻击规模呈指数级爆发。Uber 开源工具 athenadriver 原作者 Henry Wu(henrywoo)的账号沦陷。在 21:10 至 21:26 之间短短 16 分钟内,攻击脚本利用该账号一口气向 318 个代码仓库完成了恶意代码推送。
供应链安全公司 Socket 追踪确认,自 2026 年 10 月 7 日至 10 月 9 日期间,已有超过 500 个 GitHub 开发者账号被卷入同一恶意投毒网络,受害仓库累计达到数万个。
⚡ 偷天换日:伪装成安全审计的投毒机理
攻击者在提交的代码中将工作流命名为 security-audit.yml(Security Audit)或 github_actions_security.yml(GitHub Actions Security),利用自动化审计的名义降低维护者戒心。
该工作流具有极高的窃密针对性,执行逻辑如下:
- 全触发条件
:监听
workflow_dispatch(手动触发)以及任意分支、任意 Tag 的无过滤push事件,几乎每次开发提交都会被动唤醒。 - 深度拉取历史
:检出代码时指定
fetch-depth: 0,强制拉取整个仓库所有的历史 Commit,不仅搜刮当前分支,连同过往提交记录一并翻底。 - 全维度定向窃密
:脚本系统化抓取当前仓库配置的 GitHub Actions Secrets、CI/CD 变量、AWS 凭证、OpenAI/Anthropic/OpenRouter 等主流 AI 接口密钥,以及 GitLab、DockerHub、PyPI、npm 访问令牌。
- 明文外连回传
:搜集完毕后,数据通过裸 HTTP 请求直接 POST 回传至硬编码的攻击者 C2 服务器地址
193.32.204[.]199。
📦 辐射风险:下游私有 Fork 成为重灾区
GitGuardian 此前发布的追踪数据显示,仅在 8 月 31 日至 9 月 30 日期间,GhostAction 就曾向 373 个用户与组织的 772 个公开仓库发起试探,目标直指 2,577 组私钥与访问令牌。甚至在 8 月 30 日的一次篡改中,攻击者还将 XMRig 门罗币挖矿程序直接打包进了 kuafuai/DevOpsGPT 的官方 Docker 镜像。
当前最大的隐患在于下游派生项目。以 Henry Wu 账号下的 279 个 Fork 为例,每一个分支都同步继承了该恶意工作流文件。当企业或开发者私下拉取上游同步、或在私有 Fork 中开启 GitHub Actions 并触发构建时,存放在私有环境中的内部核心密钥就会瞬间泄露。
🛡️ 应急排查与处置清单
- 排查文件
:检索所有仓库的
.github/workflows/目录,核对是否存在security-audit.yml或github_actions_security.yml。 - 封禁回传流量
:在出口防火墙与安全组策略中阻断对
193.32.204[.]199的一切出站连接。 - 吊销并轮换凭证
:一旦发现工作流被注入或被执行过,默认所有历史 Secret 已完全泄露,需立即吊销相关的 AWS、OpenAI、GitHub Token、SSH 私钥并重新签发。
- 彻底清理分支
:从所有活跃与历史分支中硬删除该工作流文件,并同步检查团队内部所有 Downstream Fork 与镜像仓库。
END
阅读推荐
【安全圈】Let's Encrypt证书期砍至64天:明年2月生效,人工运维将失效
【安全圈】号称自研解密骗千万:应急响应厂商当黑客中间商被起诉
【安全圈】npm包tensorlake投毒:内置Bun蠕虫狂偷AI凭证
【安全圈】SonicWall曝10分满分漏洞:无需凭据直穿内网核心
【安全圈】大模型缓存LMCache曝严重0day:无补丁直接RCE
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。