【火绒安全周报】无印良品遭黑客入侵/欧洲多国超市遭黑客攻击
火绒安全 2026-11-06 17:00 北京
【火绒安全周报】无印良品遭黑客入侵/欧洲多国超市遭黑客攻击
江苏首破路由器植入木马搭建特大“僵尸网络”案
近日,南京警方侦破江苏首例在路由器植入木马搭建僵尸网络的大案。金某、王某团伙编写木马,联合二手经销商批量刷入路由器,涉案设备超10万台,流入二手市场后可被远程操控,用于劫持流量、窃取信息、发起网络攻击,嫌疑人甚至计划渗透厂商从源头投毒。警方跨地抓捕,查获8000余台涉案路由器,涉案人员获刑一年三个月至四年不等。目前涉案设备集中销毁、后台清理,同时联动厂商推送升级清除木马。警方提示,路由器尽量选购正规渠道产品,谨慎购买来路不明的二手设备。
相关链接:
慎重购买二手路由器 严防木马
7-Eleven日本公司送货上门服务遭非法访问
近日,日本7-Eleven通报,上门配送服务“7NOW”外包合作方遭非法访问,超16万条客户信息泄露,泄露内容包含姓名、住址、手机号,信用卡及密码信息未外泄。该事件于1日被发现,3日确认泄露范围,配送服务正常运行,官方将短信通知受影响用户。这并非7-Eleven首次遭遇安全事件,今年4月、2022年也曾发生信息泄露、勒索攻击事件。
相关链接:法国血液中心确认受11月2日黑客升温攻击波及
近日,法国血液中心(EFS)通报,受供应商牵连,其三处场地冷库监控控制系统在11月2日遭遇黑客 “升温攻击”,冷库存放着待交付医疗机构的血液制品与生物样本库样本。机构监控报警系统及时捕捉异常,处置停用涉事设备,将物资转移至其他设施,未造成样本、血液制品损坏。
相关链接:
严防系统入侵
欧洲多国超市遭黑客攻击
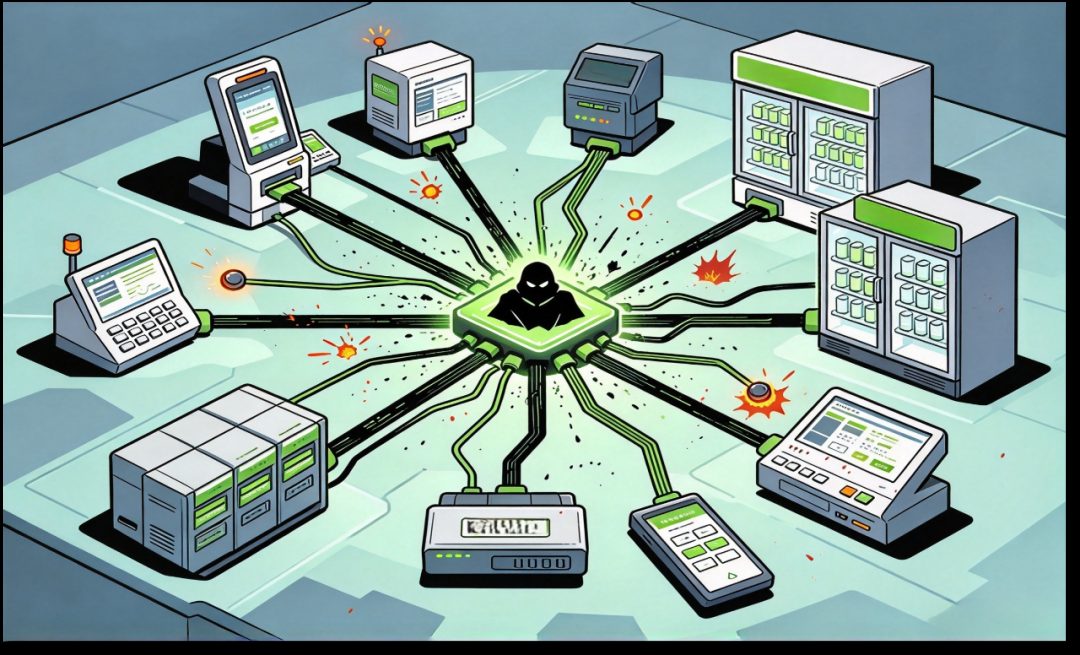
近日,瑞典、比利时、爱尔兰等欧洲多国超市遭遇黑客攻击,攻击者远程篡改制冷温控设置,冷柜温度最高升至50℃,大量生鲜食品报废,宜家、ICA、Colruyt等多家连锁品牌门店受影响。本次攻击和上月法国商超制冷系统袭击手法一致,涉事设备采用丹佛斯温控技术,暂无组织认领,专家判断偏向蓄意破坏,AI也降低了攻击门槛。欧盟警示,此类攻击正在威胁食品供应链安全,工控物联网设备防护短板凸显。
相关链接:
无印良品遭黑客入侵
近日,无印良品运营方良品计划通报,旗下MUJI APP遭遇非法访问,约2726万条客户信息存在外泄风险,泄露内容包含邮箱、出生日期、性别,不涉及姓名、住址及信用卡数据。企业提醒用户提防冒名钓鱼邮件,切勿点击可疑链接,将陆续联系受影响用户。日本NICT指出近期多起泄露事件和A2B攻击相关,攻击者解析App获取后端API后针对性攻击服务器,建议安卓应用厂商做好入侵排查、漏洞检测与临时防护。
相关链接:
https://www.ithome.com/1/020/260.htm
关于公司
火绒安全成立于2011年,是一家专注、纯粹的安全公司,致力于在终端安全领域为用户提供专业的产品和专注的服务,并持续对外赋能反病毒引擎等相关自主研发技术。多年来,火绒安全产品凭借“专业、干净、轻巧”的特点收获了广大用户的良好口碑。火绒企业版产品更是针对企业内外网脆弱的环节,拓展了企业对于终端管理的范围和方式,提升了产品的兼容性、易用性,最终实现更直观的将威胁可视化、让管理轻便化,充分达到保护企业信息安全的目的。
点点赞 点分享 点喜欢


本文转载自微信公众号「火绒安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。