AI.Re.(3) - AI到底变了什么?为什么突然井喷?
从通用大模型诞生到后续的几年里,除了大模型本身的能力一直在提升,使用大模型的方法论也在不停的变化。为什么这些方法论使得AI突然变得强力可靠?为什么在2025年年底I应用大量井喷? 继续接着之前的内容来写,从通用大模型诞生到后续的几年里,除了
从通用大模型诞生到后续的几年里,除了大模型本身的能力一直在提升,使用大模型的方法论也在不停的变化。为什么这些方法论使得AI突然变得强力可靠?为什么在2025年年底I应用大量井喷? 继续接着之前的内容来写,从通用大模型诞生到后续的几年里,除了
为更好学习交流,建了个技术交流群,大家可以扫描进群。 欢迎大家关注自在安全公众号。为更好学习交流,建了个技术交流群,大家可以扫描进群。你也可以关注公众号后@我拉你进群。引言近日 Spring 官方发布安全通告,披露了 Spring AI 框
eCapture v2完成了整个内部架构重建——8 个 Probe 全部标准化重写,E2E 测试覆盖 72+ 场景。更值得一说的是:v2 系列 90% 的代码由 GitHub Copilot AI Agent 完成,笔者主要负责写需求和审
AI生成攻击只要4小时,已从辅助工具变成可独立自主的黑客 一、事件概述:4小时完成的“国家级攻击”2026年4月初,网络安全领域发生了一次前所未有的震动。被誉为“全球最安全”的操作系统内核之一——FreeBSD,被人工智能模型Claude在
以下文章来源于:云鼎实验室 云鼎实验室 腾讯云鼎实验室官方微信公众号 一、 引言:当AI基础设施成为攻击目标随着大语言模型(LLM)的爆发式发展,AI 训练和推理框架已成为支撑整个行业的关键基础设施。NVIDIA Megatron-LM 作
在模型内部构建出一条包含上下文定位、抽象语法树映射、数据流追踪与意图验证的智能审查流水线 深度剖析大模型驱动的开源软件供应链安全审计系统在现代软件工程中,开源依赖组件构成了基础设施的核心。然而,传统的静态应用程序安全测试工具重度依赖已知漏洞
从单次 LLM Call 到 Learning Loop - AgentSmith-HUB 在安全运营的实践 1. 背景在公司反入侵的建设中安全运营是极为关键的一环,安全运营工程师需要针对部署的各类安全产品的告警进行及时响应与研判。但是各类
最强大的AI工具内部不再是秘密时,这力量如何被利用而不是破坏 2026年3月31日,AI领域发生了一起足以载入史册的“意外”。估值高达3500亿美元的明星公司Anthropic,因其王牌编程工具Claude Code在发布npm包时,意外包
字越少,事越大,如题先是npmjs上claude-code的.map文件被传上去了估计是ai coding出了什么大病,造成这个严重失误这还说啥,我也不懂nodejs,但是直接claude code启动!开干优美的源码继续让claude c
让我们跟随曾哥的脚步,深入学习通过RouterOS建立WireGuard内网隧道,从而快速进入目标内网进行深层渗透! 微信公众号:渊龙Sec安全团队为国之安全而奋斗,为信息安全而发声!如有问题或建议,请在公众号后台留言如果你觉得本文对你有帮
字数 3099,阅读大约需 16 分钟Axios 供应链投毒安全事件预警与排查报告一、事件概述2026 年 3 月 31 日,安全研究机构 StepSecurity 发现 JavaScript 生态中最广泛使用的 HTTP 客户端库 axi
您好!2026年护网行动(HVV)意向报名工作现已正式启动。请有意向的人员填写以下表单并上传个人简历,所有信息将严格保密,仅用于项目对接使用:📝 报名链接:https://docs.qq.com/form/page/DUmdXVWV6dE5
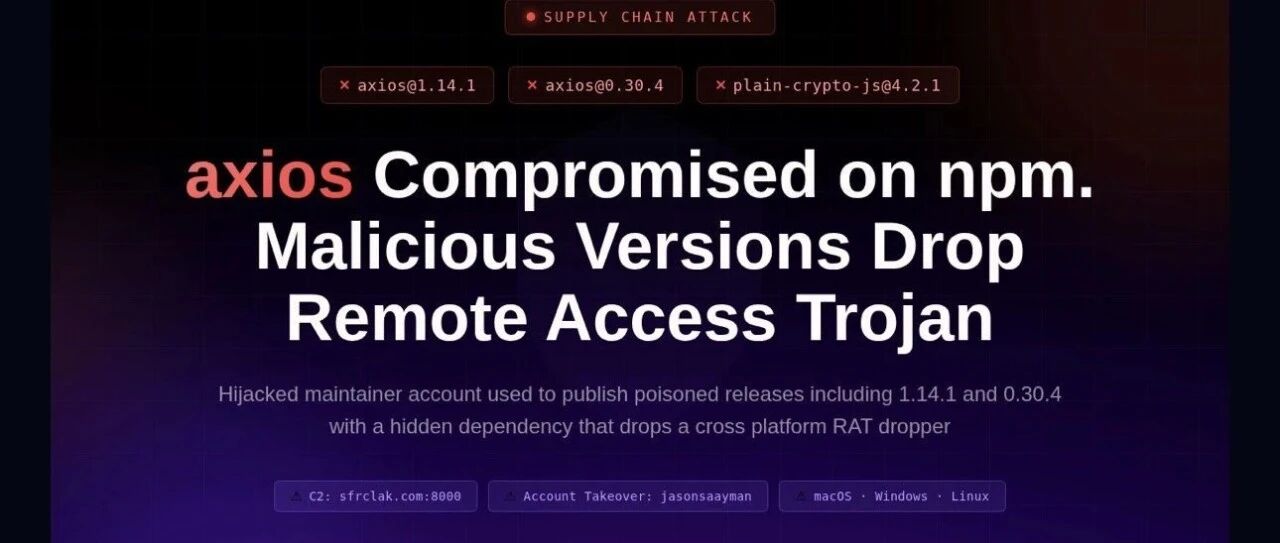
npm 热门库 axios 遭遇供应链攻击:维护者账号被劫持,恶意版本植入跨平台远程控制木马2026年3月31日,网络安全机构StepSecurity发布紧急安全通告:JavaScript生态最主流的HTTP客户端库axios,其核心维护者
本次攻击属于“维护者账号直接失陷 + 隐形依赖投毒”经典案例,曝光窗口仅 1-2 小时,影响面极广。 一、Axios 库背景:JS 生态的“HTTP 标配”Axios 是目前 JavaScript/Node.js 生态中最受欢迎的 Prom
整个事件证明,AI已经强大到连创造者都已经感到恐惧,已深陷AI失控的担忧中 2026年3月26日到27日,Anthropic自家内容管理系统出了大问题。数据缓存意外公开,近三千份未发布的内部文件瞬间就能被搜索引擎找到。Fortune杂志记者