汽车APP产品分析-亿盾加固
代码安全只是表面,核心是帮助客户满足业务不被阻断、关键数据资产不被窃取的安全需求。因为加固自身不创造价值,加固的价值必须和公司业务挂钩,来间接体现。通过安全体系建立为业务服务保障,增加收益与减少了资损率。 目录一、前言二、加固整体构架三、壳
代码安全只是表面,核心是帮助客户满足业务不被阻断、关键数据资产不被窃取的安全需求。因为加固自身不创造价值,加固的价值必须和公司业务挂钩,来间接体现。通过安全体系建立为业务服务保障,增加收益与减少了资损率。 目录一、前言二、加固整体构架三、壳
祝大家新年快乐。新的一年,希望大家继续交流安全技术,一起进步🎉。 阅读原文 跳转微信打开
PeckShield「派盾」发布2022年度 Web3 行业安全报告,年度关键词:「透明」、「合规」、「安全」。 关注我们回复“报告”获取完整报告扫码加入 PeckShield 社群微信公众号 | PeckShieldTwitter | @
数字化时代科技安全风险治理面临巨大挑战,安全团队需要思考从运动式检查转为长效化管控。 "本文从数字化风险和安全能力建设的角度,分析了当前数字化时代科技安全风险治理面临的挑战,并提出一套以安全为核心的风险治理方法,用以治理和管控各类应
前言记录Weblogic漏洞分析过程,参考了很多师傅的分析文章,链接放在后记中。正文环境搭建搭建环境参考:https://github.com/QAX-A-Team/WeblogicEnvironment将对应版本的JDK与Weblogic
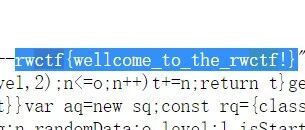
0x1 羊了拼羊签到题。js代码搜索ctf找到flag0x2 Evil Mysql ServerMysql恶意服务器读取文件的漏洞。可构建一个恶意的myql服务器读取靶机上的/flag文件。在github找到注册恶意mysql服务器的脚本,
(难得社招,开放时间很短,优秀的话校招生也可以。)团队介绍阿里安全是阿里巴巴集团安全部的简称。自 2009 年成立以来,阿里安全始终坚持打造创新的安全技术能力和世界一流的安全风险防御体系, 保护阿里巴巴消费者和生态伙伴的安全。经过十多年发展
本文是笔者2022年对于网安行业的一些思考和总结,从云原生攻防到蓝军价值思考,从DevSecOps到BIS网络安全条目解读再到态势感知体系运作。 回顾2022年的自己,不是在居家观察就是在居家观察的路上,核酸的次数也达到了历史新高,这一年非
本文主要为clair,trivy与vesta对layer整合和整合后文件扫描分析 0X00 前言在编写vesta期间对比发现trivy的镜像扫描速度非常快,因此本文主要为clair,trivy与vesta对layer整合和整合后文件扫描分析
新年快乐! 跳转微信打开
即将踏上 2023 的班车 2022 正式脱离了学校的生活从学生走向了社畜的生活不得不说,感觉时间过得越来越快从每周,到每月,到每个双月,再到每个季度时间眨眼而逝2022年学习的新知识也不少,但主要是不同方向的知识在深度上,没有多少的精进也
“忘不了的人和事,才是真生命” 写在2022年最后一天2022年是急剧变化的一年。相信即将过去的2022年是打破多数人认知的一年,林林总总、大千世界中发生的每件事都在洗刷我们对这个世界的理解和认知。无常是常,变化才是这个世界的根本规律;不破
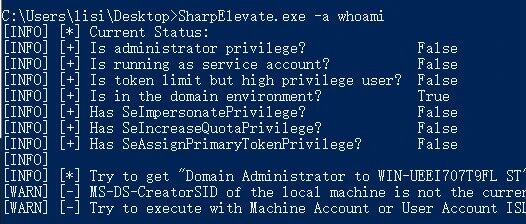
本篇利用RBCD和中继攻击的组合实现了域内自动化提权。 前言经过两篇系列文章的铺垫,终于来到了Windows 域环境下的本地提权系列研究的最终篇,在本文中通过对域内提权可能遇到的多种环境进行了分析并最终完成自动化提权。研究背景随着攻防演练的
2022年安全架构总结以及2023安全方向展望。 概述2022年已经走完,这一年是"变化"较大的一年,不管是疫情的变化、安全圈的变化、还是我个人的"变化",这些变化背后我还是体会到了很多“规律”性的不断迭代的
如何打破产品战略规划的神秘感和主观色彩,让其有据可依,让大家都能理解?同时,在数字化转型之下,传统的产品研发管理模式是否还能适配,需要如何转型?这是本文所阐述的两方面重要内容。 如何打破产品战略规划的神秘感和主观色彩,让其有据可依,让大家都