Nacos 最新权限绕过漏洞——分析与复现报告
Nacos 3.x 曝出高危漏洞,没密码也能直接接管系统。漏洞在哪:3.0.0 到 3.2.3 版本中,几个管理账号的接口漏标了权限。它们被当成公开接口,而公开接口默认是不验身份的。怎么攻击:黑客连个账号都不要,发三个请求就能搞定。先建个新
Nacos 3.x 曝出高危漏洞,没密码也能直接接管系统。漏洞在哪:3.0.0 到 3.2.3 版本中,几个管理账号的接口漏标了权限。它们被当成公开接口,而公开接口默认是不验身份的。怎么攻击:黑客连个账号都不要,发三个请求就能搞定。先建个新
阿里妹导读三个月前,我们介绍了 Tarot Pixel—— 一个不替 Agent 写代码,而是让 Coding Agent 自己看懂设计稿的系统。三个月后,一份混乱的设计稿让我们看到了更深层的问题,也催生了一种新的工程范式。这篇文章讲两件事
漏洞名称:Nacos 鉴权作用域错配导致的权限绕过(未授权自建高权限账户) 微步编号:XVE-2026-53002 漏洞类型:权限绕过 / 未授权访问(Authentication/Authorization Bypass) 影响版本:3.
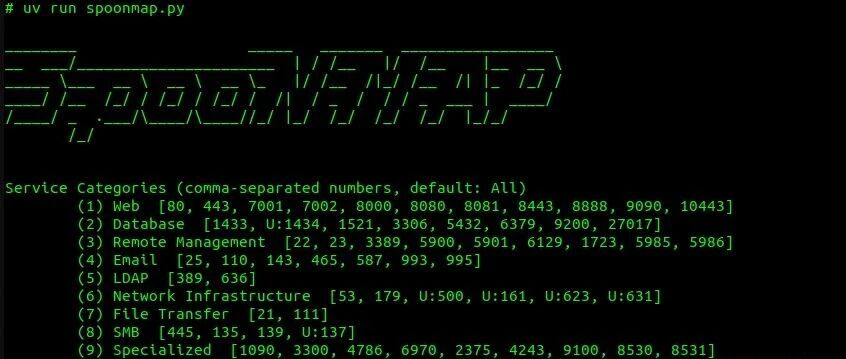
SpooNMAP 升级:不再止步于开放端口,新增按严重度排序的发现报告、本地 LLM 暴露检测、15 个自定义 NSE 脚本、防火墙友好的主机发现与断点续扫。 原文链接作者https://trustedsec.com/blog/spoonm
全球医疗器械巨头波士顿科学遭网络攻击,IT系统中断影响全球运营,客户订单和产品发运受阻,全面恢复时间未知,股价应声下跌,中国区运营暂未受影响。 全球医疗器械巨头波士顿科学8月25日遭网络攻击,IT系统中断影响全球运营,客户订单处理和产品发运
CVE-2026-64531是Linux内核Open vSwitch(OVS)模块中的一个本地提权漏洞。该漏洞源于OVS在处理特定Netlink消息时对隧道元数据(Tunnel Metadata)的边界检查缺失,导致低权限用户可以通过构造恶
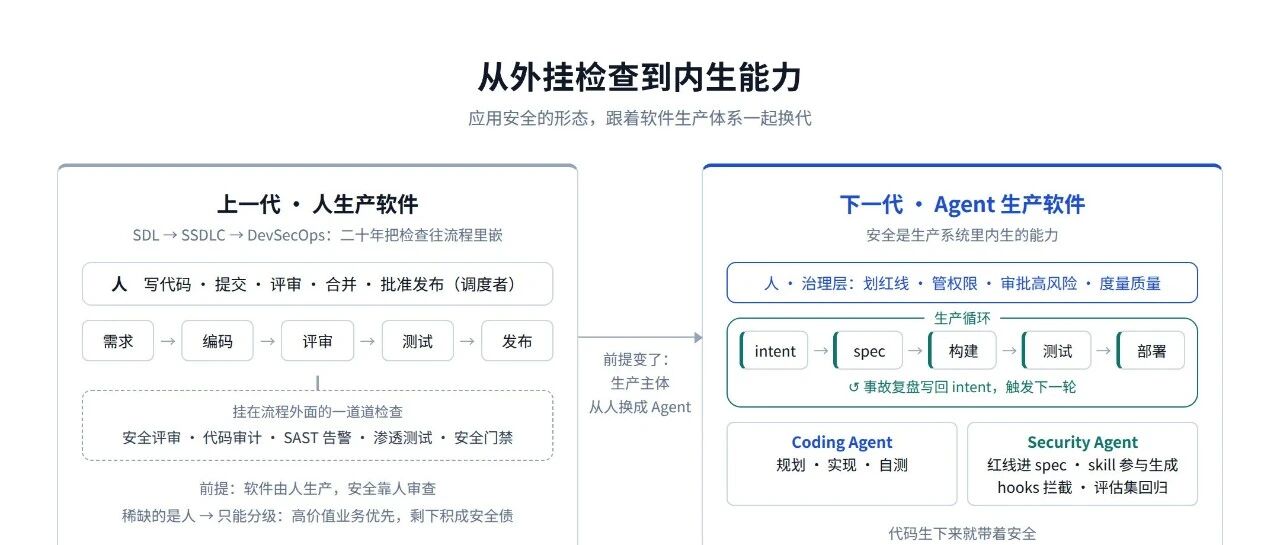
以下文章来源于:白帽子罗棋琛 白帽子罗棋琛 网络安全专家,《白帽访谈录》策划人,专注链接网络安全从业者,聚焦网络安全前沿洞察与技术分享。 应用安全岗位正在消失,这个岗位不会有下一代——留下来的人,只有三条路可走。 最后一代应用安全工程师的自
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称Nacos 权限绕过漏洞漏洞编号QVD-2026-59388公开时间2026-08-27影响量级万级奇安信评级高危CVS
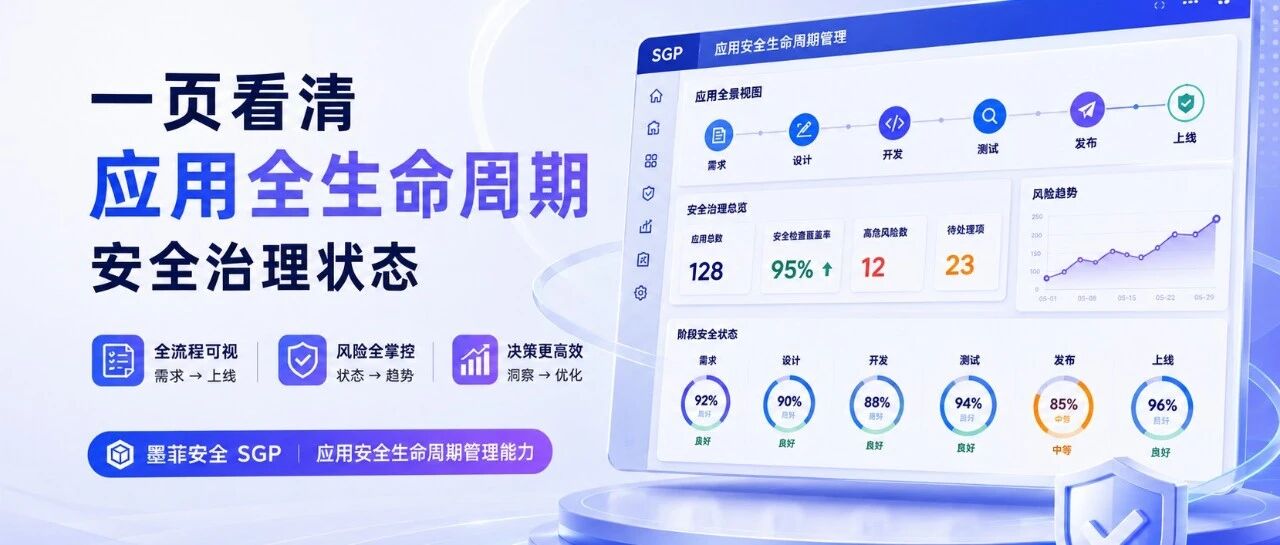
一套更适合企业实际应用场景的安全管理方法! 一款业务应用准备上线。开发已经完成, 测试也接近尾声,安全负责人开始做最后一轮确认:SAST有结果,SCA有结果,DAST也做过,之前的渗透测试报告还在,几个安全团队的任务,也都有记录。资料其实不
一、事件背景概述近日,IBM X‑Force安全研究团队联合Deception.Pro公司,依托欺骗防御技术搭建两套高仿真企业环境,完整捕获APT组织ITG27的真实人工渗透全流程。获取到此前未公开的后门样本、完整攻击链路以及攻击者大量人工
近期,中国互联网网络安全威胁治理联盟(以下简称CCTGA)启动了“银狐”木马专项打击行动,重点围绕控制端打击、被控端处置、恶意样本传播链治理、成效评估和机制完善等重点任务统筹推进,保护人民群众合法权益。本周,CCTGA研判确认了“银狐”木马
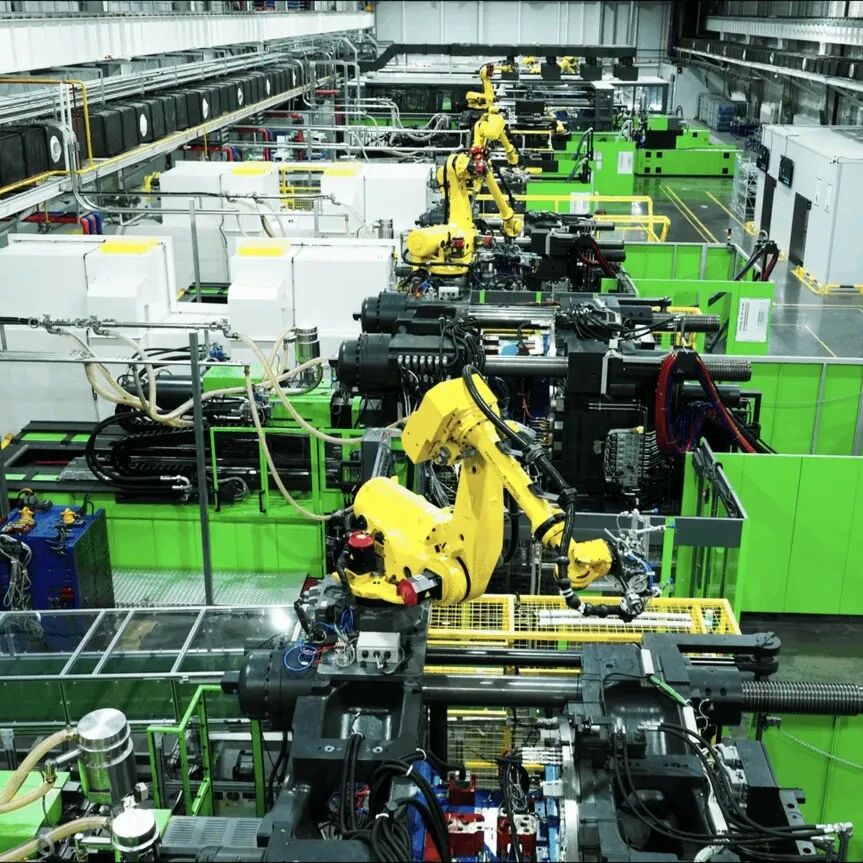
Beyond China's humanoid robots, a quieter machine revolution is unfolding"I take a nap and the world changes,
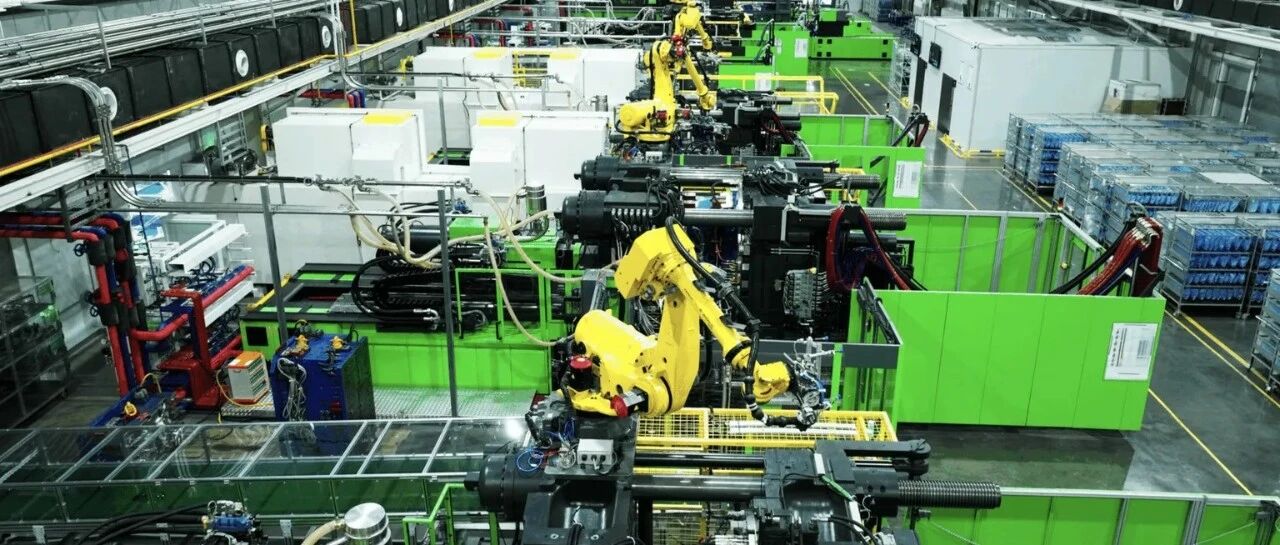
过去说起中国工厂,人们想到的往往是流水线上的工人。如今,越来越多岗位正由机器接手。目前,中国工厂已有超过200万台机器人投入工作,一场更安静、也更深刻的制造业变革正在发生。今天我们看几段 BBC 的报道。这篇是讲解,原文请见次条。0A Qu
点击查看漏洞详情 漏洞概况Nacos是阿里巴巴开源的动态服务发现、配置管理和服务管理平台,是微服务架构体系中的核心基础设施组件之一,通常在企业内网部署,承担服务注册中心和配置中心双重角色。近日,Nacos官方发布安全更新,修复了Nacos权
先说结论:对长期用 AI 读书、写作、做研究的人来说,最值得持续投资的,不是频繁追逐模型,而是可迁移的个人数据资产。为什么这么说?看看过去一年大家的行为就知道了。模型一发新版,就有人换工具;今天还在用 DeepSeek-V4-Flash,明