【补丁日速递】2026年3月微软补丁日安全风险通告
赛博昆仑CERT 2026-03-11 09:40 广东
2026年3月微软补丁日安全风险通告

漏洞描述
近日,赛博昆仑CERT监测到微软发布了2026年3月安全更新,涉及以下应用:
Windows,Azure,Microsoft Office,Microsoft Authenticator for IOS
总共修复了83个漏洞,高危漏洞75个,严重漏洞8个。
重点关注漏洞
经过赛博昆仑CERT的分析,这里列出部分值得关注的漏洞,详细信息如下:
CVE-2026-26113 Microsoft Office 远程代码执行漏洞
严重 在Microsoft Office中发现了一个不可信指针解引用漏洞。未经授权的攻击者可以利用此漏洞在本地执行代码。尽管被归类为远程代码执行漏洞,但攻击实际上是在本地进行的,这意味着攻击者需要诱骗受害者在本地计算机上执行代码来触发该漏洞。预览窗格也是此漏洞的攻击向量。该漏洞尚未检测到在野利用,但利用可能性较低,建议用户尽快测试并部署此更新。
CVE-2026-26110 Microsoft Office 远程代码执行漏洞
严重 在Microsoft Office中发现了一个类型混淆漏洞。未经授权的攻击者可以利用此漏洞在本地执行代码。尽管漏洞名称包含“远程”,但攻击实际上需要受害者在本地计算机上执行特定代码才能触发。预览窗格也是此漏洞的攻击向量。该漏洞尚未检测到在野利用,且利用可能性较低,建议用户尽快测试并部署此更新。
CVE-2026-26144 Microsoft Excel 信息泄露漏洞
严重 在Microsoft Excel中发现了一个输入未正确处理(跨站脚本)漏洞。未经身份验证的远程攻击者可以通过网络泄露敏感信息。成功利用此漏洞可能导致Copilot Agent模式通过意外的网络出口外发数据,从而实现零点击的信息泄露攻击。需要注意的是,预览窗格不是此漏洞的攻击向量。该漏洞尚未检测到在野利用,且利用可能性较低,建议用户尽快测试并部署此更新。
修复建议
目前,官方已发布安全补丁,建议受影响的用户尽快升级至安全版本。
March 2026 Security Updates
https://msrc.microsoft.com/update-guide/releaseNote/2026-Mar
技术业务咨询
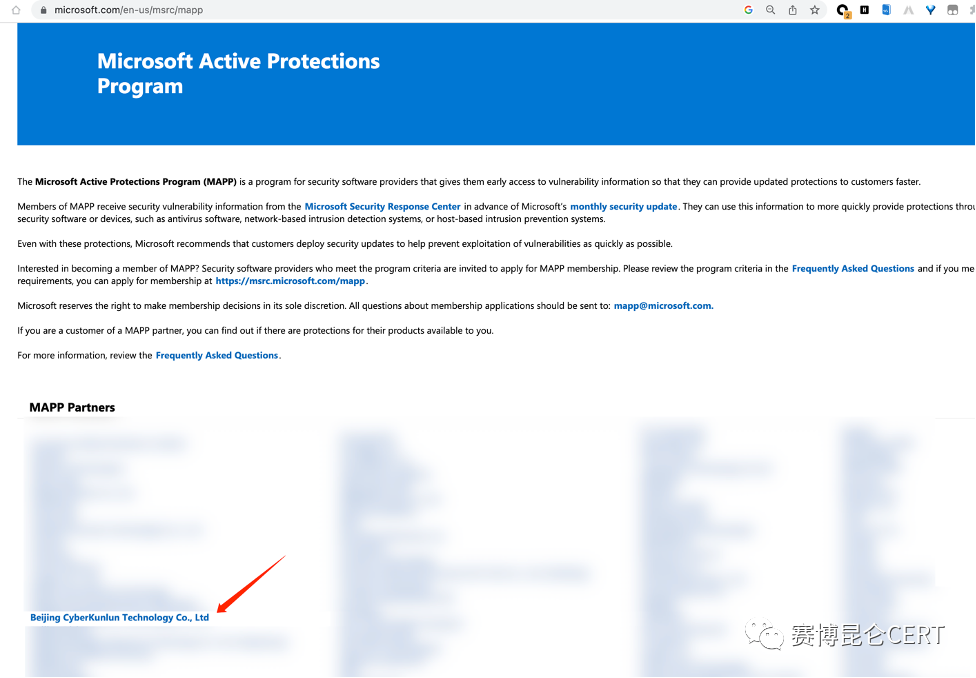
赛博昆仑作为微软主动保护计划(Microsoft Active Protections Program,MAPP)的合作伙伴,可以获得微软最新的高级网络威胁信息和相关防御手段、技术的分享,在微软每月安全更新公开发布之前更早地获取漏洞信息,并对赛博昆仑-洞见平台及时进行更新,为客户提供更迅速有效的安全防护。
同时,赛博昆仑支持对用户提供轻量级的检测规则或热补方式,可提供定制化服务适配多种产品及规则,帮助用户进行漏洞检测和修复。
联系邮箱:cert@cyberkl.com
公众号:赛博昆仑CERT
参考链接
https://msrc.microsoft.com/update-guide/releaseNote/2026-Mar
时间线
2026年3月11日,微软官方发布安全通告
2026年3月11日,赛博昆仑CERT发布安全风险通告
