【复现】泛微 E-cology10 远程代码执行漏洞风险通告
赛博昆仑CERT 2026-03-16 17:17 广东
泛微 E-cology10 远程代码执行漏洞风险通告

漏洞描述
泛微Ecology是由上海泛微网络科技股份有限公司开发的一套企业级协同管理与办公自动化(OA)平台,其中Ecology10是其新一代协同管理平台产品,广泛应用于政府机关、企事业单位等场景,用于流程审批、知识管理、门户建设及移动办公等业务。
近日,赛博昆仑CERT监测Ecology10存在远程代码执行漏洞。未经过身份的攻击者可以利用该漏洞在Ecology10服务器上执行任意代码,获取系统权限,窃取或篡改业务数据,进一步控制整个OA平台,严重威胁企业核心业务安全。
漏洞名称 | 泛微 E-cology10 远程代码执行漏洞 | ||
漏洞公开编号 | 暂无 | ||
昆仑漏洞库编号 | CYKL-2026-031151 | ||
漏洞类型 | 代码执行 | 公开时间 | 2026-3-12 |
漏洞等级 | 高危 | 评分 | 9.8 |
漏洞所需权限 | 无权限要求 | 漏洞利用难度 | 低 |
PoC状态 | 未知 | EXP状态 | 未知 |
漏洞细节 | 未知 | 在野利用 | 未知 |
影响范围
泛微 Ecology10< v20260312安全补丁之前的版本
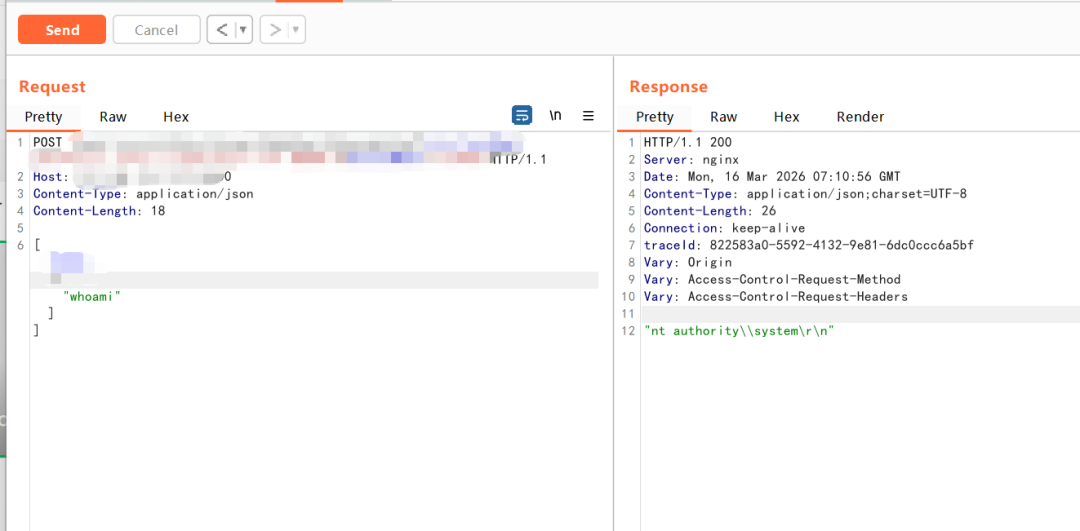
漏洞复现
防护措施
修复建议
目前,官方已发布修复建议,建议受影响的用户尽快联系厂商下载更新补丁。
技术业务咨询
赛博昆仑支持对用户提供轻量级的检测规则或热补方式,可提供定制化服务适配多种产品及规则,帮助用户进行漏洞检测和修复。
赛博昆仑CERT已开启年订阅服务,付费客户(可申请试用)将获取更多技术详情,并支持适配客户的需求。
联系邮箱:cert@cyberkl.com
公众号:赛博昆仑CERT
时间线
2026年3月12日,官方发布补丁
2026年3月16日,赛博昆仑CERT发布漏洞风险通告
技术业务咨询
邮箱:cert@cyberkl.com
