【原创0day】Fastjson2 远程代码执行漏洞
长亭安全应急响应中心 2026-07-27 14:44 北京
检测业务是否受到此漏洞影响,请联系长亭应急服务团队!
Fastjson2 是阿里巴巴开源的 Java JSON 解析库重构升级版,凭借其高性能和简洁的 API 在国内 Java 生态中占据主导地位,广泛应用于企业后端服务、微服务网关、数据接口层等核心场景。
2026 年 7 月,长亭应急响应实验室安全研究员原创发现并上报Fastjson2存在一个全JDK版本通杀的远程代码执行漏洞。攻击者仅需控制 JSON 请求体,无需目标系统存在任何已知危险类,即可触发 RCE。目前官方已发布修复commit,建议受影响用户尽快应用修复补丁或实施缓解措施。
漏洞描述
Description
01
漏洞成因
该漏洞源于Fastjson2 在默认配置下未启用SupportAutoType 时,仍可能处理通用对象元素开头@type 属性。其“AutoType 已禁用”校验分支会将输入字符串的增量 FNV-1a 哈希与默认接受哈希进行匹配,但命中后不会确认实际文本是否等于预期的白名单类名。因此,攻击者可以针对任意前缀计算FNV chosen-prefix 碰撞,使 URL 形态的字符串进入应用的上下文类加载器,导致任意代码执行。
漏洞影响
攻击者可在服务器上执行任意代码,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
处置优先级:高
漏洞类型:远程代码执行
漏洞危害等级:高
触发方式:网络远程
权限认证要求:无需权限
系统配置要求:默认配置
用户交互要求:无需用户交互
利用成熟度:POC 未公开
修复复杂度:低,官方已发布修复补丁
影响版本
Affects
02
Fastjson <= 2.0.62
解决方案
Solution
03
升级修复方案
官方已更新修复补丁,参考链接:
临时缓解方案1. 禁用 AutoType:开启 SafeMode 或使用noneautotype版本来完全禁用 AutoType 功能,从根本上杜绝此类风险。
JVM 参数:-Dfastjson2.parser.safeMode=true
2. WAF规则配置:拦截请求体中key包含 @type 字段的 JSON 数据。
漏洞复现
Reproduction
04
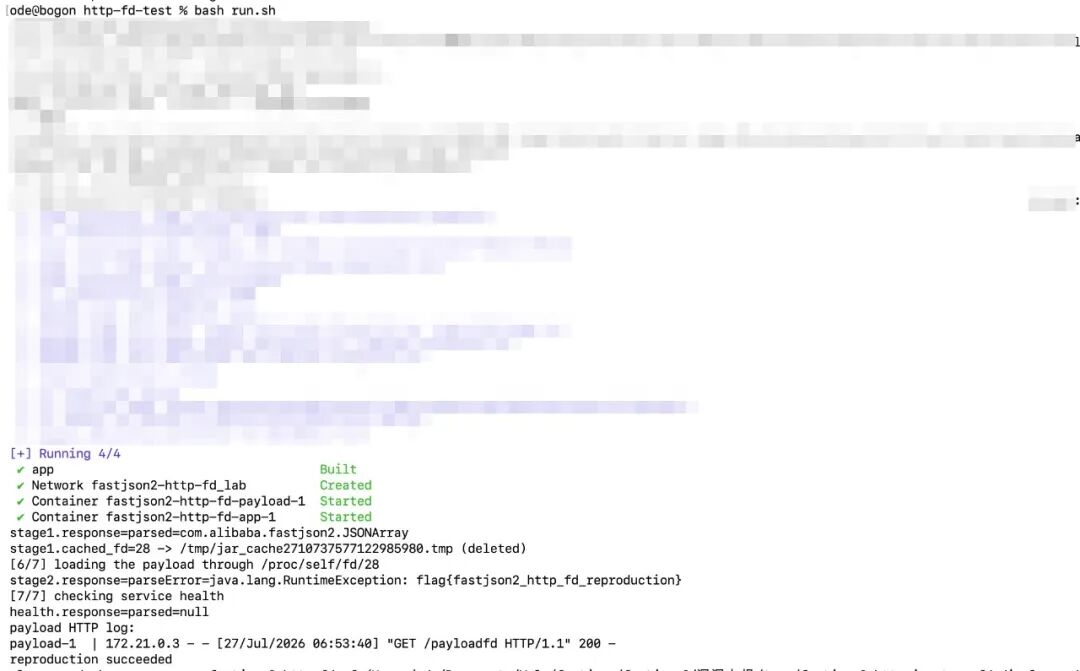
长亭应急响应实验室原创发现并上报此漏洞,复现证明
产品支持
Support
05
云图:已于2026.7.27支持 XRAY DAST 爬虫联动检测
洞鉴:预计2026.7.28发布更新包支持检测
全悉:已于2026.7.21发布更新包支持检测
雷池:已于2026.7.21发布更新包支持检测
靖云甲RASP:已于2026.7.21发布更新包支持精准检测
时间线
Timeline
06
2026年7月27日 长亭安全应急响应中心发布通告
1. 禁用 AutoType:开启 SafeMode 或使用noneautotype版本来完全禁用 AutoType 功能,从根本上杜绝此类风险。
JVM 参数:-Dfastjson2.parser.safeMode=true
2. WAF规则配置:拦截请求体中key包含 @type 字段的 JSON 数据。
漏洞复现
Reproduction
04
长亭应急响应实验室原创发现并上报此漏洞,复现证明
产品支持
Support
05
云图:已于2026.7.27支持 XRAY DAST 爬虫联动检测
洞鉴:预计2026.7.28发布更新包支持检测
全悉:已于2026.7.21发布更新包支持检测
雷池:已于2026.7.21发布更新包支持检测
靖云甲RASP:已于2026.7.21发布更新包支持精准检测
时间线
Timeline
06
2026年7月27日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com