从真实网络空间的角度评价一下《从网络空间看伊朗断网事件》~
原创 高春辉 2025-09-02 19:30 韩国
六月底的一天,我在下班回家的路上正闭目养神的时候,一个朋友发来了一个公众号文章,问我,你看他们的说法对吗?我怎么觉很奇怪呢?我看了一眼,我就跟他说,如果我的记忆没有错的话,应该是伊朗的 IP 被劫持滥用了,这么写是不对的。
六月底的一天,我在下班回家的路上正闭目养神的时候,一个朋友发来了一个公众号文章,问我,你看他们的说法对吗?我怎么觉很奇怪呢?我量子速度阅读了一下,我就跟他说,如果我的记忆没有错的话,应该是伊朗的 IP 被劫持滥用了,这么写一定是有问题的。
回家第一件事就是打开电脑,打开我司的 NETEYE 客户端工具,翻了一下,嗯,我的记忆这次也没让我失望。
事情说起来也很简单,文章里借着伊朗断网的事件讲了一下伊朗的网络情况,其中很明确的罗列了伊朗 TOP10 的运营商是哪些,还特别提到了一个 AS142578 的网络,说是:
AS142578(E-Large (HongKong) Limited) 端口服务数量处于正常波动范围内,没有受到断网影响,它是由一家总部位于中国香港公司来运营的,可能由以下原因导致他们没有执行伊朗政府的断网指令:
360Quake空间测绘,公众号:360Quake空间测绘从网络空间看伊朗断网事件
在我们看来,这两个说法都有问题。
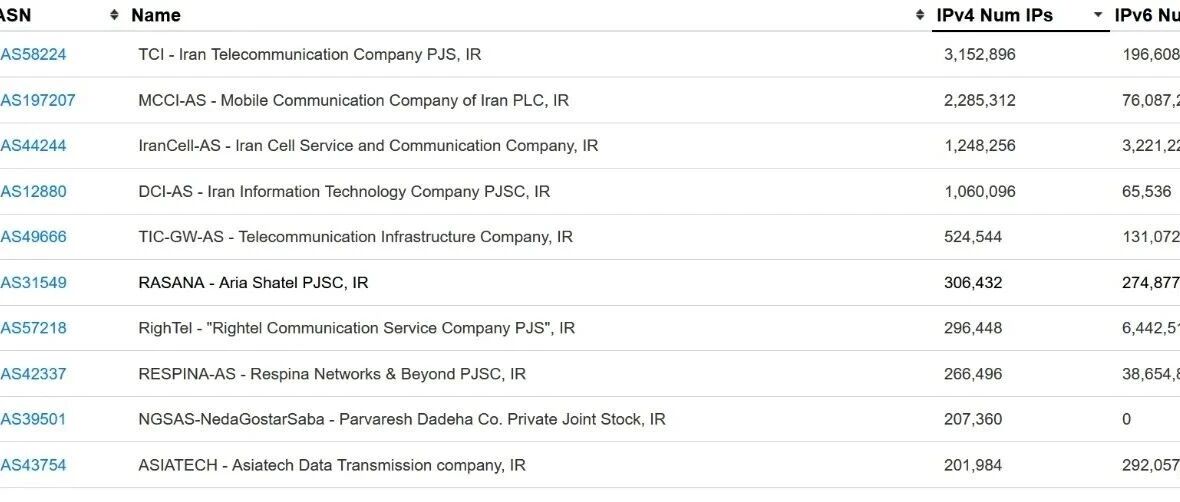
先说第一个,他们提到了伊朗 TOP10 运营商,他们的列表在文章里有,我就不引用了,但是无论是根据 IPv4 地址数量的规模,还是 IPv6 地址数量的规模,恐怕跟我们认为的 TOP10 运营商重合度都比较低,虽然你可以解释你的 TOP10 跟 IP 地址数量无关,但问题是运营商的规模就是跟拥有的 IP 地址正相关,不然怎么算 TOP10 呢?
而我们基于国家的 AS 列表其实是有数据公开的,比如伊朗的: https://whois.ipip.net/iso/IR , 大家可以自行查看,可以按照 AS 号排序,也可以按照 IPv4、IPv6 数量进行排序。而且这个数据,我们很多同行也都有公开的,数据差别应该不会很大,希望以后再想写类似文章的公司知悉,不要再犯这种可笑的低级错误。
即使这个问题他们能有解释的空间,那个有关 AS142578 的说法从头到尾却是个扎扎实实的硬伤。
首先论伊朗 TOP10 运营商,怎么可能轮得到一个香港的公司?人家国家接近上亿人口,五百个以上有 IP 公告的 AS,千万级规模的 IPv4 地址,你当伊朗是一个人员只有几千人的小岛国吗?
第二、一步错,步步错,认知不到位,也不愿意花精力去验证一下。讲讲我们的道理,也很简单,为什么会错?就是我们第一段文字里提到的,伊朗的 IP 被滥用到了其他国家,他们不基于真实情况,筛了一波 WHOIS 信息为伊朗的 IP,然后反查 AS,得到了 AS142578,然后也不验证就讲出他们脑补出来的道理,其实呢,这些 IP 是被公告到了美国。伊朗自己再怎么断网也断不到美国那里去。
破案了。
当然这个锅有小部分应该属于他们的 IP/AS 数据提供商的,我那几天也去确认了一下,有跟我们一样到标注到美国的,也有坚持标注在伊朗的。也许是因为滥用(被滥用的 IP 所属的 irost.org 是伊朗政府部门),所以可能会有是否标注到实际位置的分歧,我也能理解。
当然这个锅大部分还在他们自己身上,都要对外写分析报告了,而且香港跟伊朗又完全不在一个国家,何况伊朗还是一个被制裁的国家(制裁来制裁去已经分不清是不是进行时了),为什么不能去实际验证一下呢?拿 Visual Traceroute 工具,无论是我们家的 BestTrace,还是同类开源工具,熟悉一点网络的人,抽几个 IP 执行一下拿路由方向一看就知道没有去伊朗了,再追一下就能确认这个 AS 其实跟伊朗网络没啥关系。多么简单的事情,也许只需要几分钟。而他们的选择是拍脑袋讲出一些大道理。比如“人工工作疏忽导致指令没有传达到位”,又比如“承担重要角色,不能中断”,还说“显示其特殊跨境角色在整个断网与恢复过程中较为独立”。论据错了,论点基本上就是靠编了。
可能会有人问我,为什么又过了几个月才写文章呢?
我还是先说一下我们今年在做什么事情吧。
1、这个数据库从 2013 年从零到现在已经维护了十多年了,虽然我们一直尽心尽力,但是总会有些小问题存在,所以有些信息、数据、或者场景标签等等都需要重新的从头捋一遍,尽力做一下熵减的事情,避免团队债务越来越重,数据质量下滑。十月份还要把一个疫情期间就想做的数据相关的事情落地到生产环境。
2、着重研究 IPv6 网络,要把 IPv6 数据做得更好。八月份我们正好也有朋友去了英国和爱尔兰,就帮我们顺手跑跑数据,从跨国猜测到能看到真实情况,还是挺有用的。这个实地考察的事情我们未来应该还会继续去推进。
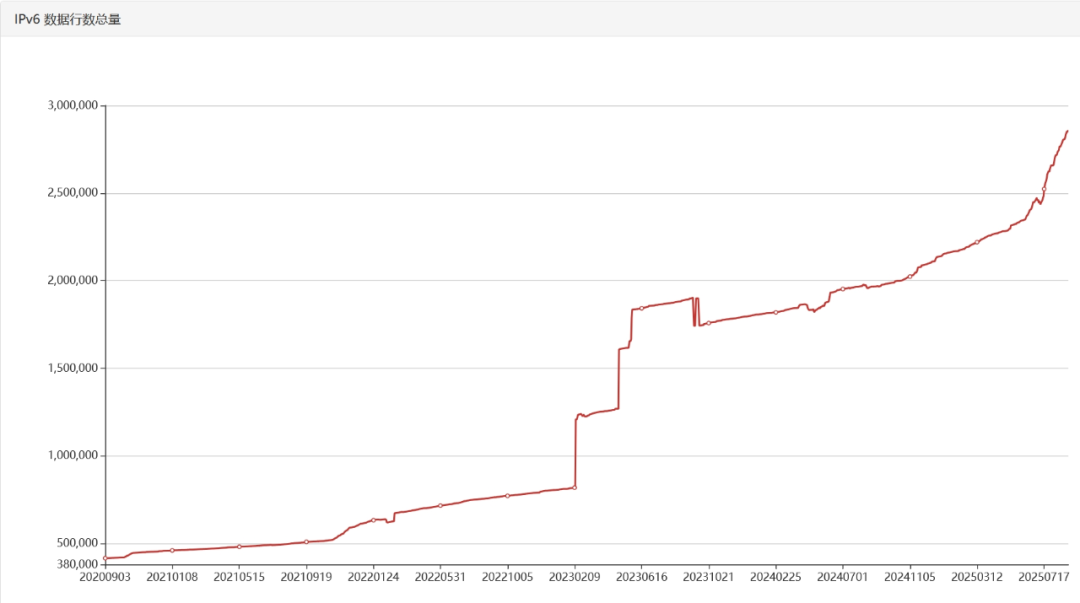
(IPv6 数据最近的增长情况,页面在:https://www.ipip.net/stats/ipdb.html)
3、整合更多的数据源,不过以公开数据为主,是什么我就不说了,毕竟这些都是过于垂直领域内的 KNOW HOW,竖着耳朵想关心的也就是同行吧。带来的后果就是,我们的 NETEYE 客户端工具,不得不缩小菜单字号,不然就得滚动才能看全部菜单项了。
那么,隔几个月才写文章的理由如下:
1、太忙,精力不足(懒),光每天和团队一起把我们自己的 IP 库工作做到位,就已经吃掉了我太多时间了。这样的情况下,休息/休息/休息一下,并没有什么动力写公众号。这几年,我连各种行业会议都去的很少,因为没啥营养,我也不想无效 Social。当然,人若无名,则可专心练剑。
2、更重要的是,我第二天跟我同事说过要写篇文章说一下,我同事就淡淡的对着我说了三个字,有啥用?我路上琢磨了一下,确实。人家这个行业大多数公司靠品牌、靠低价就能卖产品,收入里有多少是跟产品做的好有关系呢?
既然都写了,就多说两句,实话说,我对大多数的网络安全公司都没什么好感,他们真能给甲方带来价值的少之又少,以前收入靠合规(合规需求简单来说就是有就行),现在收入靠我比同行可劲的便宜(不要总怪甲方不识货)。你要是能赚钱,我敬你三分;你要是产品有领先水平还能以高价拿到甲方合同的,那我敬你七分;两个都能做到,我敬你十分。这样的网络安全公司有几个?最讨厌那些在外面标榜各种榜单、规模第一的,结果收入 XX 亿,亏损 XX/2 亿的,我也不觉得你有啥真实竞争力。公司最应该的不是让自己赚钱吗?大而不倒不是啥本事,恒大不也倒了?把好产品卖出好价格才是真本事,没那么大本事不如做个能赚钱的小公司也不错啊,起码没那么心累。而且总要提自己做网络安全有多少年经验,那网络安全里面的“网络”二字到底代表着啥?类似这样的文章就暴露了自己的理解水平是七窍通了六窍。还是挖洞好,因为这事本质上跟网络没啥关系。还总说要可视化挂图作战,你这明显挂错地图了啊。哦,还有公司私下说我们的数据不如同行,究其根本还不是因为你们买了我们同行的数据,不得不说他们好吗?不然就显得你们很 LOW 了啊。没事,就是个生意,得过且过呗,我能理解。
依然是我之前文章的观点:
我们管这个领域叫网络地理(Network Geography),个人建议,过于浮于表面的解读,而且不管对自己还是用户还是客户,都是不负责任的态度。各自做好自己领域内的事就挺好的了。
高春辉,公众号:老高的互联网杂谈赋予数据灵魂?有关网络空间数据如何解读的个人看法~
有些话在这个文章里已经讲过了,就不再重复说了。总之,不懂网络也不懂地理的人,就别来显摆了。
3、但每当看我的 TODOLIST 时,总觉得这个事情是个我心中的一个小刺,所以趁着这两天网络变化没那么快,工作没那么多,我来把它拔掉,就算不忘初心吧。用高情商的话说,掌控话语权。
4、当然有我一个跟朋友聊天说起这事时,都觉得有一种大概率是 YY 的可能性,就是假设 A 国跟 B 国开网络战,结果因为上述的原因,把 C 国牵连了,人家要报复(当然也许只是需要一个理由),同样的原因,把 D 国网络打了,一顿俄罗斯连环套娃,最终世界大乱战。当然我希望我是见手青吃多了,愿世界和平。
哦,最后补充一个好玩的,有个熟悉我们领域的朋友开玩笑说,我们这个领域跟网络安全有且只有一个共同点,都是出事驱动。有些甲方看不懂也不想看懂,毕竟有就行,会且只会一招,价低者得,但是真等到用数据用出问题的时候,就知道是我们好,还是我们的同行好了。
最后,祝明天的纪念活动圆满成功!!!