vivo 通过ISO漏洞管理体系认证,漏洞治理全面接轨国际标准
vivo千镜 2026-09-15 14:09 江苏
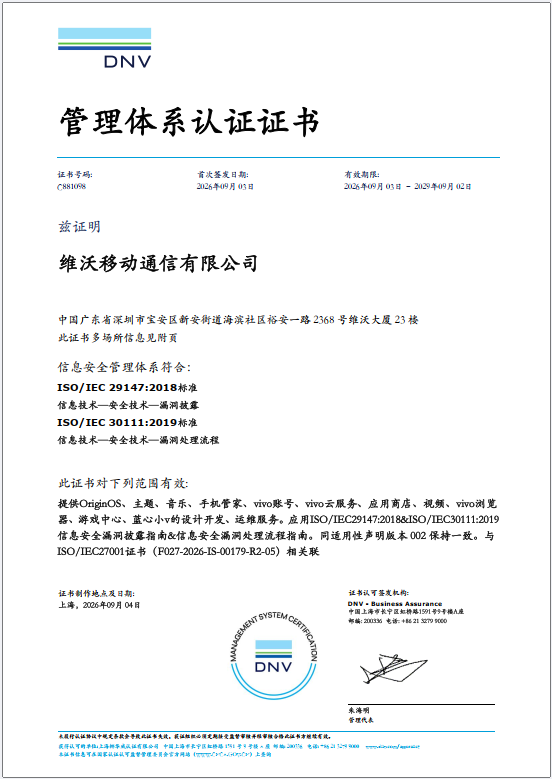
近日,vivo正式通过全球权威认证机构挪威船级社(DNV)的审核,获得ISO漏洞管理体系认证,覆盖ISO/IEC 29147漏洞披露与ISO/IEC 30111漏洞处理流程两大国际标准。此次认证的通过,标志着vivo在漏洞响应与管理方面的能力达到了国际认可水平。
随着软件与智能终端产品快速迭代、软件供应链日益复杂,安全漏洞已成为影响用户信任与业务安全的关键风险。从智能终端到云端服务,任何环节的漏洞都可能被恶意利用,威胁用户数据与隐私安全。监管侧对安全漏洞处理的要求也越来越严格,如欧盟网络弹性法案,要求产品在上市时不存在已知可利用漏洞,上市后需及时修复漏洞等。
漏洞响应是否及时、处置是否规范、信息是否透明,直接关系到用户权益与企业声誉,也日益成为合作伙伴与行业客户评估厂商安全能力的重要维度。在此背景下,建立一套标准化、可持续运行的漏洞管理机制,将产品发布后的安全问题纳入接收、研判、修复、发布的完整闭环,已成为科技企业安全能力建设的必然要求,也是企业向用户作出安全承诺的重要体现。
ISO/IEC 29147与ISO/IEC 30111是由国际标准化组织(ISO)与国际电工委员会(IEC)联合发布的安全漏洞管理国际标准。其中,ISO/IEC29147规范组织对外接收漏洞报告及发布安全通告的流程,ISO/IEC30111规范组织内部对漏洞的验证、处置与修复发布全流程,两项标准互为衔接,共同构成覆盖漏洞全生命周期的管理框架。
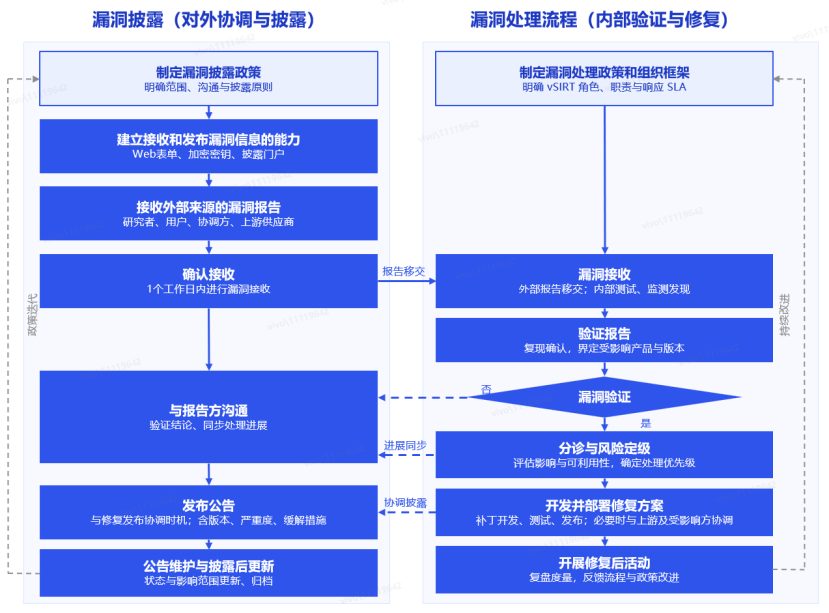
vivo遵循ISO漏洞管理最佳实践,构建了覆盖漏洞全生命周期的治理体系,从制度流程、组织保障、工具链三个层面协同推进,确保每一个已知漏洞都能得到及时处置与有效闭环。
在制度流程层面,vivo制定了统一的安全漏洞处理政策,并针对不同业务场景分别建立漏洞定级标准与处置要求,让真正影响业务的高风险漏洞获得高优先级处理。在安全事件应急响应方面,vivo同样做到了"流程到环节、责任到角色":从事件接收、分析研判、事件定级,到修复验证、发布更新、复盘改进,每个环节都有明确的活动定义与角色分工。
在组织层面,vivo成立安全事件响应团队(简称vSIRT),通过安全、研发、测试、客服、公关、法务等多团队协同,确保责任清晰、流程可执行。
在工具链层面,vivo通过自研与第三方能力引入相结合的方式,构建了一系列安全能力,如静态代码扫描、动态测试、SBOM、补丁合入有效性检测等,覆盖漏洞的发现与修复全链路,确保漏洞既能及时被发现,也能被有效修复。
依托上述体系,vivo对安全漏洞实现了全流程可跟踪、结果可验证的闭环管理,在有效控制风险的同时实现快速响应。每一个漏洞,从被报告的那一刻起,就进入了一条有记录、有跟进、有验证的处置通道。
在信息透明方面,vivo遵循国际通行的漏洞披露规范,通过CVE编号及安全公告等机制,及时披露受影响产品的漏洞信息与修复方案,提升必要安全信息的透明度,帮助用户第一时间了解风险并采取防护措施。作为CVE编号颁发机构(CNA),vivo可直接为自身产品漏洞分配CVE编号,缩短披露链路,提升信息披露的及时性与权威性。
漏洞管理并非一次性建设即可完成的工作。vivo会定期对漏洞处置情况进行复盘,据此持续改进漏洞管理制度与流程,确保管理体系与产品形态、业务边界及外部风险环境的变化保持同步。此次认证意味着vivo的漏洞管理能力符合国际标准要求,并获得了第三方权威机构的审核确认。
未来,vivo将持续对标国际标准要求,不断完善漏洞管理体系,以开放、负责的态度及时响应处理安全问题,为用户持续使用产品提供全方位的安全保障,并与生态伙伴共建安全、可信的数字环境。

关注我们,了解更多安全内容!