Cyclops Blink 卷土重来:沉寂四年后再升级,Sandworm 模块化植入体现身 Cisco 防火墙管理中心
原创 威胁情报中心 2026-09-15 15:58 北京
Cyclops Blink沉寂四年后再升级:新增主动网络扫描与可编程数据包监控两大模块,从“针对特定防火墙品牌的定向工具”演变为“面向任意 Linux 网络边界设备的通用情报收集平台”。
威胁研判 · 恶意软件分析
Cyclops Blink 卷土重来
Sandworm 模块化植入体现身 Cisco 防火墙管理中心
沉寂四年后再升级:新增主动网络扫描与可编程数据包监控两大模块,从“针对特定防火墙品牌的定向工具”演变为“面向任意 Linux 网络边界设备的通用情报收集平台”。
· Sandworm(APT44) · Cisco FMC · 2026 年 9 月
事件速览:2026 年 8 月,Sophos 旗下 Counter Threat Unit(CTU)研究人员在多台失陷的 Cisco Secure Firewall Management Center(FMC,防火墙管理中心)设备上发现一个名为 timezone_check 的恶意 64 位 Linux 可执行文件。经分析确认,该文件是 2022 年被英国国家网络安全中心(NCSC)披露的 Cyclops Blink 恶意软件的升级变种,很可能与俄罗斯背景威胁组织 IRON VIKING(即 Sandworm / Seashell Blizzard,微软命名;Mandiant 编号 APT44)相关。9 月 9 日,Cisco 官方披露了针对 FMC 的在野攻击活动,CTU 随即公开其完整分析。
01 事件背景:一场围绕“防火墙大脑”的争夺战
要理解这次事件的严重性,先要明白 Cisco FMC 是什么:它是企业防火墙集群的集中管理平面——所有防火墙策略的下发、变更、审计都从这里发起。攻陷一台 FMC,等同于拿到了整个边界防御体系的“总控钥匙”。
2026 年,FMC 成为攻击者的重点目标,先后有三个漏洞被列入 CISA 已知被利用漏洞目录(KEV):
CVE-2026-20079:CVSS 10.0 分的身份认证绕过漏洞,未认证的远程攻击者可借此在设备上执行脚本并获得底层操作系统的 root 权限。Cisco 于 2026 年 3 月披露该漏洞,8 月确认其在野被利用,9 月 9 日被 CISA 收入 KEV 目录;
CVE-2026-20316:静态凭据漏洞,攻击者可利用其以低权限账户登录,常与其他漏洞组合用于权限提升,7 月 29 日已进入 KEV;
CVE-2026-20131:Java 反序列化远程代码执行漏洞,此前曾被 Interlock 勒索软件组织作为零日漏洞利用。
9 月 9 日至 10 日,Cisco Talos 公开了针对上述漏洞的三类攻击后渗透(post-compromise)活动集群:
集群编号 | 主要行为 | 归因 |
UAT-12197 | 部署 JSP Web Shell 与 JAR 命令执行器,窃取凭据 | 未归因 |
UAT-11823 | 组合利用两个 FMC 漏洞,部署 Netcat 反向 shell 与代理工具,最终植入 Cyclops Blink 变种 | 与俄罗斯 Sandworm 存在重叠 |
UAT-11988 | 利用静态凭据登录后滥用 FMC 内置工具做侦察、建隧道、收割凭据并编排加密目标 | 高置信度为 Qilin 勒索软件关联方 |
本文的主角——Cyclops Blink 2026 变种——正是 UAT-11823 集群的最终载荷。值得注意的是,该集群还被观测到自行运行漏洞扫描器,主动探测互联网上暴露的 FMC 实例,说明其具备独立的资产发现与目标拓展能力。
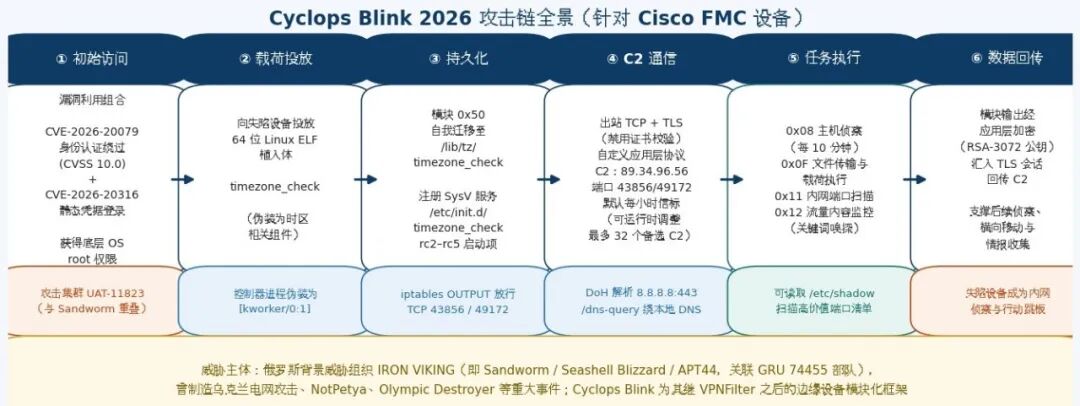
图1 | Cyclops Blink 2026 攻击链全景—(图源:本文自绘,素材整理自 Sophos CTU 与 Cisco Talos 公开报告)
02 四年之变:从 WatchGuard 到 Cisco,从固件篡改到通用 Linux 持久化
Cyclops Blink 最早于 2022 年 2 月由英国 NCSC 联合美国 CISA、NSA、FBI 披露,被认为是 Sandworm 用于替代 2018 年被 FBI 破获的 VPNFilter 僵尸网络的新一代模块化框架,活动痕迹最早可追溯至 2019 年 6 月。当时的样本为 32 位大端 PowerPC 架构的 Linux ELF 文件,主要感染 WatchGuard Firebox 等 SOHO 网络设备,后被趋势科技发现还存在针对华硕路由器的变种。2022 版本最具特色的持久化手法是篡改设备合法固件镜像:由于 WatchGuard 设备使用硬编码密钥计算固件 HMAC 校验值,攻击者可重新计算校验,让恶意固件“合法”通过验证,从而在固件升级后依然存活。
四年后的 2026 变种,则完成了一次明显的“平台化”转型:
- 目标架构:从 PowerPC 转向 x86-64 Linux(System V AMD64 ABI),兼容面大幅拓宽;
- 持久化方式:放弃厂商绑定的固件篡改,改用通用 SysV init 服务,理论上可运行于任何使用标准 Linux 的网络设备;
- 能力扩展:在原有主机侦察、文件传输模块基础上,新增主动网络扫描与可编程数据包监控两大模块。
这意味着 Cyclops Blink 已从“针对特定防火墙品牌的定向工具”演变为“面向任意 Linux 网络边界设备的通用情报收集平台”。
潜在目标范围扩大:CTU 明确指出,SD-WAN 控制器、VPN 集中器、网络编排器等采用 x86-64 Linux 环境的管理平台,都应被视为潜在目标——它们与 FMC 具有共同特征:集中管理权限、对分布式设备的特权访问、跨网段流量可见性,以及通过 Web、API 或 SSH 暴露的管理面。
03 架构剖析:一个“父控制器 + 五个工人进程”的模块化工厂
Cyclops Blink 采用经典的模块化设计:一个父控制器进程统辖五个子进程工作模块。控制器为每个模块建立独立的进程间通信(IPC)管道,按模块标识符分发入站命令、回收模块输出、施加加密保护,再将汇总后的记录发往 C2 基础设施。进程隔离的设计让单个模块崩溃不会拖垮整体,也支持多任务并发执行。
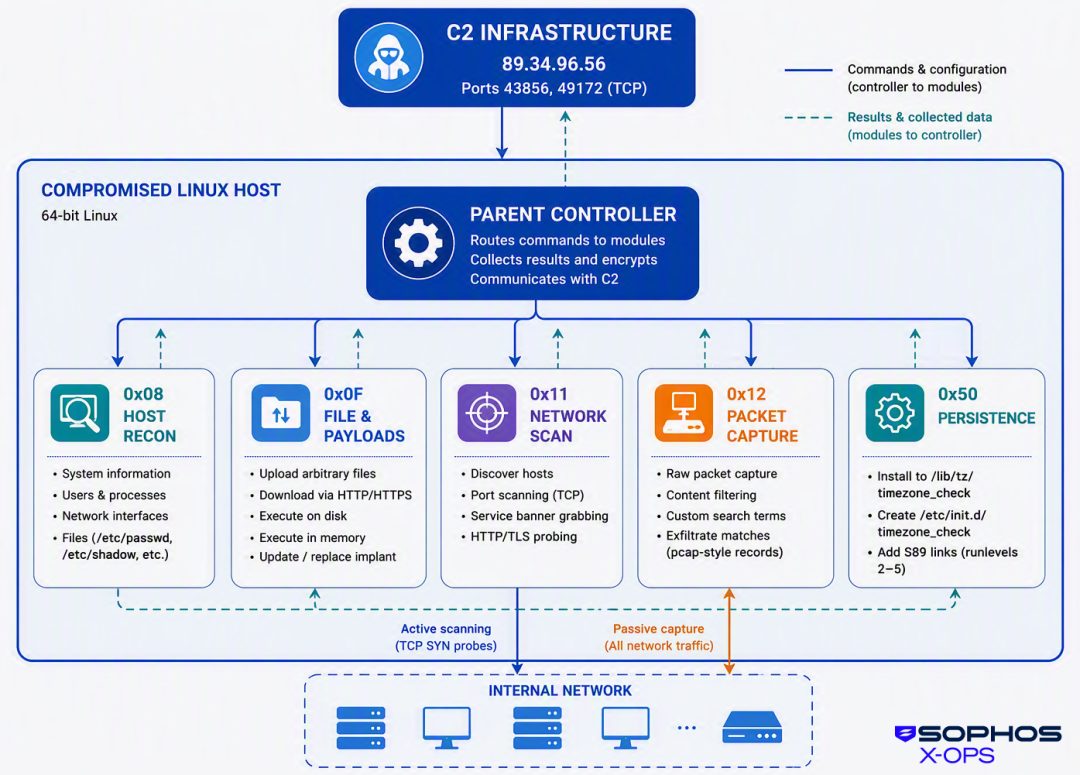
图2 | Cyclops Blink 架构图(图源:Sophos )
伪装手法:控制器将自身进程名伪装为 [kworker/0:1]。kworker 是 Linux 内核工作线程,在任何系统进程列表中都司空见惯,借此降低被人工巡检发现的概率。
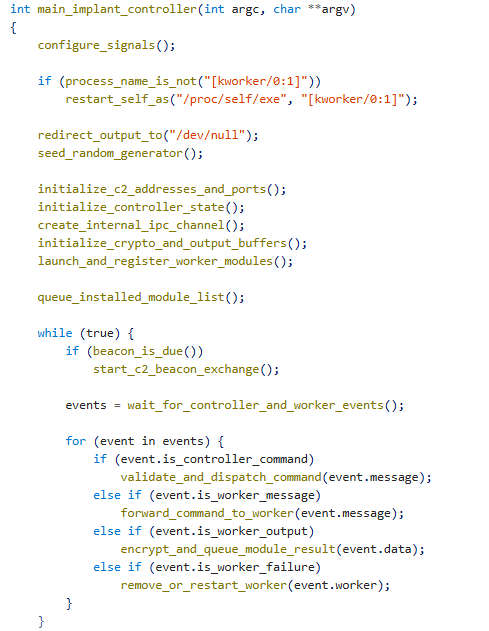
图3 | Cyclops Blink 控制器伪代码:启动时检测并伪装为 [kworker/0:1] 进程名,随后初始化 C2 地址、IPC 通道并进入信标与事件分发主循环(图源:Sophos)
状态同步机制:控制器维护一个固定大小的状态结构体,分发给所有已注册的工人模块,内容包括:活动 C2 IPv4 地址列表、会话相关值、周期信标间隔、距下次信标的剩余时间、出队信息、控制器 PID,以及各工人模块的 ID 与 PID。该结构体在初始化、C2 通信前、处理控制器命令后重建并广播,确保各独立进程与全局配置保持同步。
控制器控制码(共 14 个,其中 3 个保留未实现):
控制码 | 功能 |
| 0x00 | 终止控制器 |
| 0x01 | 将下次信标时间置为当前时间,立即触发信标 |
| 0x02 | 替换内存中的活动 C2 IPv4 地址列表 |
| 0x03 | 在指定延迟后调度下次信标 |
| 0x04 | 设置周期信标间隔 |
| 0x05 | 加载或替换一个工人模块 |
| 0x06 | 重启控制器 |
| 0x07 | 更新控制器/C2 会话相关值并分发至工人模块 |
| 0x08–0x0A | 保留/未实现 |
| 0x0B | 向指定工人模块发送内嵌 RSA 公钥 |
| 0x0C | 向指定工人模块发送内嵌 RSA 私钥 |
| 0x0D | 向指定工人模块发送内嵌 X.509 证书 |
防火墙规则自放行:初始化阶段,控制器会向 Linux iptables 的 OUTPUT 链添加 ACCEPT 规则,放行 TCP 目的端口 43856 与 49172(即其 C2 通信使用的两个端口)。它优先通过链接的 libiptc 接口直接修改 filter 表,失败时回退调用系统 iptables 命令;控制器关闭或重启时会移除对应规则。此举确保本地防火墙策略不会拦截植入体的出站 C2 连接。
04 五大模块能力详解
模块 0x08:主机侦察
对失陷 Linux 主机及其紧邻网络环境进行全面画像,采集内容包括:
操作系统、内核、主机名、运行时长;
处理器、内存、文件系统与存储信息;
本地用户、用户组、进程及完整命令行;
网络接口、地址、ARP 数据与 DNS 解析器配置。
若植入体权限足够,还会读取 /etc/shadow,将密码哈希带出供离线破解。该模块默认每 10 分钟运行一次,也可按需触发,采集结果经控制器回传 C2。对于身处网络边缘管理位置的 FMC 而言,这类侦察能为攻击者勾勒出特权管理网络与内部地址段的完整图景,为后续横向移动提供决策依据。
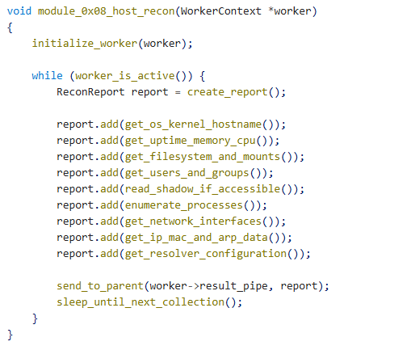
图4 | 模块 0x08 主机侦察伪代码:循环采集 OS、内核、运行时长、文件系统、用户组、shadow 文件、进程、网络接口、ARP 与 DNS 解析配置后回传父控制器(图源:Sophos )
模块 0x0F:文件传输与载荷执行
这是植入体的核心扩展机制,能力包括:
将本地文件上传至 C2;
通过 HTTP/HTTPS 下载内容并保存至操作者指定路径(未提供有效绝对路径时,默认按 URL 基名存于 /var/tmp 下,无可用基名则回退为 /var/tmp/a.tmp);
将下载文件作为子进程执行;
- 将下载的代码直接写入可执行内存运行,不落盘为常规文件;
将下载的 Linux ELF 注册为新的 Cyclops Blink 模块,实现运行时功能扩展;
每个传输请求在独立子进程中处理,不阻塞控制器与其他模块。
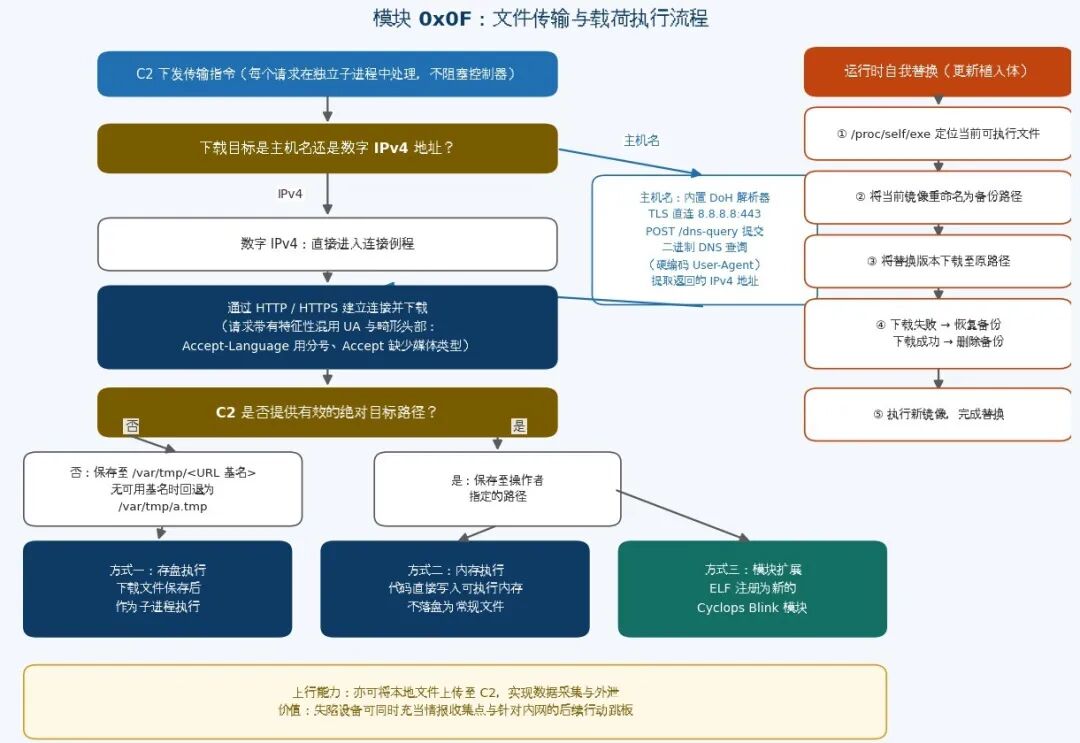
图5 | 模块 0x0F 文件传输与载荷执行流程:含 DoH 解析分支、落盘路径回退逻辑、三种载荷处理方式及运行时自我替换子流程(图源:本文自绘,素材整理自 Sophos CTU 分析报告)
值得防御方关注的两个网络特征:
1内置 DNS-over-HTTPS 解析器 —— 当传输目标是主机名而非数字 IP 时,模块直接向 Google 公共 DNS(8.8.8.8:443)建立 TLS 连接,以 HTTP POST 方式向 /dns-query 提交二进制 DNS 查询。这样既绕过了失陷主机自身配置的 DNS 服务,也避免了在本地 DNS 日志中留下取证痕迹
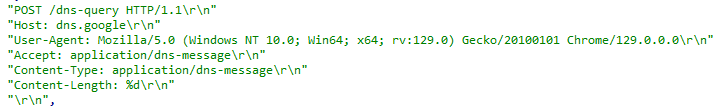
图6 | Cyclops Blink 的 DoH 查询请求:向 dns.google 的 /dns-query 提交 application/dns-message,并带有特征性 User-Agent(图源:Sophos )
2自相矛盾的 User-Agent 与畸形 HTTP 请求 —— 其 User-Agent 同时混入 Firefox 的 rv:129.0/Gecko 标识与 Chrome 产品标识,二者通常不会同时出现;HTTP GET 请求的 Accept-Language 字段使用分号而非逗号分隔,Accept 字段缺少标准媒体类型(正常通配应为 Accept: */*)。这些都是可用于网络检测的强特征
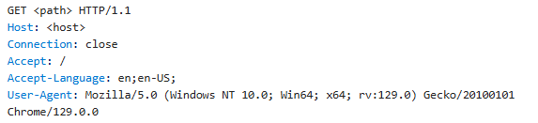
图7 | Cyclops Blink 的畸形 HTTP GET 请求:Accept: / 缺少媒体类型与子类型,Accept-Language 使用分号分隔(图源:Sophos )
模块 0x0F 还支持运行时自我替换:通过 /proc/self/exe 定位当前可执行文件 → 重命名为备份 → 将新版本下载至原路径 → 失败则恢复备份 → 成功后删除备份并执行新镜像。
模块 0x11:网络与服务扫描器2026 新增
提供对内网的主动发现能力:枚举本地直连 IPv4 网段,探测操作者指定的端口范围,或遍历一份内置的“高价值端口清单”。扫描任务在独立子进程中运行。其中一种扫描模式通过原始数据包套接字构造完整的以太网/IPv4/TCP 帧,使用随机源端口与序列值,根据 SYN-ACK 响应识别开放端口并完成最小化 TCP 握手;对 80 端口发送 GET / HTTP/1.1\r\n\r\n 抓取响应,443 端口则交由专门的 TLS 探测例程处理。
内置端口清单覆盖范围极具战略指向性(部分示例):
类别 | 端口 |
远程管理与终端 | 22, 23 |
文件传输与共享 | 20, 69, 115, 139, 445 |
邮件与消息 | 25, 109, 110 |
命名/目录/发现服务 | 42, 43, 53, 137, 389 |
Web 服务 | 80, 443, 1080, 3000, 5000, 8000, 8008, 8080, 8291, 8899 |
网络管理与监控 | 161, 162, 829, 10050, 10051 |
路由/隧道/VPN | 179, 1701, 1723, 4500 |
VMware 服务 | 902, 903 |
IRC 及常用高位端口 | 6665–6669, 6697 |
(完整清单还包含流媒体、DHCP 等数十个其他候选端口。)
与 0x08 的“本机静态画像”不同,0x11 会主动与邻近系统交互,因此可能产生可被检测的扫描与连接行为——这是防御方的重要狩猎切入点。从网络边缘设备发起的内网扫描,能发现从互联网无法直接触及的内部系统与管理服务。
模块 0x12:数据包捕获与内容监控2026 新增
该模块将失陷设备变成一台可编程的流量监听探针。它通过如下调用打开 Linux 数据包套接字,接收主机可见的原始以太网帧:
// 打开 Linux 数据包套接字,接收原始以太网帧
socket(AF_PACKET, SOCK_RAW, htons(ETH_P_ALL));
操作者可配置捕获时长、处理模式、地址与端口过滤器以及内容搜索行为。植入体将搜索模式编译为 Aho-Corasick 风格的多模式匹配自动机,高效地在 IPv4 数据包的 TCP/UDP 应用载荷中同时检索多个关键词,只回传命中内容而非全部流量,显著降低外发数据量。一个有趣的细节是:代码中包含一条特殊启发规则——当命中内容后续字节为 -AGE 或 -Age 时抑制首次匹配,推测是为了避免用户类搜索词在 HTTP User-Agent 字符串上反复误报。
支持三个命令:0x01 启动捕获、0x02 停止并销毁当前会话、0x03 重置捕获子系统。命中数据包以带时间戳的 pcap 风格记录保存,可用于定向收集明文凭据、会话 Cookie、认证令牌、管理命令等敏感内容。局限在于不重组 TCP 流——被拆分到多个分段的搜索词可逃过单包匹配。
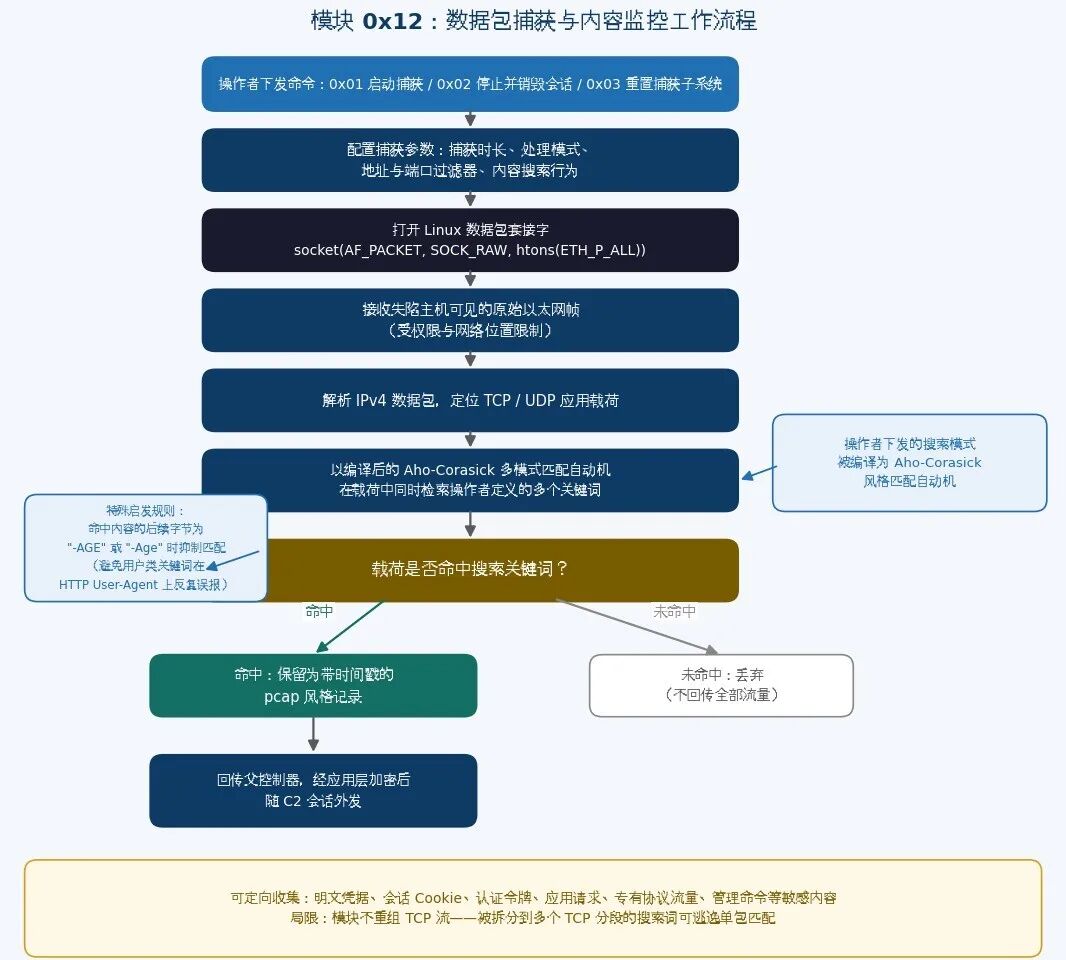
图8 | 模块 0x12 数据包捕获与内容监控工作流程:从命令下发、原始套接字捕获、Aho-Corasick 关键词匹配到 pcap 记录回传的完整链路(图源:本文自绘,素材整理自 Sophos CTU 分析报告)
持久化流程如下:
1路径自检 —— 通过 /proc/self/exe 解析当前运行路径,与目标安装位置(分析样本中为 /lib/tz/timezone_check)比对,若已就位则跳过
2自我复制与证据抹除 —— 创建 /lib/tz 目录(权限 0755),将自身复制为 /lib/tz/timezone_check,确认成功后删除原始路径的可执行文件——Linux 允许删除正在执行的文件,进程镜像仍驻留内存,此操作抹除了初始投放位置的证据
3生成初始化脚本 —— 用内置 shell 模板生成初始化脚本 /etc/init.d/timezone_check
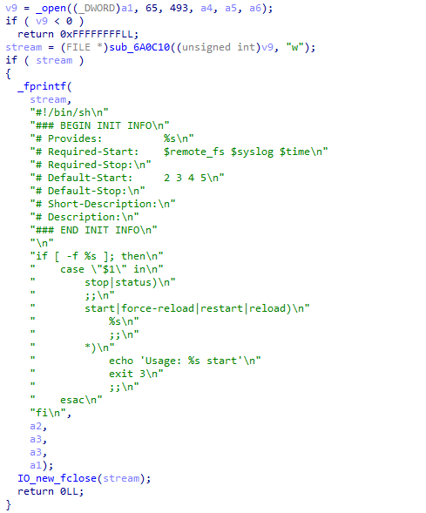
图9 | Cyclops Blink init 脚本模板:反编译代码中可见用于生成 SysV 初始化脚本的内置 shell 模板(图源:Sophos )
4注册开机启动项 —— 为 SysV 运行级 2–5 创建符号链接:/etc/rc2.d/S89timezone_check 至 /etc/rc5.d/S89timezone_check,S89 前缀定义其作为开机服务的启动顺序
5启动新实例 —— 通知控制器后 fork 子进程,从新路径启动植入体;新实例识别到已安装状态,不再重复文件变更
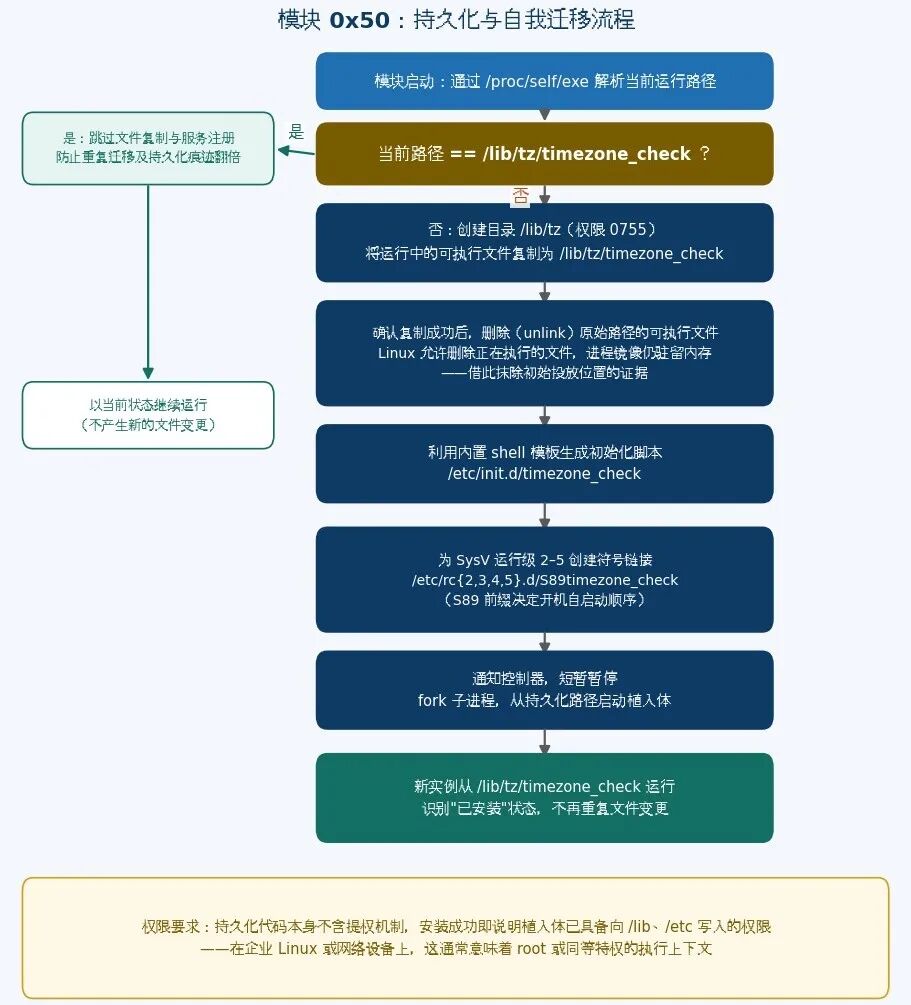
图10 | 模块 0x50 持久化与自我迁移流程:含路径自检分支、证据抹除、SysV 服务注册与新实例启动的完整步骤(图源:本文自绘,素材整理自 Sophos CTU 分析报告)
安装路径与服务名都在模仿合法的 Linux 时区组件(tz 目录、timezone_check 名称)。由于持久化代码不含提权机制,安装成功本身即说明植入体已具备向 /lib、/etc 写入的权限——在企业 Linux 或网络设备上,这通常意味着 root 级上下文。
05 C2 通信与加密体系
通信方式:出站 TCP 连接 + TLS 加密,样本内硬编码 C2 地址 89[.]34[.]96[.]56,尝试端口为 TCP 43856 或 49172;套接字收发超时均为 10 秒,轮询不同地址/端口组合直至 TLS 握手成功。分析显示样本禁用了常规 TLS 证书校验,不经公共信任体系验证 C2 身份;TLS 建立后使用自定义应用层协议而非 HTTP;
信标频率:观测事件中为每小时一次,但支持运行时调整——C2 指令可替换地址列表(最多 32 个备选地址)、立即触发信标、延迟调度或修改周期间隔,更新后的配置驻留内存并同步至所有模块;
应用层加密:在 TLS 之外,控制器还对各模块输出单独施加应用层加密再汇入出站数据,构成 TLS 会话内的第二层机密性保护;
内嵌密码学材料:样本包含一个独立的 RSA-3072 公钥(用于出站数据的应用层保护)、一个 RSA-2048 私钥及配套自签名 X.509 证书(可通过控制器任务分发给工人模块,具体模块级用途尚未确认)。不同样本的 RSA-2048 密钥对与证书各不相同,说明这些材料并非跨构建固定;
构建时间线线索:样本内嵌版本字符串 OpenSSL 3.5.4 30 Sep 2025,且实现代码与 OpenSSL 3 provider 架构一致,表明很可能静态链接了 OpenSSL 3.5.4。需注意内嵌字符串可被修改,且自签名证书的 notBefore 日期可由创建者任意设定,均不能单独用于确定编译或部署时间线,更适合用于关联同批样本。
06 归因研判
CTU 以高置信度评估 2026 年 Cyclops Blink 活动具有俄罗斯背景,以中等置信度将其关联至 IRON VIKING 威胁组织。核心依据是:2026 样本与 2022 年 NCSC 分析的 Cyclops Blink 在实现层面存在大量延续性(父控制器架构、fork 工人模块、管道式 IPC、C2 随机故障转移、自定义协议、内嵌密码学材料、标志性的 0x08 与 0x0F 模块),而 Cyclops Blink 此前已被英美政府机构归因于与俄罗斯 GRU(格鲁乌)关联的 Sandworm。置信度差异的原因在于:尚缺乏将 IRON VIKING 与 2026 年具体部署直接关联的决定性证据。
组织背景:Sandworm 被美国政府归因于俄罗斯 GRU 总参情报总局特种技术主中心(GTsST)74455 部队,Mandiant 编号 APT44,微软命名为 Seashell Blizzard,CrowdStrike 命名为 Voodoo Bear,MITRE ATT&CK 组织编号 G0034。该组织曾制造 2015/2016 年乌克兰电网攻击、Industroyer、2017 年 NotPetya 全球性破坏事件及 Olympic Destroyer 等重大攻击,是公开记录中破坏性最强的国家级威胁组织之一。从 VPNFilter(2018 被破获)到 Cyclops Blink(2022 披露),再到本次针对网络管理平面的升级回归,其围绕网络边缘设备构建长期潜伏基础设施的作战思路一脉相承。
07 防御与狩猎建议
- 漏洞处置优先
立即核查 Cisco FMC 是否已针对 CVE-2026-20079、CVE-2026-20316 应用官方热修复补丁;Cisco 计划于 9 月 14 日当周发布包含这些修复的综合性加固版本。同时确保 FMC 管理界面不暴露于互联网;
- 主机侧排查
不限于 Cisco 平台,建议扩展到所有 x86-64 Linux 网络设备:
检查是否存在 /lib/tz/timezone_check 文件与 /etc/init.d/timezone_check 脚本、/etc/rc{2,3,4,5}.d/S89timezone_check 符号链接;
排查进程列表中可疑的 [kworker/0:1] 伪装进程(真实 kworker 的内核线程属性可通过 /proc/<pid> 细节甄别);
审查 iptables OUTPUT 链中指向 TCP 43856/49172 的异常 ACCEPT 规则;
- 网络侧检测
监测到 89[.]34[.]96[.]56 及 TCP 43856/49172 端口的出站连接;
检测特征性 User-Agent(Firefox 与 Chrome 标识混用)、Accept-Language 使用分号分隔、Accept 字段缺失媒体类型的畸形 HTTP 请求;
监测向 8.8.8.8:443 发起的 DoH 查询(/dns-query),尤其在不应使用公共 DNS 的网络设备上;
关注边界设备发起的内网端口扫描与原始套接字流量;
- FMC 专项取证
在 FMC 专家模式下执行 cat /var/log/messages | grep license,若发现 web 服务账户 www 以 root 身份针对 /var/tmp/license.tmp 调用 package_info.pl,表明攻击者曾滥用许可证安装路径以 root 权限执行恶意包(该痕迹在 Sandworm 关联与 Qilin 关联的入侵中均有出现)。同时排查 Tomcat webroot 下的异常 JSP/JAR 文件及来自陌生 IP/ASN 的管理面登录;
- 凭证轮转
考虑到 0x08 模块可能已窃取 /etc/shadow 及流量中的明文凭据,对失陷设备及其可触达系统的凭据进行全部轮换;
- 杀毒检测
Sophos 对该威胁的检测名为 Linux/Agnt-JG。
08 技术附录
附录 A:MITRE ATT&CK 技术映射
战术 | 技术 | 技术名称 | 文中对应行为 |
初始访问 | T1190 | 利用面向公众的应用程序 | 利用 FMC 漏洞 CVE-2026-20079 / CVE-2026-20316 获得立足点 |
执行 | T1059.004 | 命令与脚本解释器:Unix Shell | 通过 init 脚本模板启动植入体;执行下载的载荷 |
持久化 | T1037.004 | 启动或登录初始化脚本:RC 脚本 | 创建 /etc/init.d/timezone_check 及 rc2–rc5 运行级符号链接 |
防御规避 | T1036.005 | 伪装:匹配合法名称或位置 | 进程名伪装为 [kworker/0:1];路径与服务名模仿时区组件 |
防御规避 | T1070.004 | 指标移除:文件删除 | 自迁移后删除原始投放位置的可执行文件 |
防御规避 | T1620 | 反射式代码加载 | 将下载代码直接写入可执行内存运行,不落盘 |
防御规避 | T1562.004 | 削弱防御:禁用或修改系统防火墙 | 向 iptables OUTPUT 链添加放行 C2 端口的 ACCEPT 规则 |
凭据访问 | T1003.008 | 操作系统凭据转储:/etc/passwd 与 /etc/shadow | 模块 0x08 读取 /etc/shadow 获取密码哈希 |
凭据访问 | T1040 | 网络嗅探 | 模块 0x12 捕获原始以太网帧并按关键词留存明文凭据、令牌 |
发现 | T1082 | 系统信息发现 | 模块 0x08 采集 OS、内核、CPU、内存、存储信息 |
发现 | T1033 | 系统所有者/用户发现 | 模块 0x08 枚举本地用户与用户组 |
发现 | T1057 | 进程发现 | 模块 0x08 枚举进程及命令行 |
发现 | T1016 | 系统网络配置发现 | 模块 0x08 采集接口、地址、ARP、DNS 解析配置 |
发现 | T1124 | 系统时间发现 | 模块 0x08 采集系统运行时长 |
发现 | T1046 | 网络服务发现 | 模块 0x11 主动扫描内网 IPv4 网段与端口 |
命令控制 | T1071.001 | 应用层协议:Web 协议 | 模块 0x0F 通过 HTTP/HTTPS 下载载荷;DoH 解析 |
命令控制 | T1571 | 非标准端口 | C2 使用 TCP 43856/49172 |
命令控制 | T1573.002 | 加密通道:非对称加密 | C2 通信使用 TLS 加密 |
命令控制 | T1001 | 数据混淆 | 模块输出在 TLS 内再施加应用层加密(RSA-3072) |
命令控制 | T1095 | 非应用层协议 | TLS 之上使用自定义网络协议而非 HTTP |
渗出 | T1041 | 通过 C2 通道渗出 | 主机信息、扫描结果、捕获数据包经 C2 通道回传 |
命令控制 | T1105 | 渗透工具传输 | 模块 0x0F 下载并执行后续工具与新模块 |
附录 B:失陷指标(IoC)
指标 | 类型 | 说明 |
| 89[.]34[.]96[.]56 | IP 地址 | Cyclops Blink C2 服务器(硬编码) |
| /lib/tz/timezone_check | 文件路径 | 2026 变种持久化安装路径 |
| /etc/init.d/timezone_check | 文件路径 | SysV init 持久化脚本 |
| /etc/rc2.d/S89timezone_check ~ /etc/rc5.d/S89timezone_check | 符号链接 | 运行级 2–5 启动项 |
TCP 端口 43856、49172 | 网络端口 | C2 通信端口(iptables 中被显式放行) |
| Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:129.0) Gecko/20100101 Chrome/129.0.0 | User-Agent | 2026 变种 HTTP/DoH 请求所用,Firefox 与 Chrome 标识混用 |
| [kworker/0:1] | 进程名 | 控制器进程伪装名 |
| Linux/Agnt-JG | 检测名 | Sophos 对该威胁的检测命名 |
注意:IP 地址可能被重新分配;上述 IP 可能承载恶意内容,请勿直接在浏览器中访问。
附录 C:2022 版与 2026 版能力对比
特征 | 2022 版(NCSC 披露) | 2026 版(CTU 分析) |
目标平台 | WatchGuard Firebox 等 SOHO 网络设备 | Cisco FMC;可兼容其他 x86-64 Linux 设备 |
架构 | 32 位 PowerPC 大端 Linux ELF | 64 位 x86-64 Linux ELF(System V AMD64 ABI) |
内置模块 | 4 个:主机侦察、文件传输、C2 地址存储、WatchGuard 专用更新与持久化 | 5 个:主机侦察、文件与载荷管理、主动网络扫描、数据包捕获、通用 Linux 持久化 |
持久化 | 篡改启动脚本并修补合法固件镜像,可存活于固件升级 | 复制至 /lib/tz/timezone_check 并注册 SysV init 服务(运行级 2–5) |
主机侦察 | 采集 OS、账户、存储、接口与网络信息 | 扩展采集密码哈希、DNS 解析配置、CPU 信息与进程命令行 |
网络侦察 | 无对应内置模块 | 模块 0x11 主动扫描 IPv4 网络、识别开放端口、抓取服务响应并探测 HTTP/TLS |
流量监控 | 无对应内置模块 | 模块 0x12 捕获原始以太网流量,按操作者定义关键词选择性留存数据包 |
09 参考链接
1. Sophos CTU 分析原文:“Eye” spy: Cyclops Blink returns with extended capabilities
https://sophos.com/en-us/blog/-eye-spy-cyclops-blink-returns-with-extended-capabilities
2. Cisco Talos:Active exploitation of Cisco Secure Firewall Management Center vulnerabilities
https://blog.talosintelligence.com/fmc-ongoing-exploitation/
3. 英国 NCSC(2022):Cyclops Blink Malware Analysis Report
https://www.ncsc.gov.uk/files/Cyclops-Blink-Malware-Analysis-Report.pdf
4. CISA KEV 目录(CVE-2026-20079 / CVE-2026-20316)
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
5. Trend Micro(2022):Cyclops Blink Sets Sights on Asus Routers
https://www.trendmicro.com/en_us/research/22/c/cyclops-blink-sets-sights-on-asus-routers--.html
6. Shadowserver Special Report:Cyclops Blink
https://www.shadowserver.org/news/shadowserver-special-reports-cyclops-blink/
7. MITRE ATT&CK 组织档案:Sandworm Team(G0034)
https://attack.mitre.org/groups/G0034/