【安全圈】C2写进智能合约!ChainScript木马借Polygon公链不死轮换
安全圈 2026-09-21 19:00 江苏
关键词AI🚨 安全机构 Blackpoint APG 披露了一款名为 ChainScript 的新型 Nod
关键词
AI
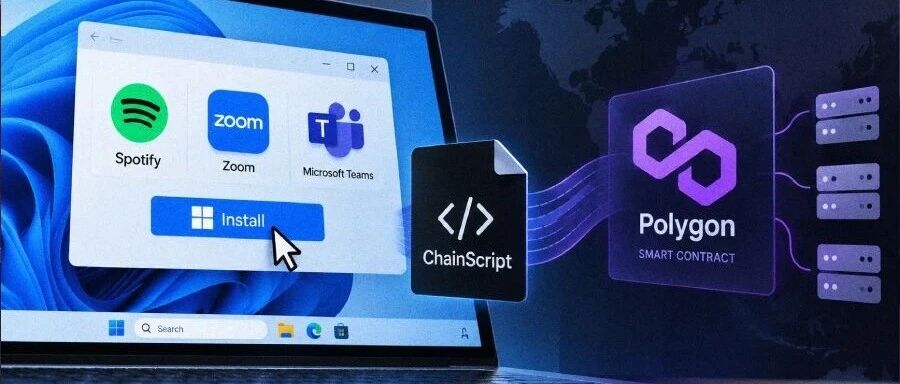
🚨 安全机构 Blackpoint APG 披露了一款名为 ChainScript 的新型 Node.js 远控木马(RAT)。该恶意软件彻底改变了攻击基础设施的寻址逻辑——它摒弃了易被封禁的固定域名与硬编码 IP,转而将活跃的 WebSocket C2 地址直接存储在 Polygon 公链的智能合约中,结合“以太隐匿”(EtherHiding)机制实现全自动、抗下架的基础设施动态轮换。 与此同时,攻击团伙黑入流媒体巨头 HBO Max 官方认证的 Reddit 账号(u/hbomax),在 48 小时内疯狂投放 108 轮伪装广告,借助 ClickFix 诱饵大肆感染全球企业与开发者终端。
🌐 借链还魂:Polygon 智能合约充当抗封杀“去中心化解析器”
传统应急响应团队阻断木马通信的标准动作通常是:提取域名做 DNS Sinkhole 解析劫持、防火墙阻断 IP、或者向云厂商发 DMCA 投诉勒令下线。
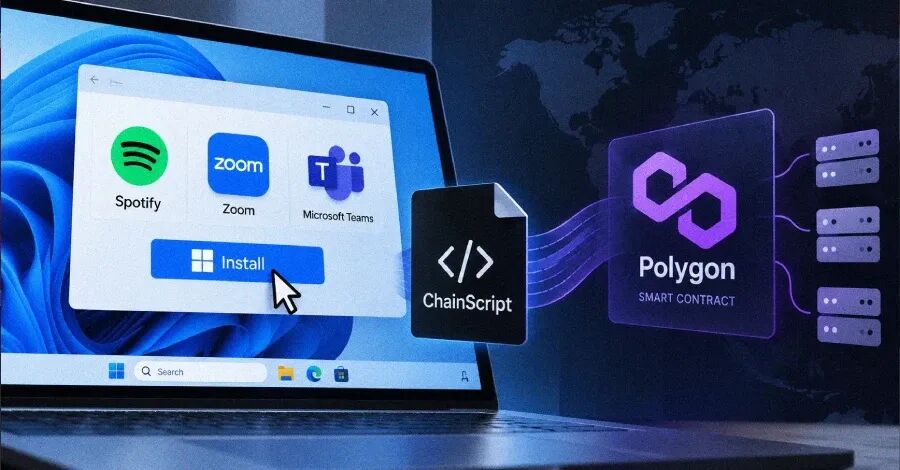
ChainScript 完全绕过了这套规则。恶意客户端在受害机器落地后,自身不携带任何真实的 C2 网络终结点。它利用公开的 Web3 RPC 节点向 Polygon 区块链发起标准合约只读调用(eth_call),查询攻击者事先部署的智能合约状态变量。
合约内存储着经过 Base64 与简易异或加密的当前在线 WebSocket 服务器信息。当某个 C2 节点被安全厂商标记或被云服务商查封时,攻击者只需向 Polygon 网络发起一笔轻量转账交易,修改合约内的状态参数,全球所有处于存活状态的受控端便会在下一次心跳周期自动同步新地址并完成重连,无需重新编译或向受害主机分发更新补丁。
🎯 ChainScript 关键技术指纹一览
▪️ 已知变种标识:ComponentTask33、UpdateDigital、HostShared、OrchidViolet66
▪️ 伪装诱饵载体:Spotify 离线安装器、Zoom Workplace、Microsoft Teams
▪️ C2 寻址机制:Polygon(MATIC)网络智能合约状态调用(EtherHiding 升级版)
▪️ 传输层协议:动态解析获取的独立加密 WebSocket 持续会话
▪️ 持久化方案:Windows 计划任务(主) + 注册表 Run 键(备用保活)
⚡ 攻击链路还原:从社媒认证号 ClickFix 到全能 RAT 落地
除链上寻址外,ChainScript 的分发渠道同样极具迷惑性。代号为 PasteSwitch 的恶意团伙入侵了 Reddit 平台官方认证的企业账号 u/hbomax,利用官方蓝标与信任光环,发布了超过 108 条带赞助标签的高仿广告。
用户一旦受骗点击,会进入高仿软件修复或验证页面,触发典型的 ClickFix 钓鱼交互——诱导用户按 Win + R 粘贴一串预设的系统命令。完整利用链分为四个阶段:
1️⃣ MSI 引导装载
系统静默调用 msiexec.exe /q /i ComponentTask33-4d14e6ac.msi,从远端拉取表面伪装成 Spotify 的安装包,内嵌合法的 Node.js 可执行文件与基础库。
2️⃣ 伪装目录拆解
安装包释放隐蔽的 PowerShell 与 VBScript 脚本,在 %LOCALAPPDATA% 目录下创建大量带有“Microsoft”、“EdgeUpdate”字样的仿冒系统目录,分别存放运行时环境、核心 Agent JS 源码及加密配置。
3️⃣ 智能合约解析与 WebSocket 建连
由 VBScript 拉起 Node.js 进程运行 ChainScript Agent,向 Polygon 链上合约读取当期 C2 资产,建立长连接 WebSocket 双向通道。
4️⃣ 全功能后门权限接管
具备交互式 CMD/PowerShell 管道、文件收发、全屏定时截屏、动态加载执行二次 JS 模块能力。更针对桌面钱包应用(Exodus、Electrum)与浏览器插件钱包(MetaMask、Phantom)内置了自动化凭据定向搜刮机制。
🛡️ 防御对抗:打破以太隐匿威胁链条
当攻击者将 C2 下发权托付给不可篡改的公有链之后,传统的边界黑名单机制已经出现结构性断层。企业防御与终端响应需调整为以下三个着力点:
🔎 1. 拦截非典型进程的 Web3 RPC 请求
监控企业内网终端(特别是普通办公机与非 Web3 业务机器)频繁向 Polygon、Ethereum 等公共 RPC 节点(如 Infura、Alchemy、Polygon-RPC)发出的 JSON-RPC 流量。非浏览器进程(如 node.exe、powershell.exe、wscript.exe)直接发起链上查询应直接触发高危告警。
🚨 2. 严控本地目录的未签名 Node.js 执行行为
限制 %LOCALAPPDATA%、%TEMP% 目录中未由企业统一分发部署的独立 node.exe 解释器运行。结合 AppLocker 或 Windows Defender WDAC 策略阻断未知路径的脚本级进程拉起。
🛑 3. ClickFix 人机社工交互反制
ClickFix 的核心命门在于“依赖用户主动粘贴并执行代码”。终端安全产品需对粘贴板包含 msiexec、powershell -e、curl | bash 并在紧随其后的快捷键运行窗口中直接回车执行的行为进行纵深行为拦截。
END
阅读推荐
【安全圈】用 Claude 偷家 OpenAI?白帽两跳击穿员工账号,直通私有代码库
【安全圈】9.8 分在野狂轰!微服务大脑 Orkes 曝未授权 RCE:免密直取宿主机
【安全圈】锁死版本照样被掉包!四大 AI 编程 Agent 曝 Plugin4Shell 致命供应链漏洞
【安全圈】新型 Android 恶意软件 RatHat 利用 AI 自动化控制设备
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!