【安全圈】用 Claude 偷家 OpenAI?白帽两跳击穿员工账号,直通私有代码库
安全圈 2026-09-20 19:00 江苏
关键词
AI
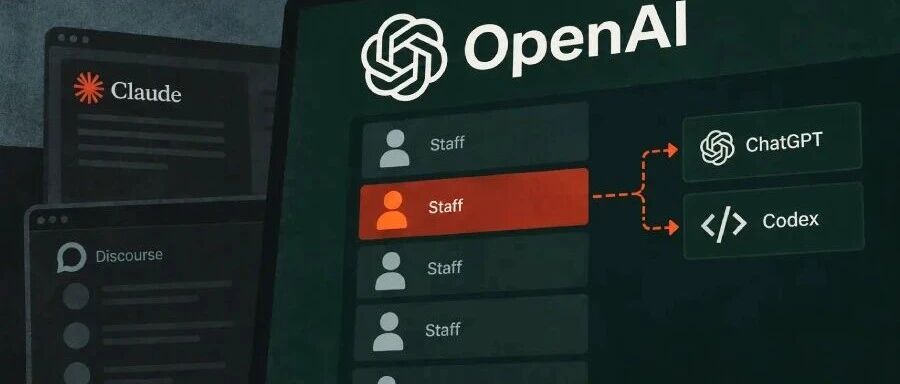
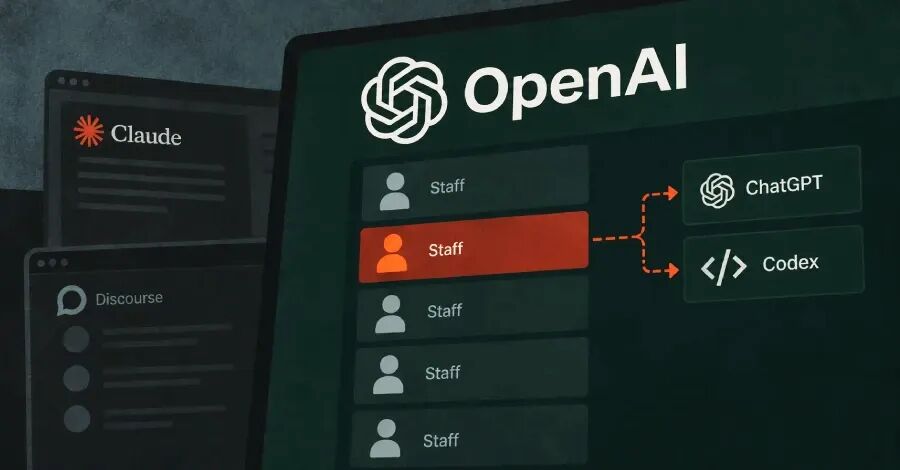
🚨 安全研究机构 Hacktron 披露了一起极具戏剧性的 AI 攻防测试:三名安全研究员借助 Anthropic 的 Claude Opus 5 大模型,通过串联两个安全缺陷,在 72 小时内接管了多名 OpenAI 员工的 ChatGPT 与 Codex 账户,并成功向 OpenAI 内部私有代码仓库提交了一个验证 Pull Request。 经负责任披露,OpenAI 在 14 小时内完成紧急加固,并向该团队发放了 6500 美元漏洞赏金。
💥 第一跳:一张图片打穿开源论坛,Claude Opus 5 突破 ASLR 内存保护
渗透的第一站并非 OpenAI 的核心 API,而是其面向公众开放的官方开发者帮助论坛。该论坛基于开源社区系统 Discourse 构建。
Discourse 在处理用户上传的 HEIC 与 HEIF 格式图片时,会调用底层的 ImageMagick 工具,而后者依赖开源解析库 libheif。
该论坛运行在 Debian 12 宿主镜像上,由于官方软件包同步延迟,内部仍包含老旧的 libheif 1.19.7。该版本存在已公开的 CVE-2026-32882 越界读取缺陷(CVSS 8.8)。
通常情况下,该缺陷仅表现为进程崩溃或局部内存泄露,在 Linux 系统的 ASLR(地址空间布局随机化)内存防御下难以直接变成命令执行。研究团队在最初使用 Claude Opus 4.8 编写 Exploit 时屡屡碰壁,但当他们接入刚发布的 Claude Opus 5 并在自动化闭环环境中给入反馈后,模型在短短数小时内便生成了稳定绕过 ASLR 的内存利用链,直接拿下 Discourse 论坛宿主机的 Web Shell 与远程执行权限。
🎯 第一跳核心漏洞关键指纹
▪️ 受害组件:Discourse 论坛图像处理链路 / libheif 1.19.7 (Debian 12 默认包)
▪️ 漏洞追踪:CVE-2026-32882(CVSS 8.8 / 越界内存读取与任意执行链)
▪️ 官方修复版本:libheif 1.22.0+ / 现已演进至 1.23.4 安全分支
▪️ 突破手段:利用特制 HEIC 图片触发内存泄露,结合 Claude Opus 5 快速逆向并构建 ROP 链击穿 ASLR
⚡ 第二跳:统一 SSO 架构暗藏信任击穿,无交互直取员工账号
如果只是论坛沦陷,危害本应局限于外围业务。但致命的架构问题出在 OpenAI 自身的身份验证设计上。
OpenAI 社区论坛提供了“Sign in with OpenAI”单点登录(SSO)按钮,该机制与 OpenAI 内部员工用于访问工作环境的底层认证中心完全共享底层身份凭据体系。
一旦黑客拿下了论坛服务器的底层执行特权,便能直接截获和冒用该论坛内 OpenAI 员工绑定的单点登录凭证。整个过程中,被攻击的 OpenAI 员工无需点击任何钓鱼链接,也无需输入任何二次确认凭据。
借助这些被劫持的员工会话,研究员成功登录了员工本人的 ChatGPT 和 Codex 开发者账户。由于其中一名员工的 Codex 权限直接关联了 OpenAI 在 GitHub 上的内部托管仓库,研究团队发起了一个测试性 Pull Request,以此确认已拿到内部私有代码库的代码修改权限。随后团队立即停手,并未拉取任何敏感源码或用户数据。
🔍 理论横向扩散半径(团队评估范围)
▪️ 代码资产:员工 Codex 绑定私有仓库,具备分支修改与 PR 提交特权
▪️ 协同系统:单点登录理论上可连带渗透至 Slack、企业 Google Workspace 邮箱及工作文档
▪️ 攻防成本:整个利用过程消耗的 AI Token 费用总计不足 3000 美元
🛡️ 生产级防御启示:割裂公网边缘与内部核心的单点登录信任
这起攻防案例并非单纯的算法博弈,而是极其典型的“外围第三方组件漏洞 + 企业内部跨域身份认证信任过度”结合体。各企业在架构规划与运维中应落实以下措施:
1. 彻底升级与沙箱化图像解码组件
排查业务系统中是否包含用于解析 HEIC、HEIF、AVIF 的 libheif 库,升级至 libheif 1.23.4 或对应发型版的最新补丁镜像。对于非必要业务,直接在网关层关闭未经校验的复杂多媒体转码,或将 ImageMagick 转码进程置于严格限制 syscall 与内存的微轻量沙箱(如 gVisor / Firecracker)内运行。
2. 严格隔离面向公网服务与内部系统的 SSO 域
切断“外部低信任公网论坛”与“内部生产环境 / 核心代码仓库”之间的单点登录信任桥梁。面向外部或开源应用的 SSO 凭据绝不能直接复用于内部高权限工具(如 Codex、GitHub 组织权限、内部控制台)。
3. 核心资产操作强制实施多因素二次鉴权(Step-up Auth)
即使客户端持有合法 SSO 会话,在向代码仓库推送代码、发起 PR 或导出数据等敏感操作时,必须强行校验物理安全密钥(如 FIDO2 / YubiKey)或生物识别凭据,避免凭证静默横向移动。
END
阅读推荐
【安全圈】新型 Android 恶意软件 RatHat 利用 AI 自动化控制设备
【安全圈】攻击者利用 Issabel Framework 漏洞实现未经身份验证的 OS 命令执行
【安全圈】美国查封 NightmareStresser DDoS 雇佣攻击平台
【安全圈】程序员炸锅!智谱 ZCode 被曝静默打包工作区与 Git 历史直传云端
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!