从智能代码审计到 AI 漏洞挖掘,看灵脉Code AI如何赋能Agentic Coding
领航数字供应链的 2026-09-18 15:35 北京
灵脉Code AI以主动发现复杂风险和自动修复闭环,赋能 Agentic Coding!
Agentic Coding正在让AI从辅助写代码,进一步参与需求理解、代码生成、自测和PR提交。
研发效率提升的同时,代码安全的能力边界也在变化。
智能代码审计已经能够帮助企业提升缺陷研判效率、过滤无效告警,但面对权限校验缺失、复杂业务逻辑断层、跨文件调用链风险等问题,安全能力还需要进一步从“判断已有问题”走向“主动发现潜在风险”。
这正是AI代码漏洞挖掘要解决的问题。
灵脉Code AI以智能代码审计为基础,引入多 Agent 自主规划、项目上下文理解、跨文件链路追踪与可利用性验证。产品通过“静态分析 + 多 Agent 智能推理 + AI 辅助治理”的技术路线实现复杂风险深度挖掘,让代码安全进一步具备主动探索复杂风险的能力。
从智能代码审计到AI漏洞挖掘:
主动发现隐藏在业务链路中的风险
智能代码审计解决的一个重要问题,是帮助安全团队判断已经发现的缺陷是否真实存在、为什么产生以及如何修复。
但在复杂业务系统中,还有一类风险并不会天然出现在已有告警列表里。
比如权限判断在一个文件,业务状态维护在另一个模块,最终敏感操作又发生在其他函数中。单独看每一段代码都可能没有明显异常,真正的问题只有沿着完整业务链路向下分析才能发现。
某金融企业已经在大量业务模块中采用 AI 辅助编码。
完成常规代码安全检测后,并未提示高危风险。但灵脉Code AI进一步通过 Agent 对完整项目进行跨文件链路分析,发现AI生成代码中遗漏了订单审批校验逻辑,最终在上线前完成风险整改。
这类问题并不依赖某一个固定的危险函数,也没有明显的单点代码特征。
它考验的是系统能否:理解项目 - 找到攻击面 - 关联相关代码 - 还原业务链路 - 判断风险是否真实成立。
这也是从智能代码审计进一步走向AI漏洞挖掘的核心变化——
不仅判断“这个告警是不是真问题”,还要主动寻找“还有哪些问题尚未被发现”。
灵脉Code AI如何实现AI漏挖?
让Agent主动理解项目、追踪链路、验证风险
真正的AI漏洞挖掘,并不是在传统检测结果后面增加一次大模型分析。
其需要AI 具备对大型项目进行持续理解、任务拆解和自主探索的能力。
灵脉Code AI以大语言模型为推理核心,以多Agent自主规划和协同分析为执行框架,结合静态分析、调用链追踪、污点分析及工具调用,对潜在漏洞进行自主发现、路径还原与可利用性判断。
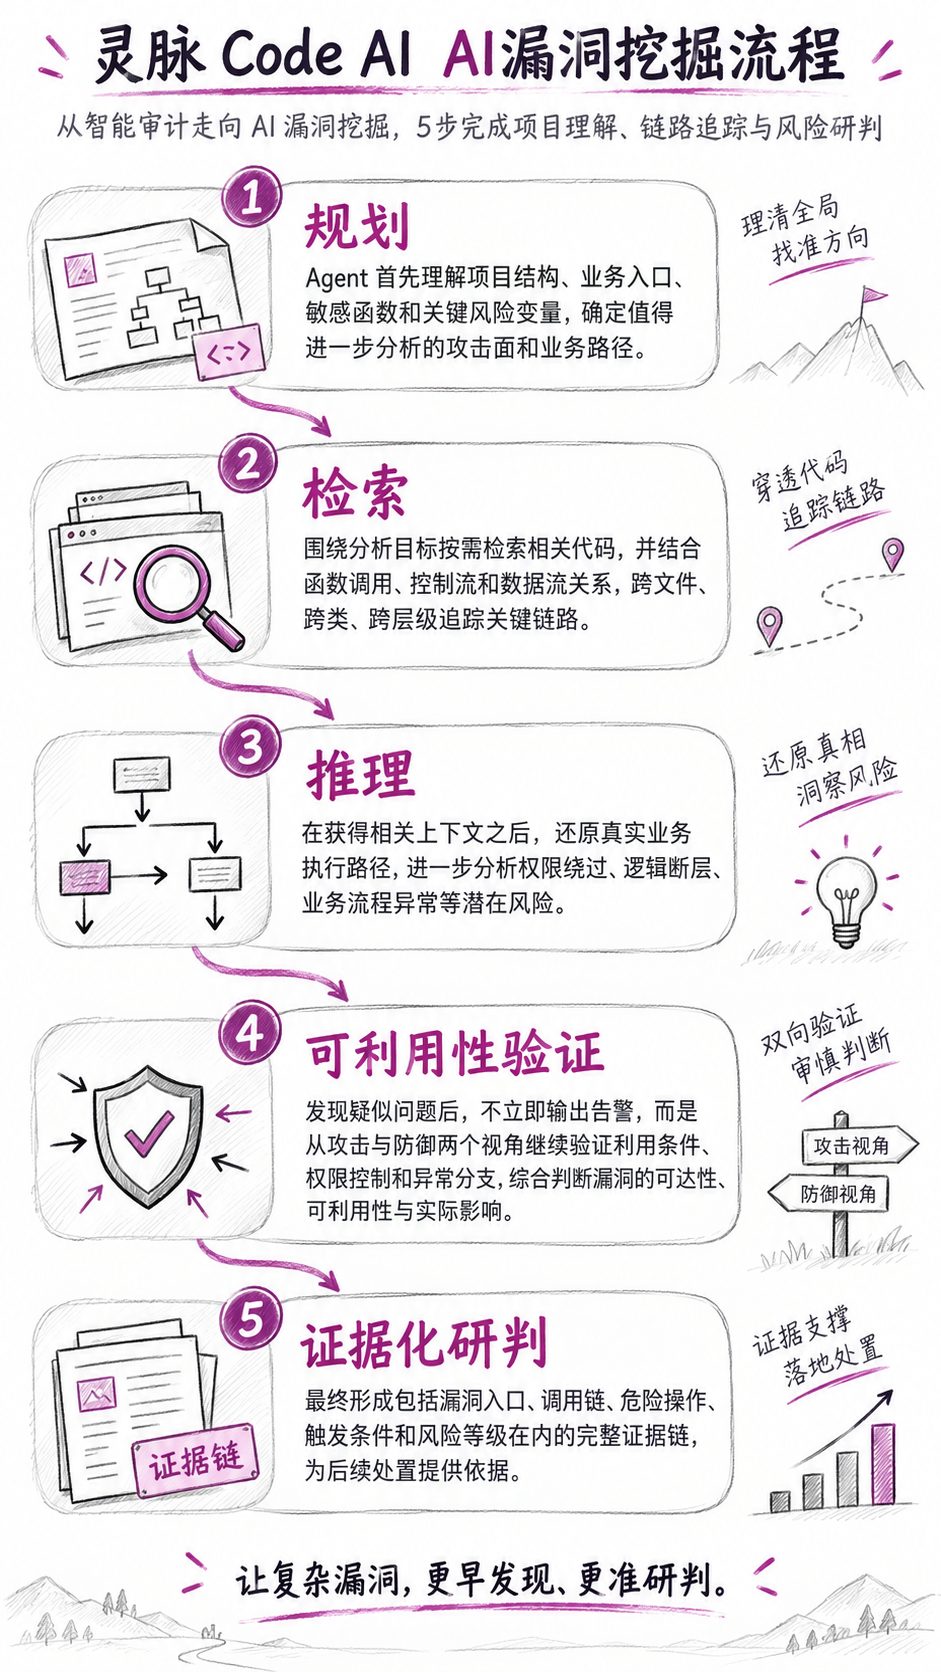
灵脉Code AI AI代码漏洞挖掘流程
针对大型项目,灵脉Code AI并不是简单将全部代码一次性提交给大模型,而是通过项目分层解析、代码索引、知识图谱、任务分片和按需检索管理项目上下文,并在不同Agent之间传递必要的结构化信息。
因此,AI漏洞挖掘真正提升的,是代码安全对复杂项目的上下文理解、主动探索和跨文件推理能力。
尤其对于身份、权限、资源和业务状态相关风险,灵脉Code AI可通过上下文推理、跨文件关联和业务语义理解,发现传统规则匹配难以覆盖的复杂业务逻辑缺陷。
Agentic Coding提速研发:
漏洞闭环也要同步提速
找到漏洞,只完成了一半工作。
在很多企业现有的代码安全流程中,一条漏洞通常要经历:
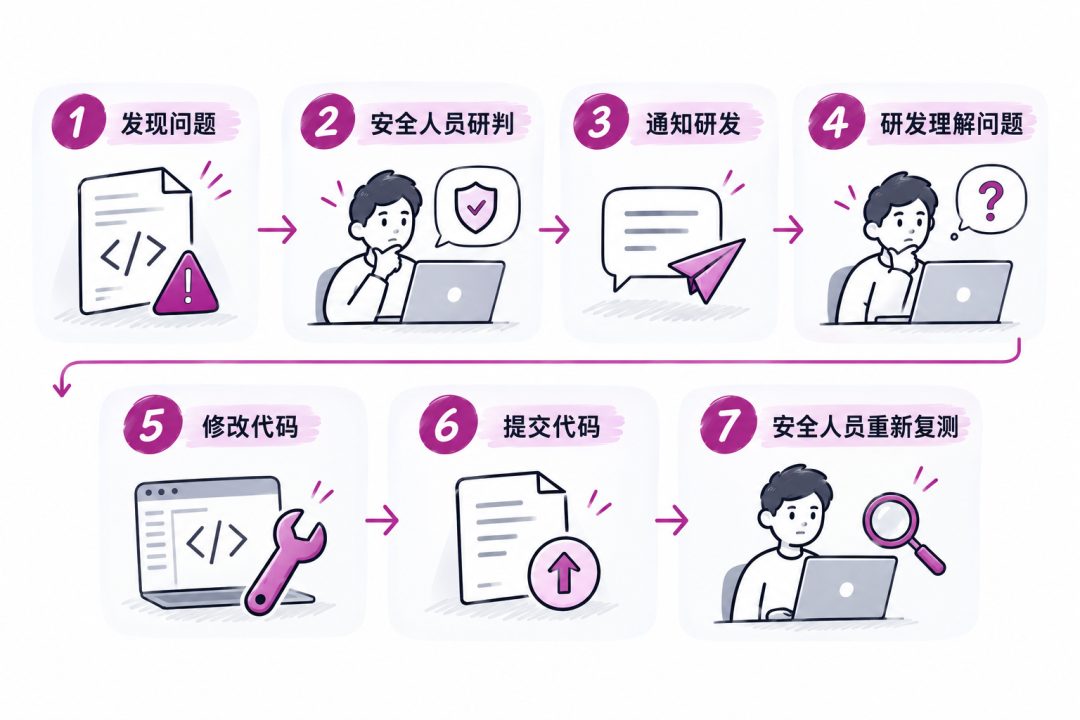
传统漏洞修复流程
任何一个环节都可能产生沟通和等待。
当Agentic Coding已经能够快速生成代码、修改代码甚至提交 PR 时,如果安全仍然高度依赖人工流转,多轮协同本身就可能成为新的效率瓶颈。
尤其是 AI 生成代码与现有业务高度耦合,简单给出“增加权限校验”或者“加强输入过滤”这样的通用修复建议,研发人员仍然需要重新理解大量上下文,判断应该在哪里改、如何改。
某互联网平台全面推行 AI 编码后,CI 流水线发现多组 AI 生成代码带来的输入过滤缺陷。
灵脉Code AI在完成风险定位与研判之后,继续结合项目已有业务上下文生成适配现有逻辑、可直接进入评审的修复 PR;代码合并后,再自动启动回归验证,确认风险是否真正消除。
最终,原本需要安全与研发多轮协作、持续数天的漏洞闭环过程,被压缩至小时级。
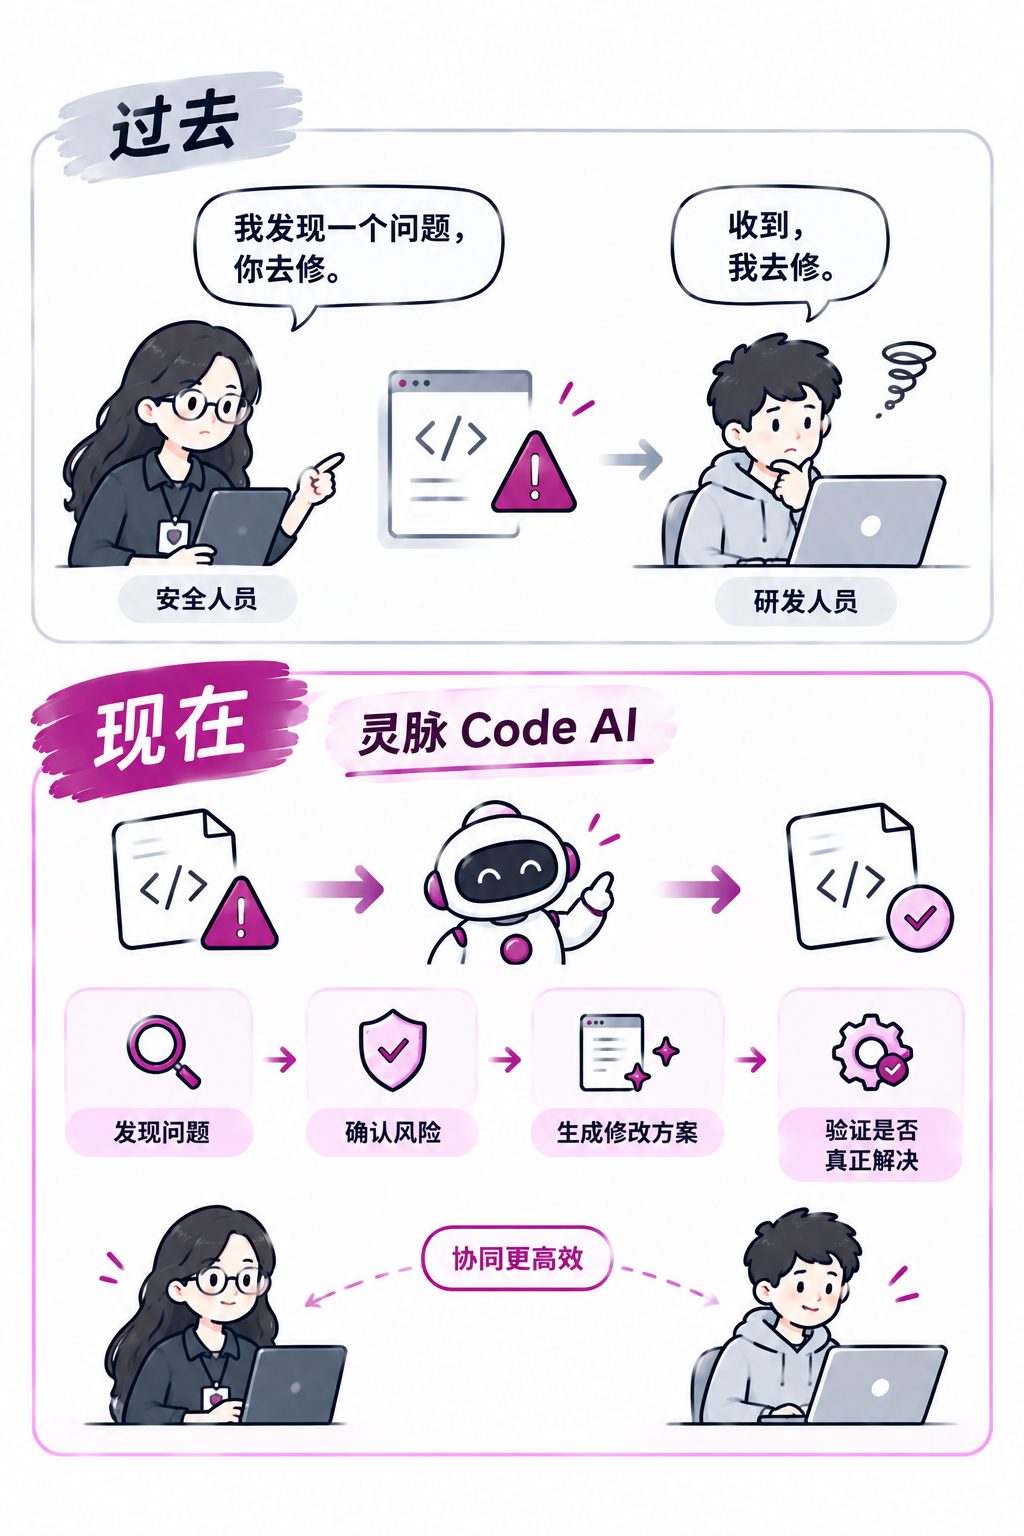
灵脉Code AI·压缩至小时级漏洞处置
AI 漏洞挖掘解决“发现得更深”,自动修复闭环解决“处置得更快”。两者共同构成灵脉Code AI面向Agentic Coding的核心能力升级。
同时,灵脉Code AI可融入IDE、代码仓库及 CI/CD 流水线,将风险发现、研判、修复和验证进一步嵌入现有研发流程。
这套能力可以进一步嵌入IDE、AI编码工具、代码仓库和 CI/CD 流水线,让风险识别尽可能前移到代码生成和提交阶段,而不是等到发布前再集中处理。
同时,灵脉Code AI可联动源鉴SCA、云脉AI供应链安全情报以及 DSDX(XSBOM)、AI-BOM等能力,同步识别开源依赖、MCP/Skill 插件等供应链风险;当组件0day、供应链投毒事件发生时,可快速定位受影响资产、明确处置优先级,实现AI供应链风险的一体化管控。
从AI漏洞挖掘到闭环治理
让安全融入Agentic Coding
Agentic Coding带来的,不只是代码生成效率提升,也让代码安全面对更复杂的跨文件、跨模块和业务逻辑风险。相比对已有缺陷进行研判,AI 漏洞挖掘更进一步把安全能力前移到风险主动发现阶段:理解项目上下文、探索攻击面、追踪漏洞链路,并验证风险是否真实可利用。
随着Agentic Coding加速进入企业研发流程,用户关注的重点也正在从“能否发现缺陷”,进一步转向“能否主动挖掘复杂风险、能否快速完成修复闭环”。
面向这一变化灵脉Code AI重点强化AI漏洞挖掘与漏洞自动闭环两项能力:通过多Agent自主规划、大型项目上下文管理、跨文件链路追踪和对抗式验证,主动发现传统规则难以覆盖的复杂风险;在漏洞确认后,再进一步生成修复方案、推动修复PR与回归验证,让漏洞处置从“发现问题”延伸到“真正解决问题”。
最新推荐阅读
部分标杆客户
关于“悬镜安全”
悬镜安全,起源于北京大学网络安全技术研究团队“XMIRROR”。作为新一代数字供应链安全开拓者,首创基于“AI原生安全+软件供应链安全+AI供应链安全情报”的新一代数字供应链安全治理体系,以AI治理AI,从源头治理AI数据准备、模型训练调试、智能体开发部署到运行迭代等关键环节面临的AI原生安全风险,帮助企业用户构筑一套从“代码与组件”到“数据与智能”的智能体AI全生命周期内生安全治理体系,持续守护新一代数字供应链安全。