紧急预警|.ths勒索软件活动升温 多用户文件遭批量加密
火绒安全 2026-09-24 15:00 北京
紧急预警|.ths勒索软件活动升温 多用户文件遭批量加密
一、概述
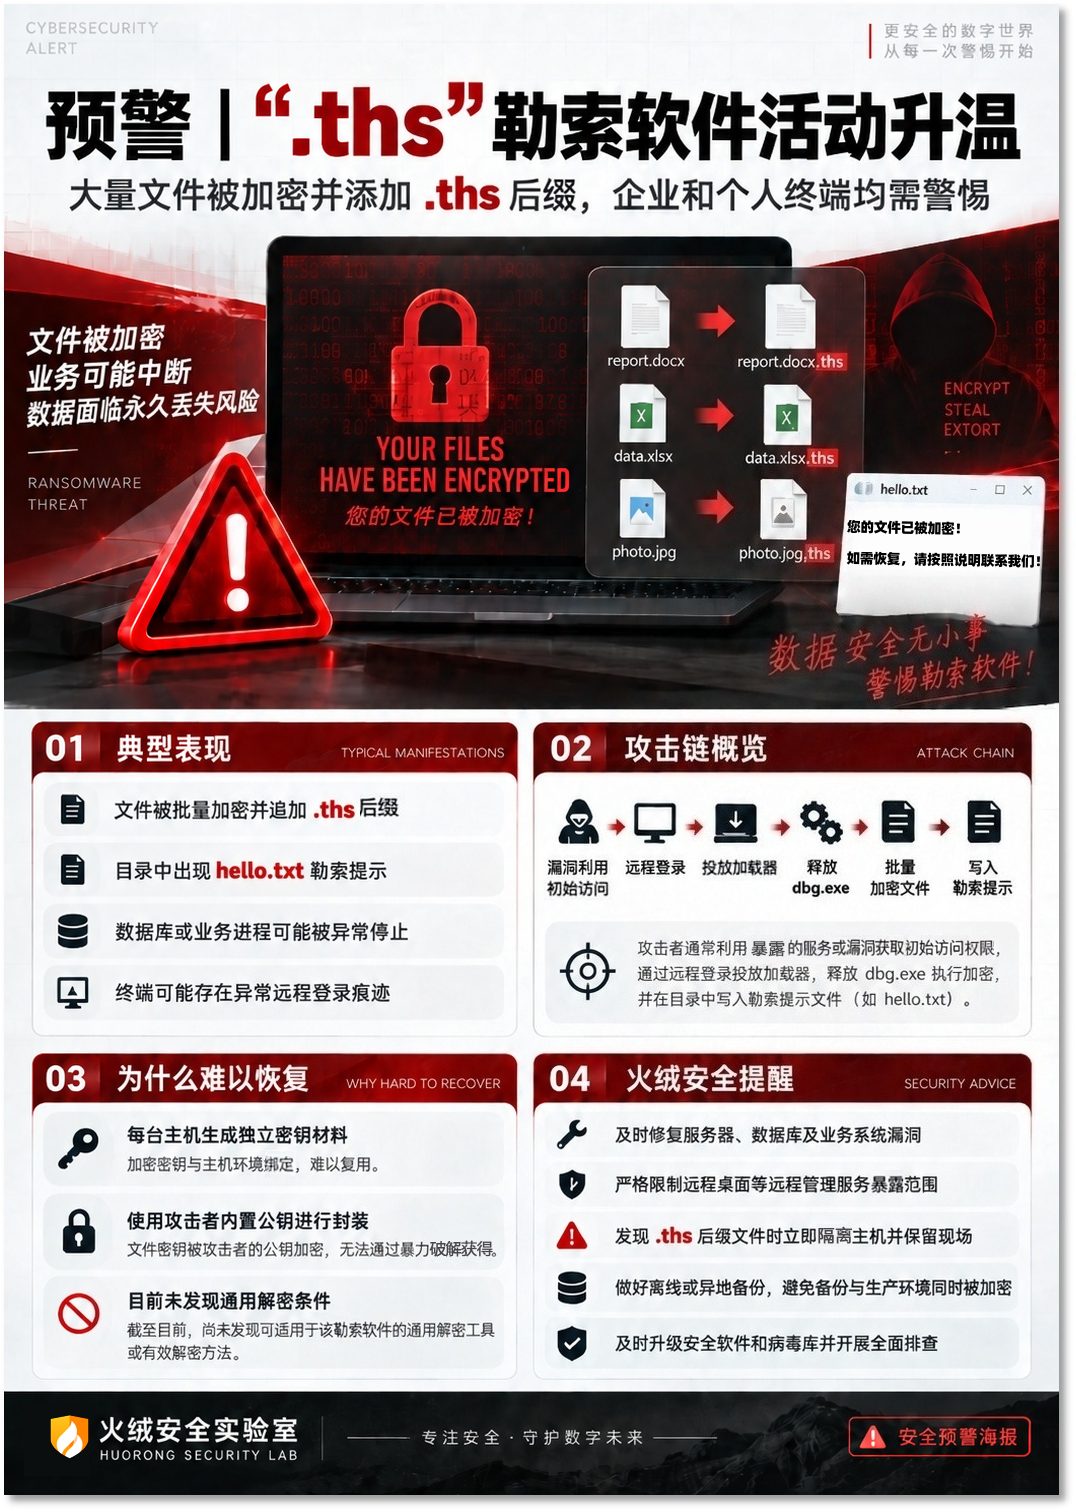
近日,火绒安全实验室在安全事件监测中发现,一款会将受害文件修改为.ths后缀的勒索软件活动明显增多。根据近期火绒安全产品的检出数据,该勒索软件在短时间内出现集中传播迹象。
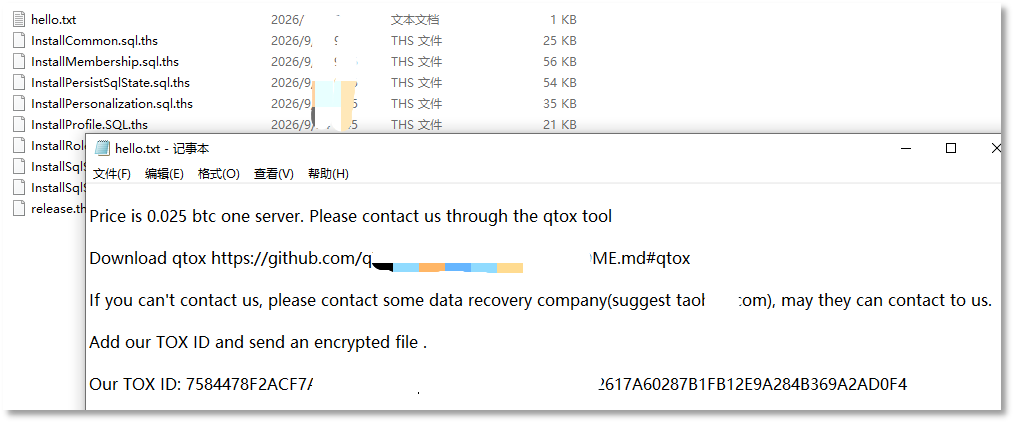
用户反馈
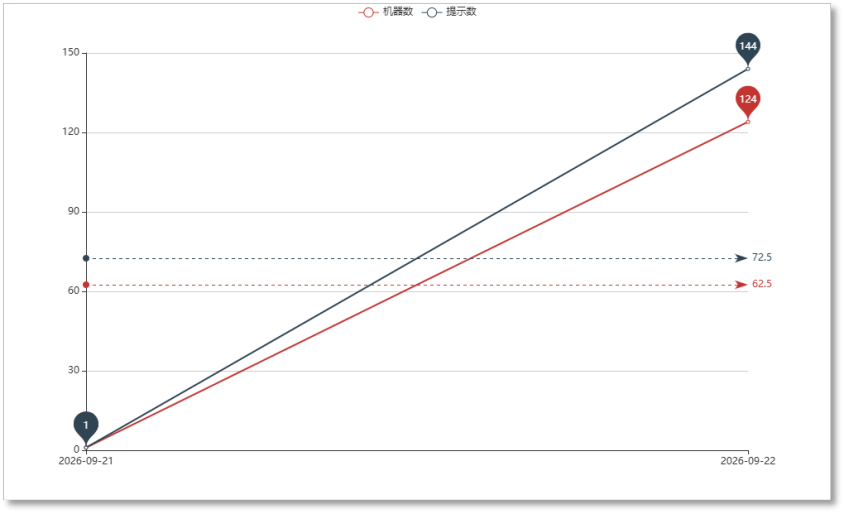
24小时火绒安全产品检出情况
经应急响应与样本分析发现,攻击者在取得目标主机权限后,会进一步登录受害终端,投放并运行勒索程序。勒索程序启动后,会遍历本地文件及部分业务数据,对符合条件的文件进行加密,并统一添加.ths后缀,同时写入勒索提示文件。
目前,火绒安全产品已实现对相关恶意程序及攻击行为的拦截与查杀。
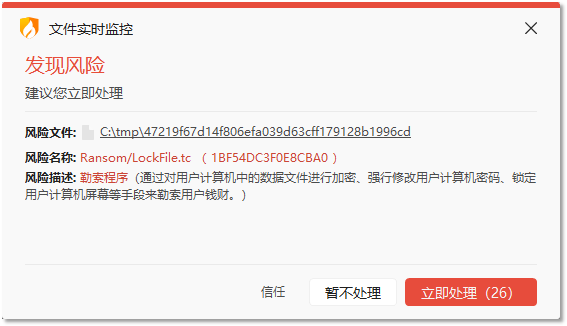
查杀图
二、应急与溯源分析
火绒安全团队在溯源分析时发现,本次事件中,攻击者首先利用金万维相关系统存在的SQL注入问题实现命令执行,从而获得目标主机的初始访问权限。随后,攻击者开启系统命令执行能力,进一步投放并运行勒索程序,最终导致大量文件被加密并添加.ths后缀。
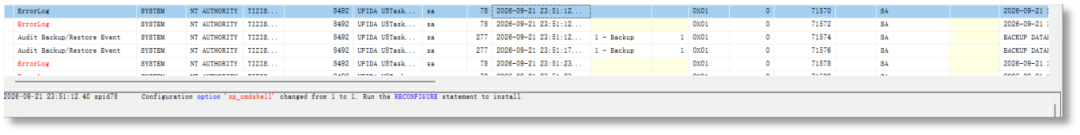
2026-09-21 23:51攻击者开启xpcmdshell
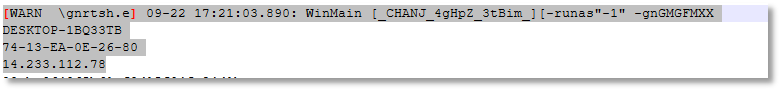
2026-09-22 17:21远程桌面登录成功
三、样本分析
攻击者投放的Lua组件主要负责解密并释放最终勒索程序dbg.exe。勒索程序启动后,会遍历本地磁盘和目录,对符合条件的文件进行处理,并最终将加密文件统一添加.ths后缀。
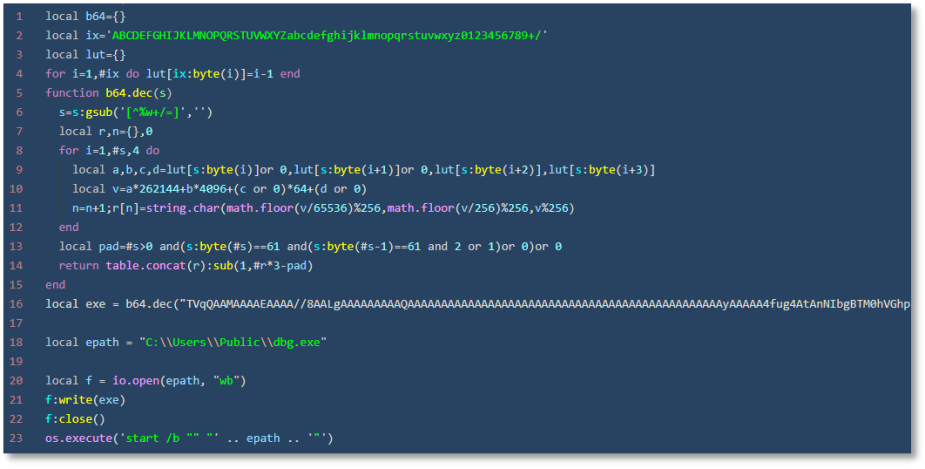
lua解密释放dbg.exe
勒索程序会根据文件路径和后缀筛选加密目标。已经带有.ths后缀的文件会被跳过,避免重复加密;desktop.ini等部分系统文件同样不会进入加密流程。
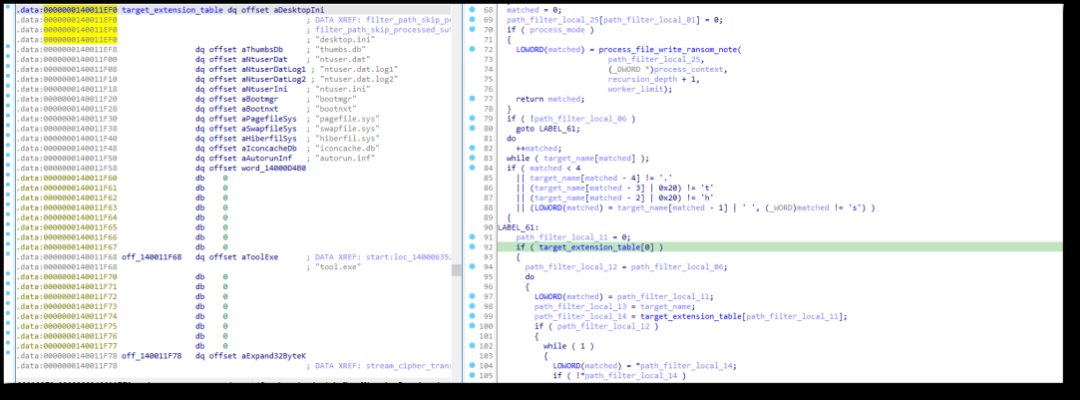
文件筛选逻辑
完成文件处理后,勒索程序会在目录中写入hello.txt勒索提示文件。
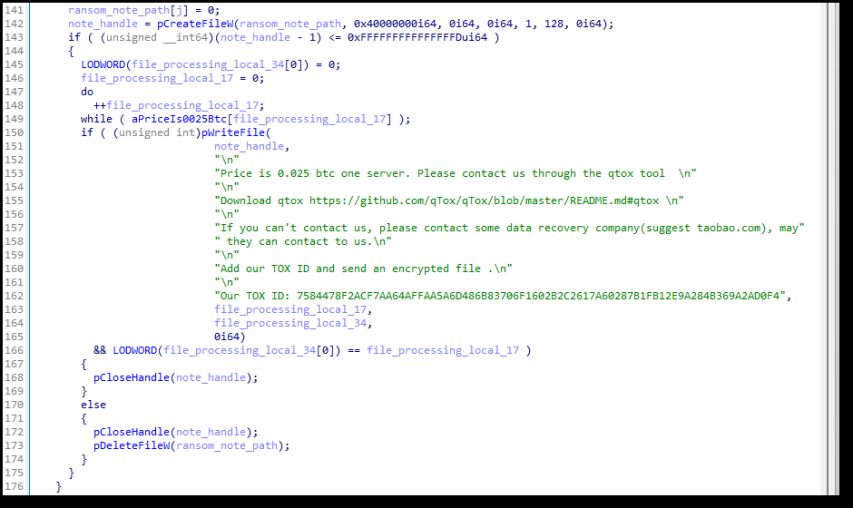
写入hello.txt勒索提示
勒索程序会检查部分数据库及业务相关进程,并尝试停止相关进程,以减少文件被占用导致加密失败的情况。勒索程序还会创建互斥对象,避免同一勒索程序在系统中重复运行。
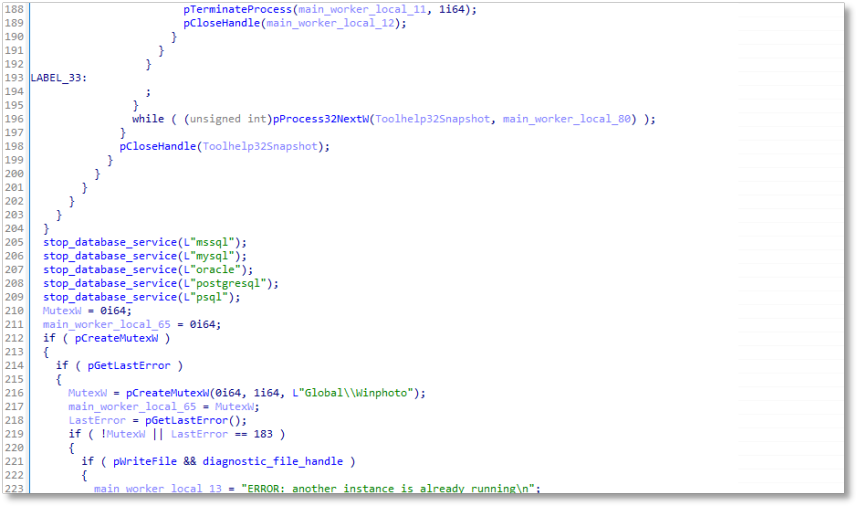
遍历数据库进程暂停,创建互斥锁
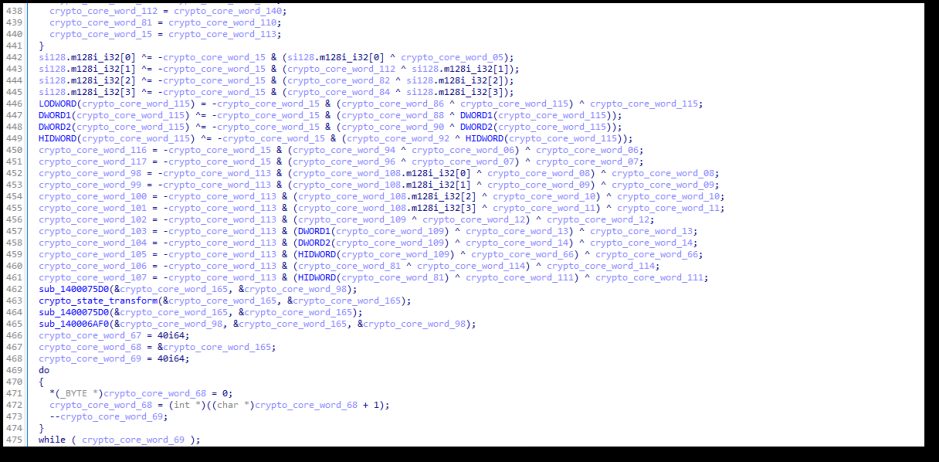
核心加密运算
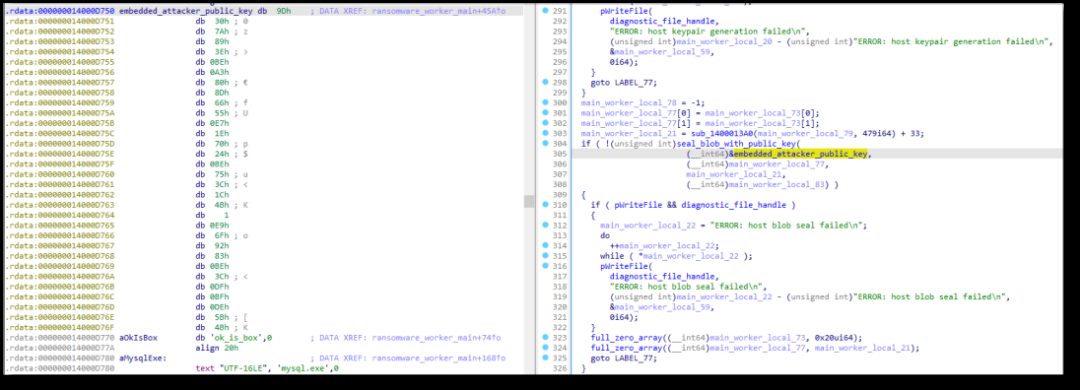
使用攻击者内置公钥封装主机密钥
该勒索程序会为每台受害主机生成不同的加密密钥,并使用攻击者掌握的私钥体系进行保护。由于不同主机之间的密钥并不通用,目前无法仅依靠样本本身批量恢复被加密文件。
火绒安全提醒广大用户
及时修复服务器、数据库及业务系统存在的安全漏洞,避免攻击者利用漏洞获取初始访问权限;
严格限制远程桌面等远程管理服务的开放范围,并关注异常登录、异常命令执行等行为;
重要业务数据应做好离线或异地备份,避免备份文件与生产环境同时遭到加密;
如发现大量文件突然被添加.ths等陌生后缀,或业务进程异常退出、目录中出现勒索提示文件,应立即隔离受影响主机并保留现场数据,不要随意删除加密文件或临时文件,以免破坏后续恢复条件;
及时升级安全软件和病毒库,对相关终端和服务器进行全面排查。
重点提醒
✍临近双节,企业运维人员与个人用户需绷紧网络安全弦。节假日人员值守力量有限,往往成为黑产攻击的高发窗口期。用户需做好节前安全巡检,强化账号权限管理;假期间做好重点业务落实值守监测,减少不必要的对外服务暴露,谨防勒索软件等恶意威胁趁虚而入,对企业和个人的数据安全造成损害。
四、样本IOC
| sha256 |
| 4e93fb51de8f05622b5edff8c6cec9cc8660049157c88ad4f53572e7d4d16c55 |
| 5eac5b2000cec06858f04660afede107b5384952b79765936c0ace8cc15e4874 |
关于公司
火绒安全成立于2011年,是一家专注、纯粹的安全公司,致力于在终端安全领域为用户提供专业的产品和专注的服务,并持续对外赋能反病毒引擎等相关自主研发技术。多年来,火绒安全产品凭借“专业、干净、轻巧”的特点收获了广大用户的良好口碑。火绒企业版产品更是针对企业内外网脆弱的环节,拓展了企业对于终端管理的范围和方式,提升了产品的兼容性、易用性,最终实现更直观的将威胁可视化、让管理轻便化,充分达到保护企业信息安全的目的。

点点赞

点分享

点喜欢