可验证·可复现·可规模化:AI驱动的Windows内核漏洞挖掘与Fuzzing实战
看雪学苑 2026-11-07 17:59 上海
打通审计/Fuzz/崩溃分析/补丁研究,实现标准化漏洞研究闭环
做Windows内核漏洞研究,你是不是还停留在:一个人、一套WinDbg,靠经验、靠运气挖洞?
一周的审计工作量全凭人肉硬啃;AI给出漏洞假设,但分不清哪些是真相,哪些是幻觉;Fuzz跑了无数崩溃,却很难定位真实根因;研究成果难以复现,无法沉淀为团队可复用能力。
大模型浪潮之下,很多安全课程都在鼓吹“AI自动挖0day”。但真相是:AI是加速器,它可以帮你提速,但不能替你做严谨的漏洞研判。
今天,我们带来《系统0day安全——AI驱动的Windows内核漏洞挖掘与Fuzzing实战(第12期)》,ExploitCN重磅授课,跳出纯工具噱头,把传统手工内核研究,打造成一套可规模化、可验证、可复现的工程化全链路工作流。
¥15000(原价¥20000)/40h高阶实战
讲师:ExploitCN
深耕二进制逆向工程多年,长期专注Windows内核漏洞研究。精通内核数据结构、WDM/WDF驱动模型、IOCTL通信、内存管理机制;擅长Intel PT覆盖率反馈的kAFL内核模糊测试、WinDbg内核调试逆向,完整掌握攻击面识别、漏洞挖掘、根因定位、利用链构建全链路研究流程。
01
市面上90%AI安全课不会讲的2条核心主线
很多课程只教你把AI当“提问机器人”,而本课建立两套贯穿全程的硬核规范,直击AI安全研究最大痛点:
✅ 主线一:AI辅助安全研究证据链
AI提出假设 → 工具验证 → 实验复现 → 反例测试 → 输出结论
AI给出的每一个漏洞猜想,必须完整走完这套证据链,才可以作为最终研究结论。课程把这套流程定为强制交付规范,训练你“不轻信AI”的肌肉记忆,彻底规避大模型幻觉带来的误判。
✅ 主线二:AI效果量化评估体系
不盲目神化AI。课程会在统一教学驱动样本上,量化对比传统手工流程 VS AI辅助流程的耗时、产出质量。
直白告诉你:哪些环节AI能成倍提效、哪些场景AI反而增加验证负担。让你清楚知道,内核研究里,AI该用在哪,不该信什么。
本课程属于defensive security research,全部实验限定在授权环境开展,遵循漏洞负责任披露。课程教会你判断漏洞存在性、评估影响范围、给出修复方案,不教授漏洞武器化。
02
面向受众
面向已经具备Windows内核基础的进阶安全从业者,把你的手工个人能力,升级为团队可复用的工程化能力。
适合:
内核安全研究员:提升漏洞挖掘规模化效率,摆脱纯靠运气挖洞;
驱动开发团队:开展内核驱动安全自测,提前规避高危漏洞;
EDR/杀毒厂商安全团队:内核层安全检测、攻击面分析;
威胁情报团队:内核漏洞复现、补丁分析、变体漏洞挖掘。
03
前置技术储备(务必自查)
本课程为高级进阶课,不做零基础科普,上课前你需要掌握:
1. Windows内核基础:Ring0/Ring3、WDM/KMDF驱动模型、IRP与IOCTL通信机制;
2. WinDbg双机调试实操经验;
3. C/C++源码阅读,IDA/Ghidra基础逆向分析能力;
4. 至少独立分析过1个内核漏洞,或完成过内核方向CTF题目。
如果尚未具备上述基础,建议先补齐相关知识,再来学习本课程,保证最佳学习体验。
04
四项核心能力+五套可复用交付成果
05
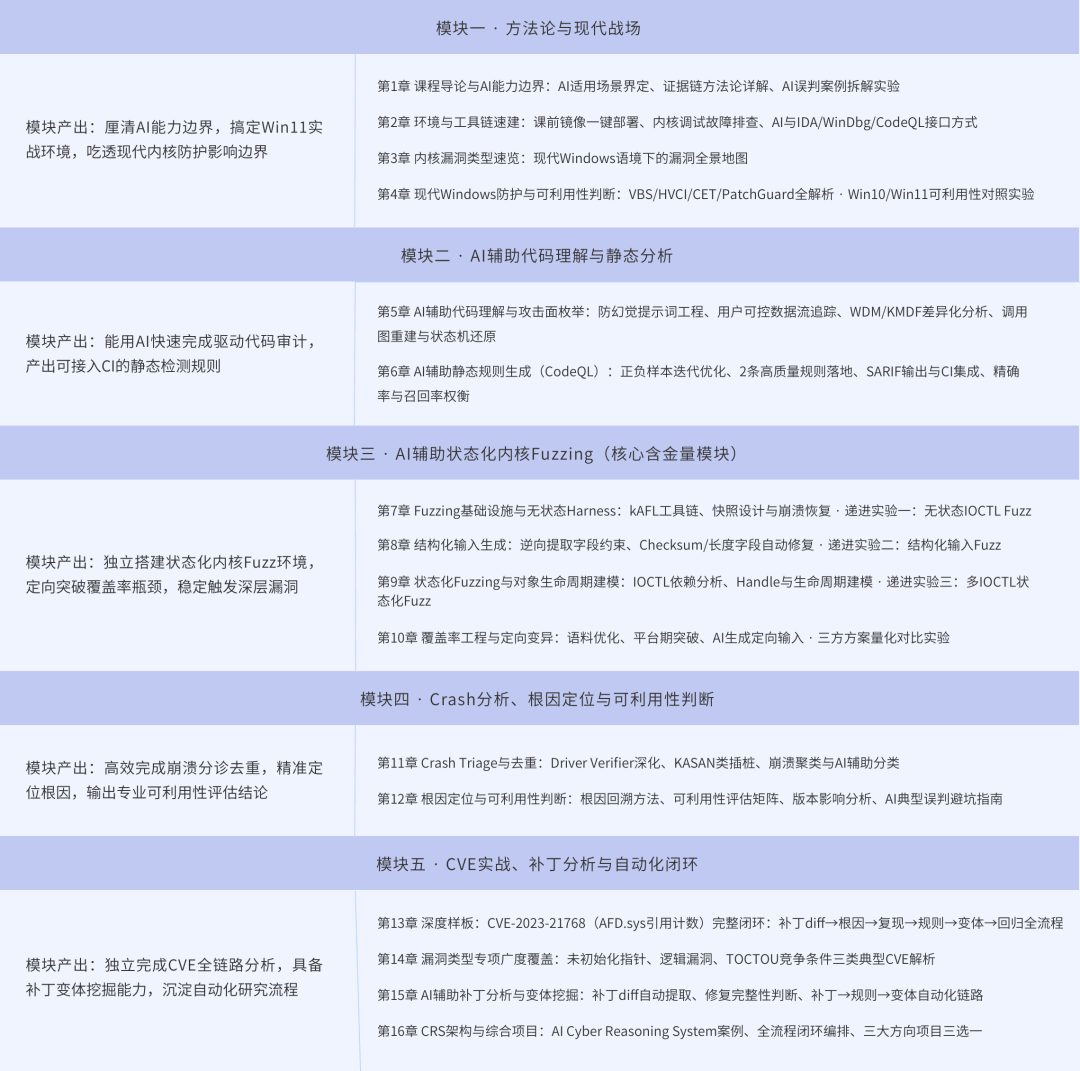
五大完整模块,打通从方法论到综合项目全闭环
从方法论地基,到静态分析、状态化Fuzz、崩溃研判、CVE全实战,最后落地综合项目,完整复刻真实研究员工作链路。
报名入口
🔥首发特惠:¥15000(原价¥20000)
不做玩具式教学,只输出企业级、可落地、可沉淀的内核研究能力
课程咨询
如何开通课程权限
购买后,请立即添加官方工作人员微信kanxuecom,发送「订单号+付款截图」,核实后开通课程观看权限。
官方声明
为保护课程知识产权、杜绝盗版传播,保障所有学员学习权益,课程采用加密专属播放客户端,需签订保密协议。
课程视频已嵌入唯一身份标识及多重数字水印(含画面水印、声纹水印等),所有内容均可精准溯源。任何通过闲鱼、淘宝、B站等平台传播、售卖或以其他形式泄露课程内容的行为,均可追踪至具体账号。一经确认,将立即永久封禁账号,并依法追究侵权责任。
球分享
球点赞
球在看
本文转载自微信公众号「看雪学院」,查看原文。版权归原作者所有,如有侵权请联系删除。